
 0xblackash/cve-2026-83844
Documentation d'avis pour CVE-2026-83844, une RCE par lecture hors limites dans Windows Paint (CVSS 8.1), couvrant les versions affectées, les commandes de détection et la vérification du correctif.




Recherche en sécurité | Analyse de vulnérabilité | Investigation défensive
CVE-2026-83844 est une vulnérabilité d'exécution de code à distance (RCE) de gravité élevée affectant Microsoft Windows Paint.
La vulnérabilité est causée par une lecture hors limites (CWE-125) qui peut permettre à un attaquant non autorisé d'exécuter du code sur un réseau.
Une exploitation réussie pourrait potentiellement compromettre la confidentialité, l'intégrité et la disponibilité d'un système affecté.
| Attribut | Détails |
|---|---|
| ID CVE | CVE-2026-83844 |
| Éditeur | Microsoft |
| Produit | Microsoft Paint |
| Type de vulnérabilité | Lecture hors limites |
| CWE | CWE-125 |
| Catégorie d'attaque | Exécution de code à distance |
| Version CVSS | 3.1 |
| Score CVSS | 8.1 |
| Gravité | ÉLEVÉE |
| Vecteur d'attaque | Réseau |
| Publié le | 13 octobre 2026 |
| Type de recherche | Analyse de vulnérabilité |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrique | Valeur |
|---|---|
| Vecteur d'attaque (AV) | Réseau |
| Complexité d'attaque (AC) | Élevée |
| Privilèges requis (PR) | Aucun |
| Interaction utilisateur (UI) | Aucune |
| Portée (S) | Inchangée |
| Confidentialité (C) | Élevée |
| Intégrité (I) | Élevée |
| Disponibilité (A) | Élevée |
Éditeur : Microsoft
Produit : Microsoft Paint
L'enregistrement CVE original identifie la plage de versions affectées suivante :
| Version | Statut |
|---|---|
| 11.0.0.0 | Affectée |
| Antérieure à 11.2605.91.0 | Affectée |
| 11.2605.91.0 et ultérieures | Limite indiquée dans l'enregistrement CVE original |
Clarification importante sur les versions : Des rapports ultérieurs du 6 novembre 2026 identifient Microsoft Paint 11.2609.401.0 comme la version corrigée disponible. La version 11.2605.91.0 initialement indiquée n'aurait jamais été publiée dans le catalogue public du Store.
Pour la remédiation, installez la dernière mise à jour de Microsoft Paint via le Microsoft Store et vérifiez que la version installée est au moins 11.2609.401.0.
CVE-2026-83844 est classée comme :
CWE-125 — Lecture hors limites
Une lecture hors limites se produit lorsqu'une application tente d'accéder à une mémoire située en dehors des limites d'un tampon alloué.
Les conséquences potentielles incluent :
La vulnérabilité signalée présente les implications de sécurité potentielles suivantes :
| Impact | Description |
|---|---|
| Confidentialité | Accès non autorisé potentiel à des informations |
| Intégrité | Modification non autorisée potentielle d'informations |
| Disponibilité | Perturbation potentielle du fonctionnement du système ou de l'application |
| Exécution de code à distance | Microsoft identifie l'exécution de code à distance comme l'impact de la vulnérabilité |
Limitation technique : La description publique de la CVE ne fournit pas suffisamment de détails d'implémentation pour établir le chemin de code vulnérable exact ou une procédure d'exploitation reproductible.
La vulnérabilité est catégorisée comme basée sur le réseau.
Le vecteur CVSS publié indique :
Ces métriques décrivent les caractéristiques évaluées de la vulnérabilité. Elles n'établissent pas une séquence d'exploitation confirmée ni ne prouvent que chaque installation de Paint est directement accessible sur un réseau.
Ouvrez PowerShell et exécutez :
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
Vérifiez la version du paquet installé.
Vous pouvez également vérifier la version manuellement :
Ouvrez Microsoft Store :
Mesures défensives recommandées :
11.2609.401.0 ou ultérieure.Priorité : Les systèmes exécutant des versions vulnérables de Paint doivent être mis à jour dès que possible.
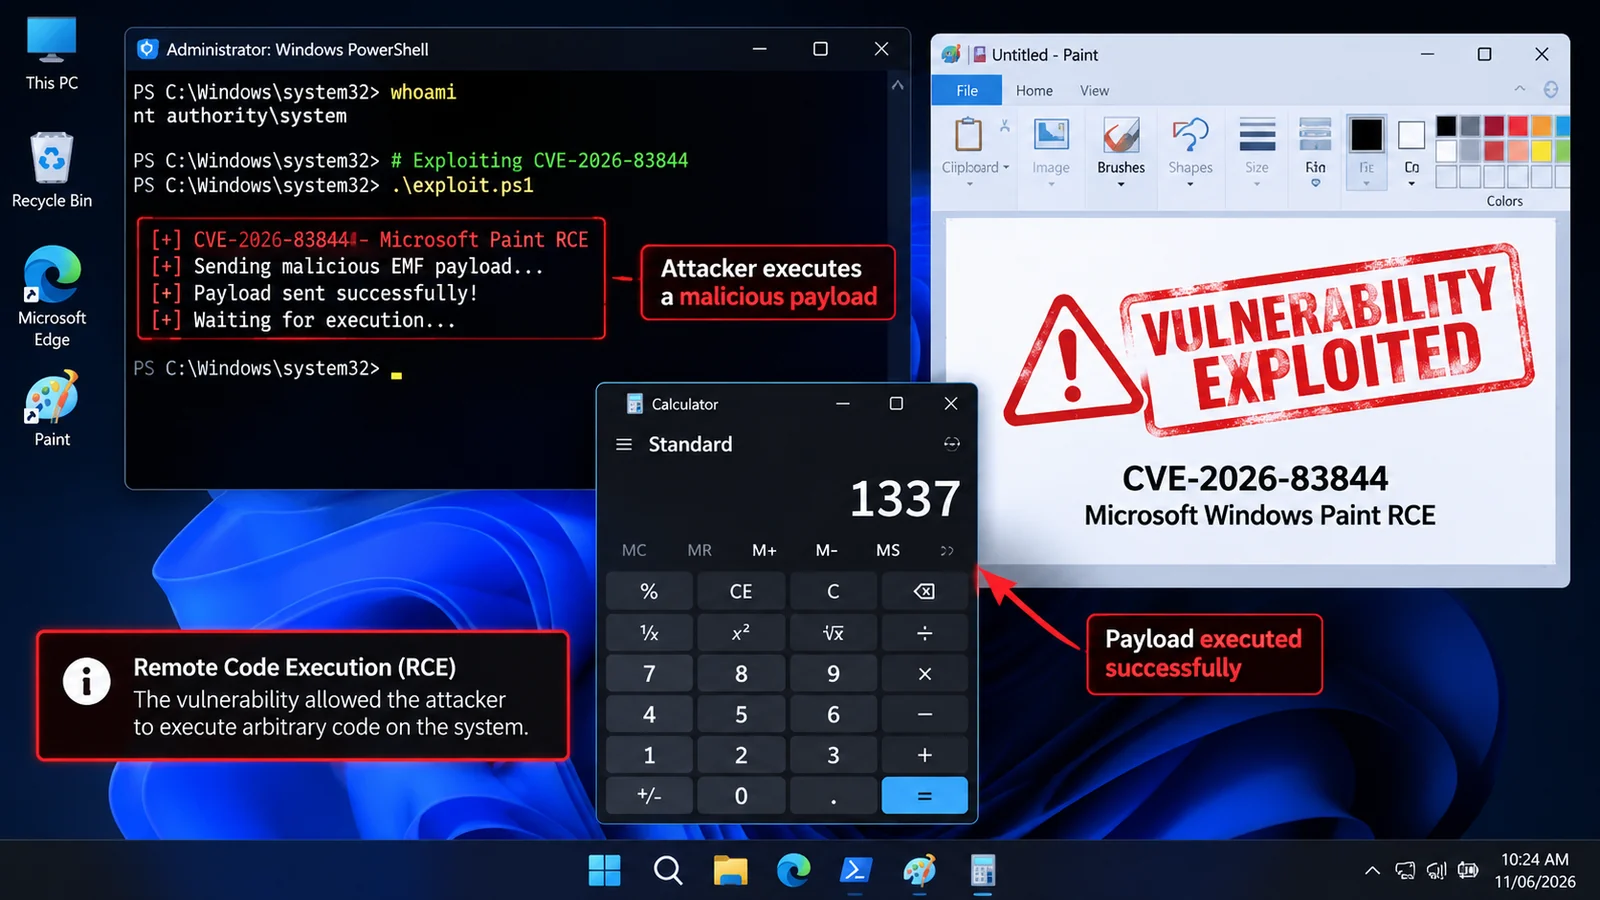
D'après les informations d'enrichissement disponibles sur la vulnérabilité :
| Évaluation | Statut |
|---|---|
| Exploitation connue | Aucune signalée |
| Exploit public | Non établi |
| Automatisable | Non |
| Impact technique | Total |
| Inscription au catalogue CISA KEV | Non identifiée dans les données référencées |
L'absence d'exploitation signalée ne signifie pas que la vulnérabilité est inoffensive.
Ce dépôt documente un flux de travail de recherche défensive :
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
