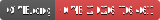
Dépôt de recherche pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway menant à une RCE en tant que root, avec des règles de détection, des recommandations d'atténuation et une validation en laboratoire.
Injection SQL critique


Une vulnérabilité critique d'injection SQL exploitable à distance dans la logique d'analyse des e-mails de Cisco Secure Email Gateway, pouvant mener à l'exécution arbitraire de commandes avec les privilèges root.
CVE-2026-76461 est une vulnérabilité critique d'injection SQL affectant Cisco AsyncOS Software pour Cisco Secure Email Gateway.
La vulnérabilité existe en raison d'une validation insuffisante dans la logique d'analyse des e-mails.
Un attaquant distant non authentifié peut envoyer un e-mail spécialement conçu contenant des instructions SQL malveillantes à une passerelle affectée. Une exploitation réussie peut entraîner une exécution SQL arbitraire et, en fin de compte, une exécution de commandes avec les privilèges root sur le système d'exploitation sous-jacent.
Cisco a confirmé que la vulnérabilité est activement exploitée dans la nature.
Gravité : CRITIQUE — Remédiation immédiate recommandée.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Attribut | Détails |
|---|---|
| CVE | CVE-2026-76461 |
| Éditeur | Cisco |
| Produit | Cisco Secure Email Gateway |
| Logiciel | Cisco AsyncOS |
| Type de vulnérabilité | Injection SQL |
| CWE | CWE-89 |
| CVSS | 9.8 Critique |
| Vecteur d'attaque | Réseau |
| Complexité d'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
| Portée | Inchangée |
| Confidentialité | Élevée |
| Intégrité | Élevée |
| Disponibilité | Élevée |
| Authentification | Non requise |
| Impact | Exécution de commandes root |
| Exploitation | Exploitation active signalée |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
La caractéristique importante de cette vulnérabilité est que la surface d'attaque est le chemin de traitement des e-mails lui-même, plutôt que de nécessiter un accès à l'interface d'administration.
Un attaquant n'a pas besoin de :
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
L'exigence fondamentale est la capacité de livrer un e-mail malveillant conçu à une passerelle affectée.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
La compromission réussie de la passerelle peut avoir de graves conséquences :
Étant donné que l'exploitation peut entraîner des privilèges root, l'investigation post-compromission ne doit pas se fier exclusivement aux journaux stockés sur l'appliance affectée.
Cisco a signalé une exploitation active en septembre 2026.
La vulnérabilité a également été ajoutée au catalogue CISA Known Exploited Vulnerabilities (KEV).
Les organisations exploitant des déploiements Cisco Secure Email Gateway affectés doivent donc traiter cela comme un problème de remédiation d'urgence, plutôt que comme un événement de correctif de routine.
Cisco recommande d'examiner les mail_logs de l'appliance pour détecter des instructions SQL suspectes.
Un modèle de détection particulièrement important est :
COPY.*TO PROGRAM
Les administrateurs peuvent examiner les journaux de messagerie à l'aide de l'interface CLI de Cisco ESA :
grep -i "COPY.*TO PROGRAM" [mail_logs]
Toute entrée correspondante doit être examinée comme un indicateur potentiel d'activité malveillante.
Ne limitez pas l'investigation à l'appliance affectée.
Examinez :
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
Recherchez :