0xblackash/cve-2026-73570
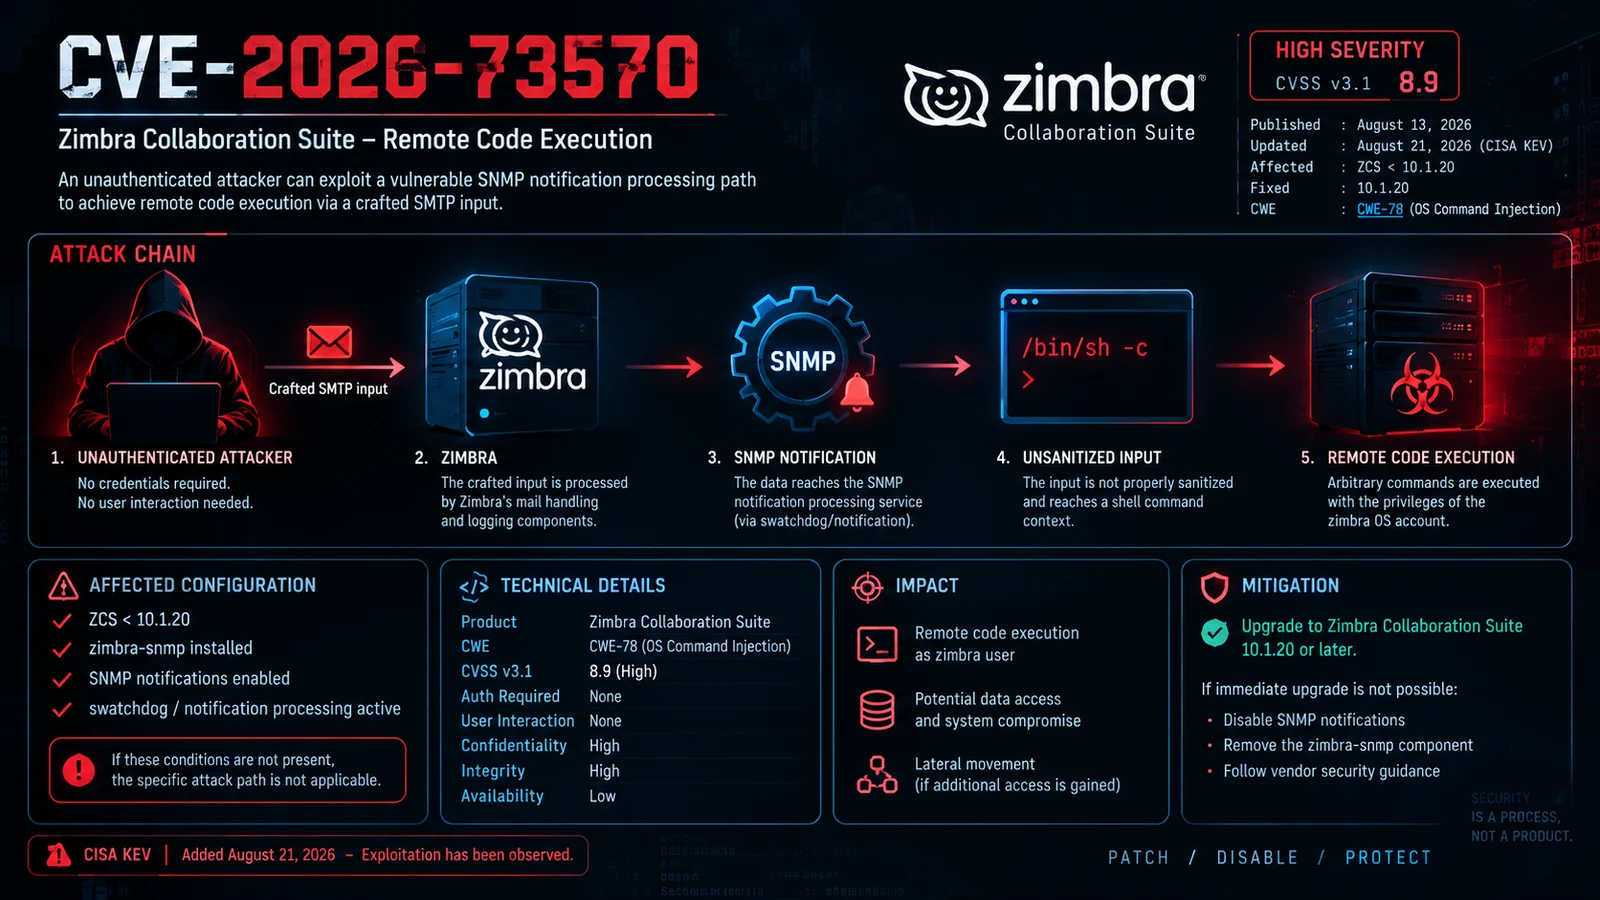
Avis et conseils de détection pour CVE-2026-73570, une injection de commande OS non authentifiée dans le traitement des notifications SNMP de Zimbra menant à une exécution de code à distance.

Zimbra Collaboration Suite · Traitement des notifications SNMP

CVE-2026-73570 est une vulnérabilité d'injection de commande OS de gravité élevée affectant certaines configurations spécifiques de Zimbra Collaboration Suite.
La vulnérabilité concerne le composant de traitement des notifications SNMP. Dans les configurations vulnérables, des données contrôlées par l'attaquant provenant du traitement SMTP peuvent atteindre un contexte d'exécution de commandes du système d'exploitation sans neutralisation suffisante des entrées.
Une exploitation réussie peut entraîner une exécution de code à distance avec les privilèges du compte système d'exploitation Zimbra.
🔴 Vecteur d'attaque : Réseau 🔓 Authentification : Aucune 👤 Interaction utilisateur : Aucune 💻 Impact : Exécution de code à distance 📡 Surface d'attaque : Traitement des notifications SMTP / SNMP
| Propriété | Détails |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Produit | Zimbra Collaboration Suite |
| 🔥 Gravité | Élevée |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — Injection de commande OS |
| 🌐 Vecteur d'attaque | Réseau |
| 🔐 Privilèges requis | Aucun |
| 👤 Interaction utilisateur | Aucune |
| 📦 Version affectée | Versions ZCS antérieures à 10.1.20 dans la configuration affectée |
| ✅ Version corrigée | 10.1.20 |
| 🚨 Statut KEV | Répertoriée dans le catalogue CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Attaquant externe → 📧 Traitement SMTP → ⚙️ Composants Zimbra → 📡 Traitement des notifications SNMP → ⚠️ Validation d'entrée insuffisante → 💻 Injection de commande OS → 🚨 Exécution de code à distance
SMTP
  ↓
Zimbra
  ↓
Traitement des notifications SNMP
  ↓
Entrée non fiable
  ↓
Injection de commande OS
  ↓
Exécution de code à distance
Le chemin d'attaque vulnérable est associé aux installations où la fonctionnalité SNMP concernée est présente et active.
ZCS < 10.1.20
       │
       ├── zimbra-snmp installé
       │
       ├── notifications SNMP activées
       │
       └── traitement des notifications actif
Les organisations doivent vérifier leur configuration Zimbra plutôt que de supposer que chaque installation est vulnérable.
La vulnérabilité est classée comme :
La frontière de sécurité peut être représentée comme suit :
Données réseau non fiables
        │
        ▼
Traitement SMTP / Zimbra
        │
        ▼
Chemin de notification SNMP
        │
        ▼
Construction de la commande
        │
        ▼
Exécution shell / OS
Le problème de sécurité fondamental est l'échec de la neutralisation adéquate des entrées contrôlées par l'attaquant avant qu'elles n'atteignent un contexte d'exécution de commandes du système d'exploitation.
Une exploitation réussie peut permettre à un attaquant d'exécuter des commandes avec les privilèges disponibles pour le compte de service Zimbra affecté.
Les conséquences potentielles incluent :
L'impact final dépend des privilèges du compte de service affecté et de la configuration de l'environnement environnant.
La remédiation principale consiste à mettre à jour les installations affectées vers :
Zimbra Collaboration Suite 10.1.20
ou une version ultérieure prise en charge.
Les administrateurs doivent déterminer si la fonctionnalité SNMP affectée est nécessaire.
Lorsque cela est approprié sur le plan opérationnel :
• Vérifier l'installation de zimbra-snmp
• Vérifier la configuration des notifications SNMP
• Désactiver les notifications SNMP inutiles
• Supprimer les composants inutiles
• Appliquer les recommandations de sécurité du fournisseur
Les modifications de configuration temporaires ne doivent pas remplacer la mise à jour vers une version corrigée.
Les équipes de sécurité doivent examiner les systèmes à la recherche d'activités inhabituelles impliquant :
• Sources SMTP inattendues
• Adresses de destinataires au format anormal
• Entrées suspectes ressemblant à des commandes
• Modèles de requêtes SMTP inhabituels
• Activité de notification inattendue
• Exécution de processus anormale
• Processus enfants inattendus
• Exécution de commandes suspectes
• Shells inattendus
• Fichiers accessibles via le web nouveaux ou modifiés
• Mécanismes de persistance suspects
• Connexions sortantes inattendues
• Processus anormaux s'exécutant sous l'utilisateur zimbra
Surveillez les connexions sortantes inhabituelles provenant des serveurs Zimbra, en particulier les connexions qui ne correspondent pas aux opérations normales d'un serveur de messagerie.
CVE-2026-73570 a été ajoutée au Catalogue des vulnérabilités exploitées connues (KEV) de la CISA.
Des organisations de sécurité ont également signalé des activités d'exploitation impliquant des installations Zimbra vulnérables.
Pour les infrastructures Zimbra exposées à Internet, les administrateurs doivent prioriser :