 0xblackash/cve-2026-72018
Analyse technique de CVE-2026-72018, une écriture hors limites dans le noyau Linux au sein de la boucle locale DIBS/ISM, couvrant la cause racine, les versions affectées, la détection et l'atténuation.

Noyau Linux • Bouclage DIBS • Écriture hors limites
Recherche de sécurité et analyse technique de CVE-2026-72018.
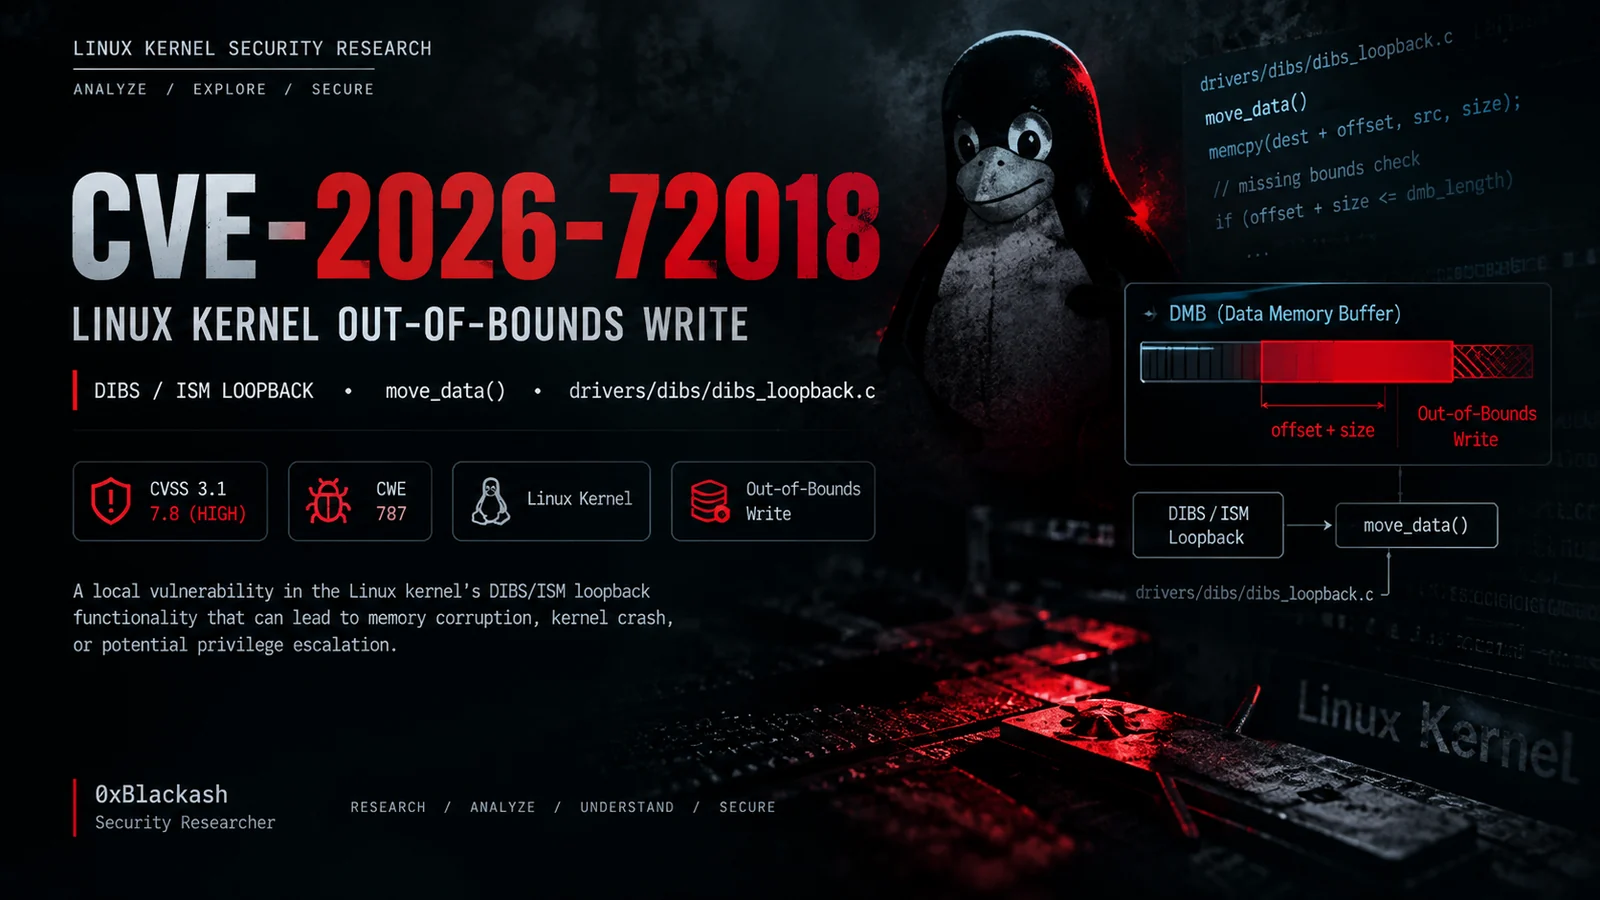
01 — Vue d'ensembleCVE-2026-72018 est une vulnérabilité d'écriture hors limites du noyau Linux affectant la fonctionnalité de bouclage DIBS/ISM.
La vulnérabilité est associée à la gestion des données transférées dans un DMB (Data Memory Buffer) enregistré.
L'implémentation affectée ne valide pas correctement la relation entre l'offset fourni, la taille du transfert et les limites réelles du DMB avant d'effectuer l'opération mémoire.
| Propriété | Valeur |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Écriture hors limites |
| CVSS v3.1 | 7.8 — Élevé |
| Vecteur d'attaque | Local |
| Privilèges requis | Faible |
| Interaction utilisateur | Aucune |
| Confidentialité | Élevée |
| Intégrité | Élevée |
| Disponibilité | Élevée |
| Composant | Noyau Linux |
| Zone | Bouclage DIBS / ISM |
02 — Résumé techniqueLe chemin de code vulnérable implique :
drivers/dibs/dibs_loopback.c
et la fonction :
move_data()
Conceptuellement, l'opération problématique peut être représentée comme :
memcpy(destination + offset, source, size);
La limite de sécurité qui doit être maintenue est :
offset + size <= DMB_length
Si cette relation n'est pas correctement appliquée, l'opération mémoire résultante peut s'étendre au-delà de la région DMB valide.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — Cause racineLe problème sous-jacent est une validation insuffisante des limites avant la copie des données dans le DMB de destination.
Une implémentation sécurisée devrait garantir que :
offset <= dmb_length
et :
size <= dmb_length - offset
avant d'effectuer la copie.
L'utilisation de la soustraction pour la seconde vérification évite également une comparaison de type débordement d'entier telle que :
offset + size <= dmb_length
lorsqu'il s'agit de valeurs entières contrôlées par l'attaquant.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Ce n'est qu'après ces vérifications que l'opération mémoire doit se poursuivre.
04 — Impact sur la sécuritéUne écriture hors limites dans l'espace noyau peut potentiellement entraîner :
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
L'exploitabilité et l'impact réels dépendent de la configuration du noyau, de la disposition de la mémoire, des chemins de code accessibles, des mitigations et de la configuration du système.
Important : le CVSS décrit la gravité potentielle de la vulnérabilité ; il ne démontre pas à lui seul un exploit fonctionnel d'élévation de privilèges ou d'exécution de code.
05 — Code affectédrivers/
└── dibs/
└── dibs_loopback.c
Fonction concernée :
move_data()
La vulnérabilité implique l'interaction entre :
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — Versions affectéesVérifiez toujours l'état par rapport à la distribution du noyau que vous testez, car les distributions Linux peuvent rétroporter des correctifs de sécurité.
Les plages affectées signalées incluent :
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
Les versions corrigées signalées incluent :
6.12.97
6.18.40
7.1.5
Les branches de développement peuvent contenir le correctif à différents points de révision.
uname -r
Informations supplémentaires :
uname -a
Pour les informations de paquets spécifiques à la distribution :
cat /etc/os-release
07 — Vérification en laboratoireCe dépôt est destiné à la recherche de sécurité autorisée et aux tests défensifs.
Flux de travail recommandé :
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Pour l'analyse du code source :
grep -R "move_data" drivers/dibs/ 2>/dev/null
Les commandes exactes disponibles dépendent du code source du noyau et de la configuration de la distribution.
08 — Méthodologie de rechercheUn flux d'analyse utile est :
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — Analyse défensiveLors de l'investigation d'un système potentiellement affecté :
uname -r
cat /etc/os-release
Utilisez l'avis de sécurité fourni par votre distribution Linux plutôt que de vous fier uniquement à la version du noyau amont.
