 0xblackash/cve-2026-63292
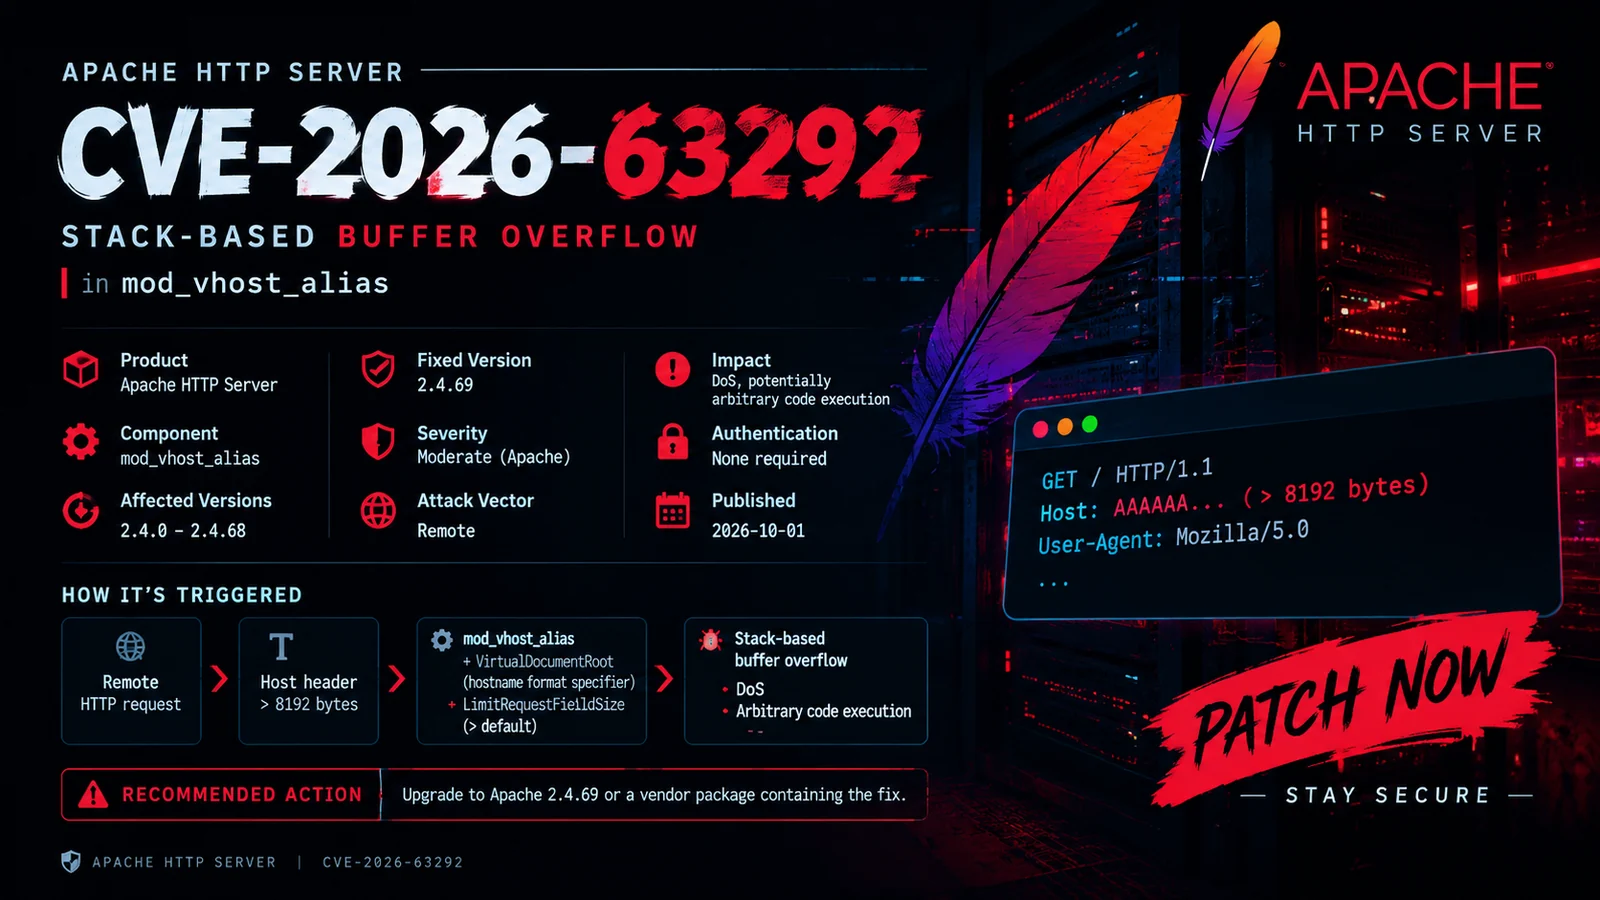
Documente CVE-2026-63292, un débordement de tampon basé sur la pile dans Apache mod_vhost_alias, avec les versions affectées, la version sûre et les vérifications de configuration, ainsi que les conseils de correctif.

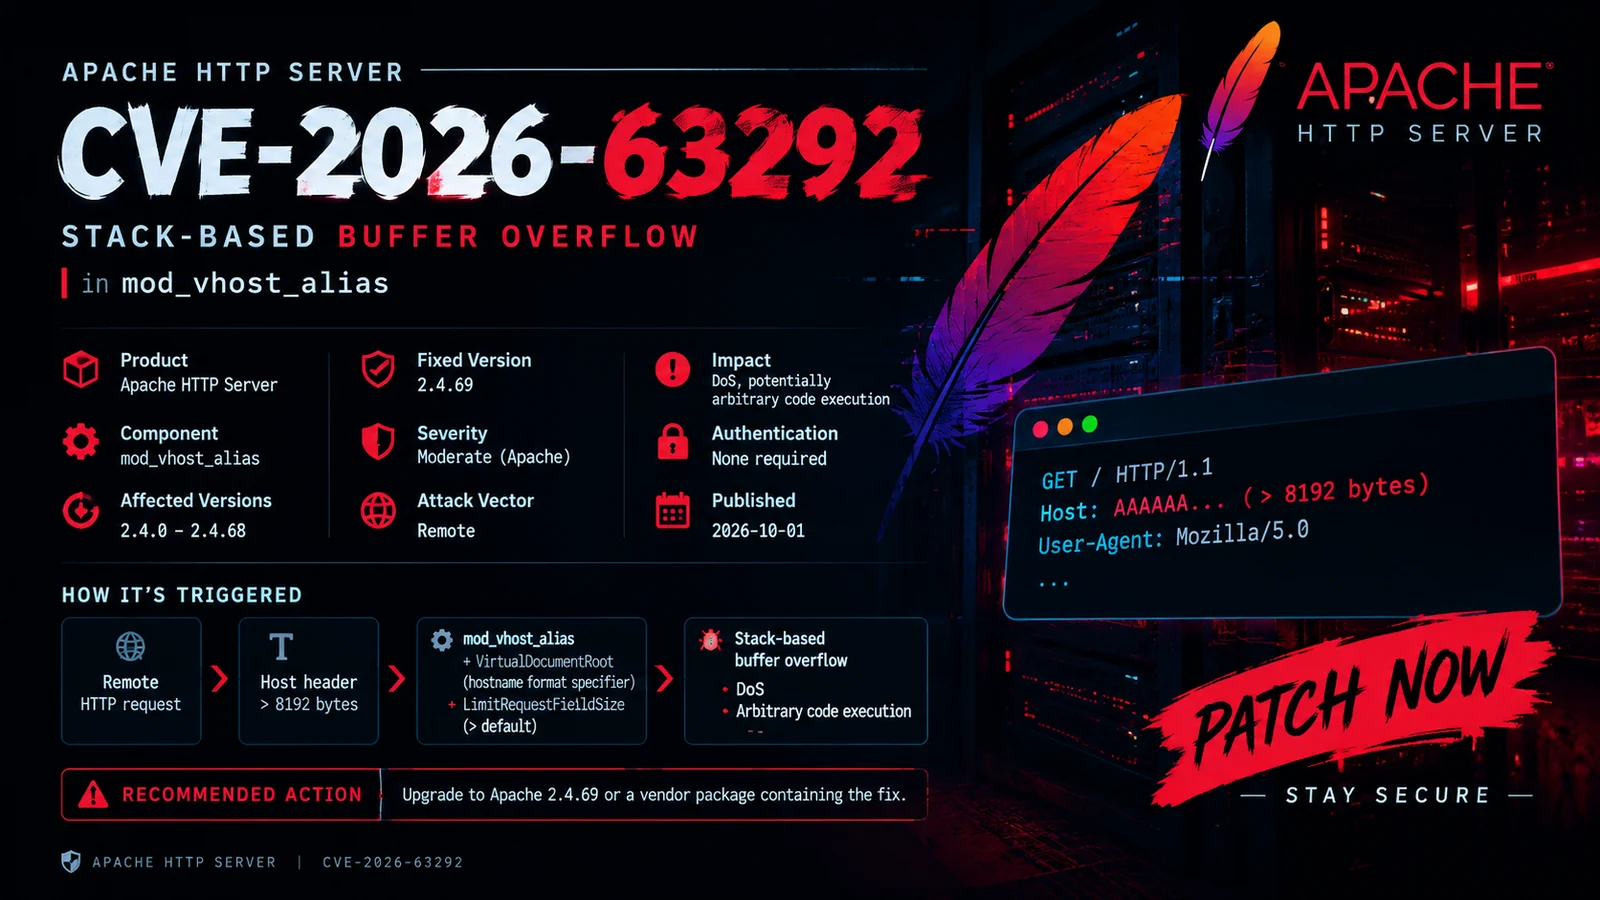
CVE-2026-63292 est une vulnérabilité de dépassement de tampon basé sur la pile affectant le module mod_vhost_alias du serveur HTTP Apache.
Le problème peut être déclenché dans des configurations serveur spécifiques impliquant des en-têtes HTTP Host surdimensionnés et des spécificateurs de format de nom d'hôte VirtualDocumentRoot.
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Serveur HTTP Apache | Statut |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Affecté |
2.4.69+ | ✅ Corrigé |
Vérifiez toujours la version du paquet fournie par le fournisseur de votre système d'exploitation, car les distributions peuvent rétroporter des correctifs de sécurité sans modifier le numéro de version en amont.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
La vulnérabilité est associée à une combinaison de configuration spécifique.
Les indicateurs pertinents incluent :
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
Une configuration vulnérable ne doit être évaluée que dans un environnement de test autorisé.
Vérifiez la version d'Apache :
apache2 -v
Debian / Ubuntu :
dpkg -l | grep apache2
RHEL / Fedora :
rpm -qa | grep httpd
Vérifiez si mod_vhost_alias est chargé :
apachectl -M | grep vhost
ou :
apache2ctl -M | grep vhost
Recherchez dans la configuration :
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
Vérifiez LimitRequestFieldSize :
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Mettez à niveau le serveur HTTP Apache vers une version contenant le correctif de sécurité.
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
Après la mise à jour, vérifiez :
apache2 -v
Validez ensuite la configuration :
apachectl configtest
Redémarrez le service si cela est approprié pour votre environnement :
sudo systemctl restart apache2
Ce dépôt se concentre intentionnellement sur l'identification sécurisée des vulnérabilités.
Il ne fournit pas :
L'approche recommandée est la vérification de la version et de la configuration.
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| Propriété | Valeur |
|---|---|
| CVE | CVE-2026-63292 |
| Produit | Serveur HTTP Apache |
| Module | mod_vhost_alias |
| Vulnérabilité | Dépassement de tampon basé sur la pile |
| CWE | CWE-121 |
| Vecteur | Réseau |
| Authentification | Non requise |
| Affecté | 2.4.0 – 2.4.68 |
| Corrigé | 2.4.69 |
| Préoccupation principale | Corruption de mémoire |
| Test sécurisé | Vérifications de version + configuration |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Ce projet est destiné à la recherche en sécurité autorisée, aux tests défensifs, à l'analyse de vulnérabilités et à des fins éducatives.
Ne testez que les systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite d'évaluation.
0xBlackash // Security Research
Understand • Verify • Patch • Secure
