 0xblackash/cve-2026-55450
Avis documentant CVE-2026-55450, une faille de téléversement de fichiers non authentifiée dans Langflow, avec analyse d'impact, références de détection et recommandations de remédiation.

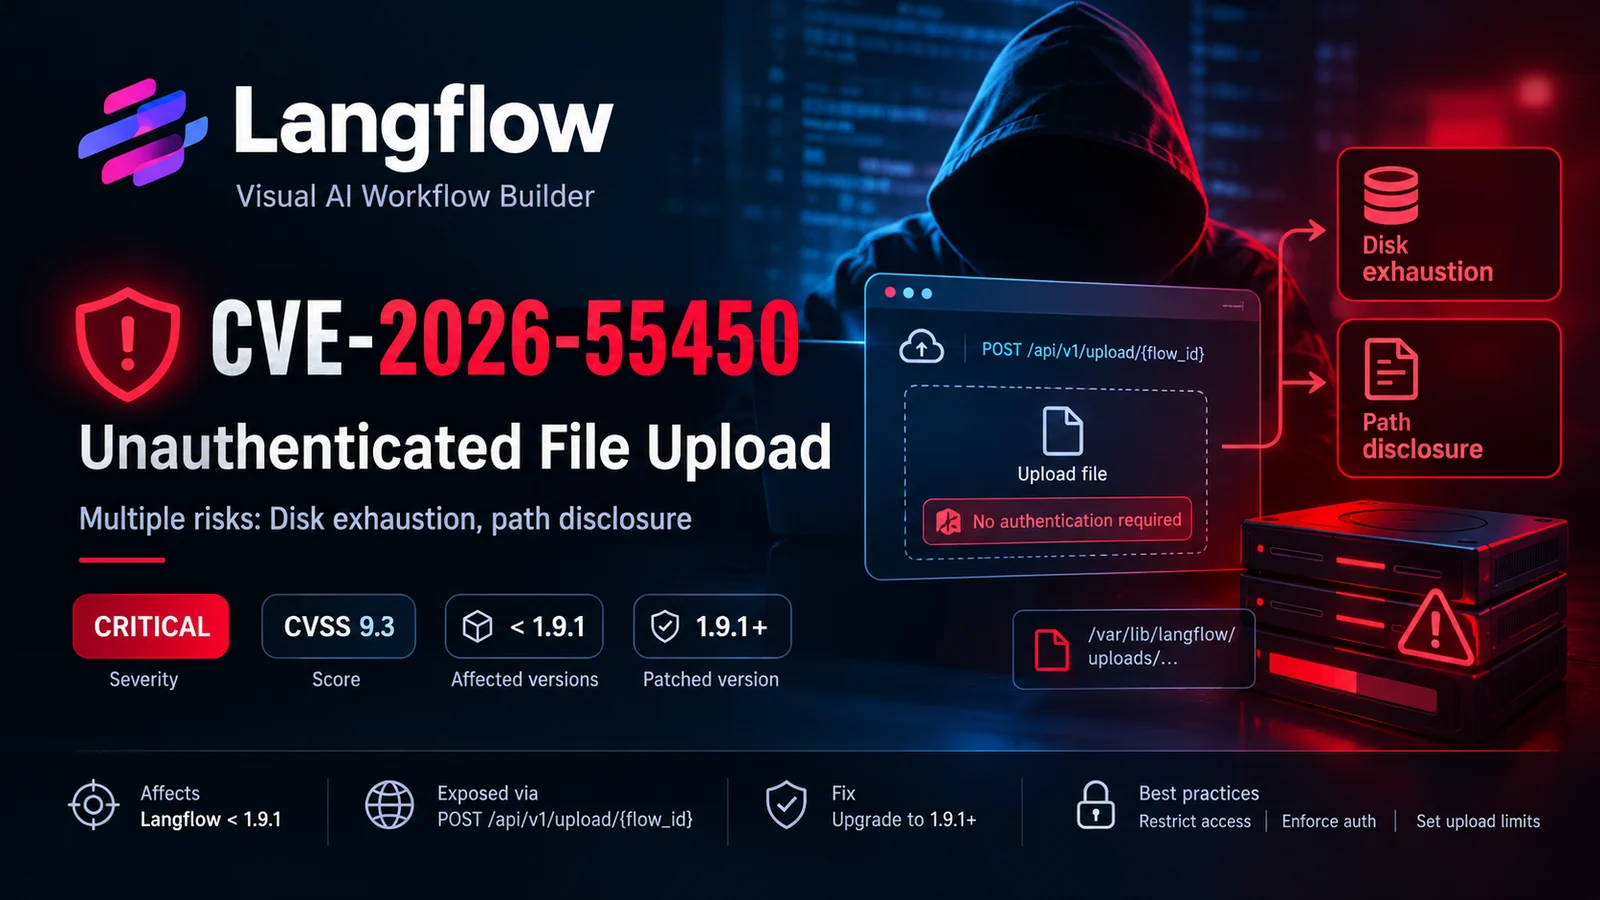
Vulnérabilité de téléversement de fichier non authentifié
CVE-2026-55450 concerne une vulnérabilité de téléversement de fichier signalée affectant Langflow, une plateforme open source permettant de créer des workflows propulsés par l'IA.
Un point de terminaison de téléversement exposé peut permettre des téléversements de fichiers non authentifiés, entraînant potentiellement une consommation excessive d'espace disque et la divulgation de chemins du système de fichiers interne.
Ce dépôt documente la vulnérabilité, son impact potentiel, les références de détection et les mesures d'atténuation recommandées.
| Attribut | Détails |
|---|---|
| Identifiant CVE | CVE-2026-55450 |
| Produit | Langflow |
| Versions affectées | Antérieures à 1.9.1, selon l'avis référencé |
| Version corrigée | 1.9.1 ou ultérieure |
| Vecteur d'attaque | Réseau |
| Authentification | Non requise pour le point de terminaison vulnérable signalé |
| Impact potentiel | Déni de service et divulgation d'informations |
| Faiblesses associées | CWE-306, CWE-400, CWE-200 |
Pour des informations faisant autorité, consultez l'avis de sécurité officiel GitHub.
La vulnérabilité signalée concerne le point de terminaison d'API suivant :
POST /api/v1/upload/{flow_id}
Une authentification insuffisante et des restrictions de téléversement inadéquates peuvent exposer un déploiement à des téléversements de fichiers non autorisés.
Les conséquences potentielles incluent :
L'existence de ce point de terminaison seul ne confirme pas qu'un déploiement est vulnérable. La version, la configuration et l'état des correctifs doivent être vérifiés.
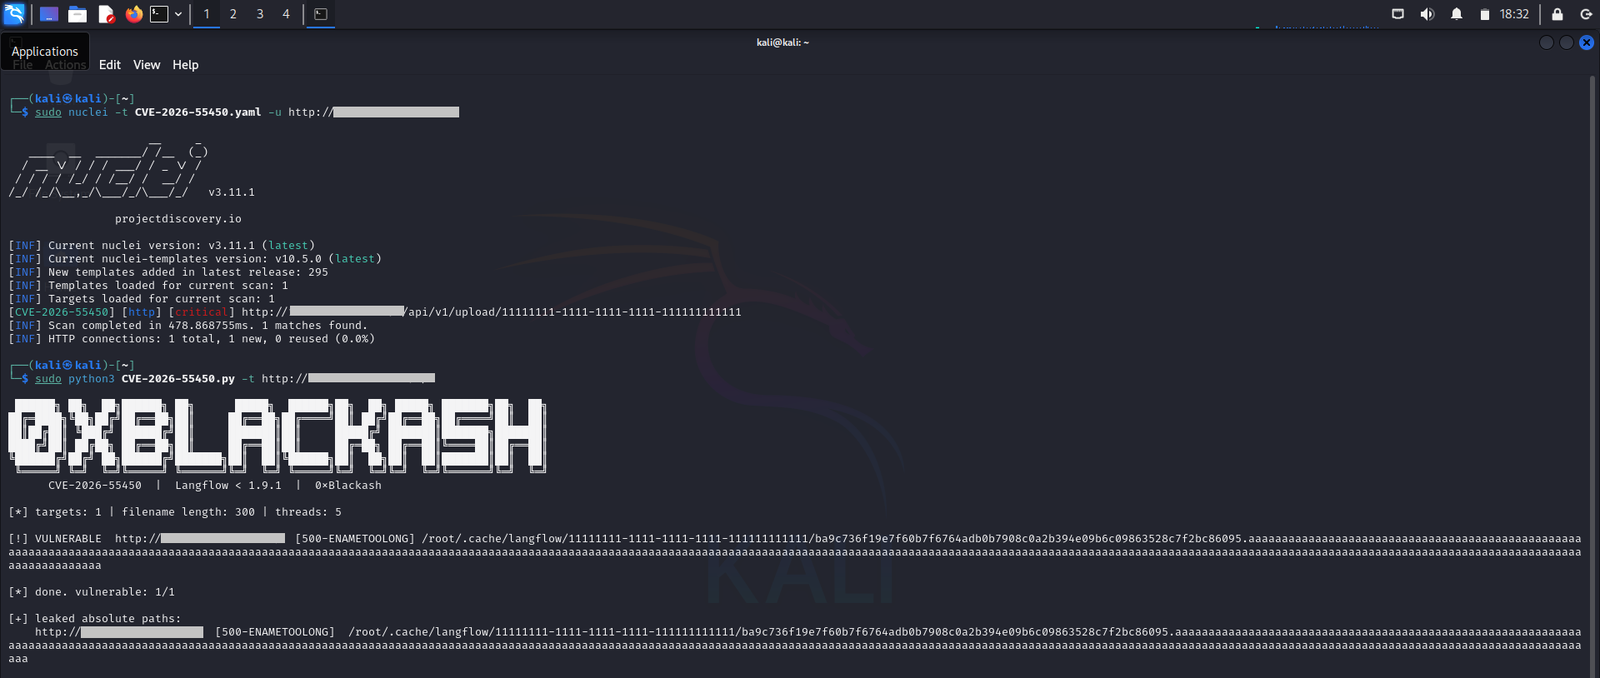
Des téléversements de fichiers excessifs peuvent consommer les ressources de stockage disponibles et affecter la disponibilité de l'application.
Les réponses qui exposent des chemins du système de fichiers interne peuvent révéler des détails d'implémentation utiles pour une évaluation de sécurité ultérieure.
Un point de terminaison de téléversement qui n'applique pas les contrôles d'authentification et d'autorisation requis peut permettre des opérations non autorisées.
Les équipes de sécurité doivent valider leurs déploiements Langflow à l'aide de méthodes autorisées et non destructives.
Vérifications recommandées :
Les résultats de détection automatisée doivent être traités comme des indicateurs plutôt que comme une preuve définitive de vulnérabilité. Les tests actifs doivent être limités aux systèmes pour lesquels une autorisation explicite a été accordée.
Mesures défensives recommandées :
Lorsque cela est pris en charge, examinez le paramètre max_file_size_upload et vérifiez sa valeur effective par rapport à la documentation de la version déployée.
Ce dépôt est destiné à la recherche en sécurité défensive, à la sensibilisation aux vulnérabilités et aux tests autorisés.
Ne testez pas les systèmes sans autorisation. L'auteur n'assume aucune responsabilité pour les dommages ou l'utilisation abusive résultant d'une activité non autorisée.
Recherche en sécurité | Analyse de vulnérabilités | Validation défensive
