 0xblackash/cve-2026-55200
CVE-2026-55200

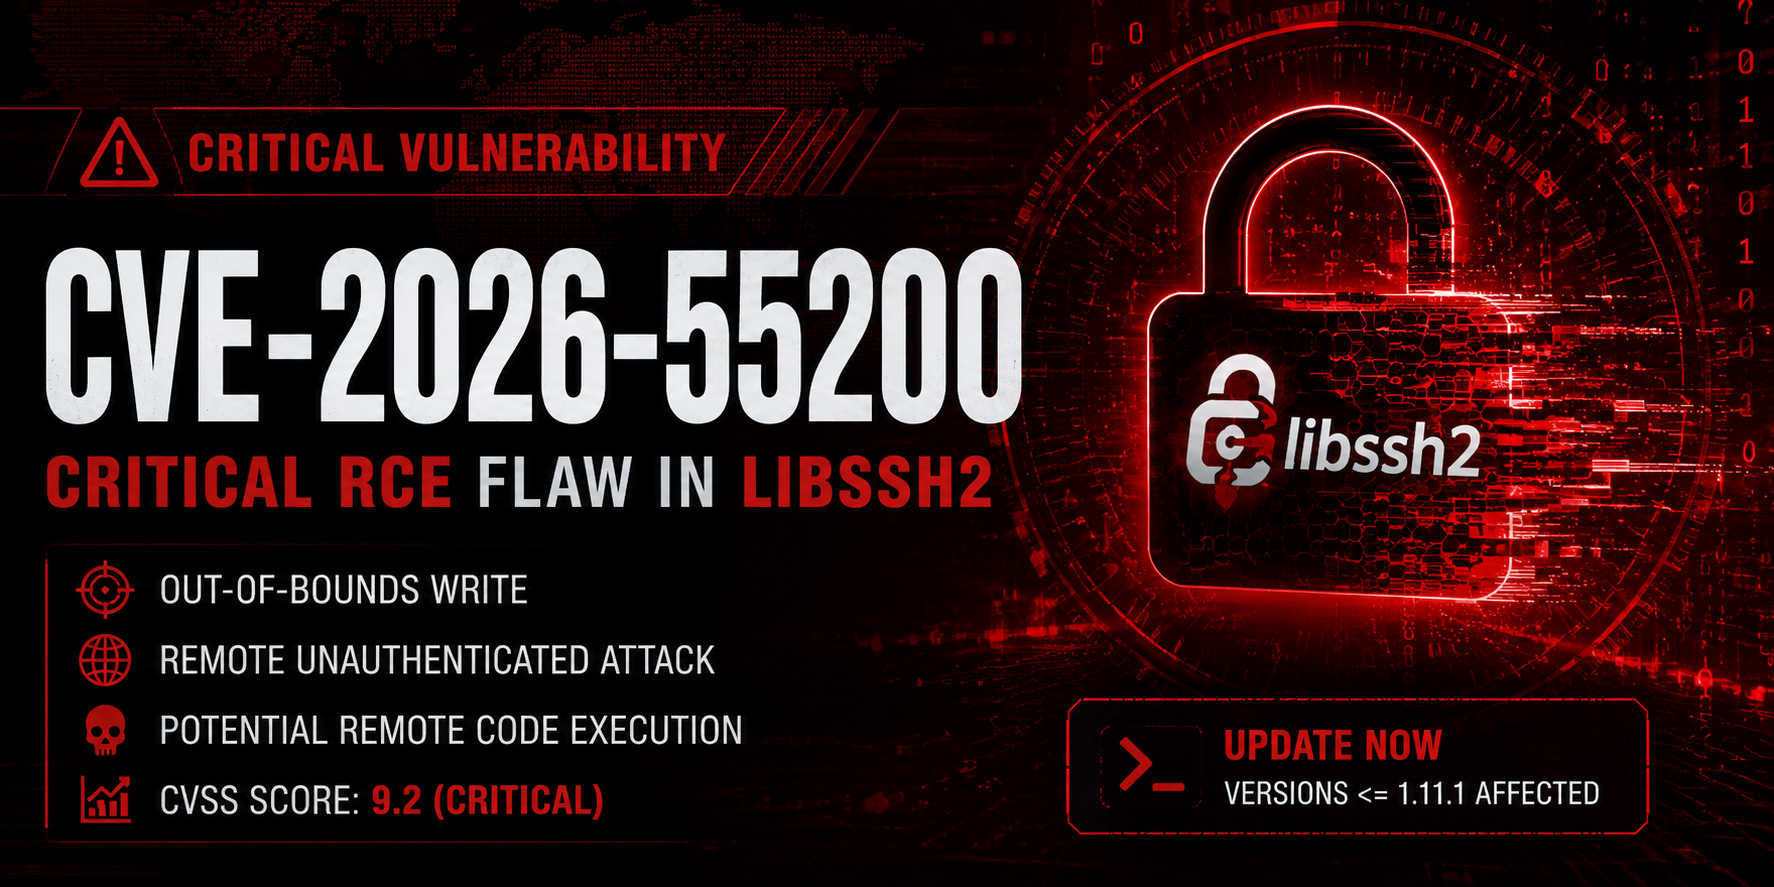


CVE-2026-55200 est une vulnérabilité critique de corruption mémoire affectant la bibliothèque largement déployée libssh2.
Le défaut provient d'une validation incorrecte du champ de longueur de paquet SSH lors du traitement des paquets, permettant potentiellement à un attaquant distant de déclencher une corruption du tas et, dans certaines circonstances, d'atteindre une exécution de code à distance (RCE).
| Métrique | Valeur |
|---|---|
| CVE ID | CVE-2026-55200 |
| Gravité | Critique |
| CVSS Score | 9.2 |
| Vecteur d'attaque | Réseau |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
| Impact | RCE / DoS |
| Composant | Versions concernées |
|---|---|
| libssh2 | <= 1.11.1 |
ssh2_transport_read()
La couche de transport SSH ne valide pas correctement le champ entrant :
packet_length
avant d'allouer et de traiter les données du paquet.
Un attaquant peut envoyer un paquet SSH spécialement conçu contenant une valeur de longueur surdimensionnée qui provoque :

Attacker
    │
    ▼
Crafted SSH Packet
    │
    ▼
Malformed packet_length
    │
    ▼
Heap Corruption
    │
 ┌──┴──┐
 ▼     ▼
DoS   RCE
Les équipes de sécurité doivent surveiller :
✓ Enable ASLR
✓ Enable Stack Canaries
✓ Enable PIE
✓ Apply latest security patches
✓ Conduct dependency audits
| Catégorie | Évaluation |
|---|---|
| Exploitabilité | Élevée |
| Complexité | Faible |
| Authentification | Non requise |
| Attaque à distance | Oui |
| Risque d'exposition publique | Élevé |
CVE-2026-55200 est une vulnérabilité critique d'écriture hors limites (Out-of-Bounds Write) dans libssh2 qui peut permettre à des attaquants distants non authentifiés de corrompre la mémoire, de faire planter des services ou potentiellement d'exécuter du code arbitraire. Les organisations doivent prioriser le correctif immédiatement et évaluer tous les systèmes utilisant des versions vulnérables de libssh2.
Cybersécurité • Recherche de vulnérabilités • Renseignement sur les menaces

