 0xblackash/cve-2026-53359
CVE-2026-53359

Januscape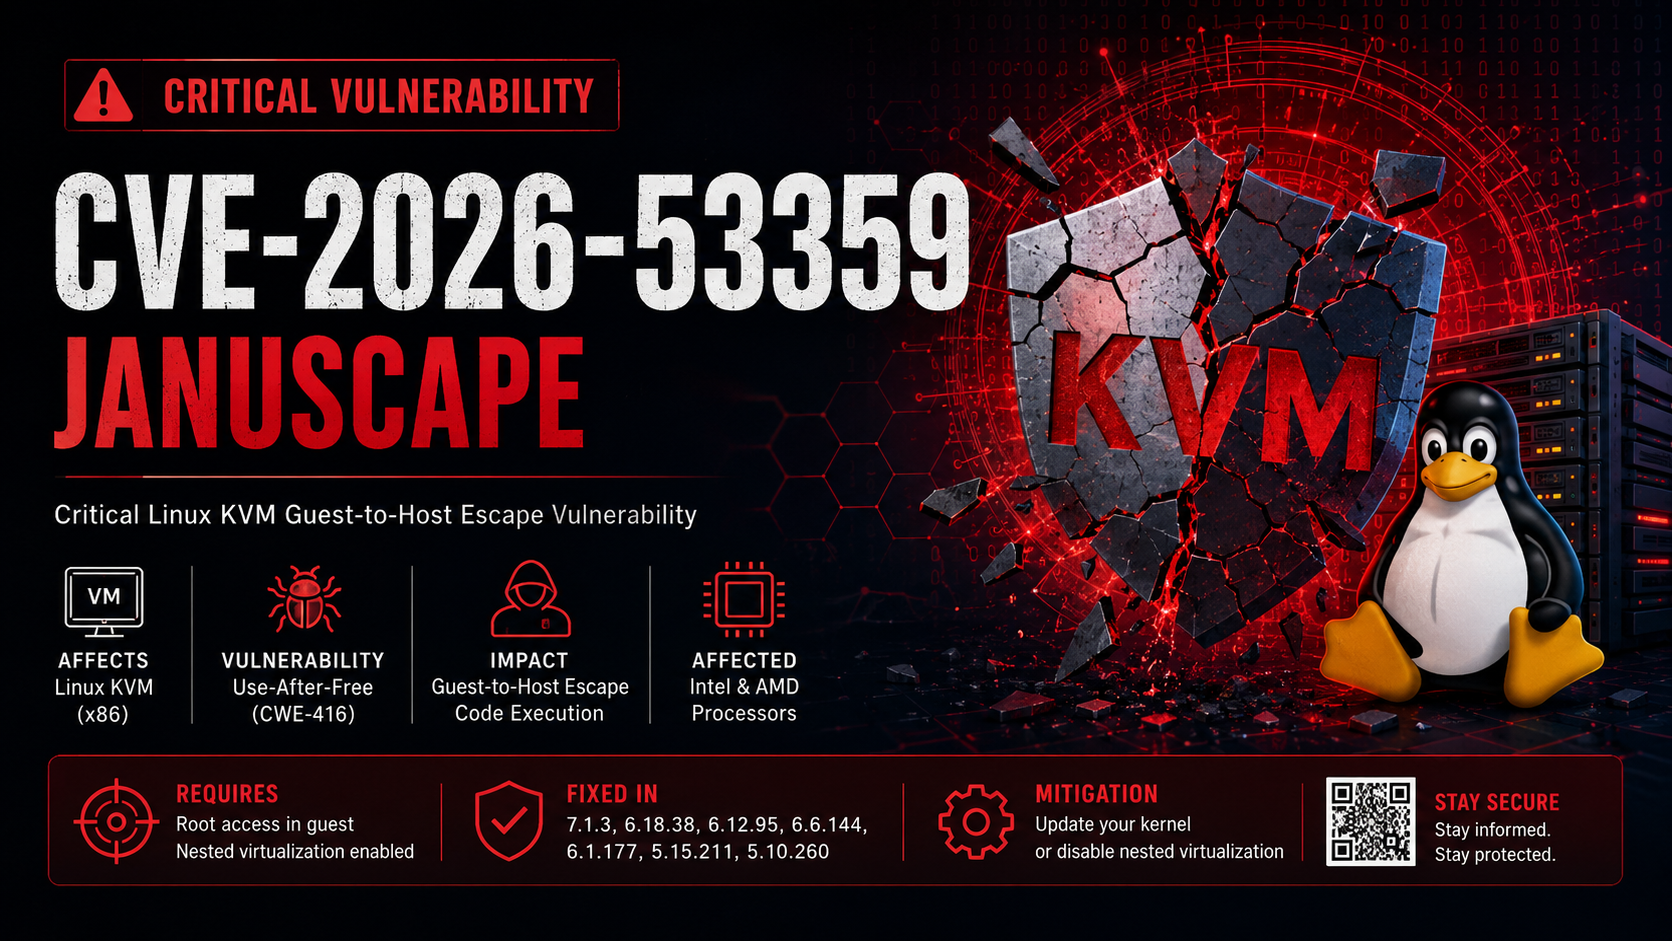


Januscape est une vulnérabilité du noyau Linux KVM causée par une condition de Use-After-Free (UAF) dans le Shadow MMU x86. Dans des configurations vulnérables, un invité malveillant peut corrompre la mémoire de l'hôte, entraînant des plantages et potentiellement une rupture de l'isolation des VM.
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-53359 |
| Surnom | Januscape |
| Composant | Noyau Linux KVM (Shadow MMU x86) |
| Classe de bug | Use-After-Free |
| Vecteur d'attaque | VM invitée |
| Impact | Corruption de la mémoire du noyau hôte |
| Plateformes affectées | Intel VT-x & AMD-V |
| Divulgation | Juillet 2026 |
La vulnérabilité réside dans l'implémentation héritée du shadow paging de KVM.
Un correctif de sécurité antérieur validait le Guest Frame Number (GFN) mais ne vérifiait pas le rôle de la page shadow avant de réutiliser un kvm_mmu_page existant.
Cela permet la réutilisation de pages shadow incompatibles, laissant des entrées de mappage inverse (rmap) obsolètes après que la mémoire a déjà été libérée.
Des opérations MMU ultérieures peuvent déréférencer la mémoire libérée, entraînant une condition Use-After-Free pouvant corrompre le noyau hôte.
Guest modifies page mapping
        │
        ▼
Shadow page reused
without validating role
        │
        ▼
Stale rmap entry remains
        │
        ▼
Shadow page freed
        │
        ▼
Later MMU operation
dereferences freed memory
        │
        ▼
Use-After-Free
[  123.456789] BUG: unable to handle page fault for address: ffff8881xxxxxxxx
[  123.456789] #PF: supervisor read access in kernel mode
[  123.456789] #PF: error_code(0x0000) - not-present page
[  123.456789] CPU: 3 PID: 1234 Comm: poc_3 Tainted: G           OE
[  123.456789] RIP: 0010:kvm_mmu_page_get_gfn+0xXX/0xXX [kvm]
...
[  123.456789] Call Trace:
[  123.456789]  pte_list_remove+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_zap_all_fast+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_notifier_invalidate_range+0xXX/0xXX [kvm]
...
[  123.456789] Kernel panic - not syncing: Fatal exception
[  123.456789] ---[ end Kernel panic - not syncing: Fatal exception ]---
Le correctif officiel du noyau corrige la logique de réutilisation des pages shadow en s'assurant que les rôles des pages sont validés avant la réutilisation.
Les environnements potentiellement affectés incluent :
Le chemin vulnérable est principalement associé au shadow paging, qui peut être activé lorsque la virtualisation imbriquée est utilisée.
Les informations publiques actuelles indiquent :
Les administrateurs devraient :
dmesg, journalctl).Ce dépôt est destiné uniquement à l'éducation en cybersécurité, à la recherche défensive, à la réponse aux incidents et à la sensibilisation aux vulnérabilités.
Aucun outil offensif ni code d'exploitation n'est inclus.

