0xblackash/cve-2026-43786
Documentation et notes de recherche pour CVE-2026-43786, une vulnérabilité d'élévation de privilèges locale sur macOS causée par une validation incorrecte des entitlements, couvrant la cause racine, l'impact et l'atténuation.

🚨 Élévation de privilèges locale sur macOS — Validation d'habilitation incorrecte

CVE-2026-43786 est une vulnérabilité d'élévation de privilèges locale affectant macOS d'Apple.
La vulnérabilité est liée à une validation incorrecte des habilitations, pouvant permettre à une application exécutée localement avec de faibles privilèges d'effectuer des opérations nécessitant des privilèges de niveau root.
🍎 Apple a corrigé le problème en implémentant des vérifications d'habilitations supplémentaires.
| 🔎 Propriété | 📋 Détails |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 Éditeur | Apple |
| 💻 Plateforme | macOS |
| 🐛 Type | Élévation de privilèges locale |
| 📚 CWE | CWE-280 |
| ⚠️ Gravité | Élevée |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 Vecteur d'attaque | Local |
| 🧩 Complexité d'attaque | Faible |
| 🔑 Privilèges requis | Faibles |
| 👤 Interaction utilisateur | Aucune |
| 🔒 Confidentialité | Élevée |
| 🛡️ Intégrité | Élevée |
| 💥 Disponibilité | Élevée |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
La vulnérabilité nécessite un accès local, mais une exploitation réussie peut potentiellement aboutir à des privilèges de niveau root.
Une exploitation réussie peut permettre à une application locale à faibles privilèges de franchir une frontière de sécurité et d'effectuer des opérations privilégiées.
L'impact potentiel comprend :
root⚠️ CVE-2026-43786 est une vulnérabilité locale et n'est pas intrinsèquement une vulnérabilité d'exécution de code à distance.
Un attaquant aurait généralement besoin de :
👤 Local Access
      │
      ▼
💻 Low-Privilege Application
      │
      ▼
🔍 Trigger Vulnerable Entitlement Check
      │
      ▼
🚧 Cross Security Boundary
      │
      ▼
👑 Root-Level Privileges
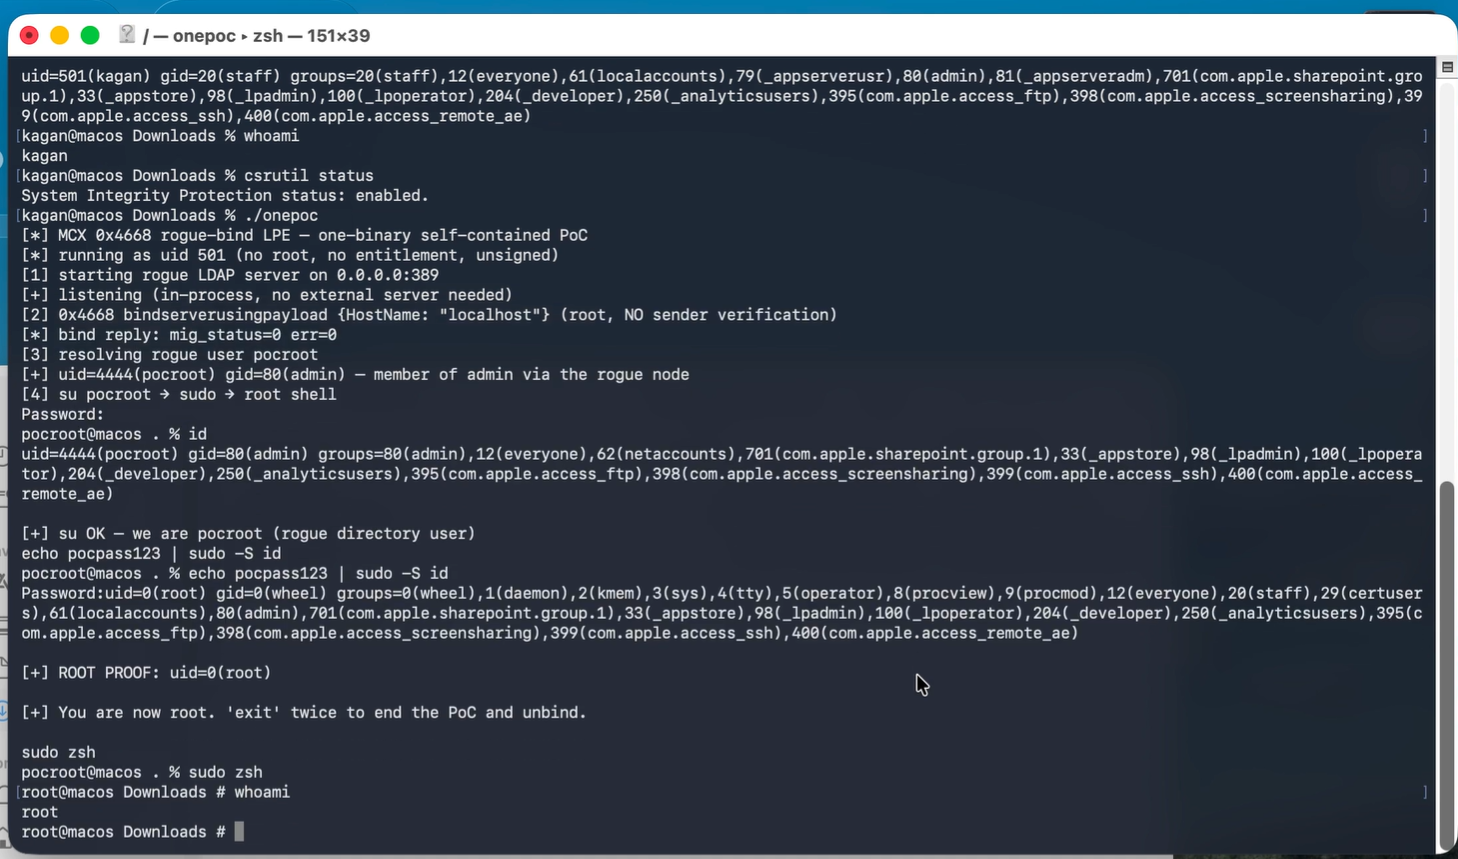
Selon les caractéristiques CVSS, aucune interaction utilisateur n'est requise.
La vulnérabilité concerne l'application des habilitations sur macOS.
Les habilitations sont utilisées par macOS pour déterminer si une application est autorisée à accéder à des fonctionnalités privilégiées.
Une faiblesse dans le processus de validation pourrait permettre à une application d'effectuer une opération au-delà de son niveau de privilège prévu.
             📱 Application
                   │
                   ▼
        🔍 Entitlement Validation
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ Valid           ❌ Invalid
          │                 │
          ▼                 ▼
   ⚙️ Operation          🚫 Denied
🍎 Apple a atténué le problème en introduisant des vérifications d'habilitations supplémentaires.
Les chercheurs analysant cette vulnérabilité peuvent étudier :
🔎 Identify Vulnerable Component
             │
             ▼
🆚 Compare Vulnerable / Patched Versions
             │
             ▼
🔐 Analyze Entitlement Checks
             │
             ▼
🚧 Identify Security Boundary
             │
             ▼
🧪 Reproduce in Isolated Environment
             │
             ▼
✅ Verify Security Fix
Apple a publié des correctifs pour les branches macOS affectées :
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
Les utilisateurs doivent installer la mise à jour de sécurité appropriée pour leur version de macOS.
┌───────────────────────┐
│ 👤 Local User         │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 Low-Privilege App  │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 Entitlement Check  │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 Security Boundary  │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Root Privileges    │
└───────────────────────┘
Pour une recherche autorisée :
💻 macOS VM
🔬 Debugging / Reverse Engineering Tools
🧩 Vulnerable Version
🩹 Patched Version
📊 Binary Diffing
📝 Entitlement Analysis
⚠️ Effectuez toujours les tests d'exploitation uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation explicite d'évaluation.
⚠️ À des fins de recherche en sécurité et d'éducation uniquement
Ce dépôt/cette documentation est destiné à la recherche en sécurité autorisée, à l'analyse de vulnérabilités, aux tests défensifs et à des fins éducatives.
🚫 N'utilisez pas les techniques de recherche de vulnérabilités ou d'exploitation contre des systèmes sans autorisation explicite.
🆔 CVE:       CVE-2026-43786
🏢 Vendor:    Apple Inc.
💻 Platform:  macOS
🐛 Category:  Local Privilege Escalation
⚠️ Severity:  High
📊 CVSS:      7.8
🔐 Security Research • Reverse Engineering • Vulnerability Analysis