
 0xblackash/cve-2026-33825
CVE-2026-33825

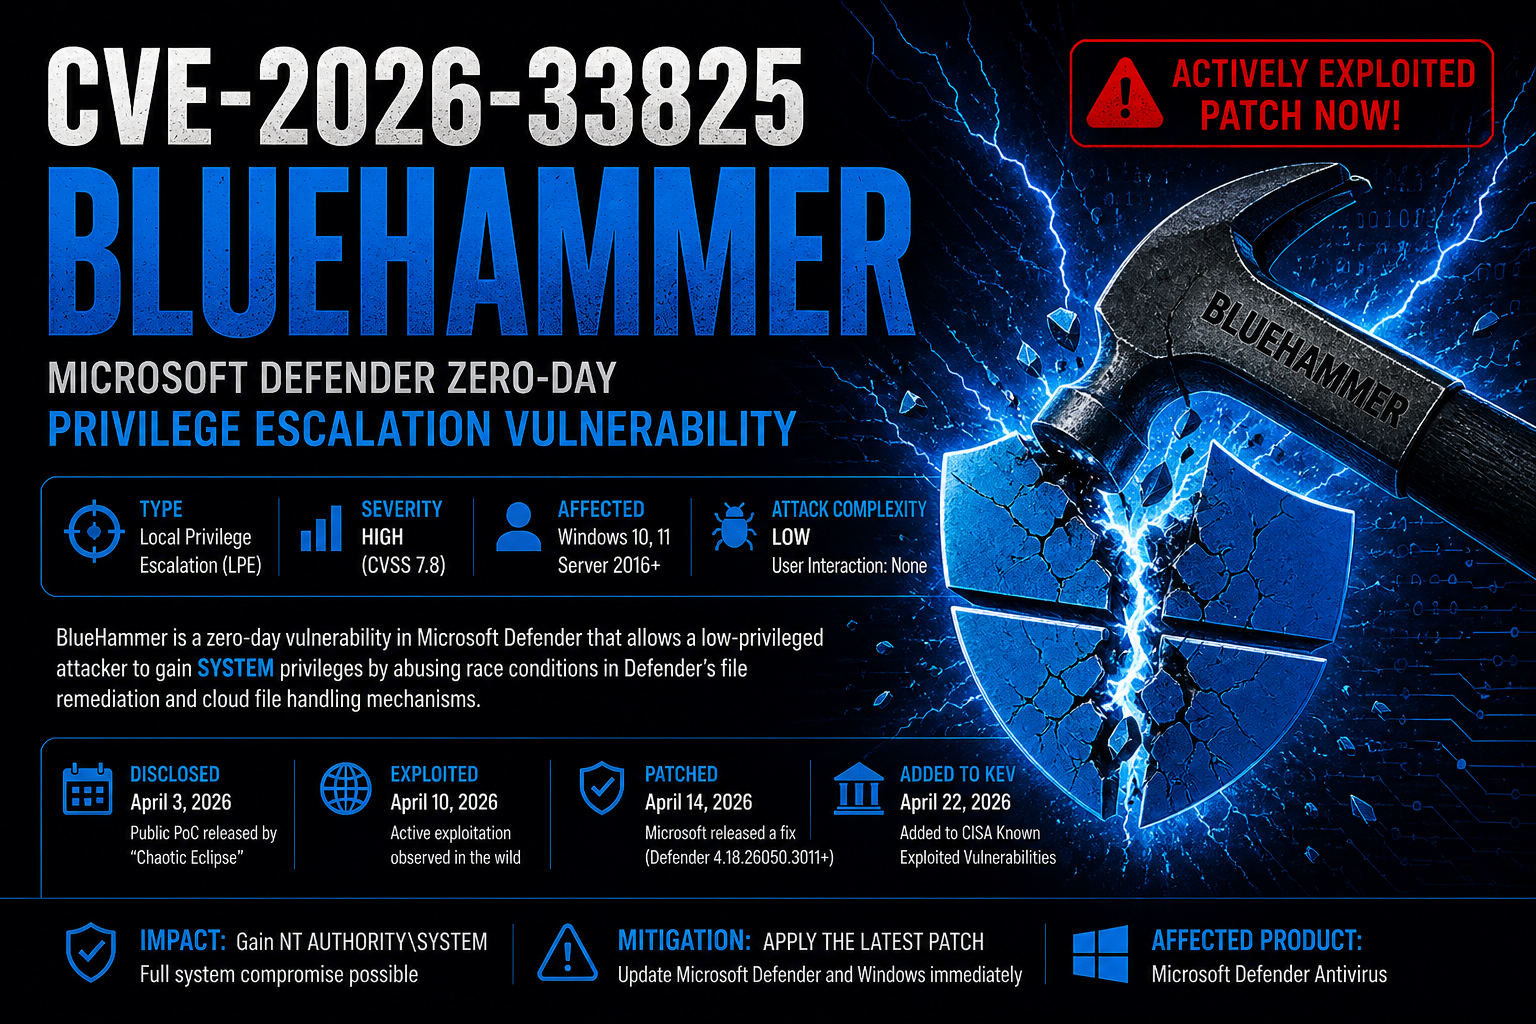


BlueHammer est une vulnérabilité d'élévation de privilèges locale de haute sévérité affectant les composants de Microsoft Defender sur les systèmes Windows.
Le défaut permet à un attaquant disposant de faibles privilèges d'élever ses privilèges jusqu'à NT AUTHORITY\SYSTEM en abusant de conditions de course du système de fichiers et d'opérations privilégiées de Defender.
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-33825 |
| Surnom | BlueHammer |
| Sévérité | Haute |
| CVSS | ~7.8 |
| Type | Élévation de privilèges locale |
| Affecté | Windows 10 / 11 / Server |
| Composant | Microsoft Defender |
| Exploitation | PoC public rapporté |
| Privilège requis | Faible |
| Impact | Élévation de privilèges SYSTEM |
BlueHammer est une vulnérabilité de condition de course TOCTOU (Time-of-Check to Time-of-Use) au sein d'opérations privilégiées de Microsoft Defender.
La vulnérabilité exploiterait prétendument :
L'exploit manipule Defender pour qu'il effectue des opérations privilégiées sur le système de fichiers sur des cibles contrôlées par l'attaquant.
Une exploitation réussie peut permettre aux attaquants de :

Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer abuse de l'écart entre :
Time of Check
        ↓
Time of Use
Defender valide un fichier/chemin, mais avant que l'opération privilégiée ne se termine, l'attaquant échange la cible.
Les attaquants utiliseraient prétendument :
pour rediriger les opérations privilégiées de Defender.
Exemple conceptuel :
Defender croit :
C:\Temp\safe.txt

En réalité redirigé vers :
C:\Windows\System32\protected_file
Les Oplocks aident les attaquants à suspendre temporairement les opérations sur les fichiers :
Defender accède au fichier
        ↓
L'attaquant suspend l'opération
        ↓
La cible est échangée
        ↓
Defender reprend avec des privilèges SYSTEM
Cela augmente la fiabilité de la condition de course.
Parmi les composants impactés signalés :
MsMpEng.exeMpSigStub.exeUn logiciel de sécurité :
Cela rend les vulnérabilités de course du système de fichiers extrêmement dangereuses.
BlueHammer a démontré que :
le logiciel de défense lui-même peut devenir le vecteur d'élévation de privilèges.
Installez les dernières mises à jour de la plateforme Defender.
Assurez-vous que toutes les mises à jour du Patch Tuesday sont installées.
Recherchez :
Limitez l'exécution pour les utilisateurs et applications non fiables.
Les indicateurs potentiels peuvent inclure :
Opérations inattendues de Defender sur les fichiers
cmd.exe / powershell.exe de niveau SYSTEM
Points de réanalyse NTFS suspects
Événements de correction anormaux de Defender
Modèles d'abus d'Oplock
| Vulnérabilité | Description |
|---|---|
| PrintNightmare | Impression Windows Spooler RCE/EPL |
| HiveNightmare | Vulnérabilité d'exposition SAM |
| RedSun | Technique d'exploitation associée à Defender |
| unDefend | Famille de techniques d'abus de Defender |
| Concept | Description |
|---|---|
| LPE | Élévation de privilèges locale |
| TOCTOU | Défaut de vérification avant utilisation |
| Oplocks | Synchronisation des opérations du système de fichiers |
| Points de réanalyse | Fonctionnalité de redirection du système de fichiers |
| SYSTEM | Privilège Windows local le plus élevé |
Ce dépôt/cette documentation est fourni(e) à des fins :
N'utilisez pas ces informations pour des activités non autorisées.
