Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-27876 — CVE-2026-27876 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-27876
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHub0xblackash/cve-2026-27876

CVE-2026-27876

CVE-2026-27876

Voir le dépôt
38il y a 6 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2026-27876 - RCE Critique dans Grafana via les Expressions SQL

Vulnérabilité Zero-Day Grafana

Grafana Severity CVSS

Une vulnérabilité enchaînée permettant des écritures arbitraires de fichiers via les Expressions SQL, menant à une exécution de code à distance (RCE) complète sur l'hôte.


📋 Aperçu

ID CVE : CVE-2026-27876
Sévérité : Critique (CVSS v3.1 : 9.1)
Publié : 27 mars 2026
CWE : CWE-94 (Contrôle inadéquat de la génération de code / Injection de code)

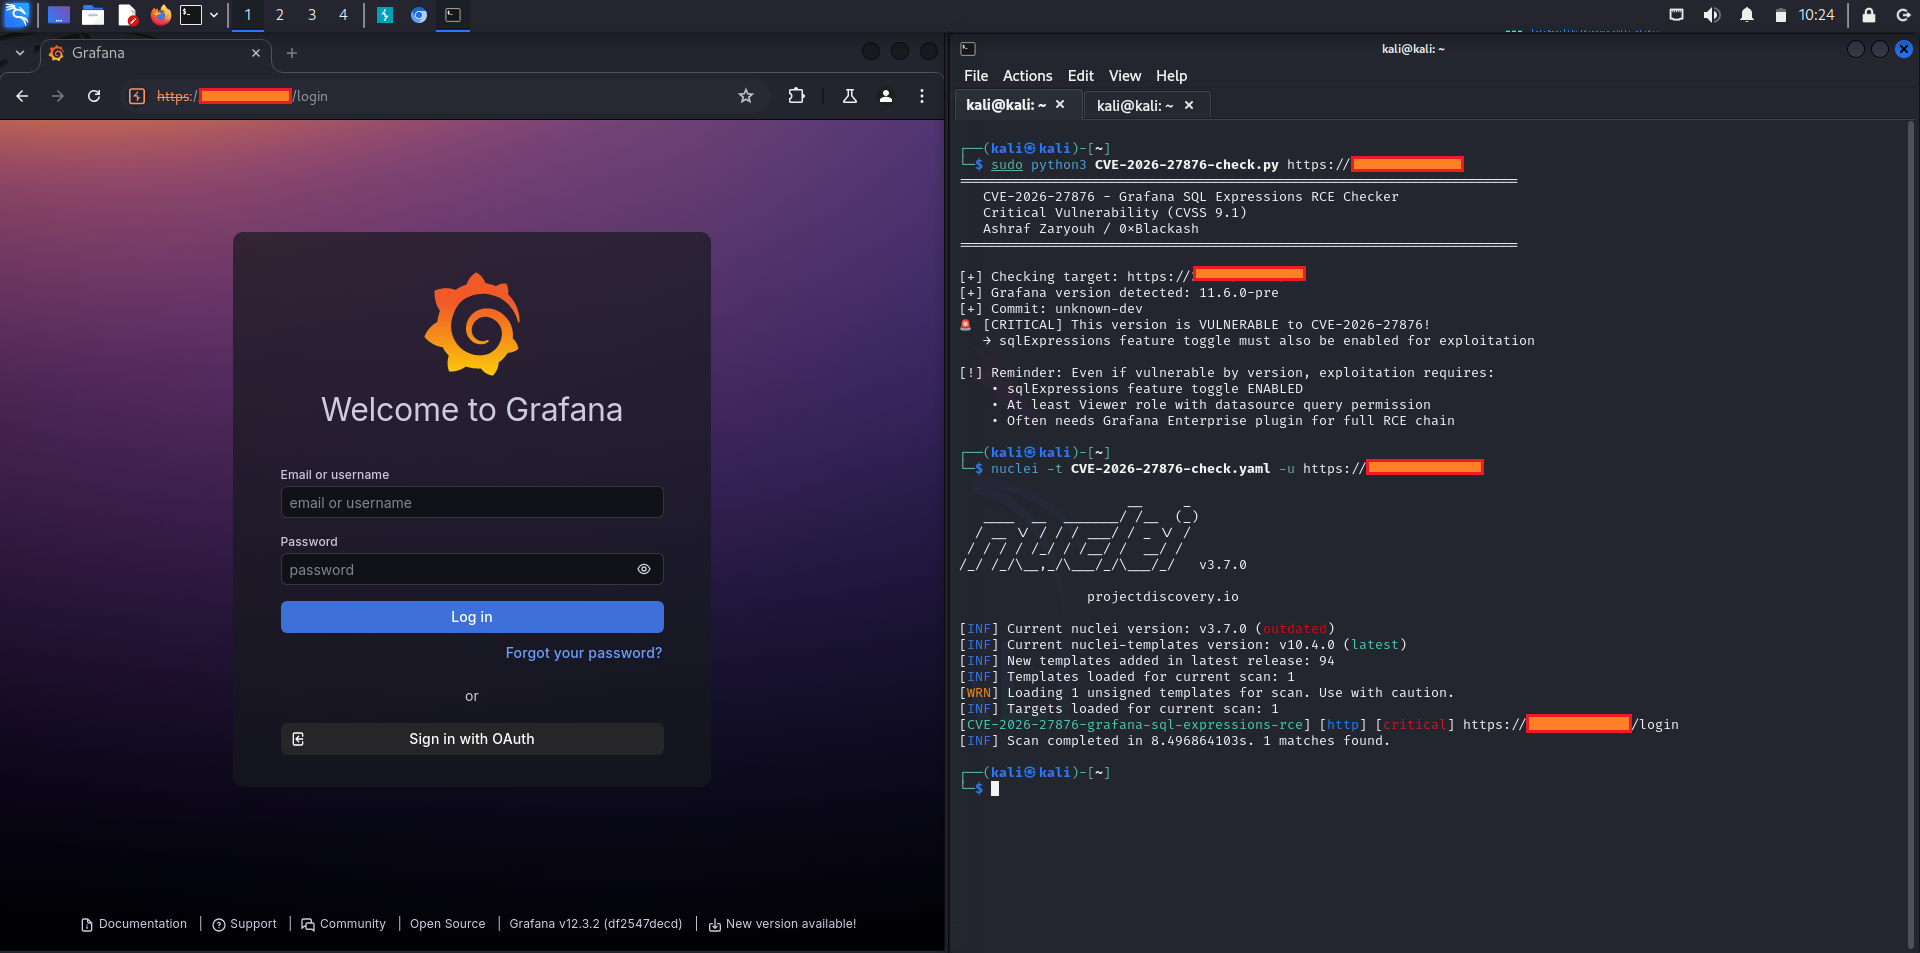
La fonctionnalité Expressions SQL de Grafana (introduite/réimplémentée dans la version 11.6.0 avec une syntaxe de type MySQL) permet aux utilisateurs de transformer les données de requête en utilisant du SQL familier. Cependant, cette capacité a involontairement permis des écritures arbitraires de fichiers sur le système de fichiers. Enchaînée avec des composants spécifiques (dont un plugin Grafana Enterprise), cela conduit à une exécution de code à distance (RCE).

Les attaquants disposant de permissions suffisantes peuvent écraser des fichiers critiques (par exemple, le pilote Sqlyze ou les configurations de sources de données AWS), obtenant potentiellement une connexion SSH à l'hôte Grafana.

Remarque : La fonctionnalité sous-jacente existe dans Grafana OSS, mais la chaîne d'exploitation complète implique souvent des composants de plugins Enterprise. Tous les utilisateurs sont fortement invités à mettre à jour pour prévenir les futurs vecteurs d'attaque.

⚡ Impact

  • Exécution de code à distance sur le serveur/hôte Grafana
  • Compromission complète du système possible (vol de données, persistance, mouvement latéral)
  • La chaîne confirmée peut mener à un accès SSH
  • Affecte les environnements de surveillance/visualisation à fort impact métier
cve-2026-27876 1

Conditions préalables à l'exploitation :

  • Le feature toggle sqlExpressions doit être activé
  • L'attaquant doit avoir accès à l'exécution de requêtes sur les sources de données (rôle Viewer ou supérieur)

Vecteur d'attaque : Réseau (AV:N)
Complexité de l'attaque : Faible (AC:L)
Privilèges requis : Élevé (PR:H)
Interaction de l'utilisateur : Aucune (UI:N)
Périmètre : Modifié (S:C)
Confidentialité/Intégrité/Disponibilité : Élevée (C:H/I:H/A:H)


📌 Versions affectées

  • Grafana v11.6.0 et ultérieures (jusqu'aux versions corrigées)
  • Concerne spécifiquement les instances avec sqlExpressions activé
  • Implication du plugin Enterprise notée dans plusieurs rapports pour la chaîne complète.

✅ Versions corrigées

Mettez à jour immédiatement vers l'une des versions corrigées suivantes :

BrancheVersion corrigée
Dernière12.4.2
12.312.3.6
12.212.2.8
12.112.1.10
11.611.6.14

Liens de téléchargement disponibles sur le site officiel de Grafana.


🛡️ Atténuation et solutions de contournement

Recommandation principale

Passez à une version corrigée dès que possible.

Solutions de contournement temporaires (si la mise à jour est retardée)

  1. Désactivez le feature toggle sqlExpressions (étape unique la plus efficace)
  2. Si vous utilisez Sqlyze : Mettez à jour vers v1.5.0+ ou désactivez-le
  3. Désactivez toutes les sources de données AWS (si présentes)

⚠️ Les solutions de contournement peuvent avoir un impact sur les fonctionnalités et n'éliminent pas complètement le risque dans tous les scénarios.

Meilleures pratiques supplémentaires

  • Auditez et restreignez les permissions des utilisateurs pour l'exécution de requêtes sur les sources de données
  • Examinez et minimisez les plugins installés
  • Surveillez les activités de requêtes inhabituelles ou les modifications de fichiers dans les répertoires Grafana
  • Appliquez la segmentation réseau et une authentification forte

🕒 Chronologie

  • 2025-02-06 : La fonctionnalité Expressions SQL a été réimplémentée et publiée dans la v11.6.0
  • 2026-02-23 : Incident interne déclaré ; Grafana Cloud corrigé peu après
  • 2026-03-09 : Publication privée aux clients sous embargo
  • 2026-03-25/26 : Divulgation publique et publication de sécurité
  • 27 mars 2026 : CVE publié
  • Découvert par : Liad Eliyahu (Responsable de la recherche chez Miggo Security) via le programme bug bounty de Grafana Labs. Divulgation responsable reconnue.

🔗 Références

  • Blog officiel de la version de sécurité Grafana : https://grafana.com/blog/grafana-security-release-critical-and-high-severity-security-fixes-for-cve-2026-27876-and-cve-2026-27880/
  • Page CVE de Red Hat : https://access.redhat.com/security/cve/cve-2026-27876
  • Détail NVD : https://nvd.nist.gov/vuln/detail/CVE-2026-27876
  • Lié : CVE-2026-27880 (DoS non authentifié via OpenFeature)

📢 Restez en sécurité

Mettez à jour vos instances Grafana dès aujourd'hui. Surveillez les canaux officiels pour tout avis complémentaire.

Télécharger l’outil