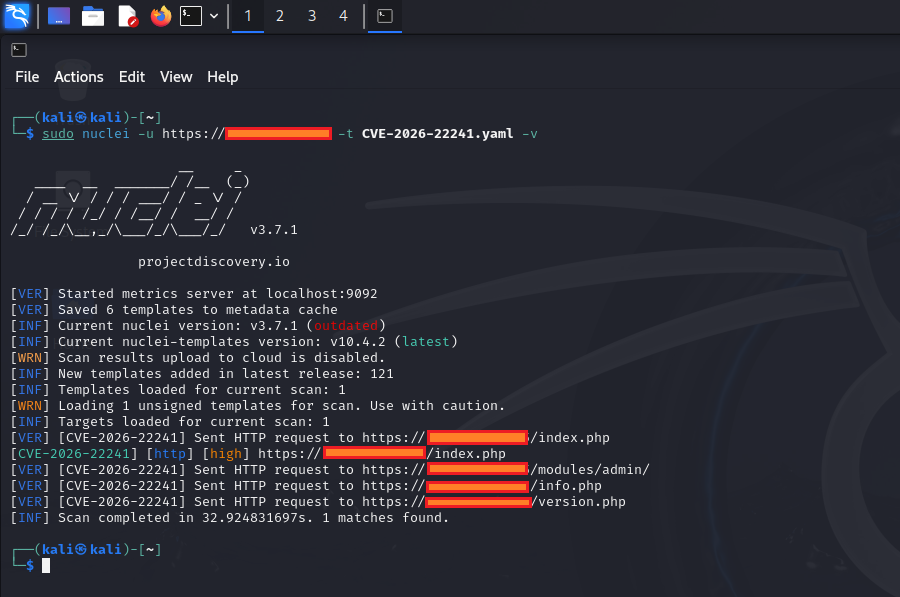
 0xblackash/cve-2026-22241
CVE-2026-22241



Open eClass (également connu sous le nom de GUnet eClass), un système de gestion de l'apprentissage (LMS) open source largement utilisé, contient une vulnérabilité critique de téléchargement de fichier sans restriction dans sa fonctionnalité d'importation de thème.
Un administrateur authentifié peut télécharger un fichier ZIP malveillant, conduisant à une exécution de code à distance (RCE) sur le serveur.
| Version | Statut |
|---|---|
| Open eClass < 4.2 | Vulnérable |
| Open eClass ≥ 4.2 | Corrigé |
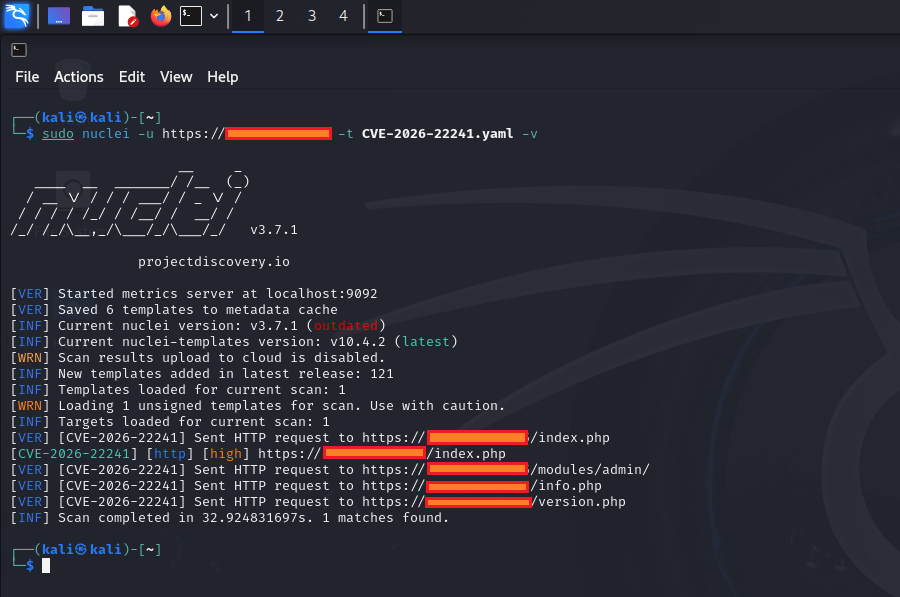
La vulnérabilité existe en raison d'une validation et d'un assainissement insuffisants des archives ZIP téléchargées lors du processus d'importation de thème. Des fichiers malveillants (tels que des webshells PHP) peuvent être écrits dans le répertoire accessible via le web.
Ce dépôt est destiné à des fins éducatives et de recherche uniquement.
Les informations fournies visent à aider les chercheurs en sécurité et les administrateurs système à comprendre et à corriger la vulnérabilité.
L'exploitation non autorisée de systèmes dont vous n'êtes pas propriétaire est illégale.
Créé pour la sensibilisation et la recherche en sécurité
⭐ Si cela vous a aidé, veuillez mettre une étoile sur le dépôt !
