


Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès arbitraire aux fichiers dans les produits Atlassian Data Center.


Accès arbitraire aux fichiers non authentifié via traversée de chemin
Recherche de sécurité et analyse technique de CVE-2026-21589 affectant plusieurs produits Atlassian Data Center.
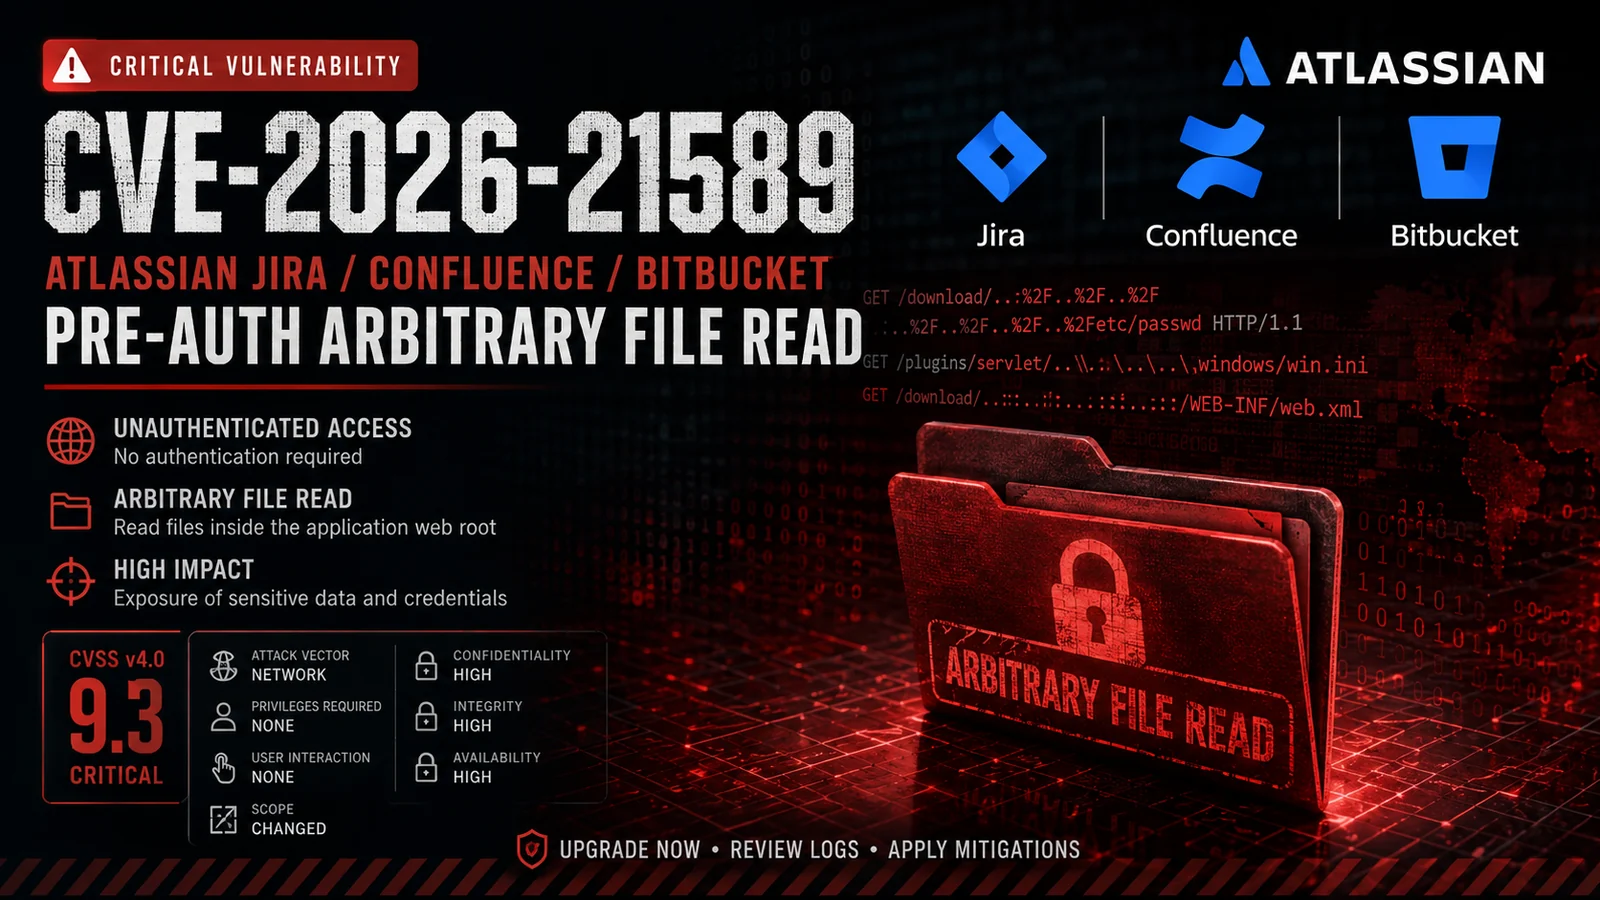
CVE-2026-21589 est une vulnérabilité critique d'accès arbitraire aux fichiers non authentifié affectant plusieurs produits Atlassian Data Center.
La vulnérabilité permet à un attaquant distant et non authentifié d'accéder à des fichiers spécifiques situés dans la racine de l'application web de l'application.
L'exploitation ne nécessite pas d'identifiants valides ni d'interaction de l'utilisateur, mais l'attaquant doit connaître le nom et le chemin exacts du fichier cible. La vulnérabilité ne fournit pas de listage de répertoire ni d'énumération arbitraire de fichiers.
CVE : CVE-2026-21589
Sévérité : Critique
CVSS v4.0 : 9.3
Vecteur d'attaque : Réseau
Privilèges requis : Aucun
Interaction utilisateur : Aucune
Classe de vulnérabilité : Traversée de chemin / Accès arbitraire aux fichiers
Important : Cette vulnérabilité doit être considérée comme particulièrement grave pour les déploiements Atlassian auto-hébergés exposés à Internet.
CVE-2026-21589 affecte les produits Atlassian suivants :
| Produit | Versions corrigées |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Toutes les versions antérieures aux versions corrigées applicables sont considérées comme affectées par l'avis d'Atlassian.
La vulnérabilité est associée à une mauvaise gestion des informations de chemin dans le traitement des ressources web d'Atlassian.
Une requête spécialement conçue peut amener des composants de traversée à être interprétés comme des séparateurs de chemin, permettant à la requête d'atteindre des fichiers qui ne devraient normalement pas être exposés via le mécanisme de traitement des ressources affecté.
Conceptuellement :
Requête HTTP non authentifiée
          |
          v
   Chemin de ressource conçu
          |
          v
   Traitement de la traversée de chemin
          |
          v
Racine web de l'application
          |
          v
   Divulgation du fichier cible
L'attaque ne fournit pas intrinsèquement de listage de répertoire.
Un attaquant doit donc connaître au préalable :
Nom du fichier
+
Chemin
du fichier cible avant de tenter de le récupérer.
Le problème sous-jacent implique la normalisation des chemins et la gestion de la traversée dans la fonctionnalité partagée de ressources web d'Atlassian.
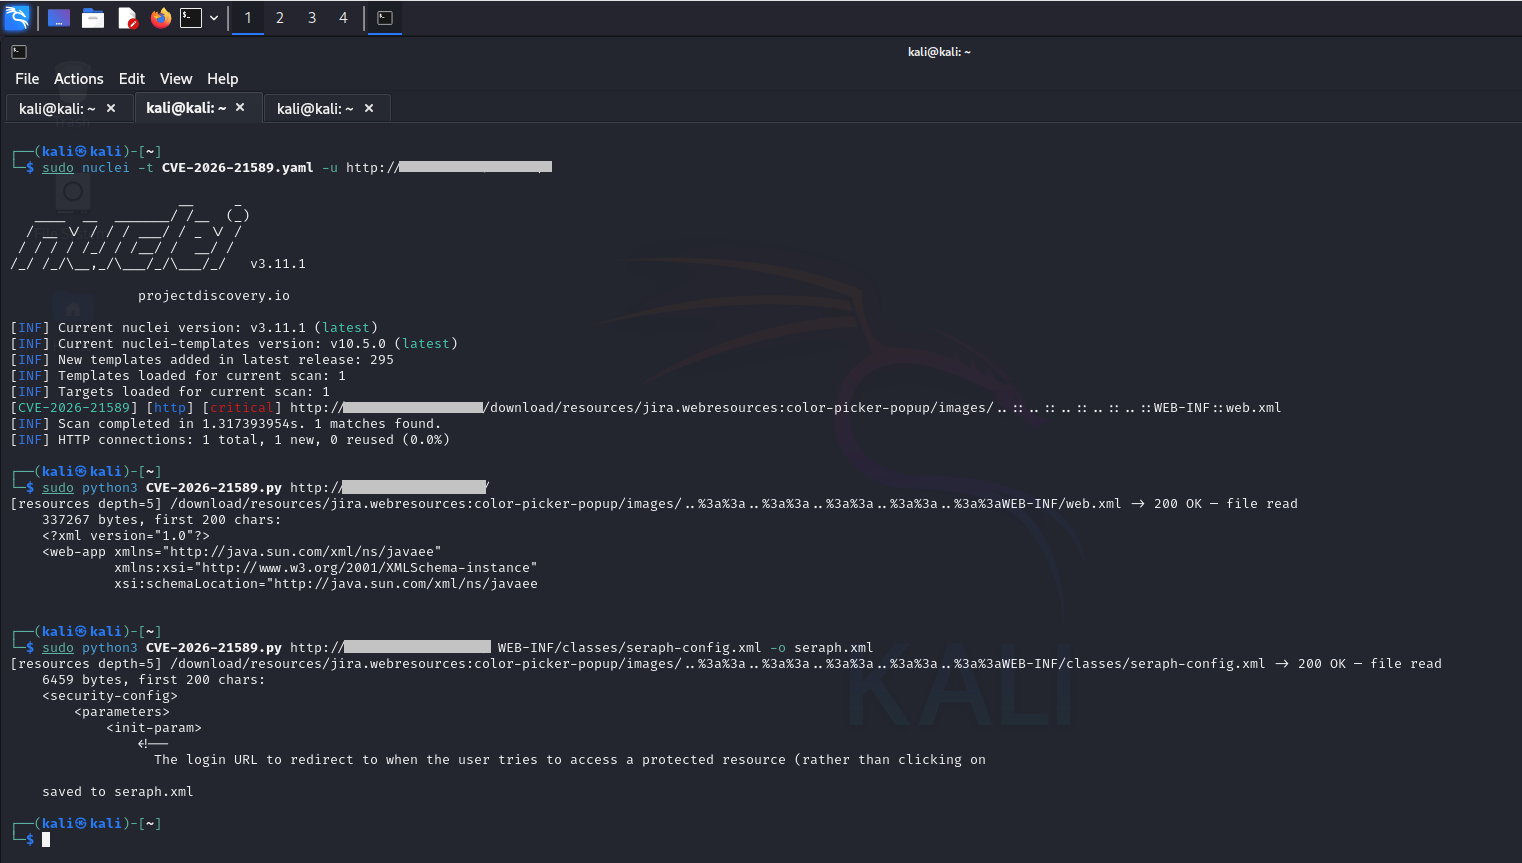
Des recherches de sécurité publiées après l'avis ont démontré que des séquences de traversée spécialement construites peuvent interagir avec la logique de chargement des ressources de l'application.
Une caractéristique importante identifiée lors des recherches est la gestion des séquences :: comme séparateurs de chemin lors du traitement des requêtes.
Conceptuellement :
Chemin normal
    |
    v
Résolveur de ressources
    |
    v
Ressource applicative attendue


Chemin malveillant
    |
    v
Séquence de traversée
    |
    v
Résolveur de ressources
    |
    v
Fichier inattendu
Le comportement exact d'exploitation dépend du produit affecté et de la configuration de déploiement.
| Propriété | Valeur |
|---|---|
| Authentification | Non requise |
| Interaction utilisateur | Non requise |
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Impact principal | Confidentialité |
| Impact secondaire | Compromission potentielle du système selon les fichiers/la configuration exposés |
| Énumération de répertoire | Non fournie directement |
| Exploitation à distance | Oui |
| Risque d'exposition Internet | Élevé |
Le vecteur CVSS v4.0 officiel est :
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Score CVSS :
9.3 — CRITIQUE
L'impact principal en matière de sécurité est l'accès non autorisé à des fichiers situés dans la racine web de l'application.
Selon le produit, l'installation et le fichier exposé, cela peut entraîner la divulgation de :
Configuration de l'application
Informations de déploiement
Ressources applicatives internes
Identifiants ou secrets
Configuration d'intégration
Autres données applicatives sensibles
L'impact réel dépend fortement des fichiers présents dans la racine web de l'application affectée.
Un scénario particulièrement dangereux peut se produire lorsque des produits Atlassian sont intégrés à Crowd ou à d'autres infrastructures d'authentification centralisée et que des fichiers de configuration sensibles contiennent des identifiants réutilisables.
Des chercheurs en sécurité ont démontré des scénarios où des informations de configuration Crowd exposées pouvaient potentiellement être enchaînées pour aboutir à une compromission plus poussée dans certains déploiements.
