
 0xblackash/cve-2026-20253
CVE-2026-20253

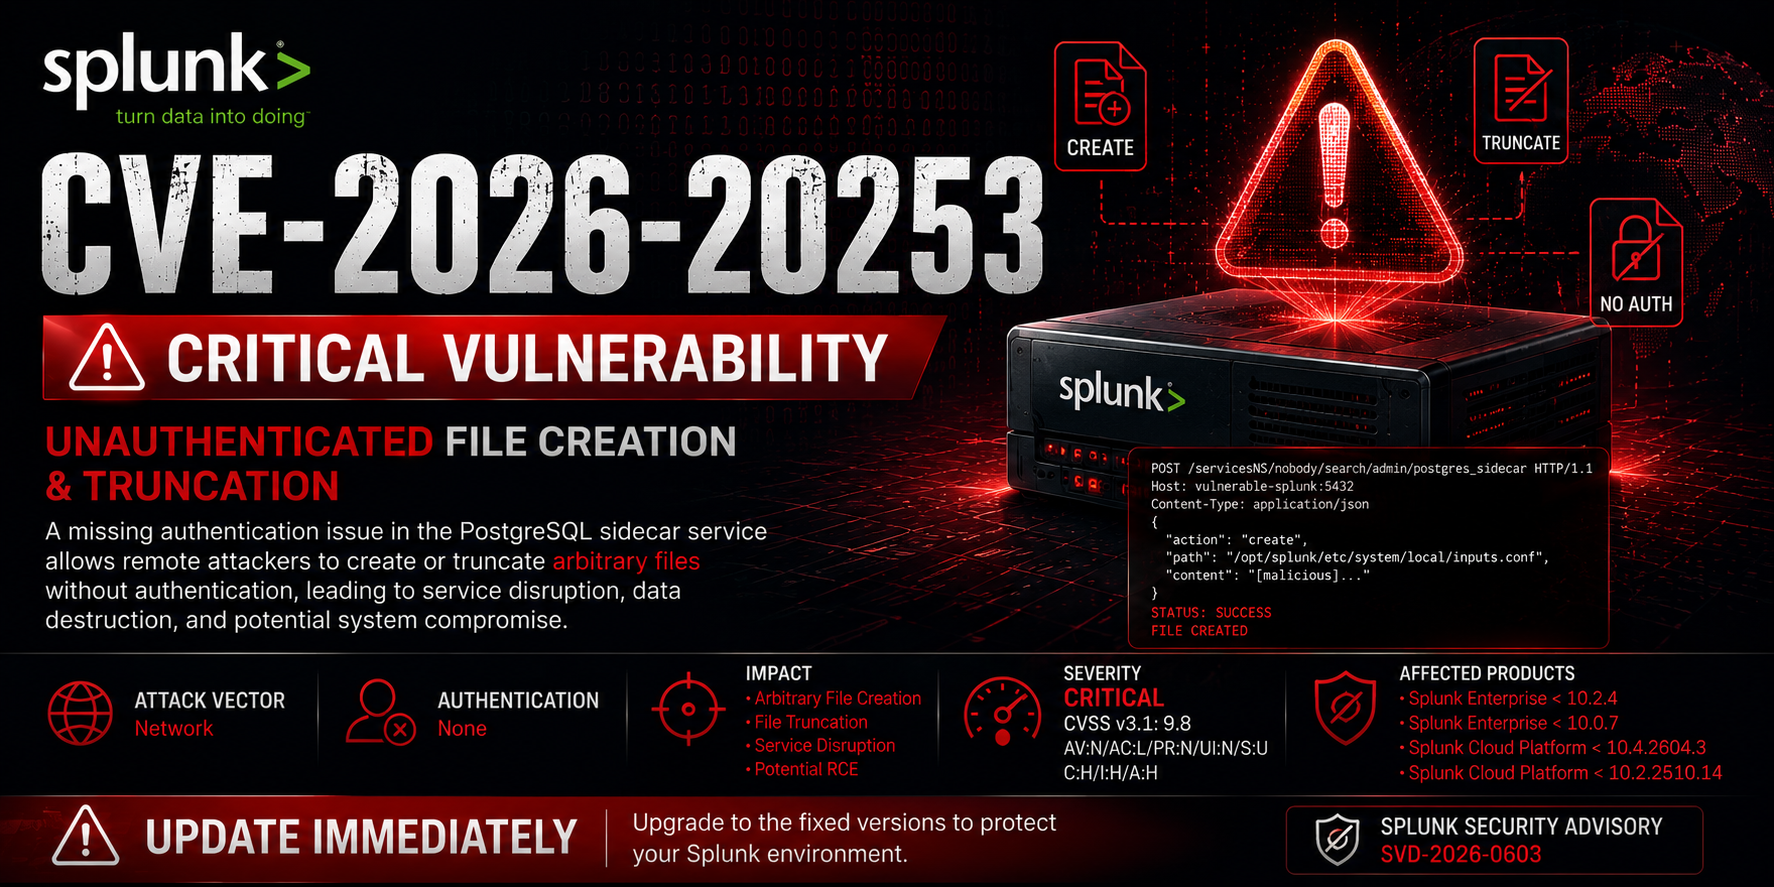


Vulnérabilité de création et de troncature arbitraire de fichiers non authentifiée affectant Splunk Enterprise et Splunk Cloud Platform.
CVE-2026-20253 est une vulnérabilité critique dans Splunk Enterprise et Splunk Cloud Platform qui permet à un attaquant distant non authentifié de créer ou tronquer des fichiers arbitraires via un point de terminaison exposé du service sidecar PostgreSQL.
Étant donné que la fonctionnalité vulnérable manque de contrôles d'authentification, les attaquants peuvent effectuer des opérations sur les fichiers sans identifiants valides.
Une exploitation réussie peut entraîner :
| Propriété | Valeur |
|---|---|
| CVE | CVE-2026-20253 |
| Fournisseur | Splunk |
| Sévérité | Critique |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Type de vulnérabilité | Absence d'authentification |
| Vecteur d'attaque | Réseau |
| Authentification | Aucune |
| Interaction utilisateur | Aucune |
| Impact | Création de fichier / Troncature de fichier |

La vulnérabilité existe dans un composant de service sidecar PostgreSQL qui expose des fonctionnalités sensibles d'opérations sur les fichiers.
En raison de l'absence de contrôles d'authentification :
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
Un attaquant a seulement besoin d'un accès réseau au service exposé.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| Version | Statut |
|---|---|
| < 10.2.4 | Vulnérable |
| < 10.0.7 | Vulnérable |
| Version | Statut |
|---|---|
| < 10.4.2604.3 | Vulnérable |
| < 10.2.2510.14 | Vulnérable |
| Produit | Version sécurisée |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrique | Valeur |
|---|---|
| Vecteur d'attaque | Réseau |
| Complexité de l'attaque | Faible |
| Privilèges requis | Aucun |
| Interaction utilisateur | Aucune |
| Confidentialité | Élevée |
| Intégrité | Élevée |
| Disponibilité | Élevée |
Ports courants :
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Inattendu :
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Rechercher :
Cibles potentielles :
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
⚠️ Le code d'exploitation armé est intentionnellement omis.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
Activer :
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
Pourquoi cette vulnérabilité est importante :
Compromettre Splunk peut considérablement affecter la capacité d'une organisation à détecter les attaques.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Ce dépôt est destiné uniquement à :
Tous les tests doivent être effectués uniquement sur des systèmes que vous possédez ou pour lesquels vous êtes explicitement autorisé à évaluer.
Splunk Enterprise • Critique • CVSS 9.8


