
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-11499 — CVE-2026-11499 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-11499
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationSécurité MatérielleApprentissage et ÉducationExploitation de Binaires
GitHub0xblackash/cve-2026-11499

CVE-2026-11499

CVE-2026-11499

Voir le dépôt
2110il y a 3 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

🚨 CVE-2026-11499

Débordement de tampon basé sur la pile dans les routeurs Tenda HG7 / HG9 / HG10

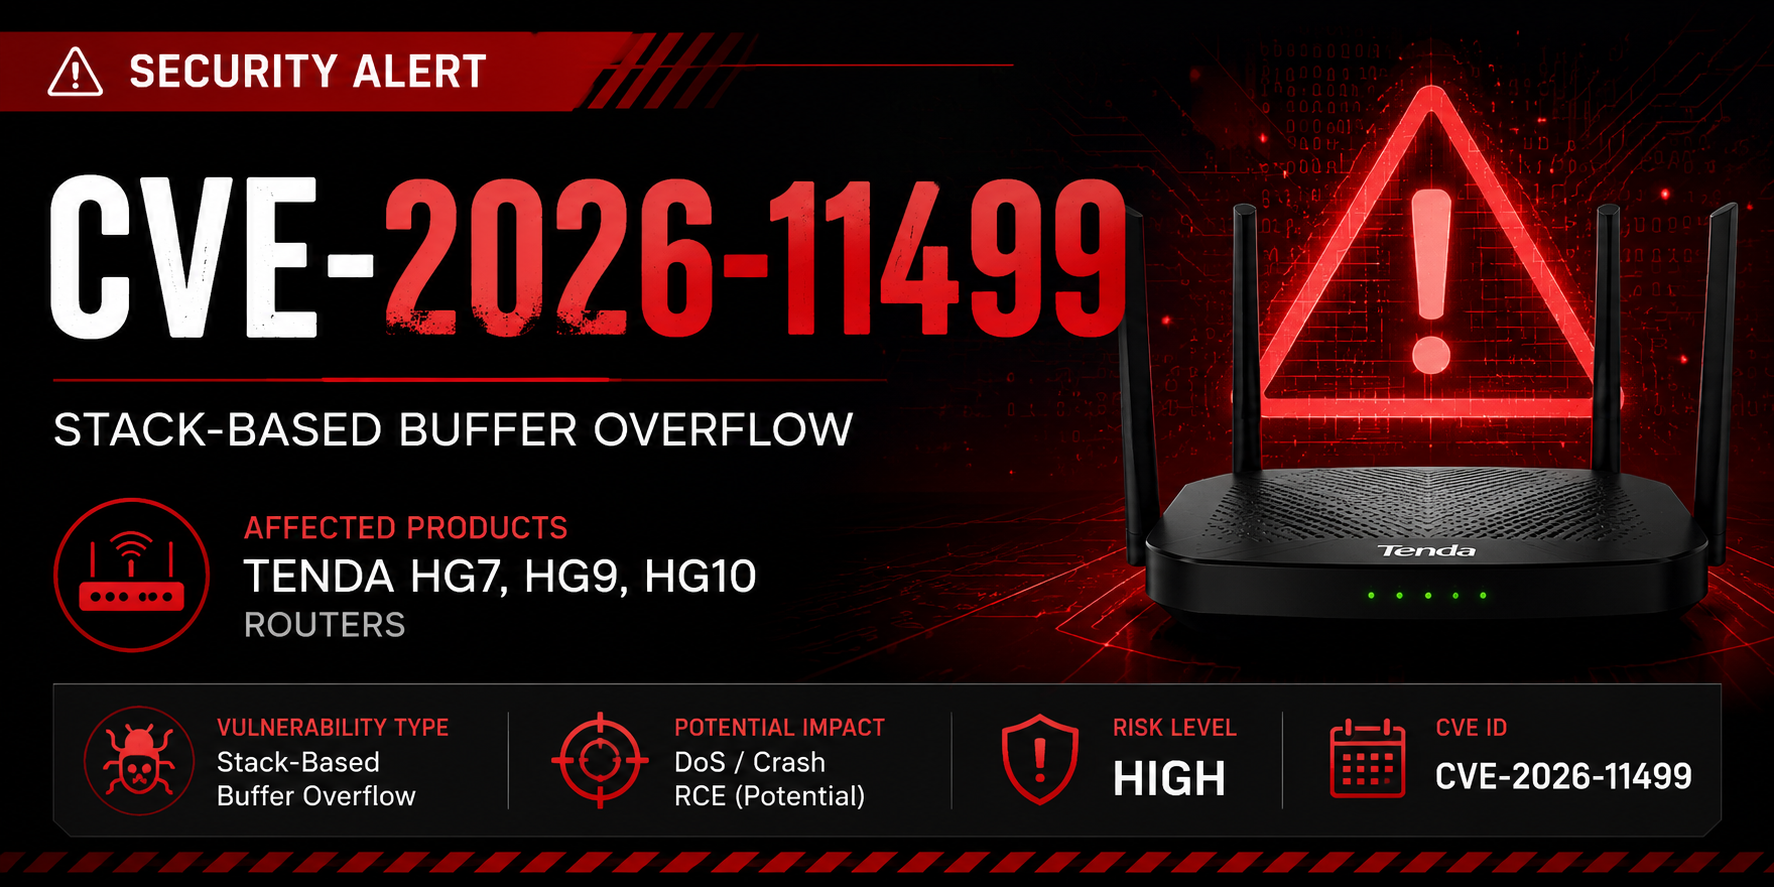
Image ChatGPT du 8 juin 2026, 11_53_47 AM

Security CVE Severity Status


📖 Aperçu

CVE-2026-11499 est une vulnérabilité de débordement de tampon basé sur la pile rapportée affectant plusieurs modèles de routeurs Tenda, notamment :

  • HG7
  • HG9
  • HG10

Une exploitation réussie peut permettre à un attaquant de provoquer un plantage, un déni de service, ou potentiellement d'obtenir une exécution de code à distance (RCE) en fonction du chemin de code vulnérable et de la configuration de déploiement.

⚠️ Les détails techniques sont actuellement limités et la divulgation publique semble en cours.


🎯 Produits concernés

FournisseurProduitStatut
TendaHG7Vulnérable
TendaHG9Vulnérable
TendaHG10Vulnérable

🛠 Détails de la vulnérabilité

ChampValeur
CVE IDCVE-2026-11499
TypeDébordement de tampon basé sur la pile
CWECWE-121
ImpactDoS / RCE potentielle
Vecteur d'attaqueInconnu
AuthentificationInconnu
SévéritéÉlevée (CVSS en attente)

⚡ Impact potentiel

Un attaquant pourrait être en mesure de :

  • Provoquer des plantages de l'appareil
  • Déclencher des conditions de déni de service
  • Corrompre la mémoire du processus
  • Exécuter du code arbitraire
  • Obtenir un accès non autorisé à l'appareil
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 Analyse technique

Classe de vulnérabilité

Le problème a été catégorisé comme suit :

char buffer[256];
strcpy(buffer, attacker_input);

Lorsque l'entrée dépasse la taille de tampon allouée, la mémoire adjacente peut être écrasée.

Conséquences possibles :

  • Plantages d'application
  • Corruption de la pile
  • Détournement du flux de contrôle
  • Exécution de code arbitraire

🧪 Preuve de concept

🚫 Aucune preuve de concept publique n'a été publiée au moment de la rédaction.

Lorsqu'une preuve de concept sera disponible, les tests doivent être effectués uniquement dans des environnements de laboratoire autorisés.


🛡 Atténuation

Actions immédiates

  • Mettre à jour le firmware dès que des correctifs sont disponibles
  • Restreindre l'accès administratif
  • Désactiver la gestion à distance si inutile
  • Surveiller les journaux du routeur
  • Isoler les appareils vulnérables des réseaux non fiables

📅 Chronologie

DateÉvénement
2026CVE réservée
2026Divulgation publique
En attenteAvis du fabricant
En attentePublication du correctif

📚 Références

  • Programme CVE de MITRE
  • NVD (Base de données nationale des vulnérabilités)
  • Avis de sécurité Tenda

⚠️ Avertissement

Ce dépôt est destiné à :

  • Recherche en sécurité
  • Analyse de vulnérabilités
  • Fins éducatives

N'utilisez pas ces informations contre des systèmes sans autorisation explicite.


🔥 Recherche en cybersécurité • Analyse de vulnérabilités • Divulgation responsable

⭐ Si vous avez trouvé ce dépôt utile, pensez à le mettre en vedette.

Télécharger l’outil