
 0xblackash/cve-2026-101767
Analyse d'avis et de recherche technique sur CVE-2026-101767, une RCE critique non authentifiée dans Oracle E-Business Suite Application Object Library, avec les détails CVSS et les versions affectées.

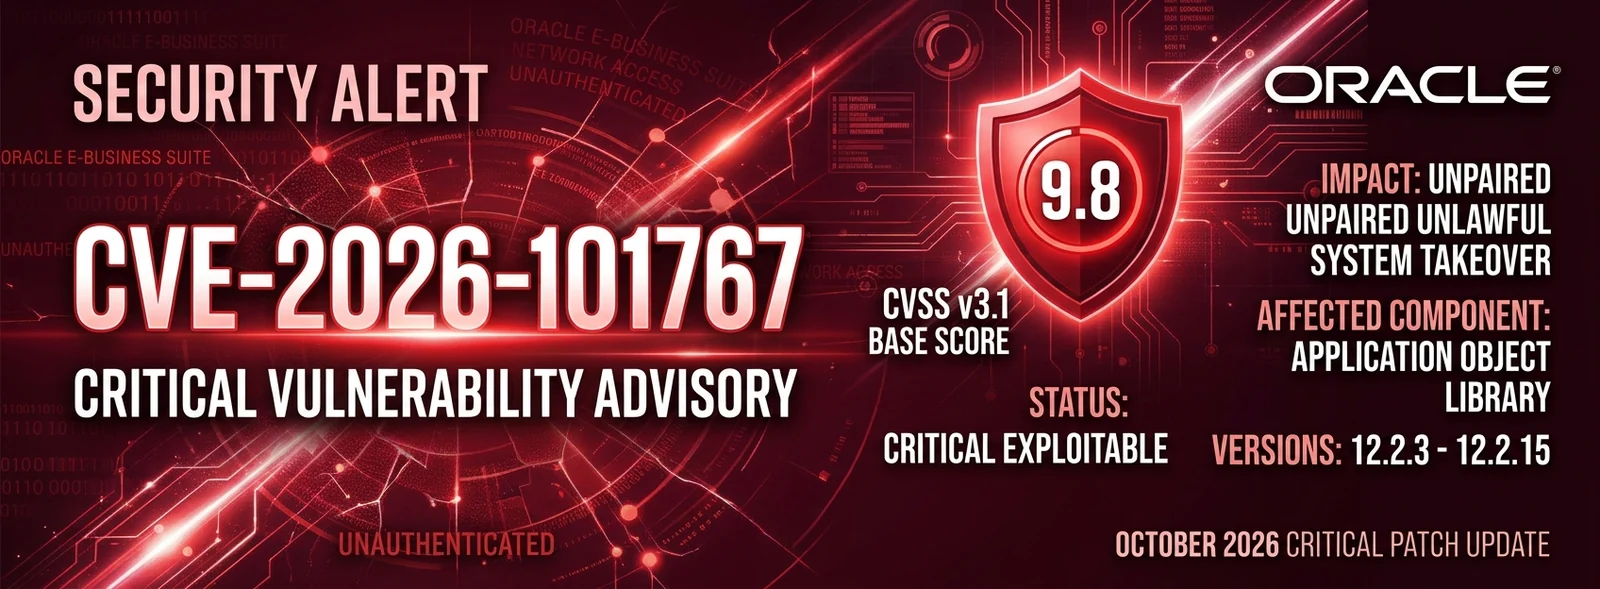


Une note d'information et une analyse de recherche sur CVE-2026-101767, une vulnérabilité distante critique non authentifiée dans Oracle E-Business Suite (Oracle Application Object Library) divulguée dans la mise à jour critique de correctifs (CPU) d'octobre 2026 d'Oracle.
CVE-2026-101767CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HCette vulnérabilité impacte tous les déploiements exécutant les versions suivantes d'Oracle E-Business Suite :
| Produit | Composant | Versions affectées |
|---|---|---|
| Oracle E-Business Suite | Application Object Library | 12.2.3 – 12.2.15 |
CVE-2026-101767 permet à un attaquant non authentifié disposant d'un accès réseau via HTTP de compromettre Oracle Application Object Library.
N)L)N)N)C:H/I:H/A:H)Une exploitation réussie peut entraîner une compromission totale du serveur applicatif sous-jacent, permettant l'exécution de code arbitraire, l'extraction de données sensibles ou l'installation persistante de portes dérobées.
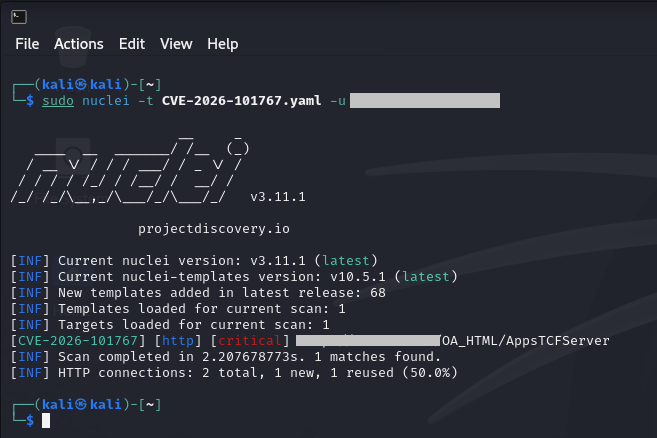
(Facultatif : insérer ici des requêtes de détection, des règles YARA ou des conseils de scan de vulnérabilités)
# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"
Ce dépôt est fourni à des fins éducatives et de recherche uniquement. L'auteur n'est pas responsable de tout usage abusif des informations ou des éléments contenus dans ce document.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
