
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-0257 — CVE-2026-0257 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-0257
Scanners de VulnérabilitésAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionAuthentification
GitHub0xblackash/cve-2026-0257

CVE-2026-0257
CVE-2026-0257

Voir le dépôt
3174il y a 5 moisPas encore vérifié
Partager

🚨 CVE-2026-0257 - Vulnérabilités de contournement d'authentification

ChatGPT Image May 30, 2026, 10_04_36 AM

PAN-OS : Vulnérabilités de contournement d'authentification GlobalProtect

Palo Alto Networks Severity Published

Contournement d'authentification dans le portail et la passerelle GlobalProtect


📌 Aperçu

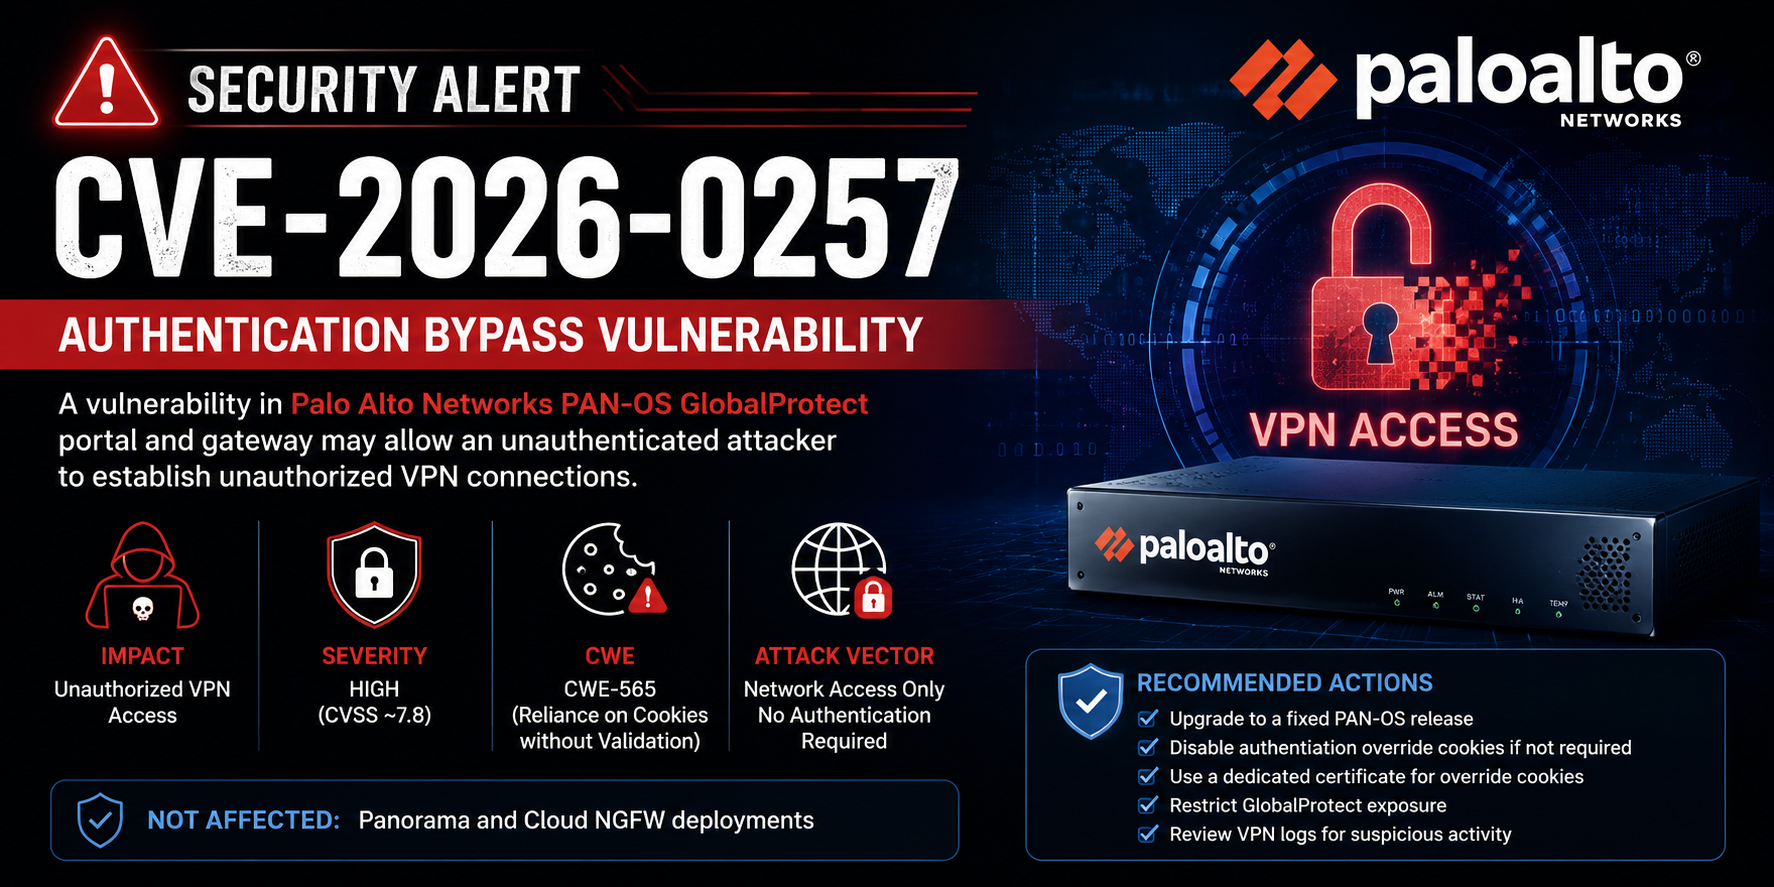
CVE-2026-0257 est une vulnérabilité de contournement d'authentification affectant les composants portail et passerelle GlobalProtect du logiciel PAN-OS de Palo Alto Networks.

Un attaquant distant non authentifié peut contourner les restrictions de sécurité et établir une connexion VPN non autorisée vers les pare-feu concernés.

Remarque : Panorama et Cloud NGFW ne sont pas impactés.


⚠️ Sévérité et score

MétriqueScoreÉvaluation
CVSS v4.07,8 / 4,7Élevé / Moyen
CVSS v3.xJusqu'à 9,8Critique
UrgenceLA PLUS HAUTE-

Vecteur (exemple CVSS 4.0) :
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N


📖 Description

Les vulnérabilités de contournement d'authentification dans le portail et la passerelle GlobalProtect du logiciel PAN-OS® de Palo Alto Networks permettent à l'attaquant de contourner les restrictions de sécurité et d'établir une connexion VPN non autorisée.

Le problème provient de CWE-565 : Dépendance à l'égard des cookies sans validation ni vérification d'intégrité.


🛠 Produits concernés

  • PAN-OS versions antérieures aux correctifs (10.2, 11.1, 11.2, 12.1)
  • Prisma Access (versions spécifiques)
  • Pare-feu avec GlobalProtect portail ou passerelle configuré

Non concernés :

  • Panorama
  • Cloud NGFW

🔍 Configuration vulnérable

Cette vulnérabilité nécessite la configuration suivante pour être exploitable :

  1. Le portail ou la passerelle GlobalProtect est configuré
  2. Les cookies de substitution d'authentification sont activés
  3. Le certificat de chiffrement/déchiffrement des cookies de substitution d'authentification est réutilisé avec une autre fonctionnalité

💥 Impact

  • Accès VPN non autorisé aux réseaux internes
  • Mouvement latéral potentiel par les attaquants
  • Contournement de l'authentification multifacteur (dans certaines configurations)
  • Risque significatif pour les périmètres d'entreprise

Impact élevé sur la confidentialité et l'intégrité des réseaux protégés.


🔥 Statut d'exploitation

  • Exploité activement dans la nature (au 17 mai 2026)
  • Rapid7 a observé une exploitation réussie
  • Palo Alto Networks a confirmé des tentatives d'exploitation limitées
  • Ajouté au catalogue CISA Known Exploited Vulnerabilities (KEV) le 29 mai 2026

⚙️ Utilisation :

python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose

✅ Sortie réussie attendue :

╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

✅ Correctifs et solutions

Versions corrigées (appliquer d'urgence) :

Version PAN-OSCorrectif
12.1≥ 12.1.4-h6, ≥ 12.1.7
11.2≥ 11.2.4-h17, ≥ 11.2.7-h14, etc.
11.1≥ 11.1.4-h33, ≥ 11.1.7-h6, etc.
10.2≥ 10.2.7-h34, ≥ 10.2.10-h36, etc.

Prisma Access dispose également de versions corrigées correspondantes.


🛡️ Mesures d'atténuation

Solutions de contournement immédiates (si le correctif n'est pas possible) :

  • Désactiver les cookies de substitution d'authentification s'ils ne sont pas nécessaires
  • Éviter la réutilisation des certificats pour la substitution d'authentification GlobalProtect
  • Surveiller les journaux GlobalProtect pour détecter les connexions VPN suspectes
  • Restreindre l'accès à la gestion et activer des politiques de sécurité strictes

🔗 Références

  • Avis officiel de Palo Alto Networks
  • Détail NVD
  • Analyse Rapid7
  • Catalogue CISA KEV

📅 Chronologie

DateÉvénement
2026-05-13Publication du CVE + Avis initial
2026-05-17Exploitation observée dans la nature
2026-05-29Mise à jour Palo Alto + Ajout CISA KEV
2026-05-30Ce rapport

Recommandation : Corriger immédiatement — traiter comme critique malgré le score CVSS de base en raison de l'exploitation active.

Généré au format README — 30 mai 2026

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






