📖 Table des matières
- Aperçu
- Détails techniques
- Sévérité et CVSS
- Versions affectées
- Impact réel
- Résumé de l'exploitation
- Orientation pour la détection
- Correction
- Atténuation (temporaire)
- Liste de vérification de sécurité
- Résumé
🔎 Aperçu
CVE-2025-14847, surnommée « MongoBleed », est une vulnérabilité dans la gestion du protocole réseau du serveur MongoDB.
Elle permet à un attaquant distant non authentifié de lire la mémoire tas non initialisée d’un processus MongoDB vulnérable.
Cela peut exposer des informations sensibles telles que :
- 🔑 Identifiants
- 🔐 Clés de chiffrement
- 🎟 Jetons de session
- 📦 Données internes d’exécution
🧠 Détails techniques
🧩 Cause racine
Le problème provient :
- De différences de longueur dans les en-têtes de protocole compressés zlib
- D’une validation incorrecte lors du traitement de la décompression
- De l’exposition de zones mémoire qui n’ont pas été correctement initialisées
Lorsque du trafic réseau compressé spécialement conçu est traité, le serveur peut retourner un contenu mémoire indésirable.
🛑 Type de vulnérabilité
- Divulgation d’informations
- Exposition de la mémoire tas
- Validation d’entrée incorrecte
📊 Sévérité et CVSS
| Métrique | Valeur |
|---|
| CVSS v3.1 | 7.5 (Élevée) |
| CVSS v4.0 | 8.7 (Élevée) |
| Vecteur d’attaque | Réseau |
| Authentification requise | ❌ Non |
| Interaction utilisateur | ❌ Aucune |
| Exploitée dans la nature | ✅ Oui |
La vulnérabilité a été ajoutée au catalogue des vulnérabilités connues exploitées (KEV) de la :contentReference[oaicite:1]{index=1} (CISA).
📦 Versions affectées
Les lignes de versions MongoDB suivantes sont concernées :
3.6.x (toutes les versions)
4.0.x (toutes les versions)
4.2.x (toutes les versions)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 Versions corrigées
Mettez à jour vers l’une des versions patchées suivantes :
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 Impact réel
- Des milliers d’instances MongoDB exposées observées en ligne
- Exploitation active confirmée
- Risque élevé pour les déploiements accessibles depuis Internet
- Les instances hébergées dans le cloud et auto-gérées sont toutes deux touchées
Étant donné que l’exploitation ne nécessite aucune authentification, les serveurs MongoDB accessibles publiquement sont immédiatement à risque.
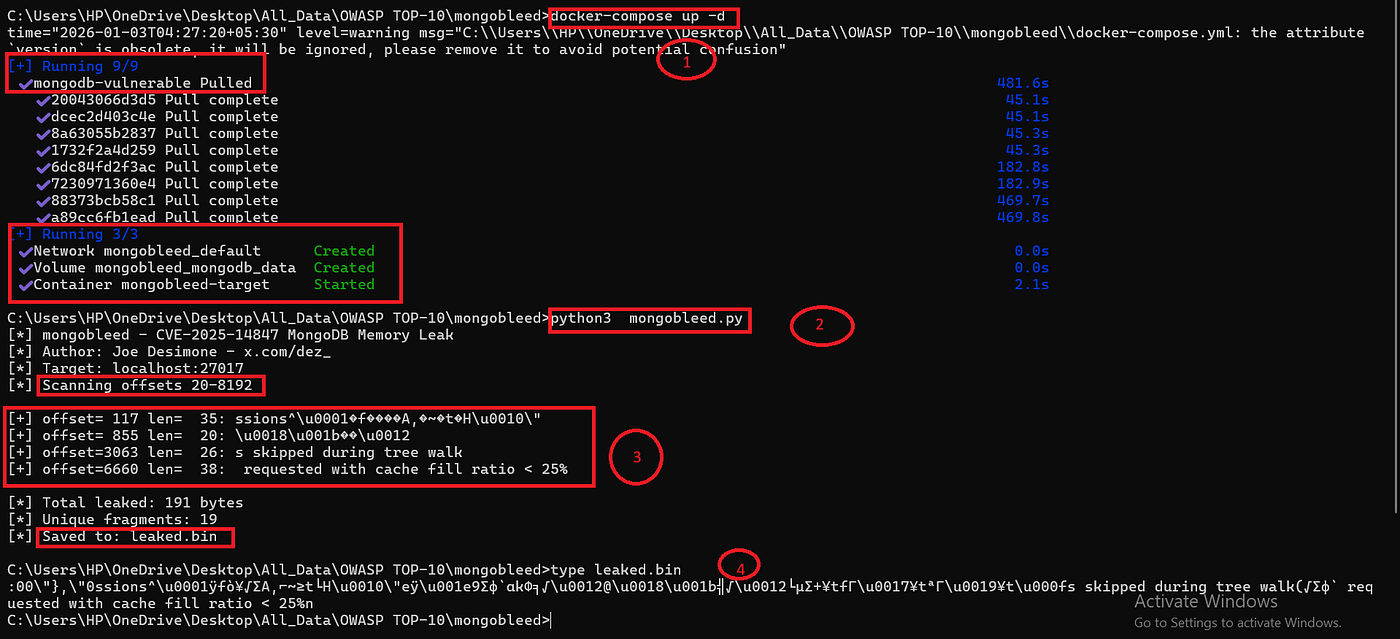
🧨 Résumé de l’exploitation
Capacités de l’attaquant
- Envoyer des paquets de protocole compressés spécialement conçus
- Déclencher un traitement de décompression incorrect
- Extraire des fragments de la mémoire du processus
Conséquences potentielles
- Récupération d’identifiants
- Élévation de privilèges
- Exfiltration de données
- Attaques ultérieures contre l’infrastructure back-end
🔍 Orientation pour la détection
Surveillez :
- Le trafic de protocole compressé inhabituel
- Une activité de négociation zlib anormale
- Un trafic sortant inattendu depuis les hôtes de base de données
- Des connexions anormales répétées sur le port
27017
Envisagez :
- Des signatures de détection d’intrusion réseau
- Une surveillance de l’intégrité mémoire
- Des scans d’exposition externe
🔒 Correction
- Mettez à jour vers une version MongoDB corrigée
- Redémarrez tous les nœuds de base de données après la mise à jour
- Examinez les journaux pour détecter une activité suspecte
- Renouvelez les identifiants si une compromission est suspectée
🧱 Atténuation temporaire (si le correctif est retardé)
- Désactivez la compression zlib si elle n’est pas nécessaire
- Passez à des compresseurs alternatifs (par exemple snappy)
- Restreignez l’accès réseau aux plages IP de confiance
- Assurez-vous que MongoDB n’est pas exposé publiquement
🧾 Liste de vérification de sécurité
📌 Résumé
| Champ | Valeur |
|---|
| ID CVE | CVE-2025-14847 |
| Surnom | MongoBleed |
| Type | Divulgation mémoire |
| Sévérité | Élevée |
| Authentification requise | Non |
| Exploitée dans la nature | Oui |
| Logiciel affecté | Serveur MongoDB |
⚠️ Avis final
Si vous exploitez un serveur MongoDB, en particulier des déploiements accessibles depuis Internet :
Corrigez immédiatement.
Les vulnérabilités de divulgation mémoire non authentifiée peuvent entraîner des compromissions graves en aval, même sans exécution directe de code.
 0xblackash/cve-2025-14847