
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0x00-0x00/cve-2016-2098
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionOutil d'Accès à Distance
GitHub0x00-0x00/cve-2016-2098

CVE-2016-2098

Exploite l'exécution de code à distance dans Ruby on Rails Action Pack (CVE-2016-2098) en abusant de render() non restreint pour exécuter des commandes shell arbitraires via un paramètre vulnérable.

Voir le dépôt
1646il y a 8 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2016-2098

Action Pack dans Ruby on Rails avant les versions 3.2.22.2, 4.x avant 4.1.14.2 et 4.2.x avant 4.2.5.2 permet à des attaquants distants d'exécuter du code Ruby arbitraire en exploitant l'utilisation non restreinte de la méthode render par une application.

Resources

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2016-2098

Utilisation

Pour utiliser ce script d'exploitation, vous avez besoin de trois paramètres. 1. L'URL de la page web du serveur vulnérable. 2. Le paramètre vulnérable qui pourrait injecter des commandes. 3. Une commande shell à exécuter sur le serveur distant.
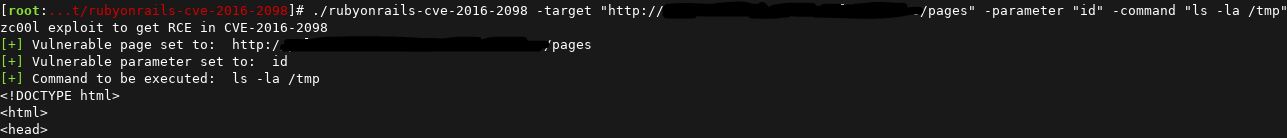
Capture d'écran 1

Après avoir exécuté l'exploit avec succès, vous pourrez lire la sortie de votre commande, quelque part dans la page de réponse, comme ci-dessous :

Capture d'écran 2

Auteur

Je ne suis pas l'auteur de la vulnérabilité.

Je suis l'auteur de ce programme d'exploit écrit en Golang.

Si vous décidez de l'utiliser ou de le modifier de quelque manière que ce soit, veuillez ne pas en retirer les crédits.

Télécharger l’outil