
wazuh v4.10.5
Plateforme XDR et SIEM open-source pour la détection des menaces, l'analyse des journaux, la surveillance de l'intégrité des fichiers, l'évaluation des vulnérabilités et la gestion de la conformité sur les points de terminaison et les charges de travail cloud.
Wazuh



Wazuh est une plateforme libre et open source utilisée pour la prévention, la détection et la réponse aux menaces. Elle est capable de protéger les charges de travail dans des environnements sur site, virtualisés, conteneurisés et cloud.
La solution Wazuh se compose d'un agent de sécurité de point de terminaison, déployé sur les systèmes surveillés, et d'un serveur de gestion, qui collecte et analyse les données recueillies par les agents. De plus, Wazuh est entièrement intégré au Wazuh Indexer, fournissant un moteur de recherche et un outil de visualisation de données qui permet aux utilisateurs de naviguer dans leurs alertes de sécurité.
Capacités de Wazuh
Une brève présentation de quelques-uns des cas d'usage les plus courants de la solution Wazuh.
Détection d'intrusion
Les agents Wazuh analysent les systèmes surveillés à la recherche de malwares, de rootkits et d'anomalies suspectes. Ils peuvent détecter des fichiers cachés, des processus masqués ou des écouteurs réseau non enregistrés, ainsi que des incohérences dans les réponses aux appels système.
En plus des capacités des agents, le composant serveur utilise une approche basée sur les signatures pour la détection d'intrusion, en utilisant son moteur d'expressions régulières pour analyser les données de journal collectées et rechercher des indicateurs de compromission.
Analyse des données de journal
Les agents Wazuh lisent les journaux du système d'exploitation et des applications, et les transmettent de manière sécurisée à un gestionnaire central pour une analyse basée sur des règles et un stockage. Lorsqu'aucun agent n'est déployé, le serveur peut également recevoir des données via syslog depuis des périphériques réseau ou des applications.
Les règles Wazuh vous aident à prendre conscience des erreurs d'application ou de système, des erreurs de configuration, des activités malveillantes tentées et/ou réussies, des violations de politique et d'une variété d'autres problèmes de sécurité et d'exploitation.
Surveillance de l'intégrité des fichiers
Wazuh surveille le système de fichiers, en identifiant les modifications de contenu, de permissions, de propriété et d'attributs des fichiers que vous devez surveiller. De plus, il identifie nativement les utilisateurs et les applications utilisés pour créer ou modifier des fichiers.
Les capacités de surveillance de l'intégrité des fichiers peuvent être utilisées en combinaison avec le renseignement sur les menaces pour identifier des menaces ou des hôtes compromis. De plus, plusieurs normes de conformité réglementaire, telles que PCI DSS, l'exigent.
Détection de vulnérabilités
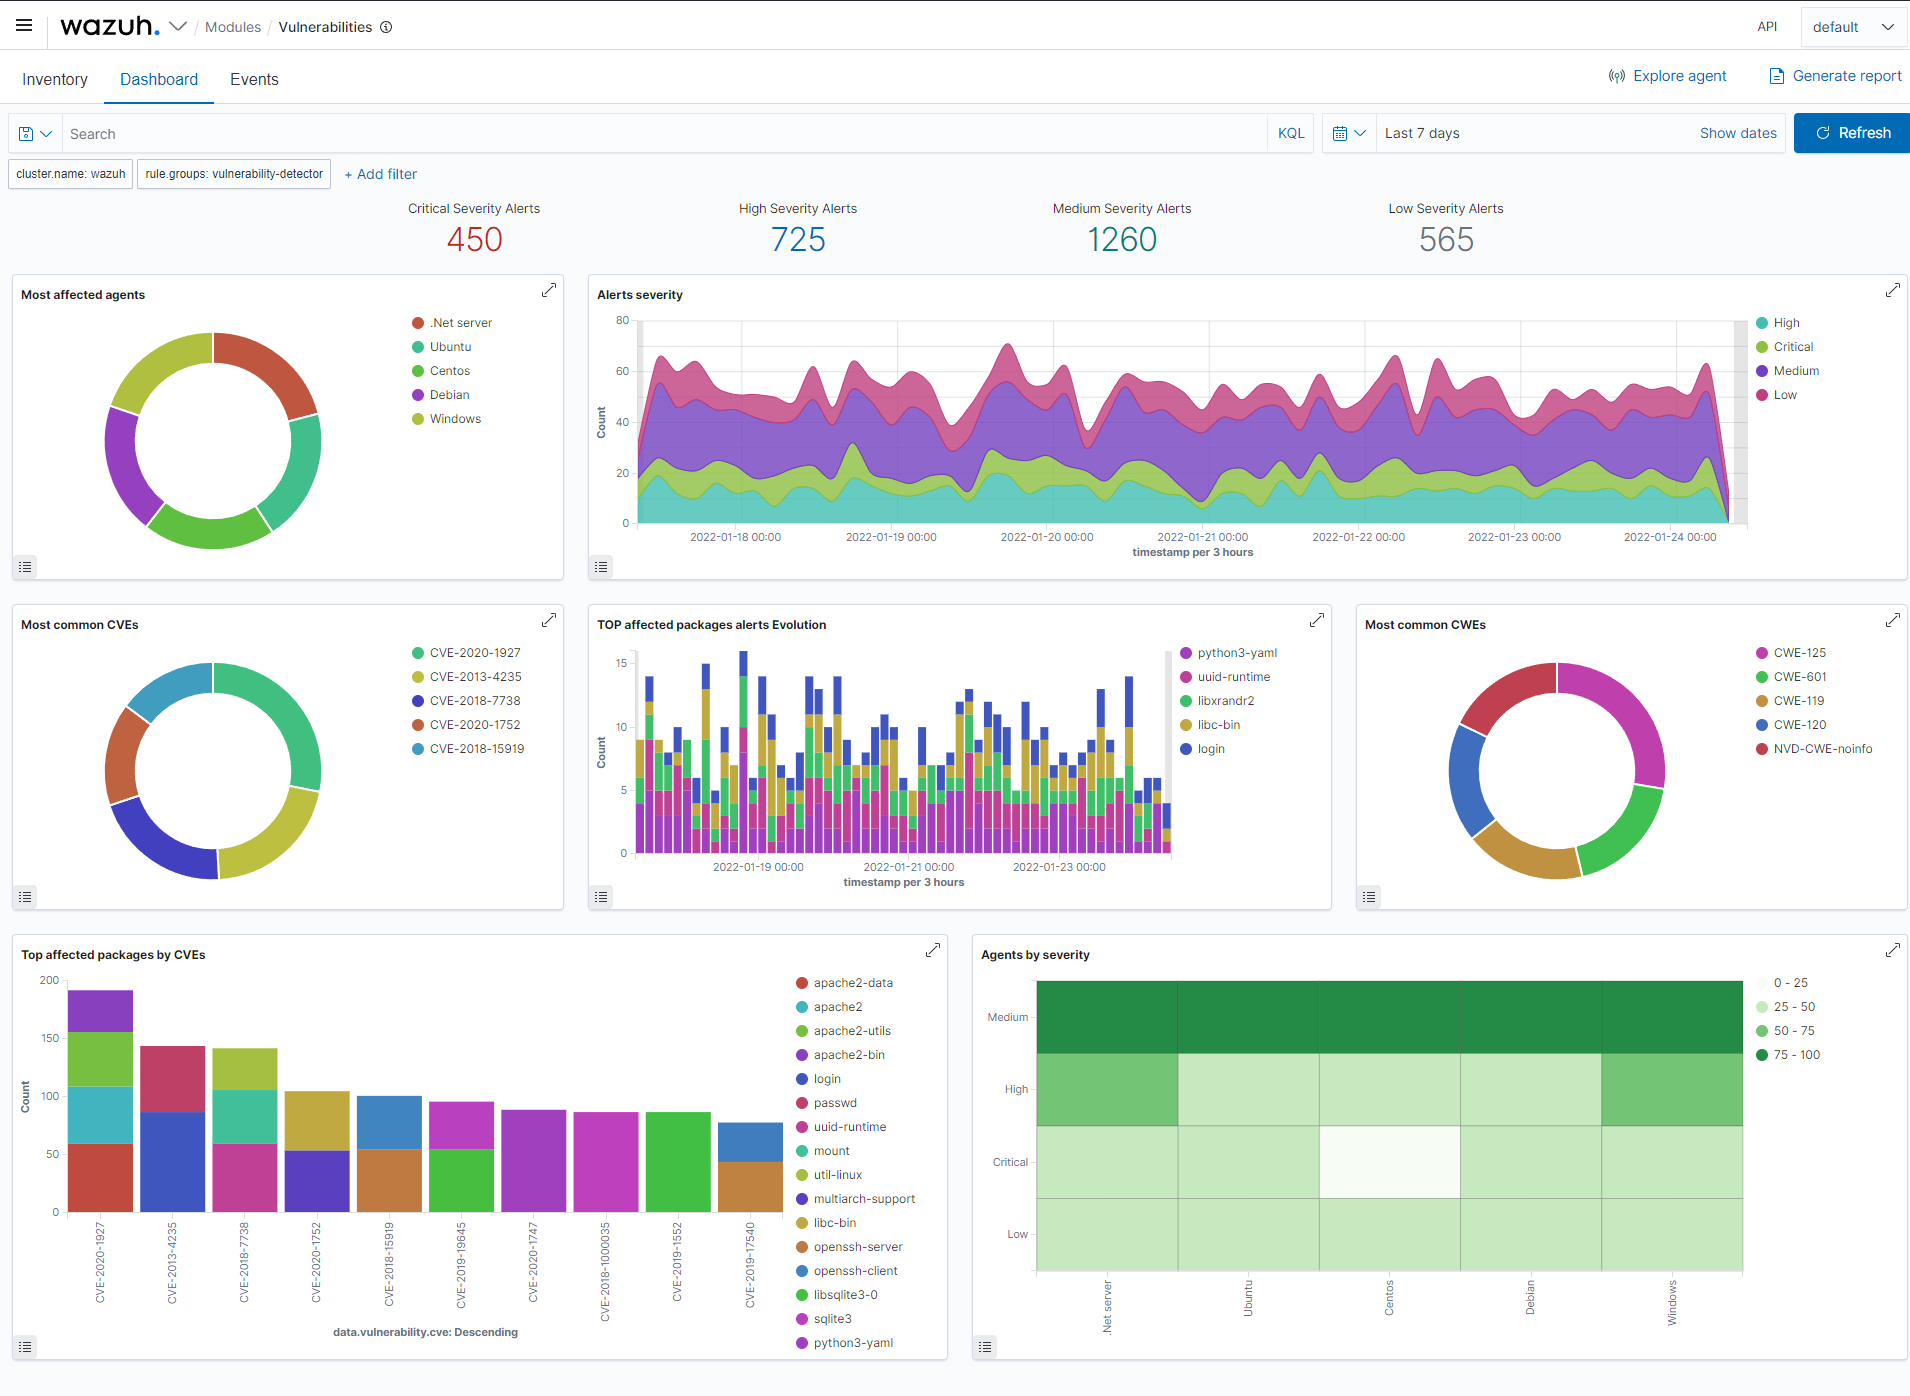
Les agents Wazuh extraient les données d'inventaire logiciel et envoient ces informations au serveur, où elles sont corrélées avec des bases de données CVE (Common Vulnerabilities and Exposure) mises à jour en continu, afin d'identifier les logiciels vulnérables connus.
L'évaluation automatisée des vulnérabilités vous aide à trouver les points faibles de vos actifs critiques et à prendre des mesures correctives avant que les attaquants ne les exploitent pour saboter votre activité ou voler des données confidentielles.
Évaluation de la configuration
Wazuh surveille les paramètres de configuration du système et des applications pour s'assurer qu'ils sont conformes à vos politiques de sécurité, normes et/ou guides de durcissement. Les agents effectuent des analyses périodiques pour détecter les applications connues comme vulnérables, non corrigées ou configurées de manière non sécurisée.
De plus, les contrôles de configuration peuvent être personnalisés, en les adaptant pour s'aligner correctement avec votre organisation. Les alertes incluent des recommandations pour une meilleure configuration, des références et une correspondance avec la conformité réglementaire.
Réponse aux incidents
Les agents Wazuh fournissent des réponses actives prêtes à l'emploi pour mettre en œuvre diverses contre-mesures afin de faire face aux menaces actives, telles que le blocage de l'accès à un système depuis la source de la menace lorsque certains critères sont remplis.
De plus, Wazuh peut être utilisé pour exécuter à distance des commandes ou des requêtes système sur les agents, identifier des indicateurs de compromission (IOC) et aider à réaliser d'autres tâches d'investigation numérique en direct ou de réponse aux incidents.
Conformité réglementaire
Wazuh fournit certains des contrôles de sécurité nécessaires pour être conforme aux normes et réglementations du secteur. Ces fonctionnalités, combinées à son évolutivité et à son support multiplateforme, aident les organisations à satisfaire aux exigences de conformité technique.
Wazuh est largement utilisé par les entreprises de traitement des paiements et les institutions financières pour répondre aux exigences PCI DSS (Payment Card Industry Data Security Standard). Son interface utilisateur web fournit des rapports et des tableaux de bord qui peuvent aider pour cette réglementation et d'autres (par exemple GPG13 ou RGPD).
Sécurité du cloud
Wazuh aide à surveiller l'infrastructure cloud au niveau de l'API, en utilisant des modules d'intégration capables d'extraire des données de sécurité auprès de fournisseurs cloud bien connus, tels qu'Amazon AWS, Azure ou Google Cloud. De plus, Wazuh fournit des règles pour évaluer la configuration de votre environnement cloud, en repérant facilement les faiblesses.
De plus, les agents Wazuh légers et multiplateformes sont couramment utilisés pour surveiller les environnements cloud au niveau de l'instance.
Sécurité des conteneurs
Wazuh offre une visibilité de sécurité sur vos hôtes et conteneurs Docker, en surveillant leur comportement et en détectant les menaces, vulnérabilités et anomalies. L'agent Wazuh dispose d'une intégration native avec le moteur Docker, permettant aux utilisateurs de surveiller les images, les volumes, les paramètres réseau et les conteneurs en cours d'exécution.
Wazuh collecte et analyse en continu des informations détaillées sur l'exécution. Par exemple, il alerte pour les conteneurs s'exécutant en mode privilégié, les applications vulnérables, un shell s'exécutant dans un conteneur, les modifications des volumes persistants ou des images, et d'autres menaces possibles.
WUI
L'interface WUI de Wazuh fournit une interface utilisateur puissante pour la visualisation et l'analyse des données. Cette interface peut également être utilisée pour gérer la configuration de Wazuh et surveiller son état.
Aperçu des modules
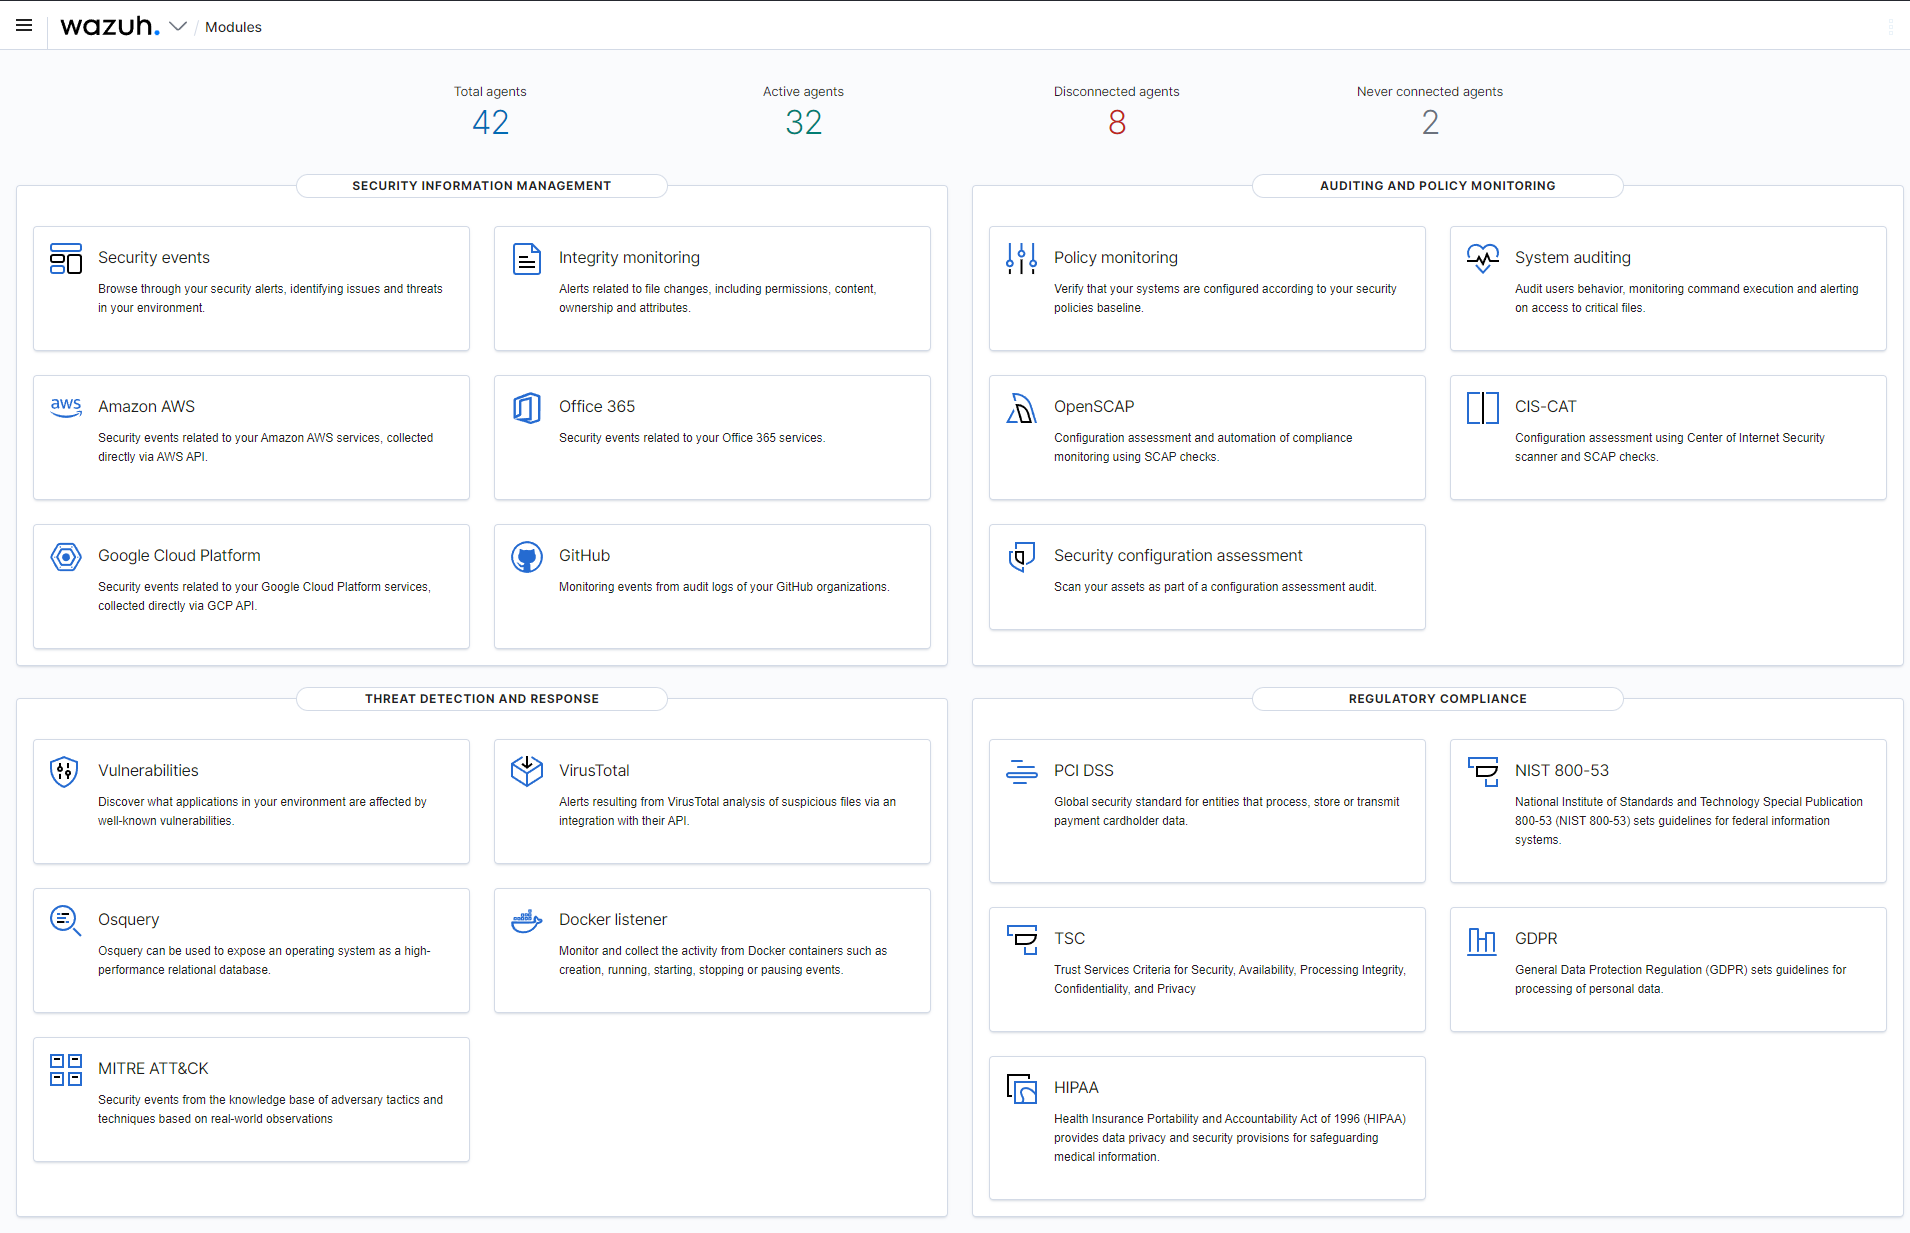
Événements de sécurité

Surveillance de l'intégrité

Détection de vulnérabilités

Conformité réglementaire

Aperçu des agents

Résumé des agents

Orchestration
Vous trouverez ici tous les outils d'automatisation maintenus par l'équipe Wazuh.
Branches
- La branche
maincontient le code le plus récent, soyez conscient des bogues possibles sur cette branche.
Logiciels et bibliothèques utilisés
| Software | Version | Author | License |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
Documentation
S'impliquer
Rejoignez la communauté de Wazuh pour apprendre auprès d'autres utilisateurs, participer aux discussions, échanger avec nos développeurs et contribuer au projet.
Si vous souhaitez contribuer à notre projet, n'hésitez pas à faire des pull-requests, soumettre des issues ou envoyer des commits, nous examinerons toutes vos questions.
Vous pouvez également rejoindre notre canal de communauté Slack et notre liste de diffusion en envoyant un e-mail à [email protected], pour poser des questions et participer aux discussions.
Restez informé des actualités, des versions, des articles d'ingénierie et plus encore.
Auteurs
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (License GPLv2)
Basé sur le projet OSSEC démarré par Daniel Cid.