

warpgate v0.29.0-beta.1
Bastion/PAM entièrement transparent pour SSH, HTTPS, Kubernetes, bases de données et RDP/VNC, qui ne nécessite aucun logiciel supplémentaire côté client.
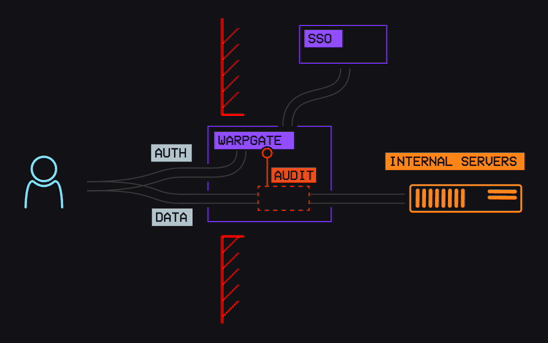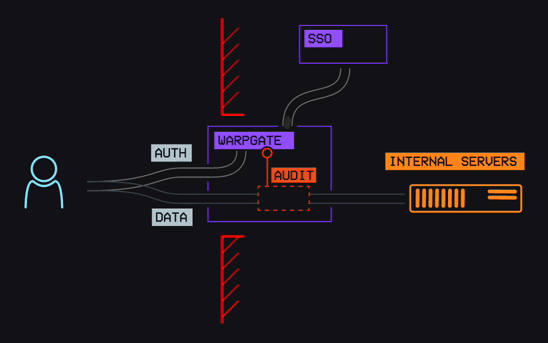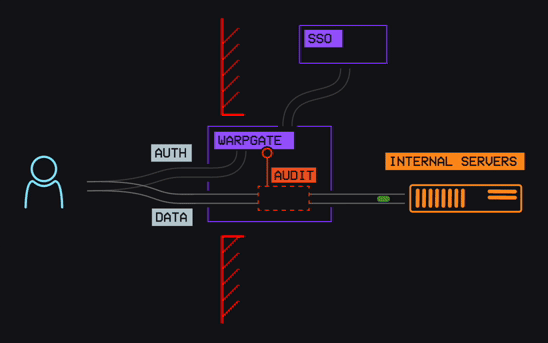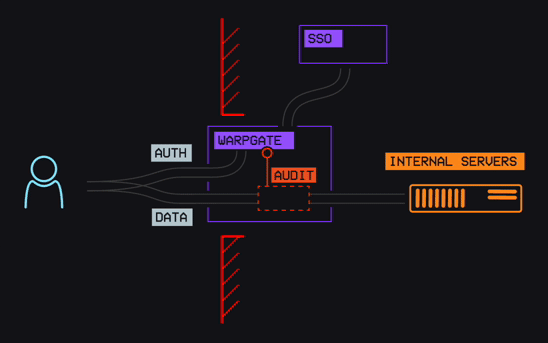


Warpgate est un bastion intelligent et entièrement transparent pour SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP et VNC, qui ne nécessite ni application cliente ni wrapper SSH.
- Installez-le dans votre DMZ, ajoutez des comptes utilisateurs et attribuez-les facilement à des hôtes et URL spécifiques du réseau.
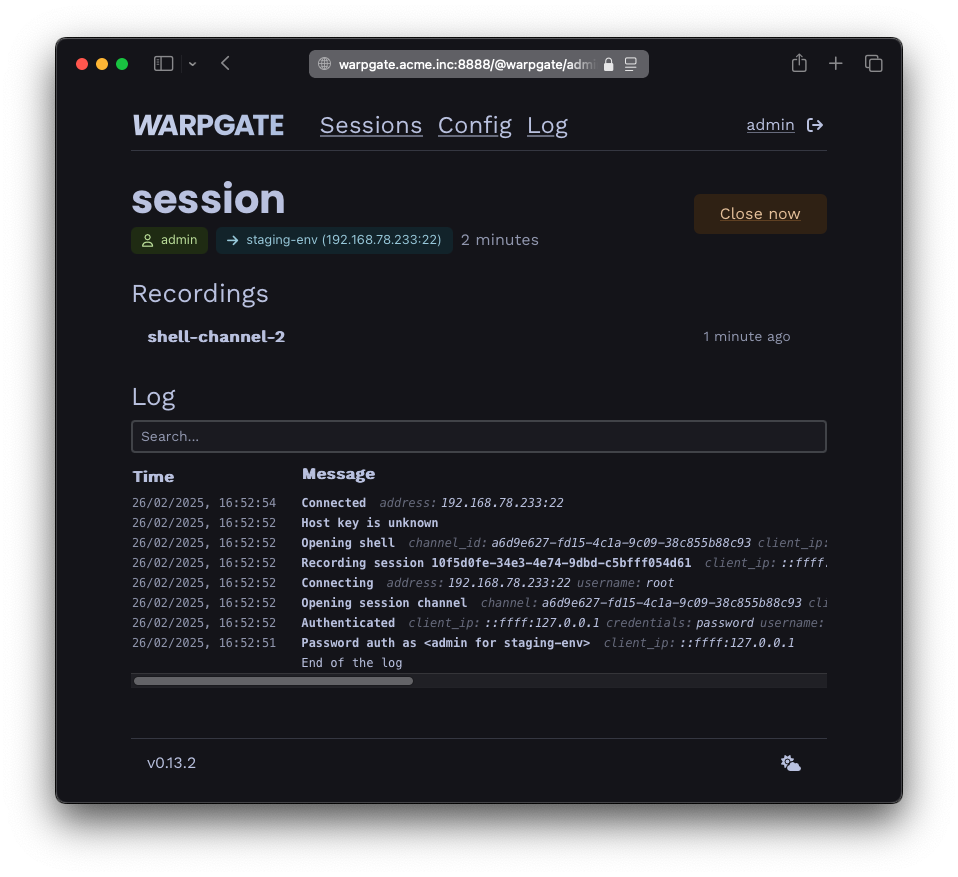
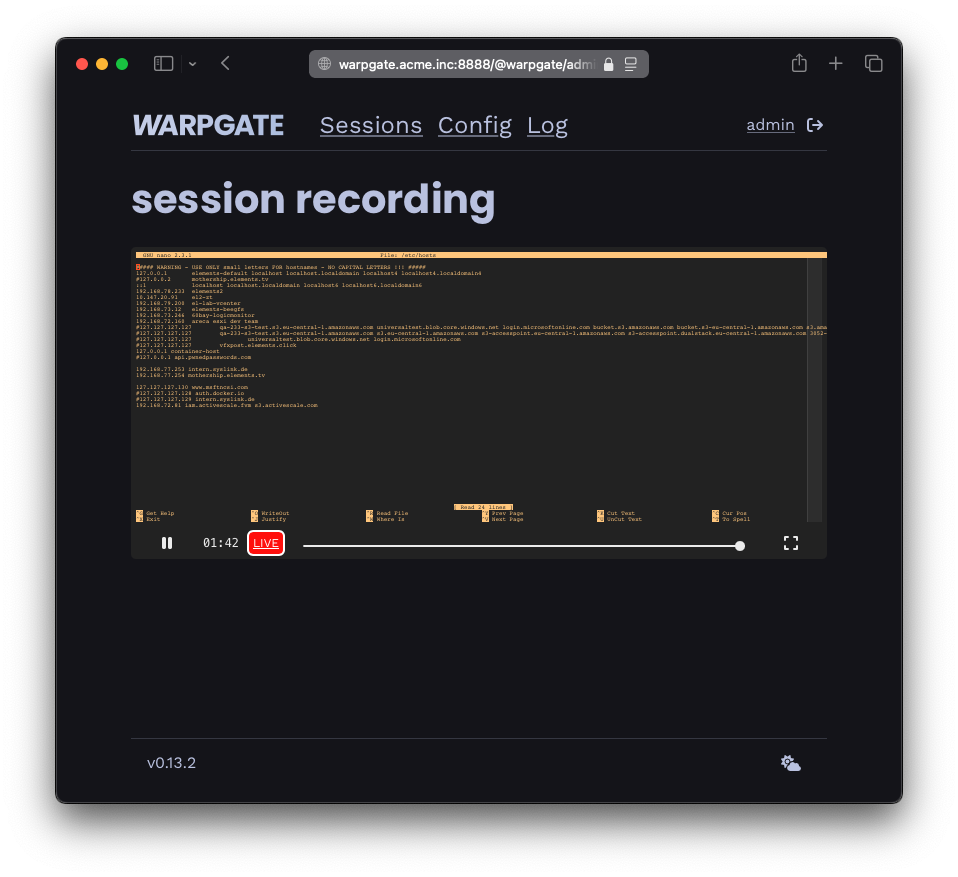
- Warpgate enregistre chaque session pour que vous puissiez la consulter (en direct) et la rejouer plus tard via une interface web d'administration intégrée.
- L'accès SSH, RDP et VNC via navigateur est intégré ; les clients natifs continuent de fonctionner.
- Ce n'est pas un jump host - il transfère la connexion directement vers la cible d'une manière entièrement transparente pour le client.
- Prise en charge native de la 2FA et du SSO (TOTP et OpenID Connect)
- Protection intégrée contre les attaques par force brute avec blocage d'IP et verrouillage de compte
- Un seul binaire sans dépendances.
- Écrit en Rust 100 % sûr.
Soutenu par :

Premiers pas et téléchargements
- Consultez la page de documentation Premiers pas (ou Premiers pas sur Docker).
- Binaires de version / bêta
- Builds nocturnes
Documentation
La documentation complète est disponible sur warpgate.null.page, notamment :
- Protection de connexion - Configurer la protection contre les attaques par force brute
- SSO - Authentification unique avec OpenID Connect
- Tickets - Identifiants d'accès temporaires
Pour les options du fichier warpgate.yaml, consultez le schéma de configuration.
Les fichiers de configuration générés lors de l'installation incluent une référence de schéma yaml-language-server pour la complétion et la validation dans l'éditeur.
En quoi Warpgate diffère-t-il d'un jump host / VPN / Teleport ?
| Warpgate | Hôte de rebond SSH | VPN | Teleport |
|---|---|---|---|
| ✅ Attribution précise 1:1 entre utilisateurs et services | Accès (généralement) complet au réseau derrière l'hôte de rebond | Accès (généralement) complet au réseau | ✅ Attribution précise 1:1 entre utilisateurs et services |
| ✅ Aucun client personnalisé nécessaire | Configuration de l'hôte de rebond nécessaire | ✅ Aucun client personnalisé nécessaire | Client personnalisé requis |
| ✅ 2FA prêt à l'emploi | 🟡 2FA possible avec des plugins PAM supplémentaires | 🟡 Dépend du fournisseur | ✅ 2FA prêt à l'emploi |
| ✅ SSO prêt à l'emploi | 🟡 SSO possible avec des plugins PAM supplémentaires | 🟡 Dépend du fournisseur | Payant |
| ✅ Audit au niveau des commandes | 🟡 Audit au niveau des connexions sur l'hôte de rebond, pas d'audit sécurisé sur la cible si un accès root est accordé | Pas d'audit sécurisé sur la cible si un accès root est accordé | ✅ Audit au niveau des commandes |
| ✅ Enregistrement complet des sessions | Aucun enregistrement sécurisé possible sur la cible si un accès root est accordé | Aucun enregistrement sécurisé possible sur la cible si un accès root est accordé | ✅ Enregistrement complet des sessions |
| ✅ Connexions non interactives | 🟡 Les connexions non interactives sont possibles si le client prend en charge nativement les hôtes de rebond | ✅ Connexions non interactives | Les connexions non interactives nécessitent l'utilisation d'un wrapper de client SSH ou l'exécution d'un tunnel |
| ✅ Auto-hébergé, vous possédez les données | ✅ Auto-hébergé, vous possédez les données | 🟡 Dépend du fournisseur | SaaS |
| ✅ Protection intégrée contre la force brute | 🟡 Nécessite la configuration de fail2ban | 🟡 Dépend du fournisseur | ✅ Protection intégrée contre la force brute |
|
|
|
Signaler des problèmes de sécurité
Veuillez utiliser le système de signalement des vulnérabilités de GitHub.
État du projet
Warpgate est activement utilisé en environnement d'entreprise.
Ce qui est prévu et en cours de développement est suivi sur la feuille de route publique.
Fonctionnement
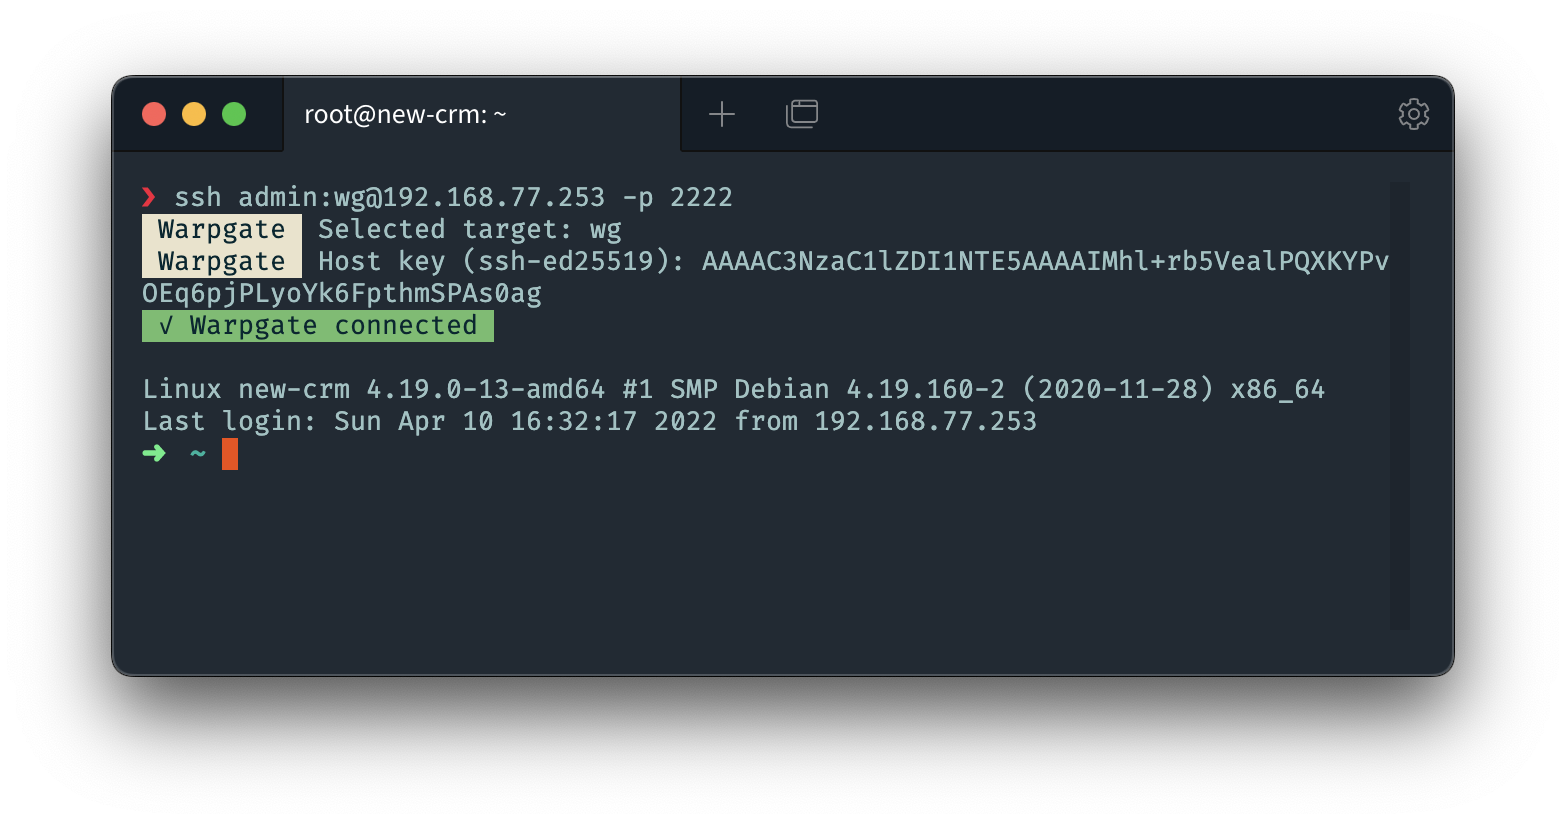
Warpgate est un service que vous déployez sur l'hôte bastion/DMZ, qui accepte les connexions SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP et VNC et fournit une interface d'administration web (facultative).
Exécutez warpgate setup pour générer de manière interactive un fichier de configuration, y compris les liaisons de ports. Voir Premiers pas pour plus de détails.
Il reçoit les connexions avec des identifiants spécifiquement formatés, authentifie l'utilisateur localement, se connecte lui-même à la cible, puis relie les deux parties tout en enregistrant (facultativement) la session.
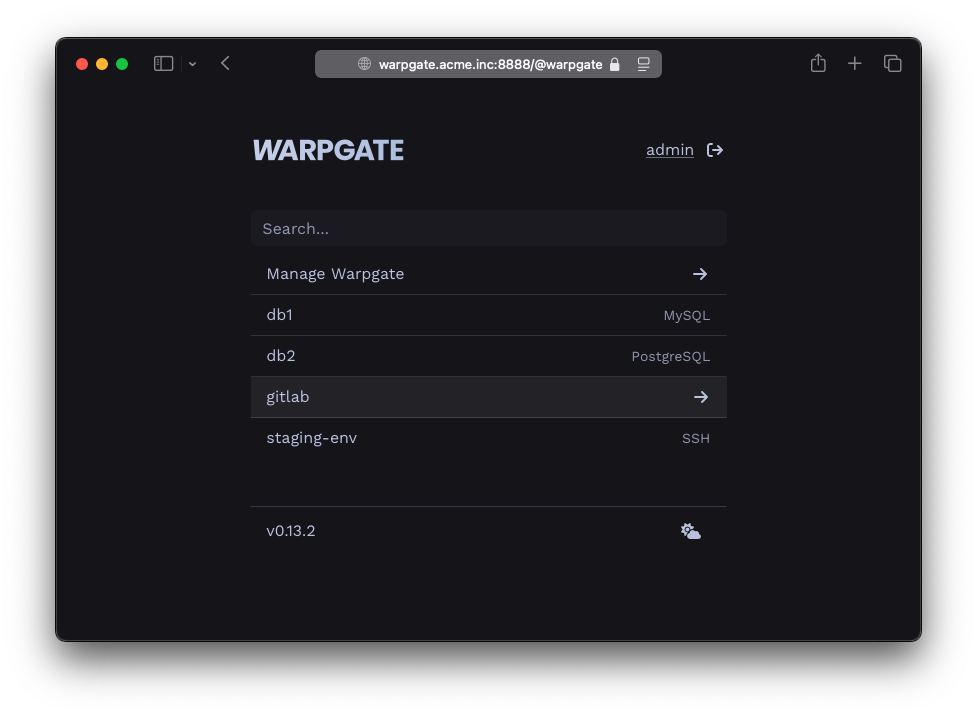
Lors d'une connexion via HTTPS, Warpgate présente une sélection de cibles disponibles, puis proxyfie tout le trafic d'une session vers la cible sélectionnée. Vous pouvez changer de cible à tout moment.