

strix v1.6.1
Outil open-source de test d'intrusion basé sur l'IA pour détecter et corriger les vulnérabilités de votre application.
Strix
L'outil de pentesting IA open source. Des hackers IA autonomes qui trouvent et corrigent les vulnérabilités de votre application.





[!TIP] Nouveau ! Strix s'intègre de manière transparente avec GitHub Actions et les pipelines CI/CD. Analysez automatiquement les vulnérabilités à chaque pull request et bloquez le code non sécurisé avant qu'il n'atteigne la production - Commencez sans aucune configuration requise.
Présentation de Strix
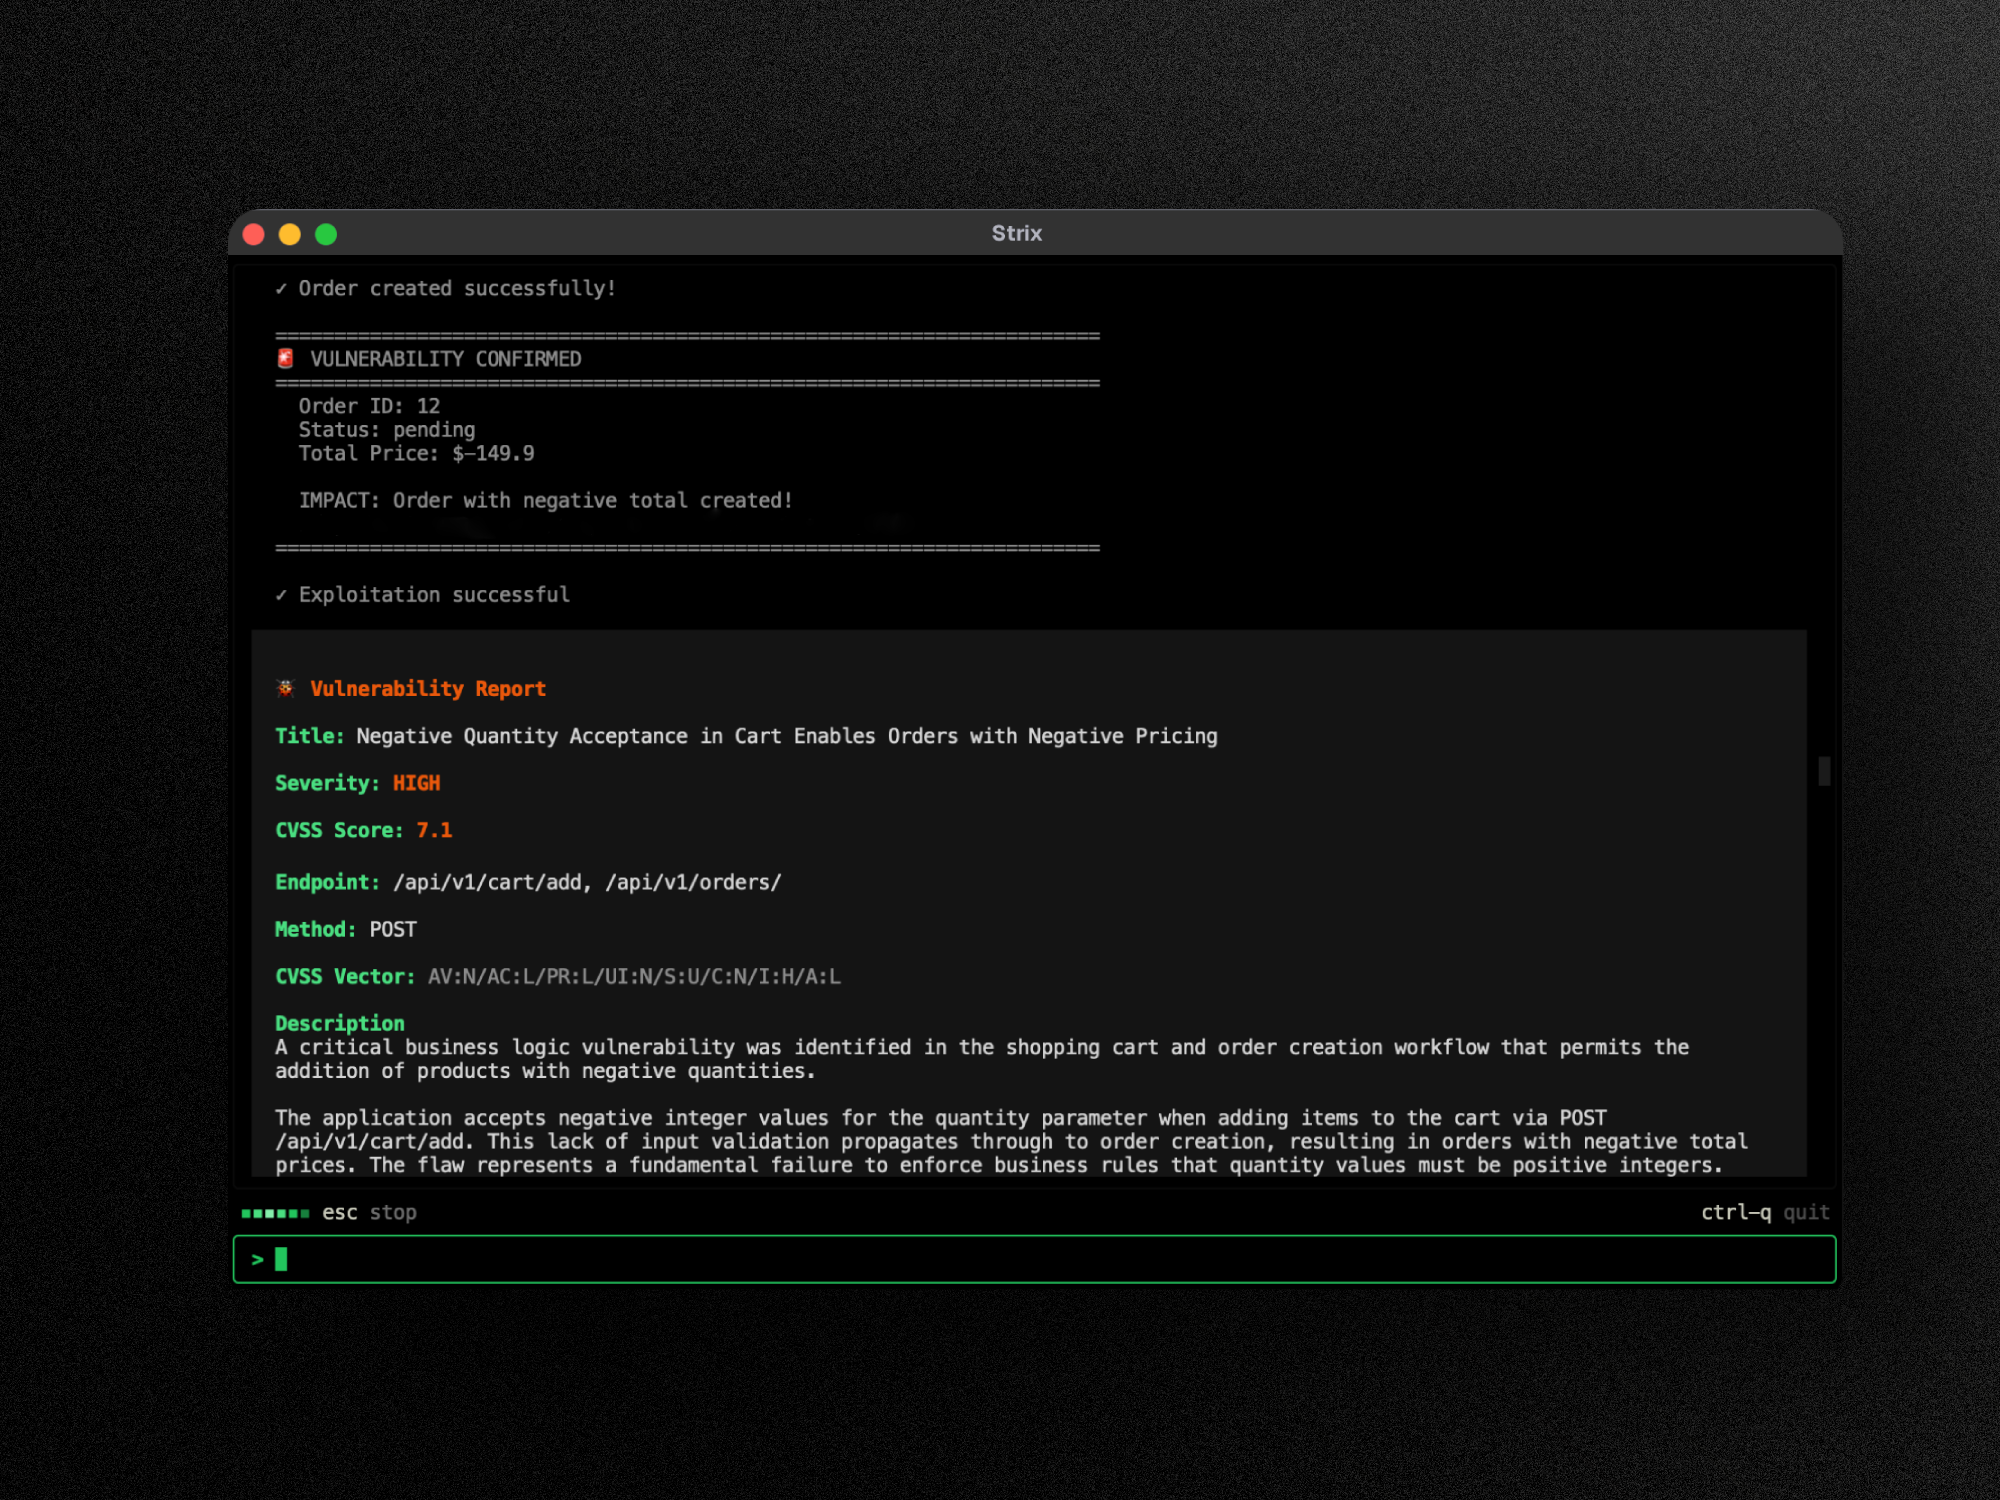
Strix est un ensemble d'agents autonomes de tests d'intrusion par IA qui agissent comme de véritables hackers - ils exécutent votre code dynamiquement, trouvent les vulnérabilités et les valident par de véritables preuves de concept. Conçu pour les développeurs et les équipes de sécurité qui ont besoin de tests de sécurité rapides et précis, sans la lourdeur des tests d'intrusion manuels ni les faux positifs des outils d'analyse statique.
Capacités clés :
- Boîte à outils complète de pentesting - reconnaissance, exploitation et validation prêtes à l'emploi
- Orchestration multi-agents - des équipes de pentesters IA qui collaborent et passent à l'échelle
- Validation réelle des exploits - des PoC fonctionnels, pas de faux positifs comme les scanners de vulnérabilités traditionnels
- CLI pensée pour les développeurs - des résultats exploitables avec des conseils de remédiation
- Correction automatique et rapports - génération de correctifs et de rapports de pentest conformes
Cas d'usage
- Tests de sécurité applicative - Détectez et validez les vulnérabilités critiques dans vos applications
- Tests d'intrusion rapides - Réalisez des tests d'intrusion en quelques heures, et non en semaines, avec des rapports de conformité
- Automatisation du bug bounty - Automatisez la recherche de bug bounty et générez des PoC pour des rapports plus rapides
- Intégration CI/CD - Exécutez des tests dans vos pipelines CI/CD pour bloquer les vulnérabilités avant la production
🚀 Démarrage rapide
Prérequis :
- Docker (en cours d'exécution)
- Une clé API LLM provenant de n'importe quel fournisseur pris en charge (OpenAI, Anthropic, Google, etc.)
Installation et premier scan
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] Le premier lancement télécharge automatiquement l'image Docker du sandbox. Les résultats sont enregistrés dans
strix_runs/<run-name>
Façons d'exécuter Strix
- Open Source - gratuit, s'exécute localement avec Docker et votre propre clé LLM. Démarrage rapide
- Strix Cloud - aucune configuration, résultats validés, correction automatique en un clic et revues de PR. Lancer un pentest →
- Enterprise - SSO, rapports conformes, déploiement VPC ou auto-hébergé. Essayer Strix Enterprise →
☁️ Strix Cloud
Essayez la plateforme complète de tests d'intrusion Strix sur app.strix.ai - inscrivez-vous gratuitement, connectez vos dépôts et domaines, et lancez un pentest en quelques minutes.
- Résultats validés avec PoC - chaque vulnérabilité inclut un exploit de preuve de concept fonctionnel et les étapes de reproduction
- Correction automatique en un clic - des correctifs de sécurité générés par IA sous forme de pull requests prêtes à être fusionnées
- Pentesting continu - une analyse des vulnérabilités toujours active qui suit le rythme de vos déploiements
- Intégrations DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear et pipelines CI/CD
- Apprentissage continu - une IA qui s'appuie sur les résultats passés, s'adapte à votre base de code et réduit les faux positifs au fil du temps
🏢 Enterprise
Profitez de la même expérience Strix avec des contrôles de niveau entreprise : SSO (SAML/OIDC), rapports de tests d'intrusion personnalisés et conformes (SOC 2, ISO 27001, PCI DSS), support dédié et SLA, options de déploiement personnalisées (VPC ou auto-hébergé), prise en charge du modèle BYOK, et agents de pentesting IA sur mesure optimisés pour votre environnement.
🤖 Utiliser Strix depuis votre agent de codage
Strix est prêt pour les agents. Donnez à Claude Code, Cursor, Codex ou à tout agent compatible SKILL.md la capacité de lancer des pentests, de corriger les résultats et de configurer l'analyse CI :
npx skills add usestrix/strix
Cela installe neuf compétences pour lancer des pentests, corriger les résultats et l'analyse CI, sur le code, les applications web, les API et l'OWASP Top 10. Les agents peuvent utiliser la CLI locale ou le cloud managé avec le même moteur.
Consultez AGENTS.md pour la référence rapide, docs.strix.ai/llms.txt pour la CLI, et docs.app.strix.ai pour l'API.
✨ Fonctionnalités
Outils de pentesting agentique
Les agents Strix sont équipés d'une boîte à outils complète de sécurité offensive - les mêmes outils que ceux utilisés par les testeurs d'intrusion professionnels et les hackers éthiques :
- Proxy d'interception HTTP - manipulation et analyse complètes des requêtes/réponses avec Caido
- Exploitation par navigateur - navigateur automatisé pour tester les XSS, CSRF, clickjacking et les contournements d'authentification
- Exécution de shell et de commandes - terminal interactif pour le développement d'exploits et la post-exploitation
- Runtime d'exploits personnalisés - sandbox Python pour écrire et valider des exploits de preuve de concept
- Reconnaissance et OSINT - cartographie automatisée de la surface d'attaque, énumération de sous-domaines et fingerprinting
- Analyse de code statique et dynamique - capacités SAST + DAST pour des tests de sécurité applicative complets
- Base de connaissances des vulnérabilités - résultats structurés avec scoring CVSS et classification OWASP
Scanner de vulnérabilités complet
Strix identifie, valide et exploite un large éventail de vulnérabilités de sécurité couvrant l'OWASP Top 10 et au-delà :
- Contrôle d'accès défaillant - IDOR, élévation de privilèges, contournement d'authentification
- Attaques par injection - injection SQL, injection NoSQL, injection de commandes OS, SSTI
- Vulnérabilités côté serveur - SSRF, XXE, désérialisation non sécurisée, RCE
- Attaques côté client - XSS (stocké/réfléchi/DOM), pollution de prototype, CSRF
- Failles de logique métier - conditions de course, manipulation de paiement, contournement de workflow
- Authentification et session - attaques JWT, fixation de session, vecteurs de credential stuffing
- Infrastructure et cloud - mauvaise configuration, services exposés, problèmes de sécurité cloud
- Sécurité des API - authentification défaillante, mass assignment, contournement de limitation de débit
Graphe d'agents (pentesting multi-agents)
Orchestration multi-agents avancée pour des tests d'intrusion automatisés complets :
- Pentesting distribué - agents IA spécialisés pour la reconnaissance, l'exploitation et la post-exploitation
- Tests de sécurité évolutifs - exécution parallèle sur plusieurs cibles pour une couverture rapide et complète
- Coordination dynamique - les agents partagent leurs découvertes, enchaînent les vulnérabilités et collaborent comme une red team
🖥️ Visionneuse web locale
Chaque scan écrit ses résultats sur le disque au fur et à mesure de son exécution. Affichez-les dans un tableau de bord local avec une seule commande :
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
Le tableau de bord affiche les résultats, une carte en direct de l'équipe d'agents et les exécutions passées. Rien ne quitte votre machine, et l'interface est livrée précompilée. strix view se lie à 127.0.0.1 et affiche un lien à jeton qui donne accès à l'exécution, alors partagez-le avec précaution.
Consultez la documentation de la visionneuse pour les options et pour accéder à la visionneuse depuis une autre machine.
Exemples d'utilisation
Utilisation de base
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Tests d'API (OpenAPI / Swagger / Postman)
Pointez Strix vers un contrat d'API et il teste chaque endpoint déclaré au lieu de devoir les découvrir par crawling. Associez la spécification à l'URL de base en direct pour que l'agent sache où envoyer le trafic :
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
Scénarios de test avancés
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
Consultez la référence CLI pour toutes les options, y compris les modes de scan, la portée des diffs, les fichiers d'instructions et les budgets.
Mode headless
Exécutez Strix par programmation sans interface interactive à l'aide du flag -n/--non-interactive - parfait pour les serveurs et les tâches automatisées. La CLI affiche les vulnérabilités en temps réel et le rapport final avant de se terminer. Elle se termine avec un code non nul lorsque des vulnérabilités sont trouvées.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix peut être ajouté à votre pipeline pour exécuter un test de sécurité sur les pull requests avec un workflow GitHub Actions léger :
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] Lors des exécutions de pull request en CI, Strix limite automatiquement les revues rapides aux fichiers modifiés, c'est pourquoi le checkout ci-dessus récupère l'historique complet. Consultez la documentation CI/CD pour les détails.
Configuration
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix enregistre automatiquement votre configuration dans
~/.strix/cli-config.json, vous n'avez donc pas à la ressaisir à chaque exécution. Consultez la référence de configuration pour toutes les variables d'environnement.
Se connecter avec un abonnement ChatGPT
Au lieu d'une clé API facturée à l'usage, vous pouvez exécuter Strix avec votre abonnement ChatGPT Plus/Pro :
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
Utiliser la plateforme managée : strix cloud
Lancez des scans sur app.strix.ai depuis le terminal, sans Docker ni clé LLM :
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Chaque opération de l'API REST dispose d'une commande strix cloud <resource> <verb> correspondante. Exécutez strix cloud pour lister les ressources, et ajoutez help à une ressource pour lister ses verbes. La sortie est en JSON lorsque stdout n'est pas un terminal ou lorsque vous passez --json. Les téléchargements binaires font exception : redirigez les octets bruts, ou combinez --output FILE --json pour les métadonnées de téléchargement.
Consultez la documentation de la CLI cloud pour les scopes, les espaces de travail, la facturation et les options de téléversement de sources.
Connecter vos propres serveurs MCP
Strix peut se connecter aux serveurs Model Context Protocol (MCP) que vous listez et exposer leurs outils à l'agent pendant une exécution. Créez ~/.strix/mcp-servers.json avec une liste JSON de serveurs stdio locaux ou de serveurs http distants :
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Les outils de chaque serveur sont préfixés par name, par exemple github_list_issues. Consultez la documentation MCP pour le schéma complet, le filtrage des outils et les serveurs stdio.
Modèles recommandés pour de meilleurs résultats :
- Z.ai GLM-5.3 sur OpenRouter -
openrouter/z-ai/glm-5.3(le choix par défaut) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
Consultez la documentation des fournisseurs LLM pour tous les fournisseurs pris en charge, y compris Vertex AI, Bedrock, Azure et les modèles locaux.
Documentation
La documentation complète est disponible sur docs.strix.ai - avec des guides détaillés pour l'utilisation, les intégrations CI/CD, les compétences et la configuration avancée.
Contribution
Nous accueillons les contributions de code, de documentation et de nouvelles compétences - consultez notre Guide de contribution pour commencer ou ouvrez une pull request/issue.
Rejoignez notre communauté
Des questions ? Vous avez trouvé un bug ? Vous souhaitez contribuer ? Rejoignez notre Discord !
Soutenir le projet
Vous aimez Strix ? Donnez-nous une ⭐ sur GitHub !
Remerciements
Strix s'appuie sur le travail incroyable de projets open source comme LiteLLM, Caido, Nuclei, Playwright et Bubble Tea. Un immense merci à leurs mainteneurs !
[!WARNING] Usage autorisé uniquement. Strix teste activement les cibles que vous lui indiquez, alors ne l'exécutez que contre des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation écrite explicite de tester, et restez dans le périmètre convenu. Les tests non autorisés sont illégaux dans la plupart des juridictions. Vous êtes seul responsable de l'obtention de l'autorisation et du respect de la loi. Strix est fourni « tel quel », sans garantie ni responsabilité en cas de mauvaise utilisation.