

MemProcFS v5.18
MemProcFS
MemProcFS :
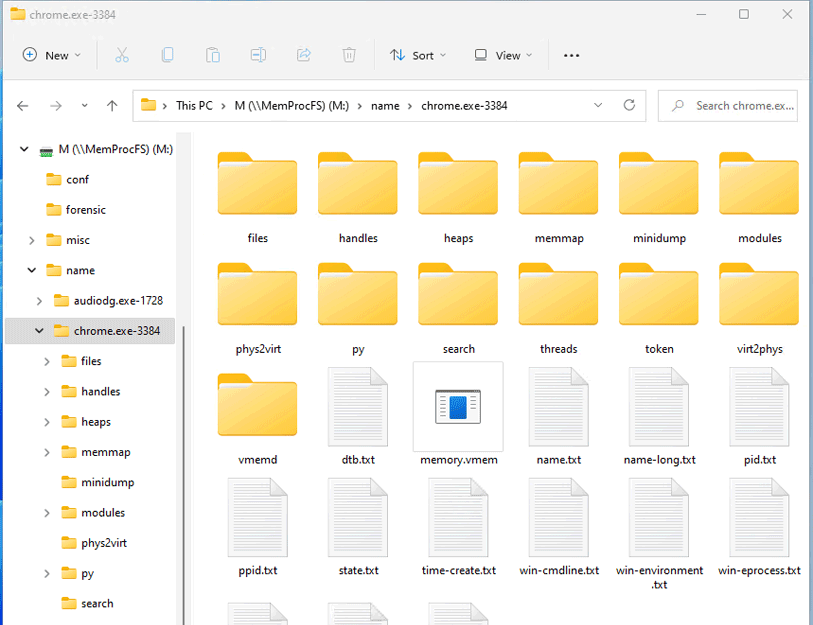
MemProcFS est un moyen simple et pratique de visualiser la mémoire physique sous forme de fichiers dans un système de fichiers virtuel.
Analyse mémoire triviale et facile par simple clic, sans avoir besoin d'arguments de ligne de commande compliqués ! Accédez au contenu et aux artefacts de la mémoire via des fichiers dans un système de fichiers virtuel monté ou via une bibliothèque applicative riche en fonctionnalités à intégrer dans vos propres projets !
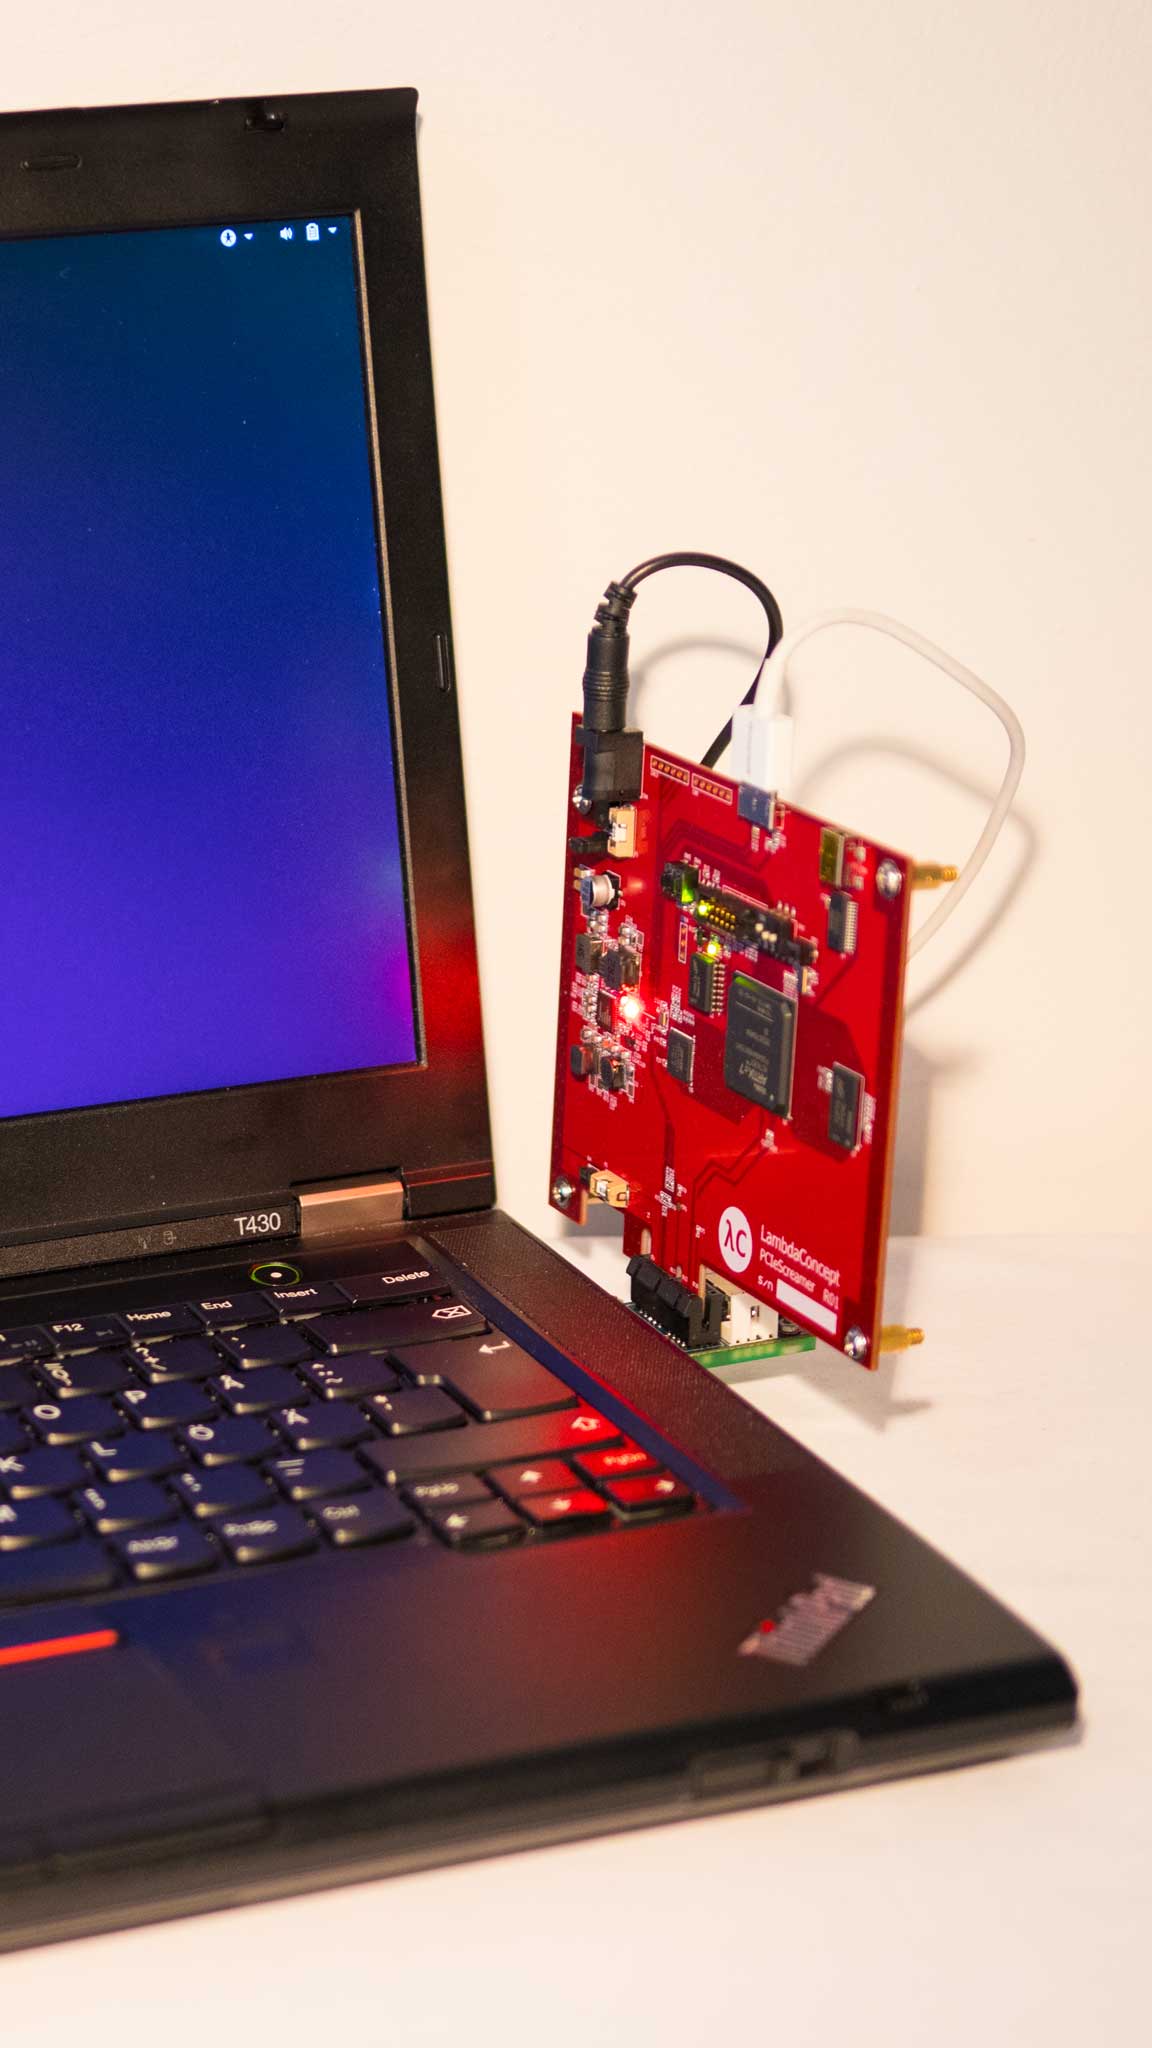
Analysez les fichiers de vidage mémoire, la mémoire en direct via DumpIt ou WinPMEM, la mémoire en direct en mode lecture-écriture depuis des machines virtuelles ou depuis des périphériques matériels PCILeech FPGA !
Il est même possible de se connecter à un agent d'acquisition mémoire LeechAgent distant via une connexion sécurisée - permettant une réponse à incident sur mémoire en direct à distance - même sur des connexions à latence élevée et faible bande passante ! Jetez un œil aux Machines Virtuelles avec MemProcFS, LiveCloudKd ou VMware !
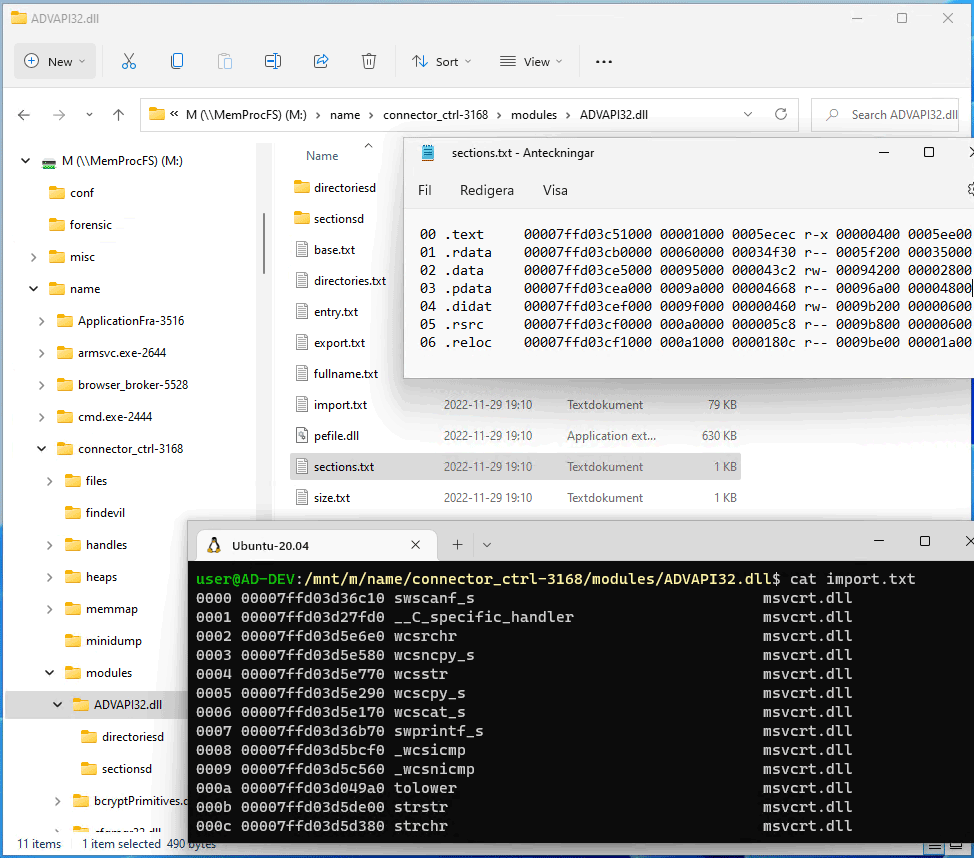
Utilisez vos outils préférés pour analyser la mémoire - vos éditeurs hexadécimaux favoris, vos scripts python et powershell, WinDbg ou vos désassembleurs et débogueurs préférés - tout fonctionnera trivialement avec MemProcFS en lisant et écrivant simplement des fichiers !
Pour commencer !
Consultez l'excellent guide rapide de 13Cubed pour démarrer ! Consultez également mes anciennes conférences de Disobey et BlueHat.

Pour une documentation supplémentaire, consultez le wiki du projet pour des informations détaillées et approfondies sur le système de fichiers lui-même, son API et ses modules de plugins ! Pour plus d'informations sur les méthodes d'acquisition mémoire, consultez le projet LeechCore ou rejoignez le serveur Discord PCILeech/MemProcFS !
Pour démarrer, téléchargez les derniers binaires, modules et fichiers de configuration et consultez le guide !
Installation :
Obtenez les derniers binaires, modules et fichiers de configuration depuis la dernière version. Vous pouvez également cloner le dépôt et compiler depuis les sources.
Windows
Le montage du système de fichiers nécessite l'installation de la bibliothèque de système de fichiers Dokany. Téléchargez et installez la dernière version de Dokany version 2 sur : https://github.com/dokan-dev/dokany/releases/latest
Pour capturer la mémoire en direct (sans matériel PCILeech FPGA), téléchargez DumpIt et démarrez MemProcFS via le mode DumpIt /LIVEKD. Vous pouvez également obtenir WinPMEM en téléchargeant le pilote WinPMEM signé le plus récent et le placer à côté de MemProcFS - instructions détaillées dans le Wiki LeechCore.
PCILeech FPGA nécessitera du matériel ainsi que FTD3XXWU.dll à placer à côté des binaires MemProcFS. Veuillez consulter le projet LeechCore pour les instructions.
Linux
MemProcFS devrait pouvoir fonctionner directement sur la plupart des distributions Linux avec FUSE installé. Si vous compilez depuis les sources, consultez le guide sur MemProcFS sous Linux.
macOS
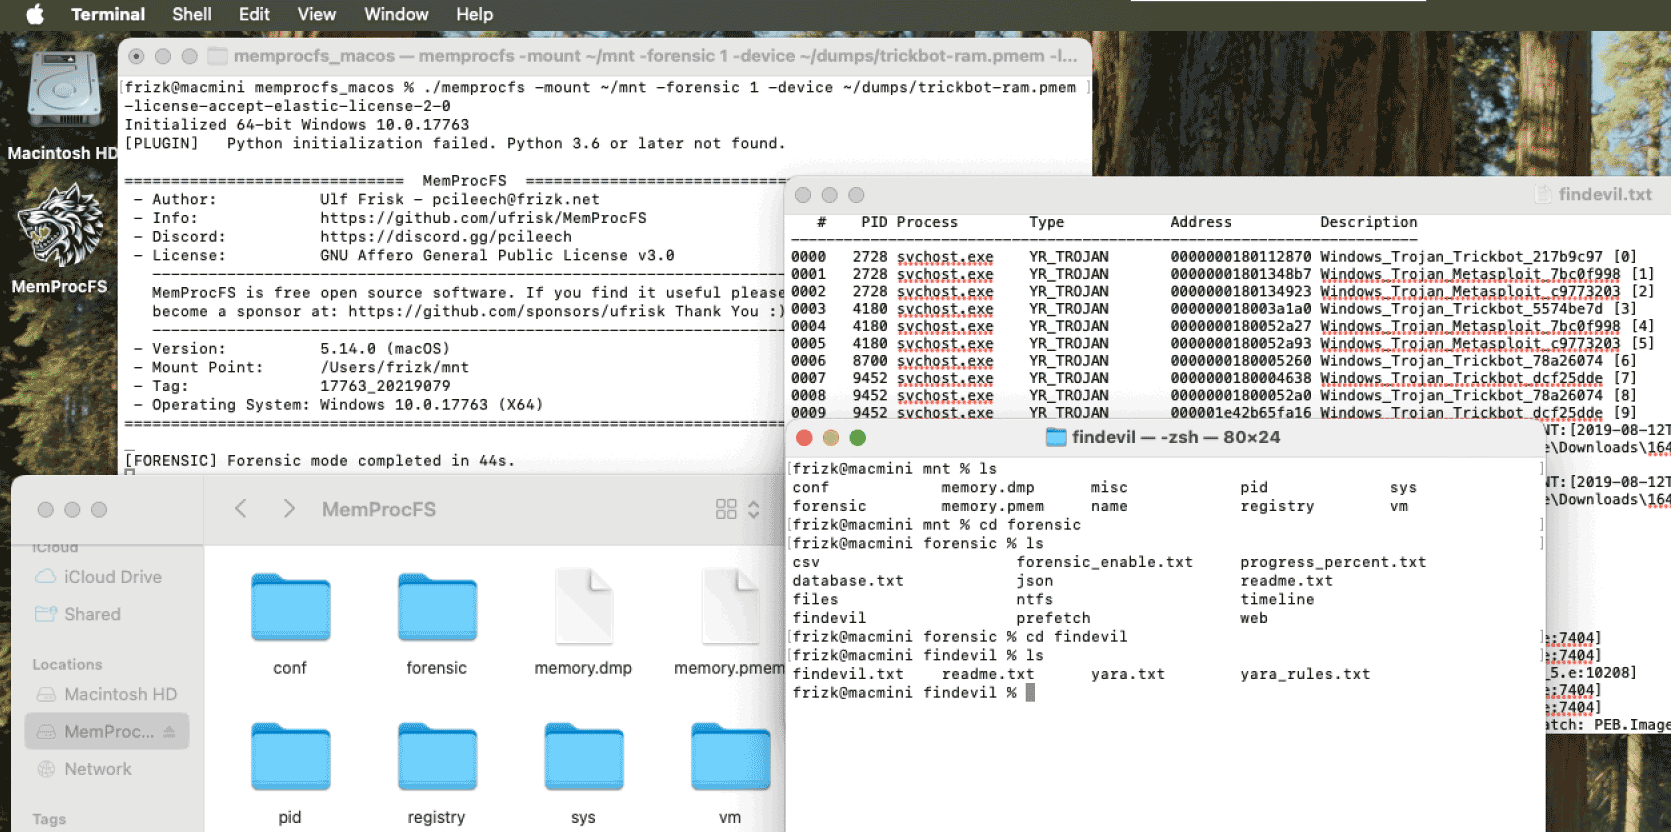
Téléchargez la dernière version de MemProcFS depuis ici. MemProcFS, lorsqu'il est utilisé comme système de fichiers virtuel monté, dépend de macFuse qui nécessite un .kext. Téléchargez et installez macFuse ici. Si MemProcFS est utilisé via les API C/C++/Rust prises en charge, macFuse n'est pas requis.
API étendue Python, Rust, Java, Go, C# et C/C++ :
Intégrez MemProcFS dans vos projets de programmation C/C++, C#, Java, Go (tiers), Python ou Rust ! Tout dans MemProcFS est exposé via une API facile à utiliser pour une utilisation dans vos propres projets ! L'architecture compatible avec les plugins permet aux utilisateurs d'étendre facilement MemProcFS avec des plugins C/C++/Rust/Python !
Tout dans MemProcFS est exposé sous forme d'API. Des API existent pour C/C++ vmmdll.h, C# package nuget, Java, Python package pip et Rust crate. Le système de fichiers lui-même est rendu disponible virtuellement via l'API sans avoir besoin de le monter. Il est possible de lire à la fois la mémoire virtuelle des processus et la mémoire physique ! L'exemple ci-dessous montre la lecture de 0x20 octets à l'adresse physique 0x1000 :
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS est disponible en tant que package pip Python et il est facile de l'intégrer dans vos Jupyter Notebooks.
Exemples :
Démarrez MemProcFS depuis la ligne de commande - éventuellement en utilisant l'un des exemples ci-dessous.