
tirreno v0.10.1
Framework de sécurité open-source pour le suivi d'événements en temps réel, la détection de menaces et l'évaluation des risques. Surveille le comportement des utilisateurs, détecte les fraudes, les attaques de bots et les prises de contrôle de comptes via un moteur de règles et des pistes d'audit.
tirreno

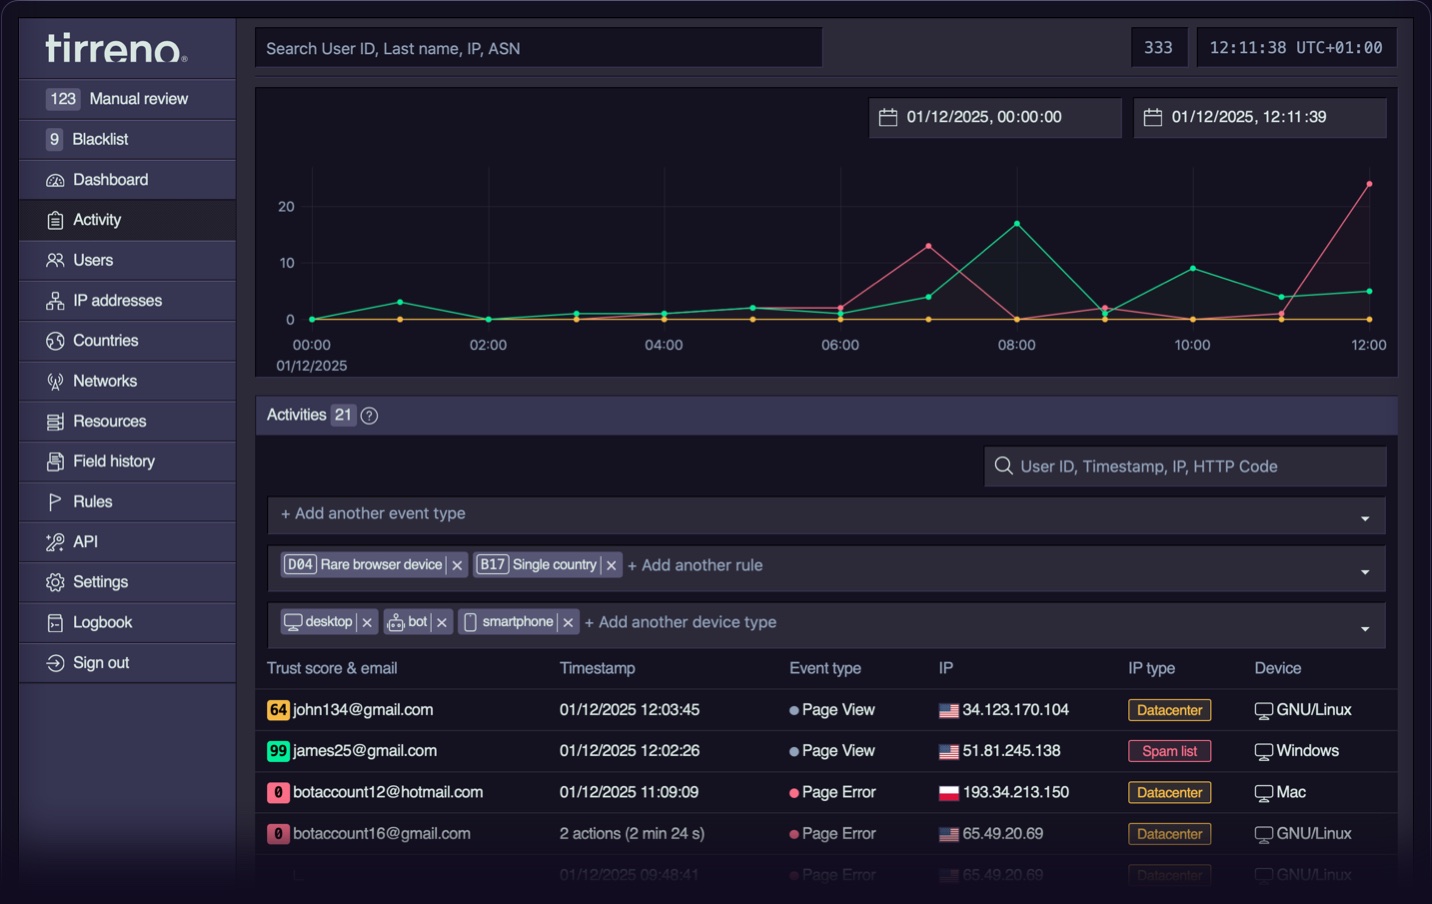
tirreno est un framework de sécurité.
tirreno [tir.ˈrɛ.no] aide à comprendre, surveiller et protéger votre produit contre les menaces, la fraude et les abus. Alors que la cybersécurité classique se concentre sur l'infrastructure et le périmètre réseau, la plupart des violations se produisent via des comptes compromis et des abus de logique applicative qui contournent les pare-feu, les SIEM, les WAF et autres défenses. tirreno détecte les menaces là où elles se produisent réellement : à l'intérieur de votre produit.
tirreno est une application PHP/PostgreSQL écrite à la main, avec peu de dépendances, « low-tech ». Après une installation simple de cinq minutes, vous pouvez ingérer des événements via des appels API et accéder immédiatement à un tableau de bord.
Composants principaux
- SDKs & API Intégrez tirreno dans n'importe quel produit grâce aux SDKs. Envoyez des événements avec un contexte complet en quelques lignes de code.
- Tableau de bord intégré Surveillez et comprenez les événements de sécurité et de risque de votre produit depuis une interface unique. Prêt à l'emploi en quelques minutes.
- Vue utilisateur unique Analysez les schémas de comportement, les scores de risque, les identités connectées et les chronologies d'activité pour une entité spécifique.
- Moteur de règles Calculez automatiquement les scores de risque avec des règles prédéfinies ou créez les vôtres, personnalisées pour votre produit.
- File de révision Suspendez automatiquement les entités présentant des événements à risque ou signalez-les pour une révision manuelle via des paramètres de seuil.
- Piste d'audit des champs Suivez les modifications des champs importants, y compris ce qui a changé et quand, pour rationaliser l'audit et la conformité.
Règles prédéfinies
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Conçu pour
- Applications auto-hébergées, internes et héritées : Intégrez une couche de sécurité pour étendre votre sécurité via des pistes d'audit, protéger les comptes utilisateurs contre la prise de contrôle, détecter les cybermenaces et surveiller les menaces internes.
- Plateformes SaaS et numériques : Prévenez les fuites de données entre locataires, la fraude en ligne, l'escalade de privilèges, l'exfiltration de données et les abus de logique métier.
- E-commerce et places de marché en ligne : Détectez la fraude au paiement, les abus de comptes, les faux avis, l'exploitation de codes promotionnels, la manipulation des stocks, et protégez contre le credential stuffing et les attaques de carding.
- Applications critiques : Protection des applications sensibles, même dans des déploiements isolés (air-gapped).
- Systèmes de contrôle industriel (ICS) et commande & contrôle (C2) : Protégez la technologie opérationnelle, les systèmes de commande et les plateformes d'infrastructure critique contre les accès non autorisés et les commandes malveillantes.
- Identités non humaines (NHIs) : Surveillez les comptes de service, les clés API, les comportements de bots et détectez les identités machine compromises.
- Applications API-first : Protégez contre les abus, les contournements de limitation de débit, le scraping et les accès non autorisés.
Démo en direct
Découvrez la démo en direct sur play.tirreno.com (admin/tirreno).
Prérequis
- PHP : Version 8.0 à 8.3
- PostgreSQL : Version 12 ou supérieure
- Extensions PHP :
PDO_PGSQL,cURL - Serveur web HTTP :
Apacheavecmod_rewriteetmod_headersactivés - Système d'exploitation : Un système de type Unix est recommandé
- Configuration matérielle minimale :
- PostgreSQL : 512 Mo de RAM (4 Go recommandés)
- Application : 128 Mo de RAM (1 Go recommandé)
- Stockage : Environ 3 Go de stockage PostgreSQL par million d'événements
Installation via Docker
Pour exécuter tirreno dans un conteneur Docker, vous pouvez utiliser la commande ci-dessous :
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Poursuivez avec l'étape 4 du Démarrage rapide.
Installation rapide
- Téléchargez la dernière version de tirreno (fichier ZIP).
- Extrayez le fichier tirreno-master.zip à l'emplacement où vous souhaitez l'installer sur votre serveur web.
- Accédez à
http://localhost:8585/install/index.phpdans un navigateur pour lancer le processus d'installation. - Après une installation réussie, supprimez le répertoire
install/et son contenu. - Accédez à
http://localhost:8585/signup/dans un navigateur pour créer un compte administrateur. - Pour la configuration de la tâche cron, insérez l'expression de planification suivante (toutes les 10 minutes) avec la commande
crontab -eou en modifiant le fichier/var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Utilisation de Heroku (facultatif)
Cliquez ici pour lancer le déploiement Heroku.
Via Composer et Packagist (facultatif)
tirreno est publié sur Packagist et peut être installé avec Composer :
composer create-project tirreno/tirreno
ou peut être intégré à un projet existant :
composer require tirreno/tirreno
SDKs
Référence API
tirreno('…')` est l'API intégrée de tirreno. Elle donne à votre propre code les mêmes blocs de construction que ceux utilisés par la console : la requête et la page courantes, les données ingérées, le moteur de règles, le constructeur tirreno('queries'), la journalisation et les utilitaires. Utilisez-la pour personnaliser tirreno. Les exemples ci-dessous montrent des sections personnalisées construites avec cette API.
Bots LLM
Utilisateurs à risque
Documentation
Consultez le Guide utilisateur pour plus de détails sur l'utilisation de tirreno, la Documentation développeurs pour personnaliser votre intégration, la Documentation administrateur pour l'installation, la maintenance et les mises à jour.