

maltrail v3.2
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une analyse heuristique pour identifier les menaces sur le trafic DNS, HTTP et IP.


Maltrail
Maltrail est un système de détection du trafic réseau qui identifie les communications avec des infrastructures malveillantes connues et signale certaines anomalies de trafic sélectionnées. Il compare les domaines, URL, adresses IP, paires IP:port et valeurs User-Agent observés sur le réseau à un ensemble d'indicateurs appelés trails.
Une détection est enregistrée sous forme d'un événement unique contenant la source, la destination, le protocole, le trail correspondant, la classification et la source du trail :
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail est conçu pour la surveillance réseau basée sur les indicateurs. Ses détections heuristiques complètent la correspondance des trails, mais elles ne remplacent pas la télémétrie des points de terminaison ni un système de prévention d'intrusion à usage général.
Fonctionnalités
- Une construction complète des trails combinant l'ensemble statique de trails (plus de 3 000 fichiers sélectionnés, récupérés depuis stamparm/trails), 38 intégrations de flux publics, et des trails optionnels fournis par l'opérateur.
- Un capteur Rust multithread utilisant libpcap, avec des workers de capture Linux
PACKET_FANOUToptionnels. - Un serveur Python fournissant l'interface de reporting, la réception d'événements et l'API HTTP.
- Des trails personnalisés et des listes blanches en texte brut pouvant être examinés et versionnés.
- Des heuristiques pour le scan, l'épuisement DNS, les recherches de type DGA, les téléchargements suspects, les sondes de proxy, les valeurs User-Agent suspectes et les activités réseau associées.
- La journalisation locale des événements, la journalisation Maltrail distante, le CEF sur syslog et la sortie JSON Logstash.
- La validation du déploiement avec
maltrail-sensor -Tet des métriques Prometheus optionnelles.
Sommaire
- Architecture
- Interface de reporting
- Performance
- Installation
- Configuration
- Trails
- Événements et API
- Opérations
- Documentation
- Contribution
- Projet
Architecture
Maltrail dispose de deux processus déployables indépendamment qui peuvent s'exécuter sur le même hôte ou sur des hôtes séparés : le capteur détecte le trafic suspect, tandis que le serveur stocke et expose les événements pour le reporting et l'accès à l'API.
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
Le capteur capture le trafic réseau, effectue une correspondance de pistes et une analyse heuristique, et produit des événements. Il peut écrire les événements localement dans LOG_DIR, les envoyer à un serveur Maltrail distant via LOG_SERVER, ou effectuer les deux. Il peut également émettre du CEF via syslog avec SYSLOG_SERVER et du JSON vers Logstash avec LOGSTASH_SERVER.
Le serveur accepte les événements distants, les stocke dans les journaux d'événements, lit les journaux quotidiens disponibles localement, et fournit l'API HTTP ainsi que l'interface de reporting basée sur navigateur. Le capteur ne dépend pas de l'interface de reporting et peut être déployé indépendamment lorsque les événements sont transmis à un autre système.
Interface de reporting
Maltrail inclut une interface de reporting basée sur navigateur permettant d'explorer le trafic détecté, avec mises à jour en direct, recherche par champ, chasse rétrospective, vues géographiques, triage, état des capteurs, vues enregistrées et export.
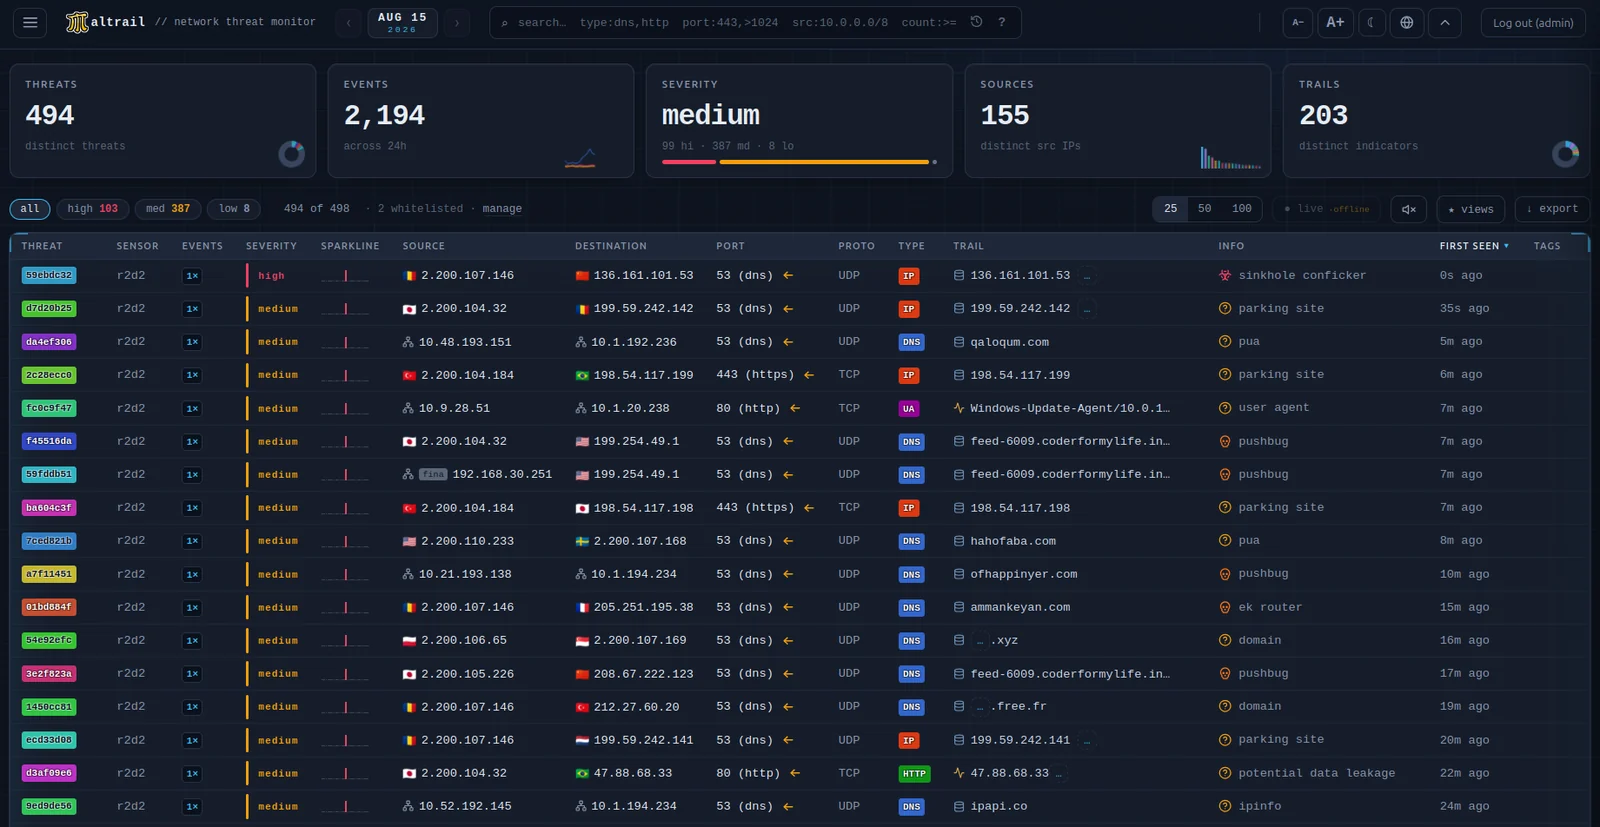
L'interface est servie par server.py à l'adresse HTTP_ADDRESS:HTTP_PORT. Elle est en JavaScript pur avec une seule dépendance d'exécution tierce (PapaParse, pour l'analyse CSV) et sans étape de build. Une journée est consultée à la fois, sélectionnée via un sélecteur de date qui fait également office de grille de densité d'événements sur les journaux quotidiens disponibles. Les événements sont diffusés depuis /events et agrégés dans le navigateur en menaces — une ligne par (source, trail) distinct — affichées dans une grille triable avec un panneau de détail.