
ssh-mitm v6.0.0
SSH-MITM - audits SSH simplifiés
SSH-MITM - des audits SSH simplifiés
Un outil interactif d'interception SSH pour les audits de sécurité autorisés.
Interceptez les sessions, surveillez le trafic en direct, injectez des commandes et manipulez les transferts de fichiers — le tout en temps réel.





Avis légal : SSH-MITM est destiné uniquement aux audits de sécurité autorisés, aux tests d'intrusion et à la recherche. Ne l'utilisez pas contre des systèmes que vous ne possédez pas ou pour lesquels vous n'avez pas d'autorisation écrite explicite de test. L'interception non autorisée du trafic SSH peut être illégale dans votre juridiction.
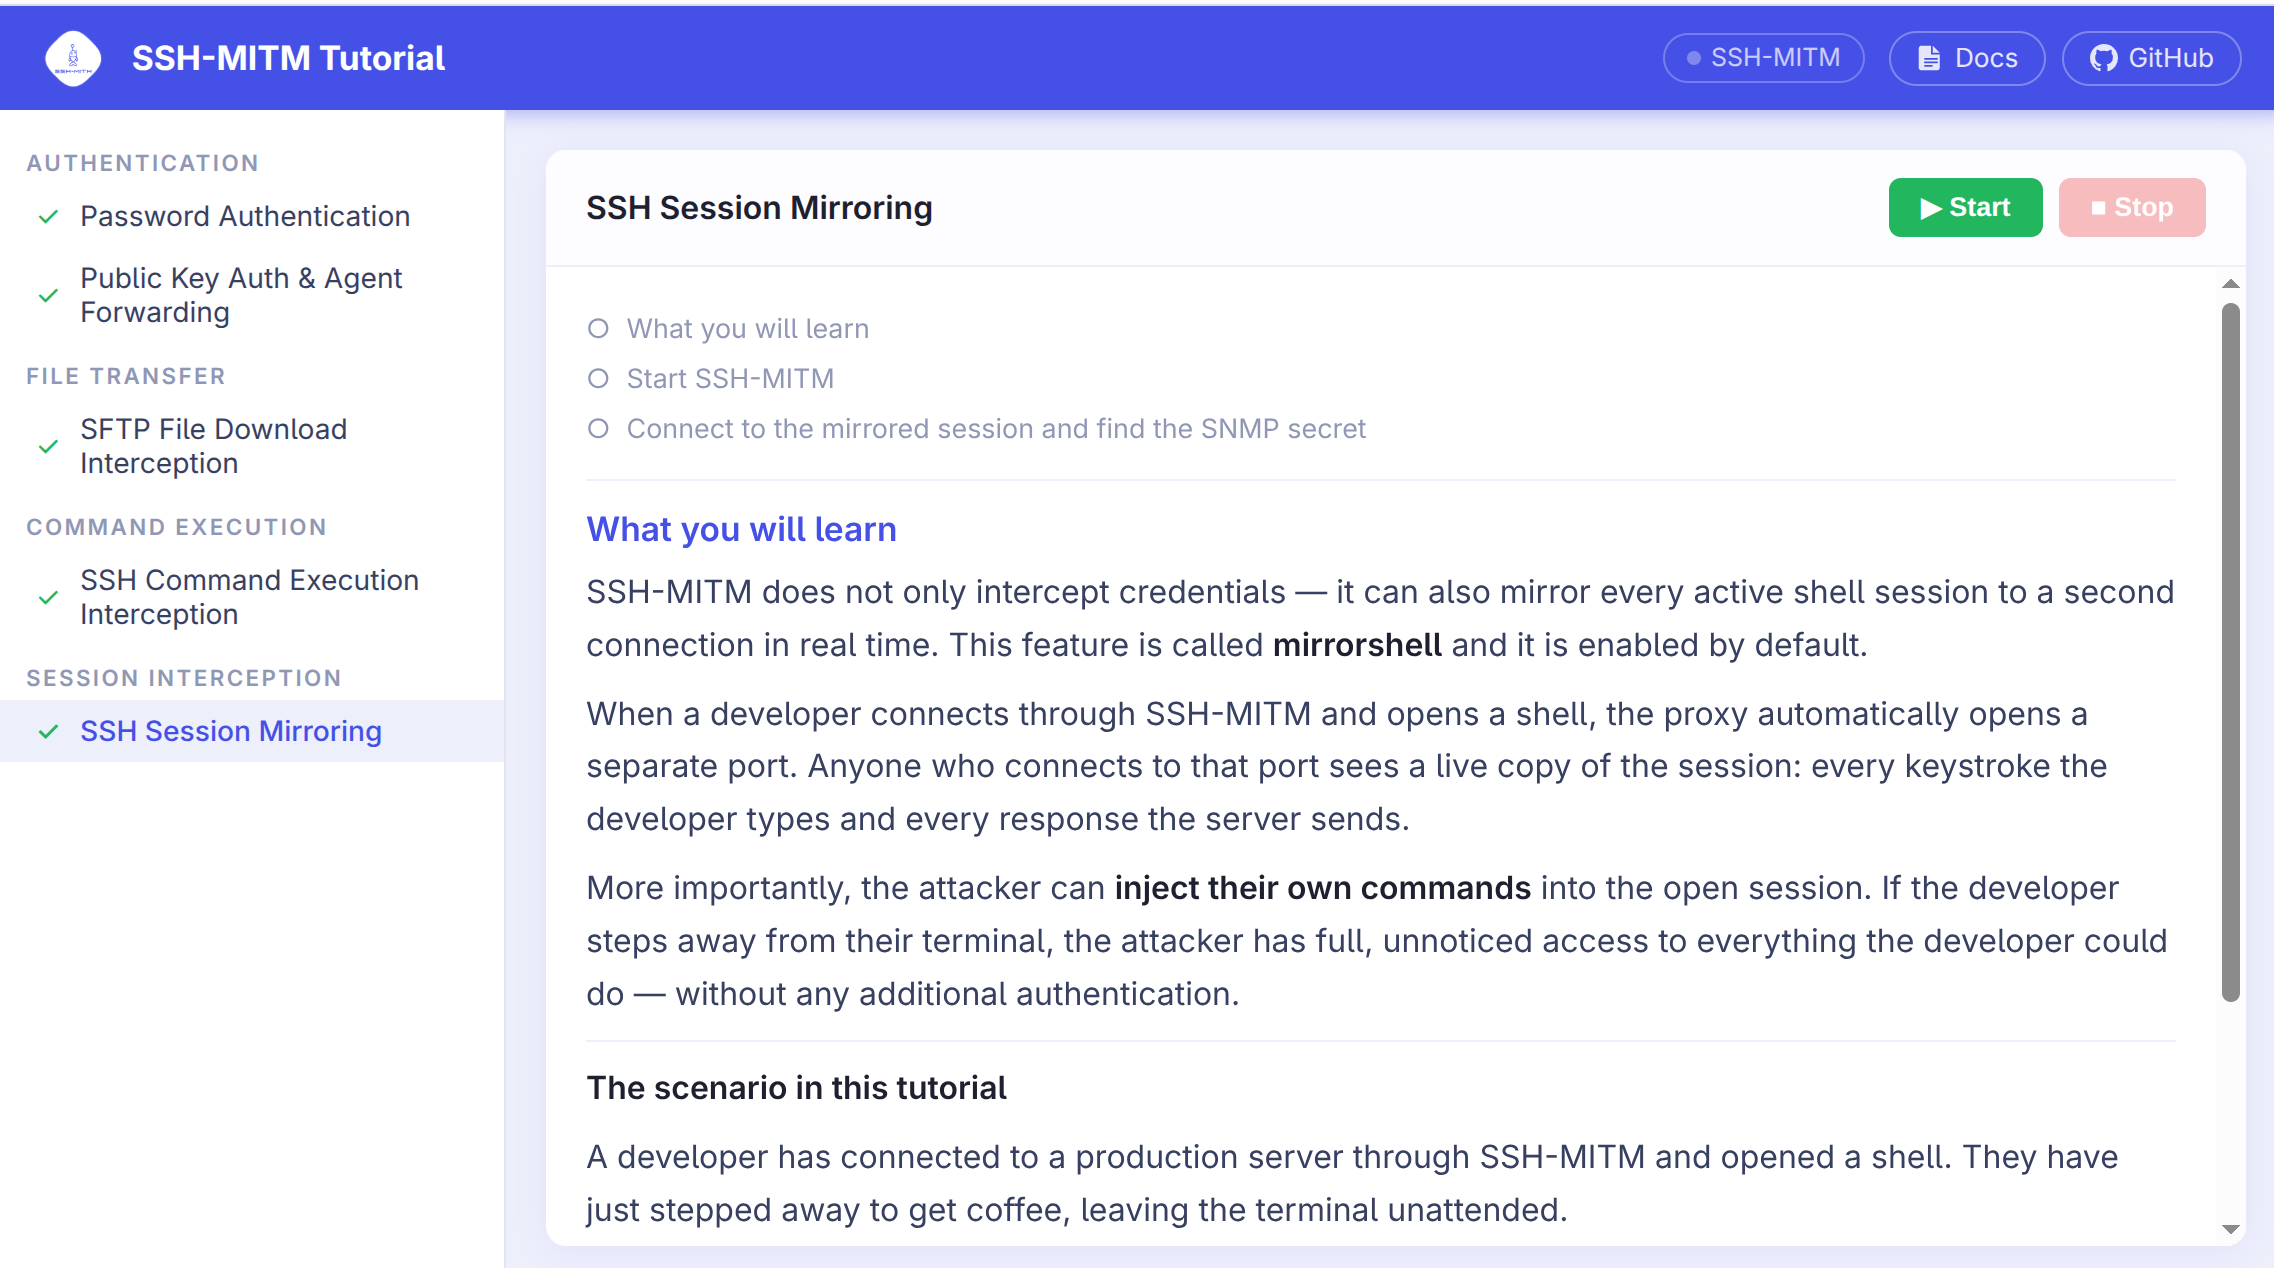
🎓 Nouveau sur SSH-MITM ? Commencez par le tutoriel interactif
ssh-mitm tutorial
Ouvre un guide pas à pas basé sur un navigateur — aucun serveur cible requis. Cinq chapitres suivent une évaluation autorisée de Logfile Inc., couvrant l'interception de mots de passe, l'authentification par clé publique, les transferts SFTP, l'exécution de commandes et la mise en miroir de sessions en direct.
Démarrage rapide
Placé entre un client et son serveur SSH, SSH-MITM intercepte la connexion — terminant les deux côtés indépendamment et transférant tout le trafic tout en donnant à l'auditeur une visibilité et un contrôle complets :

1. Installation
SSH-MITM ne nécessite aucune installation. Téléchargez l'AppImage et vous êtes prêt :
wget https://github.com/ssh-mitm/ssh-mitm/releases/latest/download/ssh-mitm-x86_64.AppImage
chmod +x ssh-mitm-x86_64.AppImage
Pour d'autres options d'installation (pip, Flatpak, Snap), consultez le guide d'installation.
⚡ Obtenez la dernière version
La version PyPI peut être en retard. Installez directement depuis GitHub pour obtenir le tutoriel interactif et toutes les améliorations récentes :
pip install git+https://github.com/ssh-mitm/ssh-mitm.git
2. Démarrez SSH-MITM
Pointez SSH-MITM vers votre hôte cible — utilisez un système que vous êtes autorisé à tester :
./ssh-mitm-x86_64.AppImage server --remote-host <target-host>
3. Acheminez une connexion client
Faites en sorte que le client SSH se connecte via SSH-MITM sur le port 10022 :
ssh -p 10022 user@mitm-host
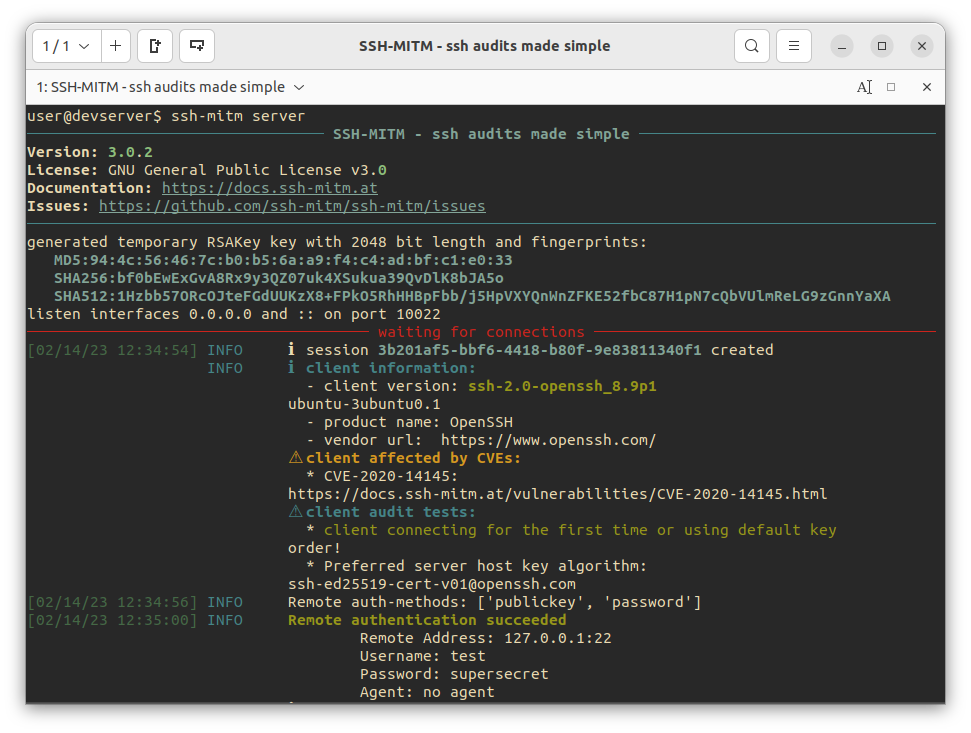
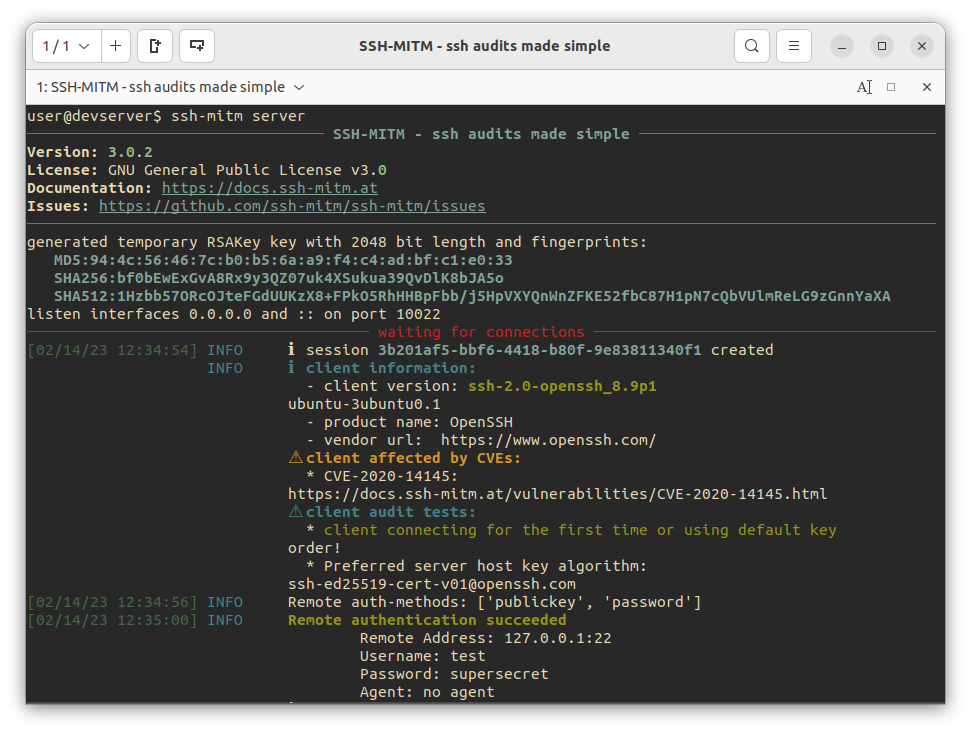
SSH-MITM intercepte la session et enregistre les identifiants immédiatement :
INFO     Remote authentication succeeded
    Remote Address: <target-host>:22
    Username: alice
    Password: secret
    Agent: no agent
4. Attachez-vous à la session en direct
Pour chaque connexion interceptée, SSH-MITM ouvre un shell miroir sur un port local :
INFO ℹ created mirrorshell on port 34463. connect with: ssh -p 34463 127.0.0.1
Connectez-vous-y depuis un terminal séparé :
ssh -p 34463 127.0.0.1
Le shell miroir reflète la session en temps réel. L'auditeur peut observer l'activité de l'utilisateur et injecter des commandes indépendamment, sans affecter la connexion d'origine.