
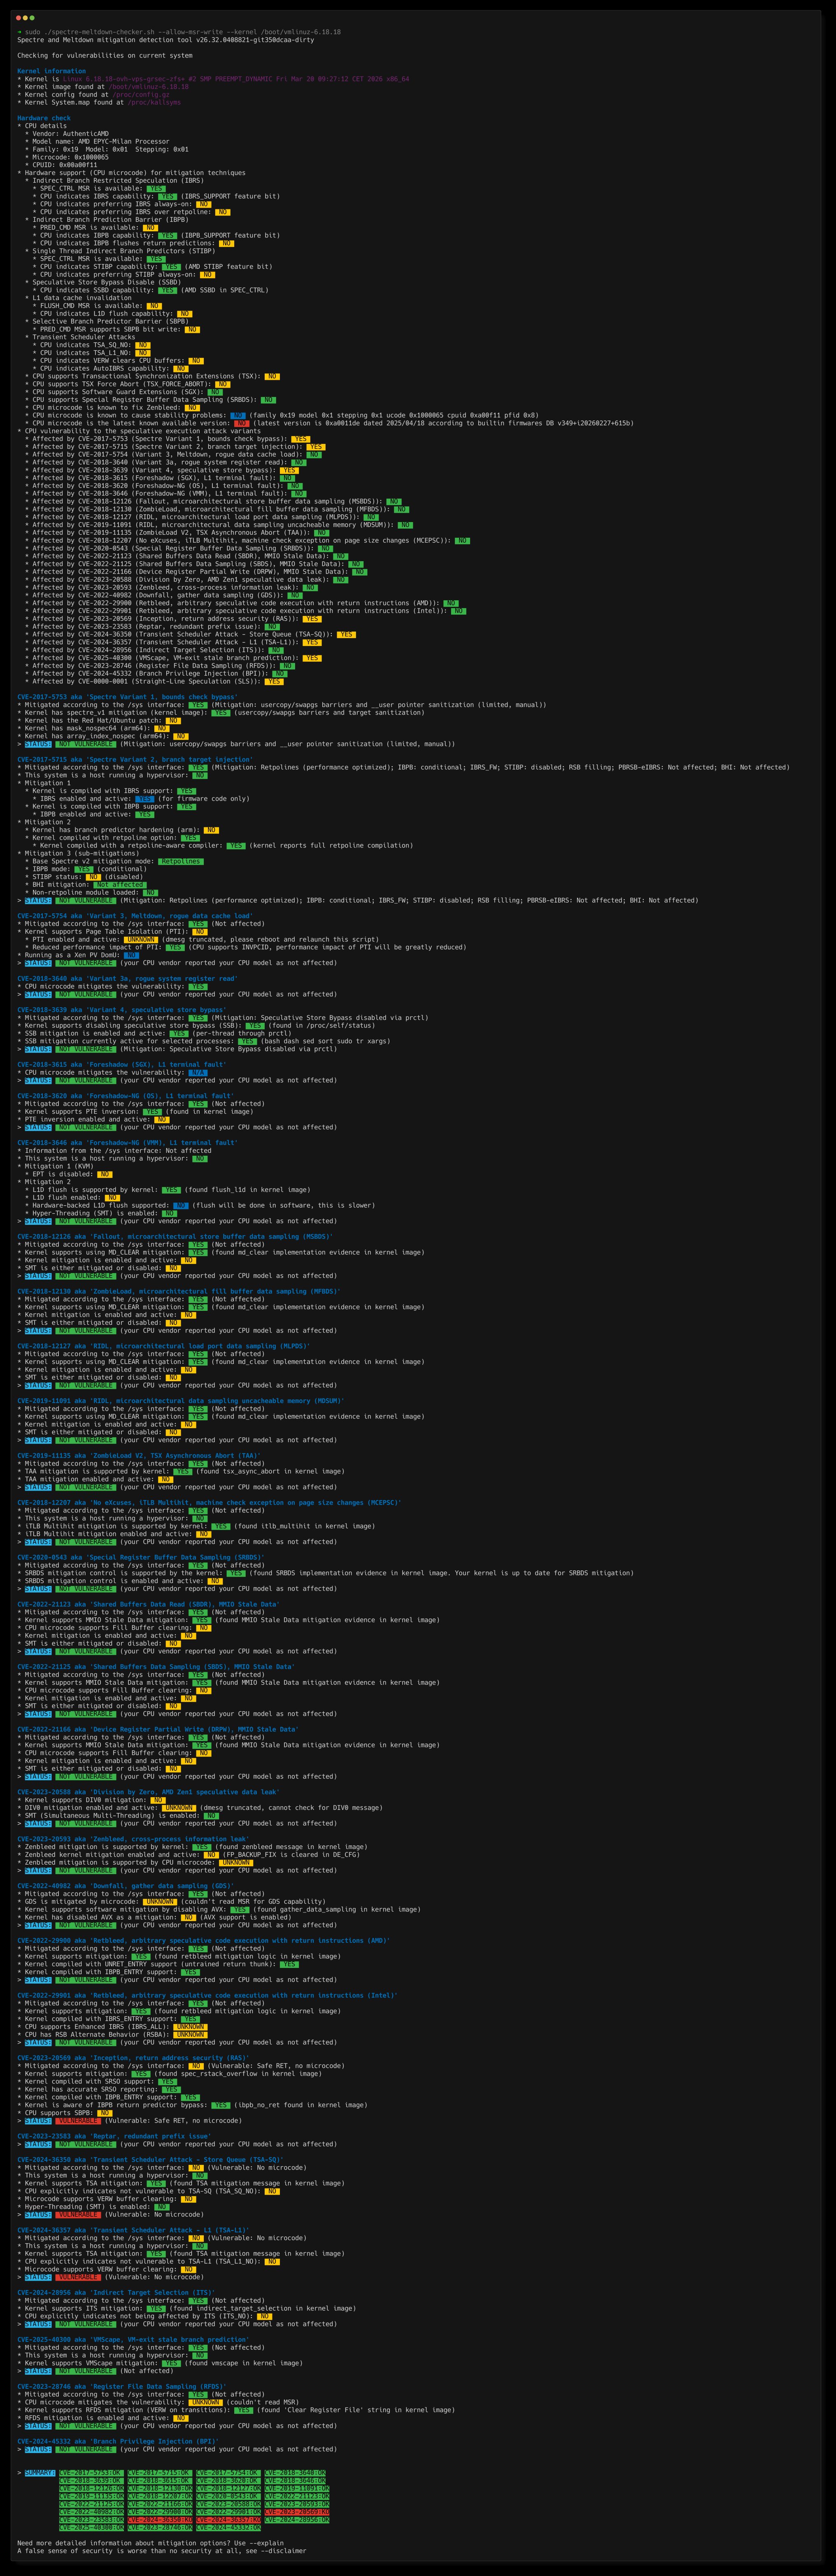
spectre-meltdown-checker v26.36.0913490
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown - vérificateur de vulnérabilité/mitigation pour Linux & BSD
Spectre & Meltdown Checker
Un script shell autonome pour évaluer la résilience de votre système face aux multiples CVE d'exécution transitoire publiées depuis début 2018, et vous donner des conseils sur la façon de les atténuer.
Liste des CVE
| CVE | Nom | Alias |
|---|---|---|
| CVE-2017-5753 | Contournement de vérification des limites | Spectre V1 |
| CVE-2017-5715 | Injection de cible de branchement | Spectre V2 |
| CVE-2017-5754 | Chargement malveillant du cache de données | Meltdown |
| CVE-2018-3640 | Lecture malveillante de registre système | Variante 3a |
| CVE-2018-3639 | Contournement spéculatif de magasin | Variante 4, SSB |
| CVE-2018-3615 | Défaut terminal L1 | Foreshadow (SGX) |
| CVE-2018-3620 | Défaut terminal L1 | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | Défaut terminal L1 | Foreshadow-NG (VMM) |
| CVE-2018-12126 | Échantillonnage de données du tampon de magasin microarchitectural | MSBDS, Fallout |
| CVE-2018-12127 | Échantillonnage de données du port de charge microarchitectural | MLPDS, RIDL |
| CVE-2018-12130 | Échantillonnage de données du tampon de remplissage microarchitectural | MFBDS, ZombieLoad |
| CVE-2018-12207 | Exception de contrôle machine sur les changements de taille de page | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | Échantillonnage de données microarchitectural en mémoire non cacheable | MDSUM, RIDL |
| CVE-2019-11135 | Abandon asynchrone TSX | TAA, ZombieLoad V2 |
| CVE-2020-0543 | Échantillonnage de données du tampon de registre spécial | SRBDS, CROSSTalk |
| CVE-2022-21123 | Lecture de données des tampons partagés | SBDR, MMIO Stale Data |
| CVE-2022-21125 | Échantillonnage de données des tampons partagés | SBDS, MMIO Stale Data |
| CVE-2022-21166 | Écriture partielle de registre de périphérique | DRPW, MMIO Stale Data |
| CVE-2022-29900 | Exécution de code spéculative arbitraire avec instructions de retour | Retbleed (AMD) |
| CVE-2022-29901 | Exécution de code spéculative arbitraire avec instructions de retour | Retbleed (Intel), RSBA |
| CVE-2022-40982 | Échantillonnage de données Gather | Downfall, GDS |
| CVE-2023-20569 | Sécurité des adresses de retour | Inception, SRSO |
| CVE-2023-20588 | Fuite de données spéculative par division par zéro AMD | DIV0 |
| CVE-2023-20593 | Fuite d'informations inter-processus | Zenbleed |
| CVE-2023-23583 | Problème de préfixe redondant | Reptar |
| CVE-2023-28746 | Échantillonnage de données du fichier de registre | RFDS |
| CVE-2024-28956 | Sélection de cible indirecte | ITS |
| CVE-2024-36350 | Attaque de l'ordonnanceur transitoire, Store Queue | TSA-SQ |
| CVE-2024-36357 | Attaque de l'ordonnanceur transitoire, L1 | TSA-L1 |
| CVE-2025-40300 | Prédiction de branchement obsolète en sortie de VM | VMScape |
| CVE-2024-45332 | Injection de privilège de branchement | BPI |
| CVE-2025-54505 | Fuite de données obsolètes du diviseur à virgule flottante AMD Zen1 | FPDSS |
Les entrées suivantes sont des errata de silicium ARM64 que le noyau contourne activement. Ils n'ont pas de CVE attribué ; ils sont suivis uniquement par les numéros d'erratum d'ARM. Sélectionnez-les avec --errata <numéro> ou le mnémonique --variant associé.
| ID | Nom | Cœurs concernés |
|---|---|---|
| CVE-0001-0001 | Corruption spéculative du TLB AT (errata 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | Charge non privilégiée spéculative (errata 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS non auto-synchronisant (erratum 3194386 + cousins) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
Suis-je à risque ?
Selon votre situation, le tableau ci-dessous répond si un attaquant dans une position donnée peut extraire des données d'une cible donnée. La colonne « Utilisateur → Noyau » s'applique également à l'intérieur d'une VM (utilisateur VM vs. noyau VM), car les mêmes mécanismes CPU sont en jeu indépendamment de la virtualisation.