

opencve v3.1.0
Agréger, filtrer et suivre les CVEs depuis plusieurs sources avec collaboration d'équipe, tableaux de bord personnalisés, alertes et analyse par IA pour le renseignement sur les vulnérabilités.


Qu'est-ce qu'OpenCVE ?
OpenCVE est une plateforme de renseignement sur les vulnérabilités qui vous aide à surveiller et gérer efficacement les CVE.
Elle agrège les vulnérabilités provenant de multiples sources (MITRE, NVD, RedHat, Vulnrichment...) et vous permet de les filtrer, les suivre et les organiser par fournisseur, produit, gravité, et plus encore.
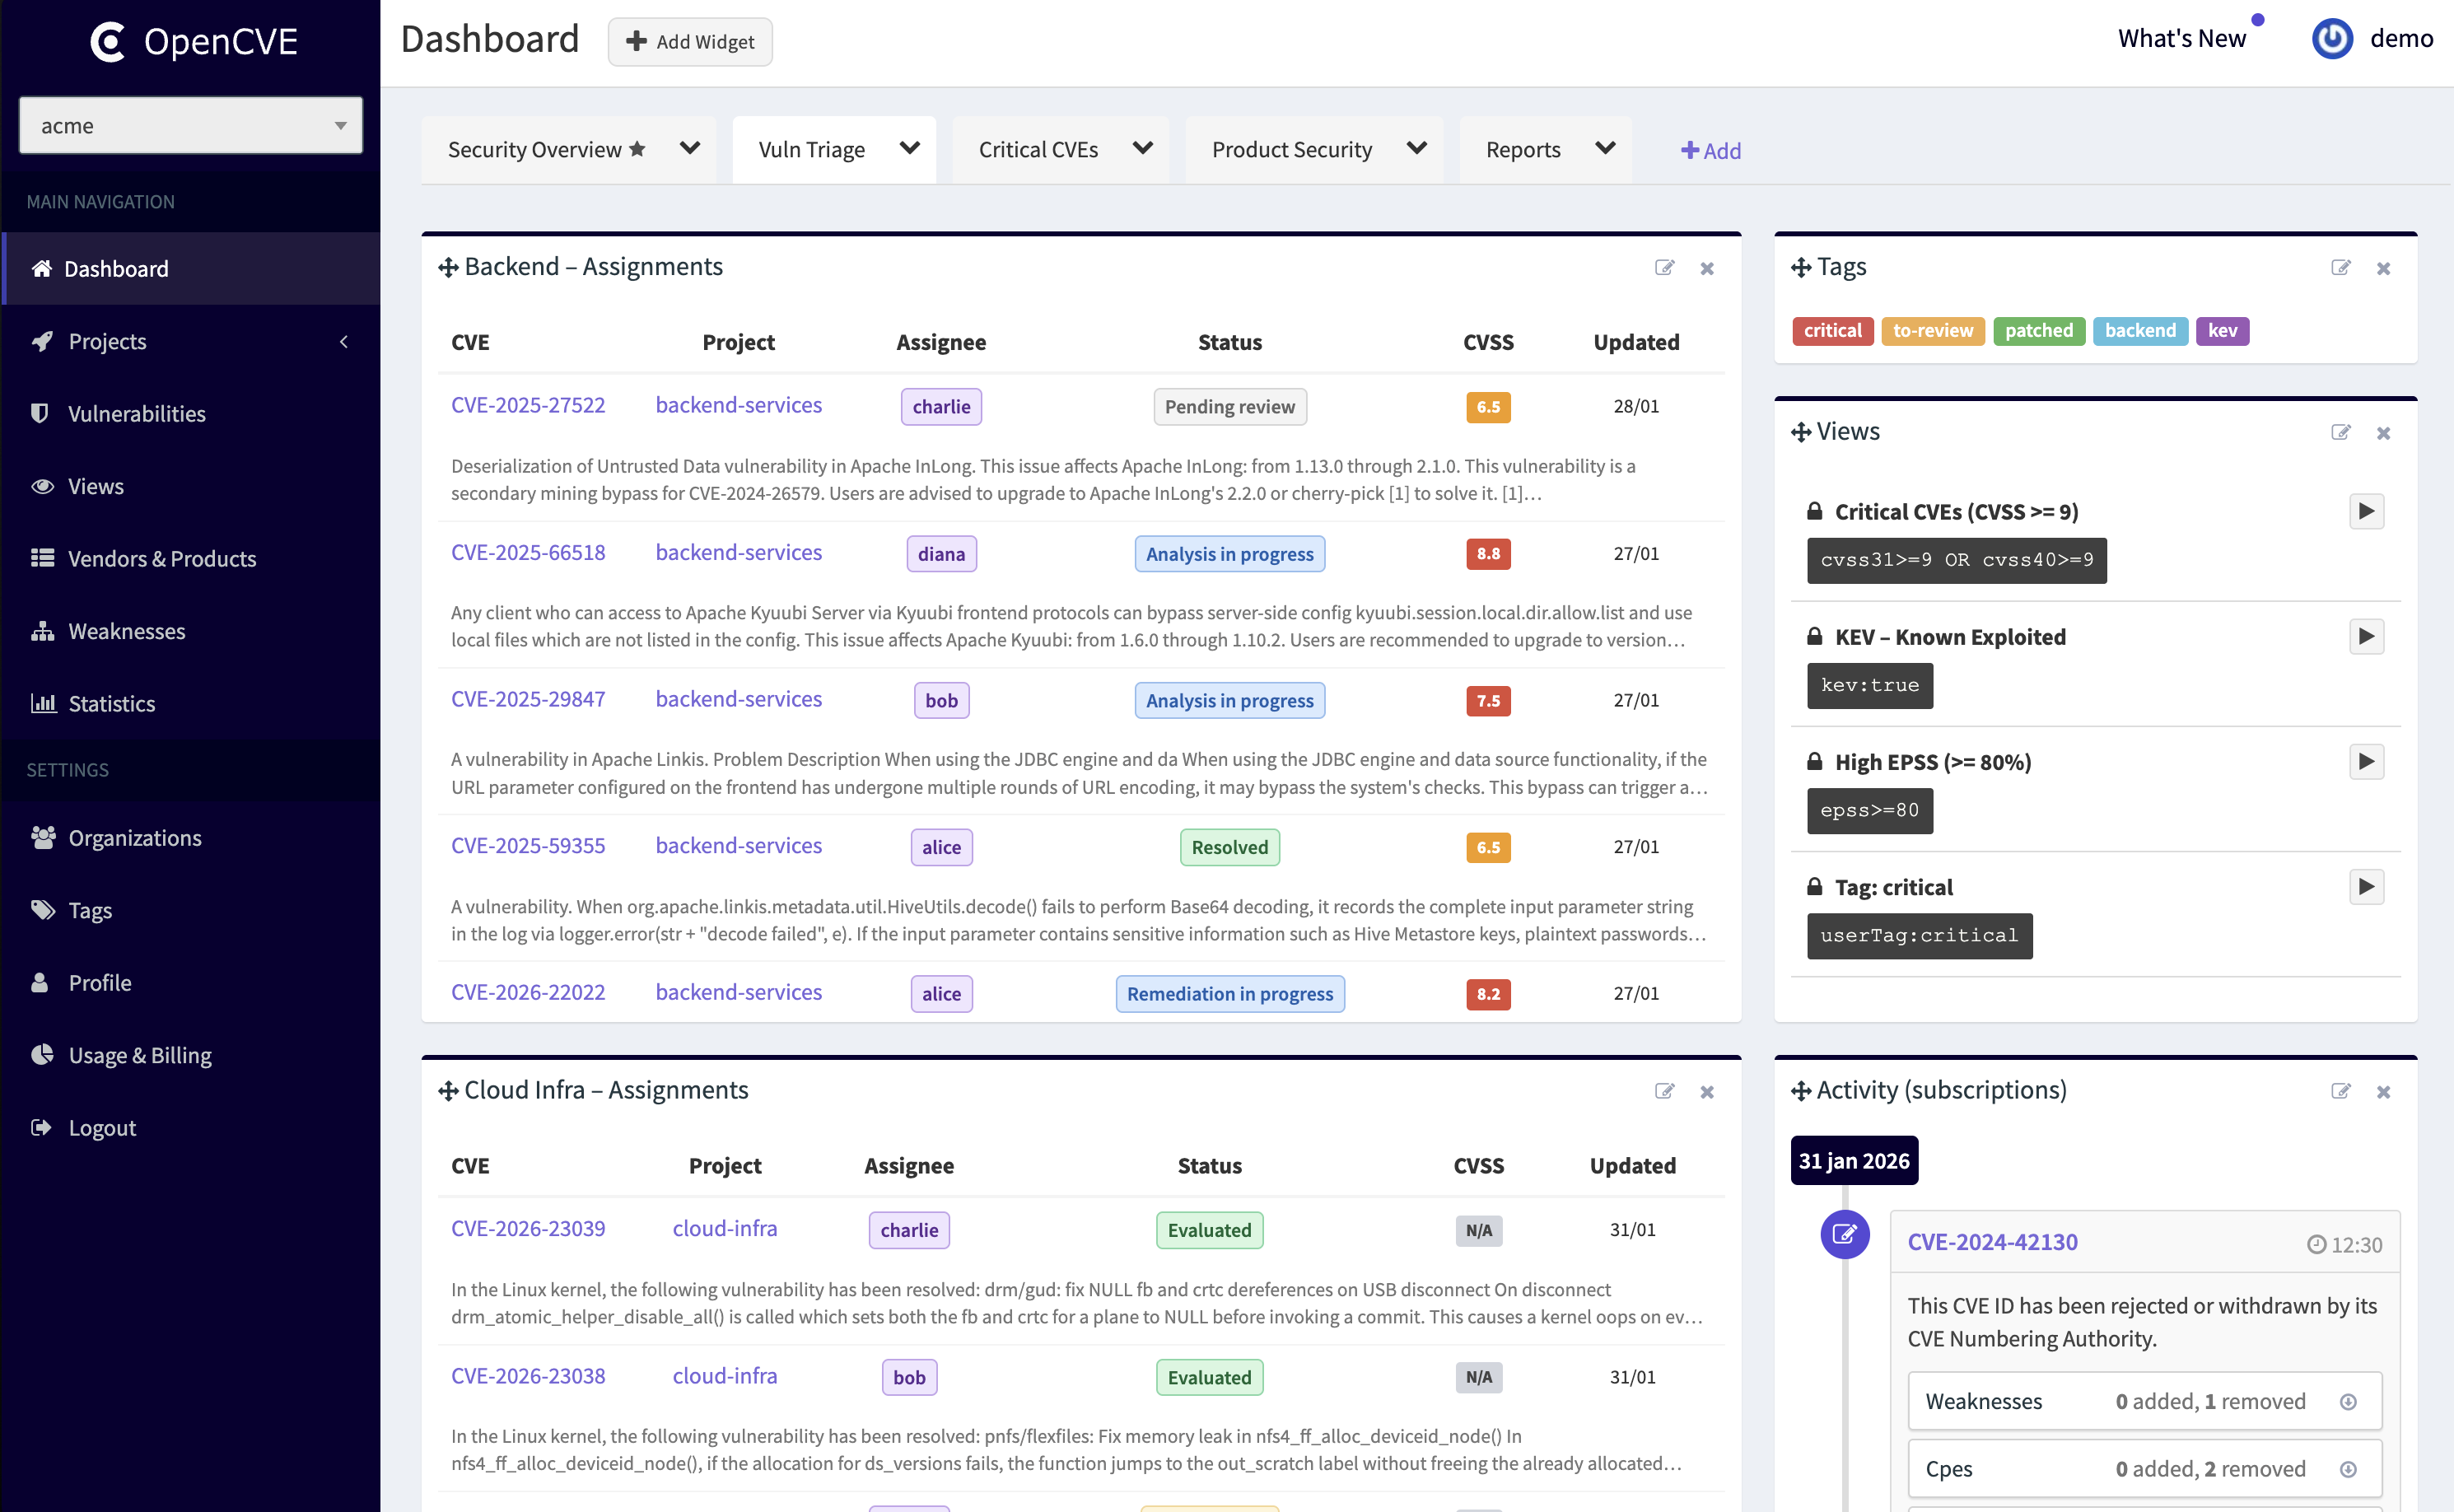
Vous pouvez vous abonner à des produits, recevoir des alertes, analyser les changements et collaborer avec votre équipe — le tout via une interface simple et puissante. Assignez des membres aux CVE pour suivre l'avancement (par exemple en cours d'analyse, risque accepté) et gardez tout le monde aligné.
Fonctionnalités clés
📚 Explorer, filtrer et organiser
- Filtrez les CVE par fournisseur, produit, CVSS, KEV, EPSS, CWE, date de publication, et plus encore.
- Abonnez-vous à des fournisseurs et des produits, et organisez votre surveillance avec des projets et des organisations.
- Enregistrez des filtres complexes sous forme de vues réutilisables.
🔖 Étiqueter, prioriser et être notifié
- Classez les CVE avec des étiquettes personnalisées (par exemple non lu, critique, assigné-à-dev).
- Assignez des utilisateurs et des statuts aux CVE pour suivre l'avancement (en cours d'analyse, risque accepté, etc.).
- Recevez des alertes instantanément par e-mail ou webhook (Slack et Teams bientôt disponibles).
🔁 Suivre les changements et générer des rapports
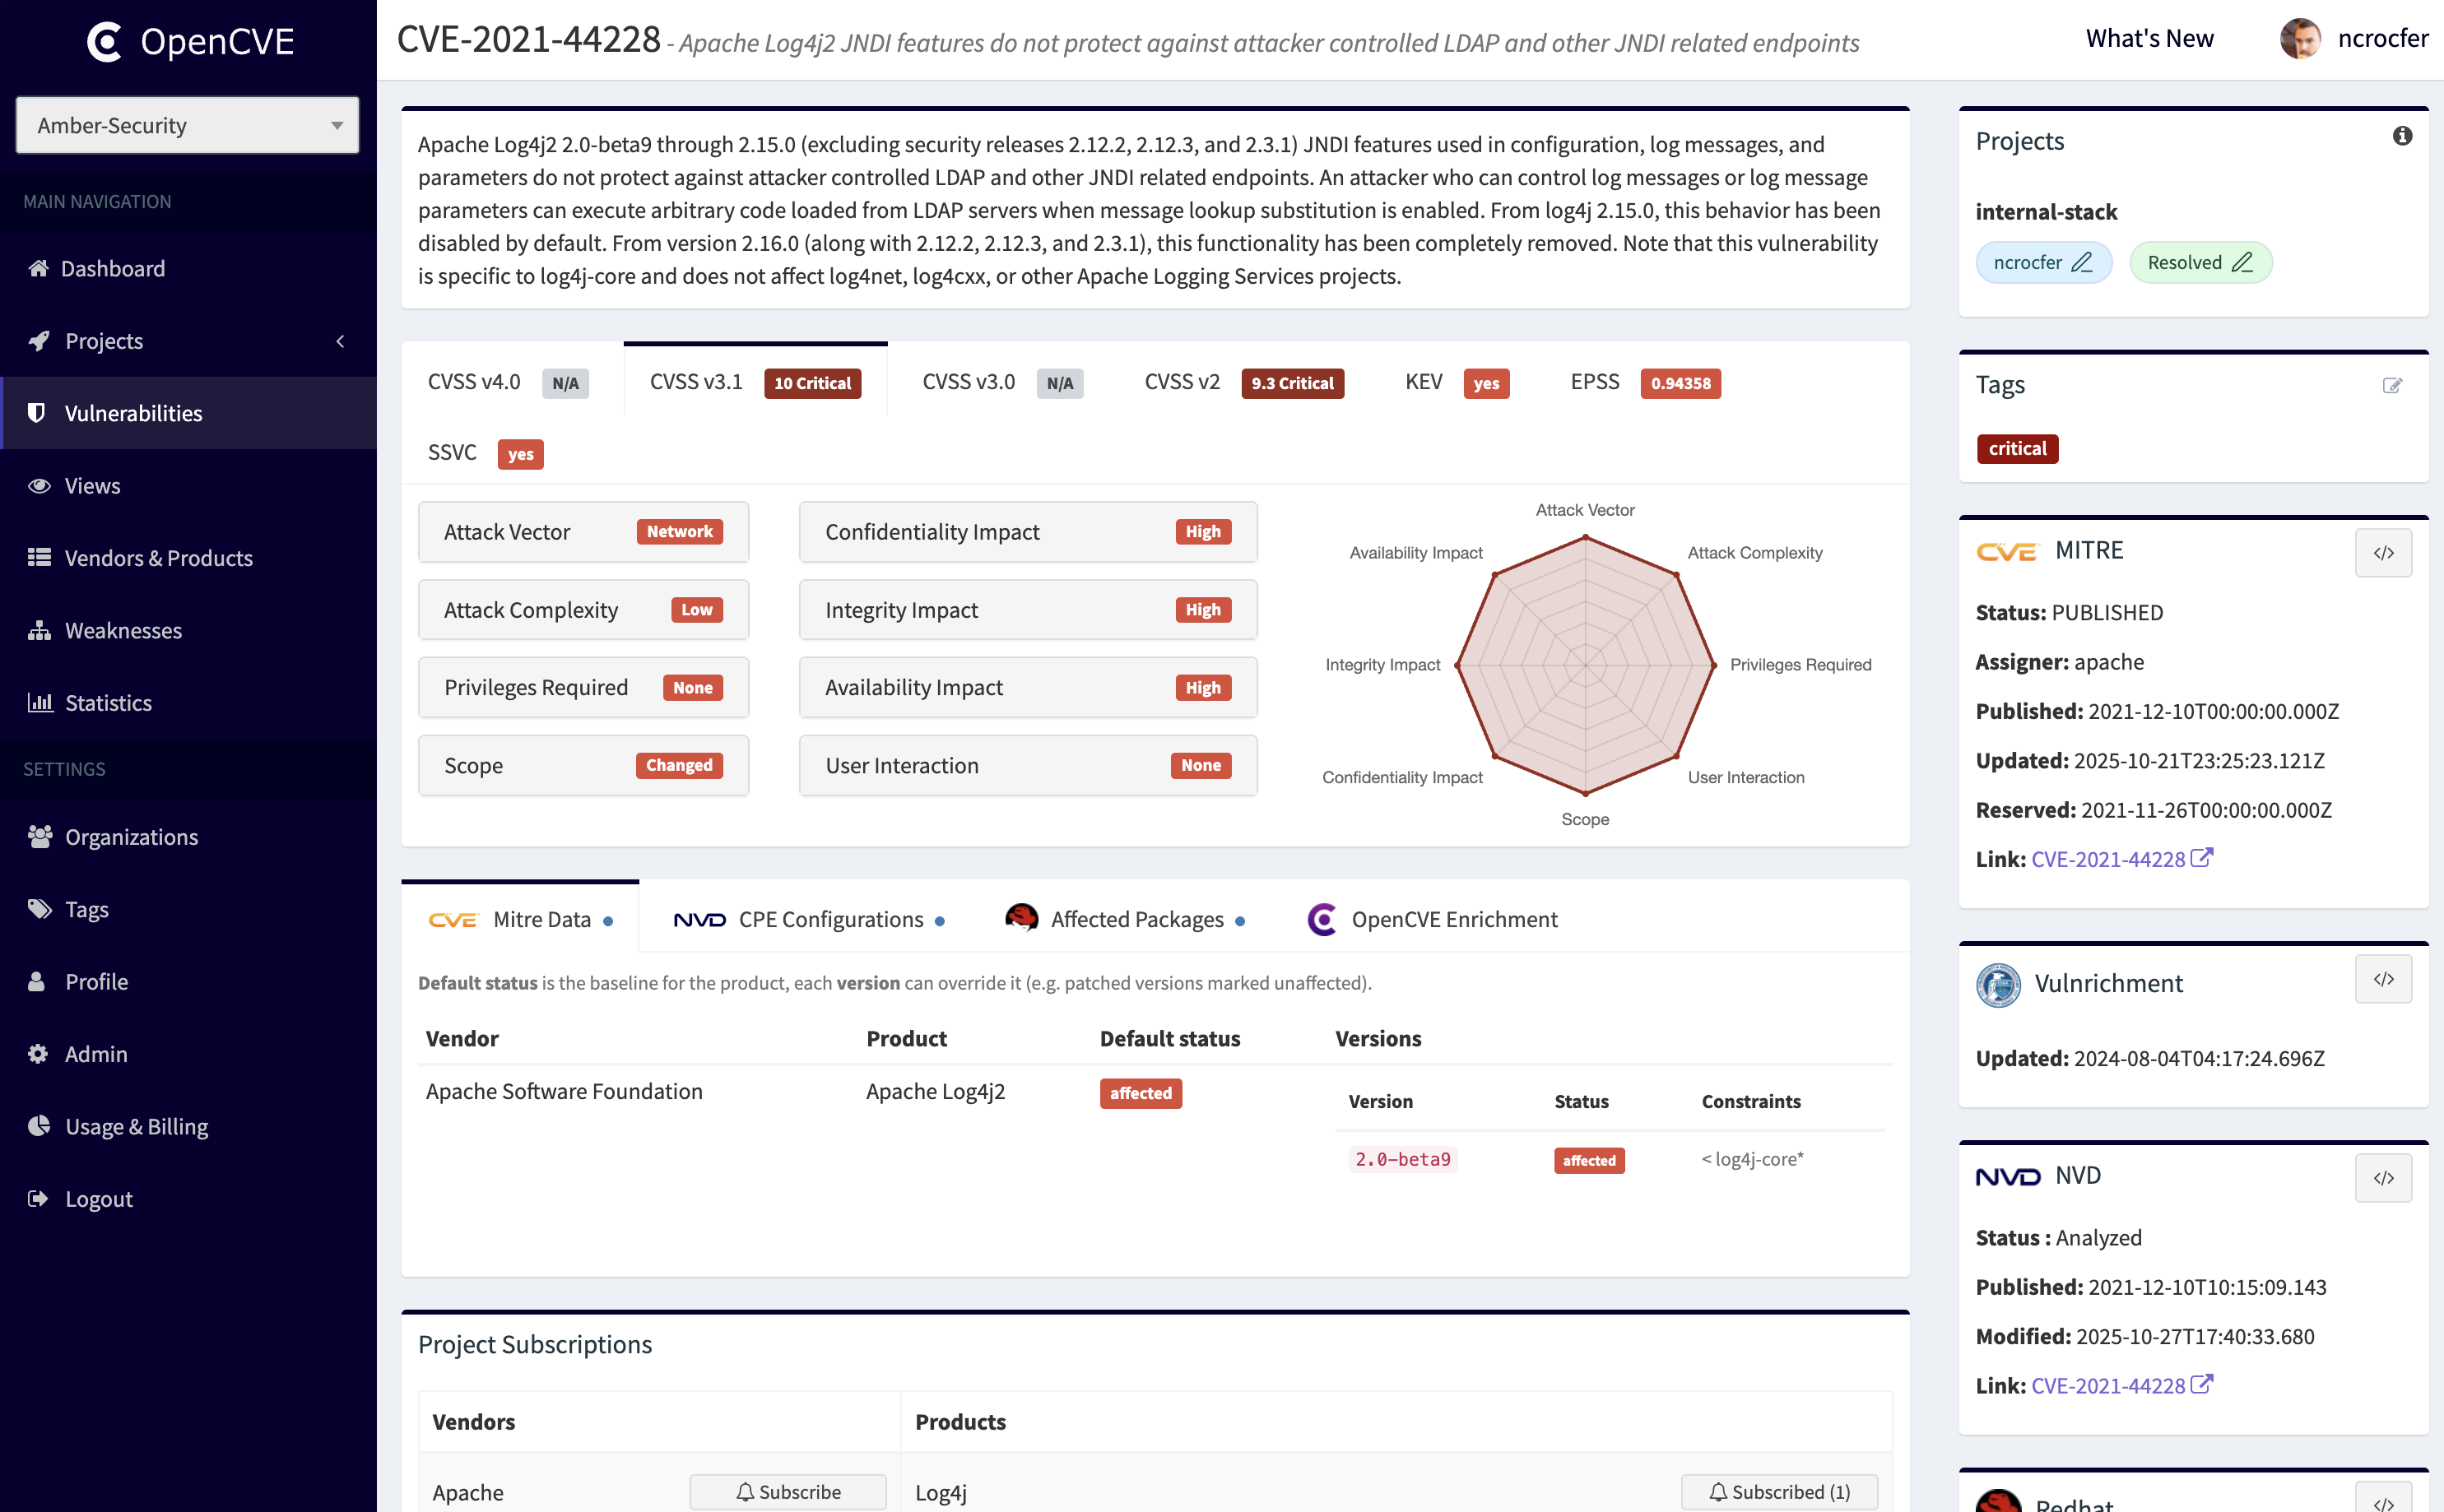
- Accédez à l'historique complet des changements des CVE : scores, descriptions, références, etc.
- Générez des rapports quotidiens par projet pour garder une longueur d'avance.
- Obtenez des résumés de rapports générés par IA pour voir les priorités et les actions immédiates en un coup d'œil.
📊 Personnaliser votre tableau de bord
- Créez plusieurs tableaux de bord pour organiser votre travail comme vous le souhaitez.
- Construisez votre propre tableau de bord avec des widgets comme « CVE par projet » ou « Rapports récents ».
- Glissez, redimensionnez et enregistrez les dispositions par organisation.
✨ Enrichissement OpenCVE
- Associez automatiquement les CVE aux fournisseurs, produits et versions affectées.
- Une analyse avancée générée par IA, incluant l'évaluation d'impact et des recommandations de remédiation, est disponible dans OpenCVE Cloud.
OpenCVE Community vs OpenCVE Cloud
OpenCVE est disponible à la fois en édition Community auto-hébergée et en plateforme Cloud hébergée.
L'édition Community permet de suivre les CVE, d'organiser votre surveillance et de construire vos propres workflows.
Pour les équipes qui ont besoin de capacités plus avancées, OpenCVE Cloud fournit des fonctionnalités supplémentaires telles que :
- Analyse des CVE et recommandations de remédiation générées par IA
- Sécurité de niveau entreprise (SAML SSO, application du MFA)
- Infrastructure gérée et évolutive
- Audit avancé, SIEM et renseignement sur les menaces (bientôt disponible)
👉 En savoir plus : https://www.opencve.io/pricing
Comment utiliser OpenCVE
✅ SaaS (recommandé)
Utilisez la version hébergée sur https://www.opencve.io — aucune installation requise, avec accès aux fonctionnalités avancées et aux capacités de niveau entreprise.
🐳 Auto-hébergé
Exécutez OpenCVE sur votre propre infrastructure avec Docker. Consultez le guide d'installation pour plus de détails.
Captures d'écran


Contribution
Nous accueillons chaleureusement les contributions à OpenCVE !
Nous avons récemment reçu un nombre substantiel de contributions, potentiellement en partie dû aux outils de codage par IA. Chaque PR nécessite toujours une revue humaine et une maintenance continue, et notre capacité est limitée.
Avant de commencer à travailler, veuillez lire personnellement nos Directives de contribution, que vous utilisiez ou non des outils d'IA.
Pour les fonctionnalités et les changements de comportement significatifs, discutez du besoin et de l'approche proposée avec les mainteneurs et attendez un accord explicite avant l'implémentation. Une issue existante ne signifie pas qu'une solution a été approuvée ou priorisée.
Les petites corrections de bugs ciblées et les corrections de documentation sont les bienvenues sans discussion préalable dans la plupart des cas. Veuillez vous coordonner avant d'ouvrir plusieurs PR non liées.
Les contributions assistées par IA sont les bienvenues, à condition que vous compreniez, vérifiiez et assumiez la responsabilité de vos modifications. La revue et la fusion sont soumises aux priorités du projet et à la disponibilité des mainteneurs.
Restez informé
OpenCVE est activement développé et régulièrement amélioré.
⭐ Ajoutez une étoile à ce dépôt et 🔔 surveillez les releases pour être notifié des futures mises à jour.
Licence
OpenCVE Community est publié sous une Business Source License (BSL), permettant une utilisation gratuite avec certaines limitations pour un usage commercial.
Consultez le fichier LICENSE pour plus de détails.