
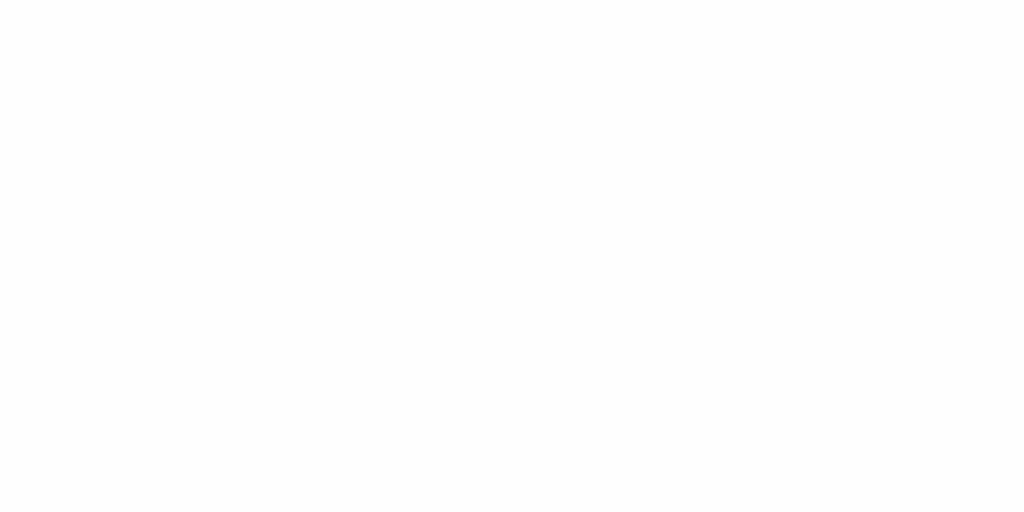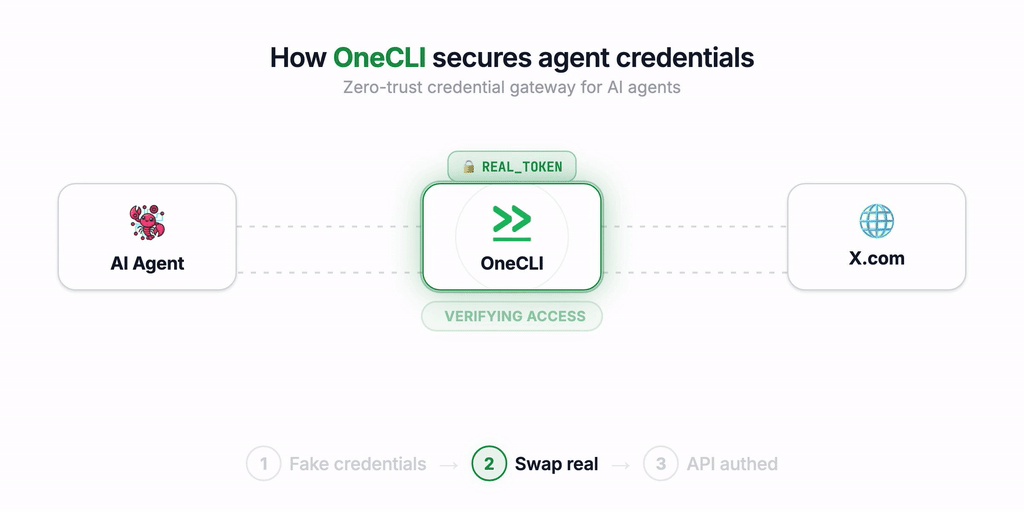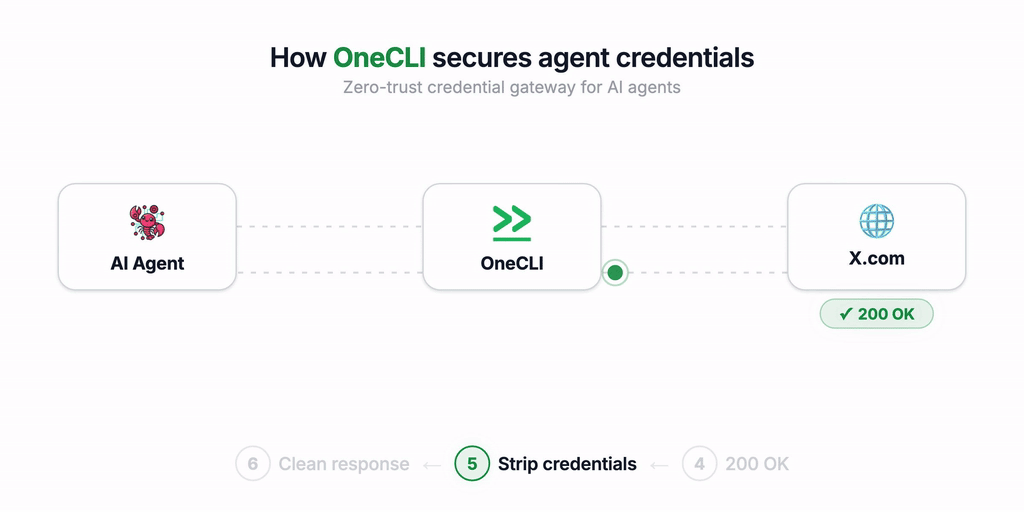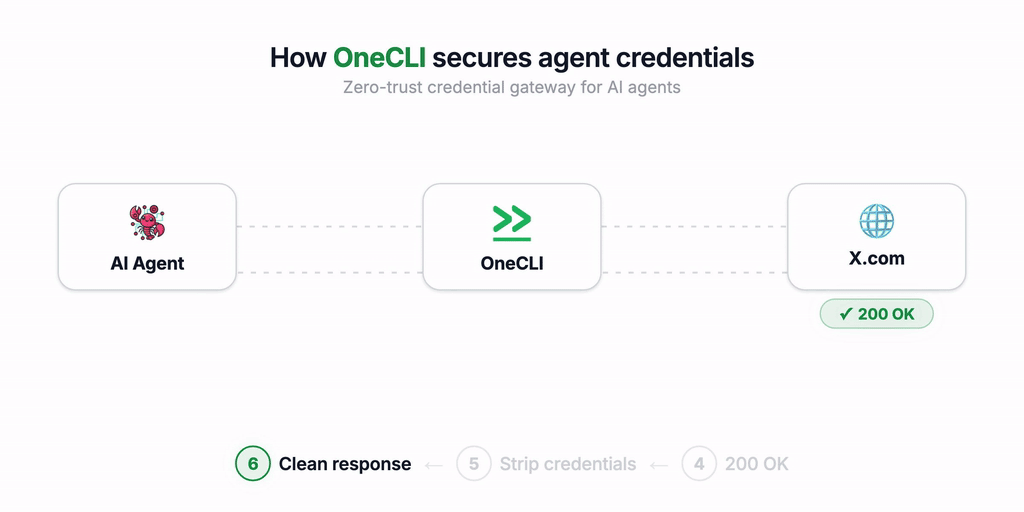
onecli v2.0.1
Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
Le harnais d'agents conçu pour les équipes.
Un assistant professionnel pour les entreprises. Offrez à chaque employé un agent personnel sécurisé et isolé.
Site web · Documentation · Discord
Démarrage rapide
Hébergé dans le cloud : onecli.sh
Auto-hébergé
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
Ouvrez http://localhost:10254
Sur Kubernetes, installez plutôt le chart Helm :
helm install onecli oci://ghcr.io/onecli/charts/onecli. Le
guide d'auto-hébergement couvre les deux.
Qu'est-ce que OneCLI v2 ?
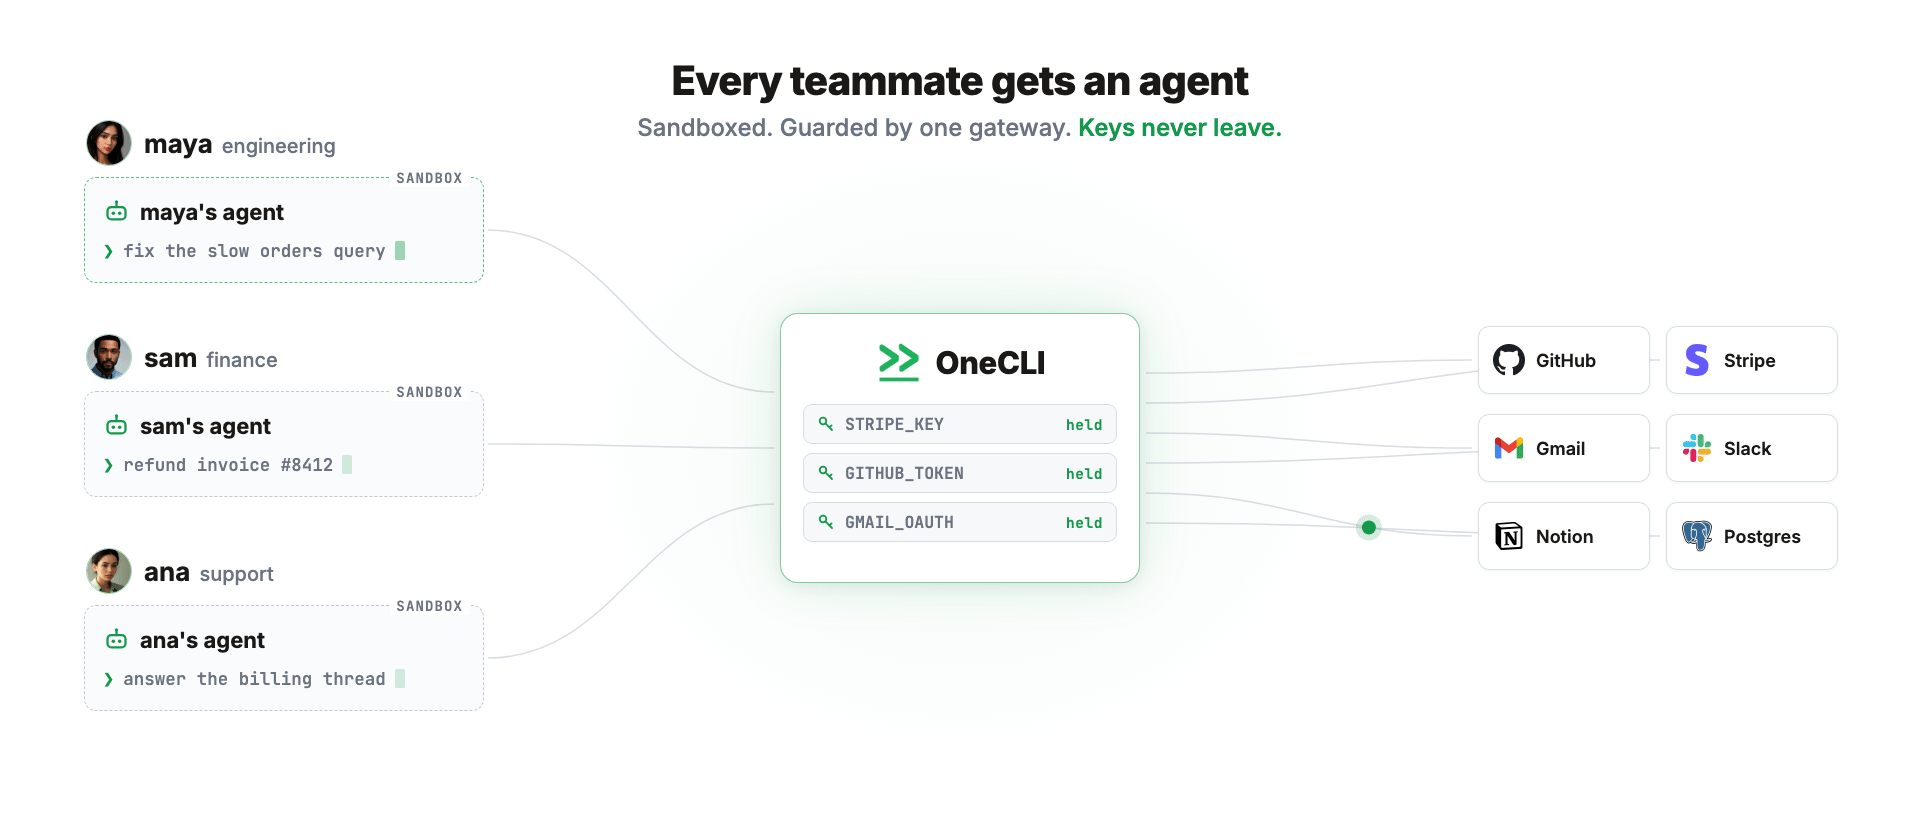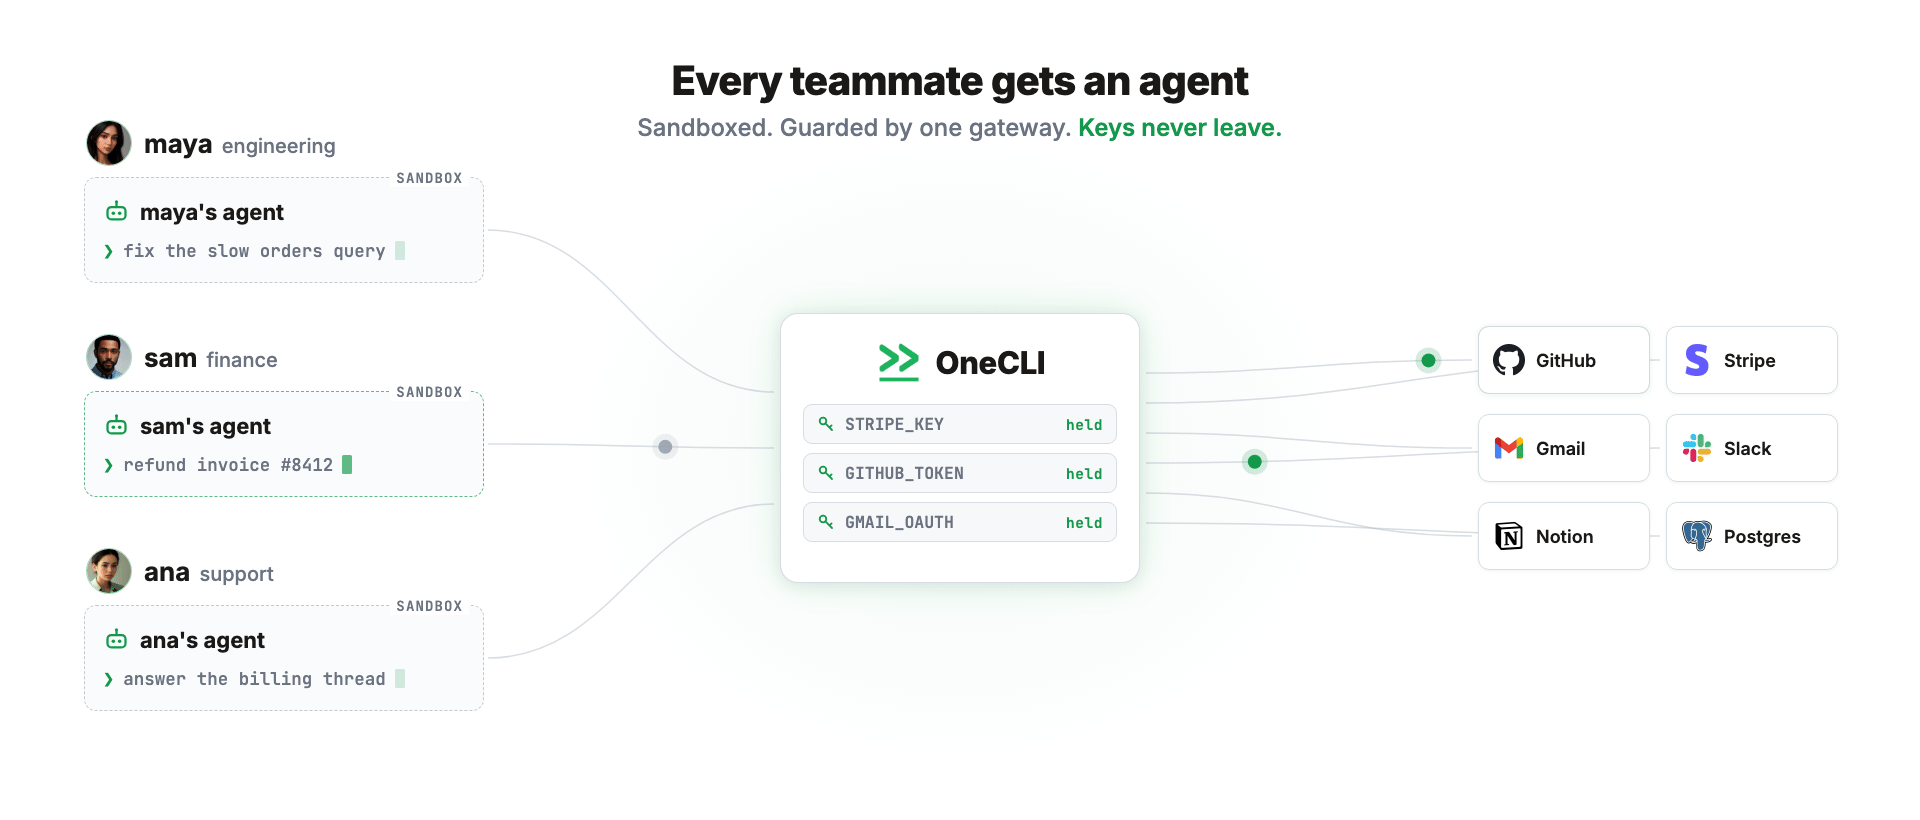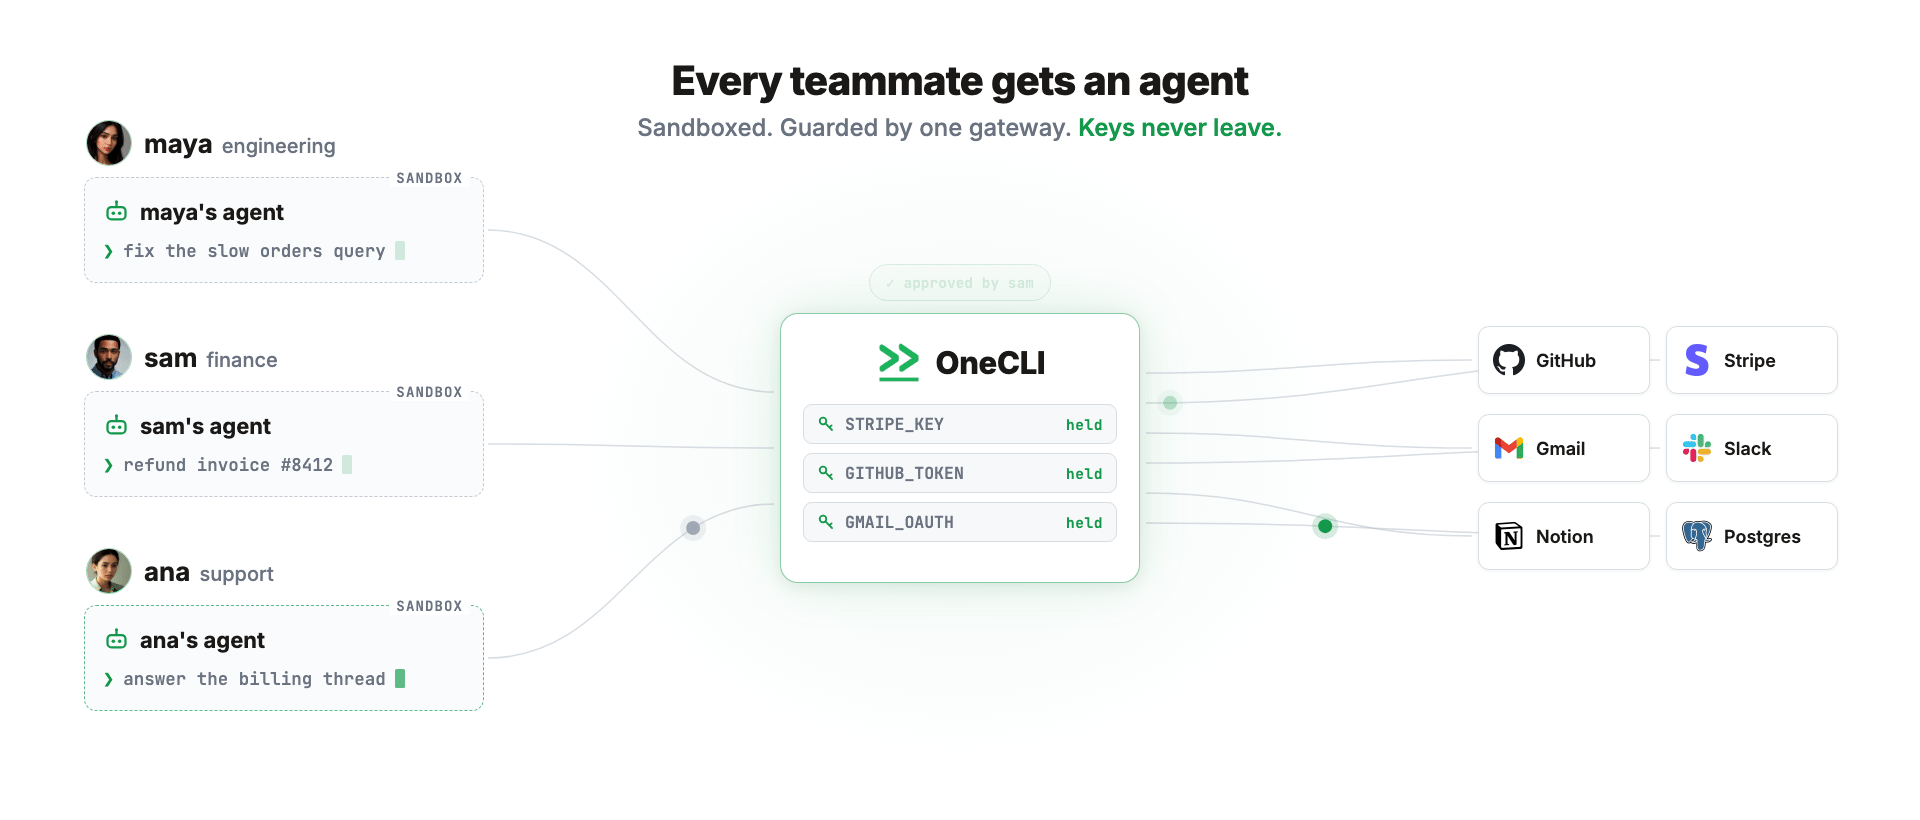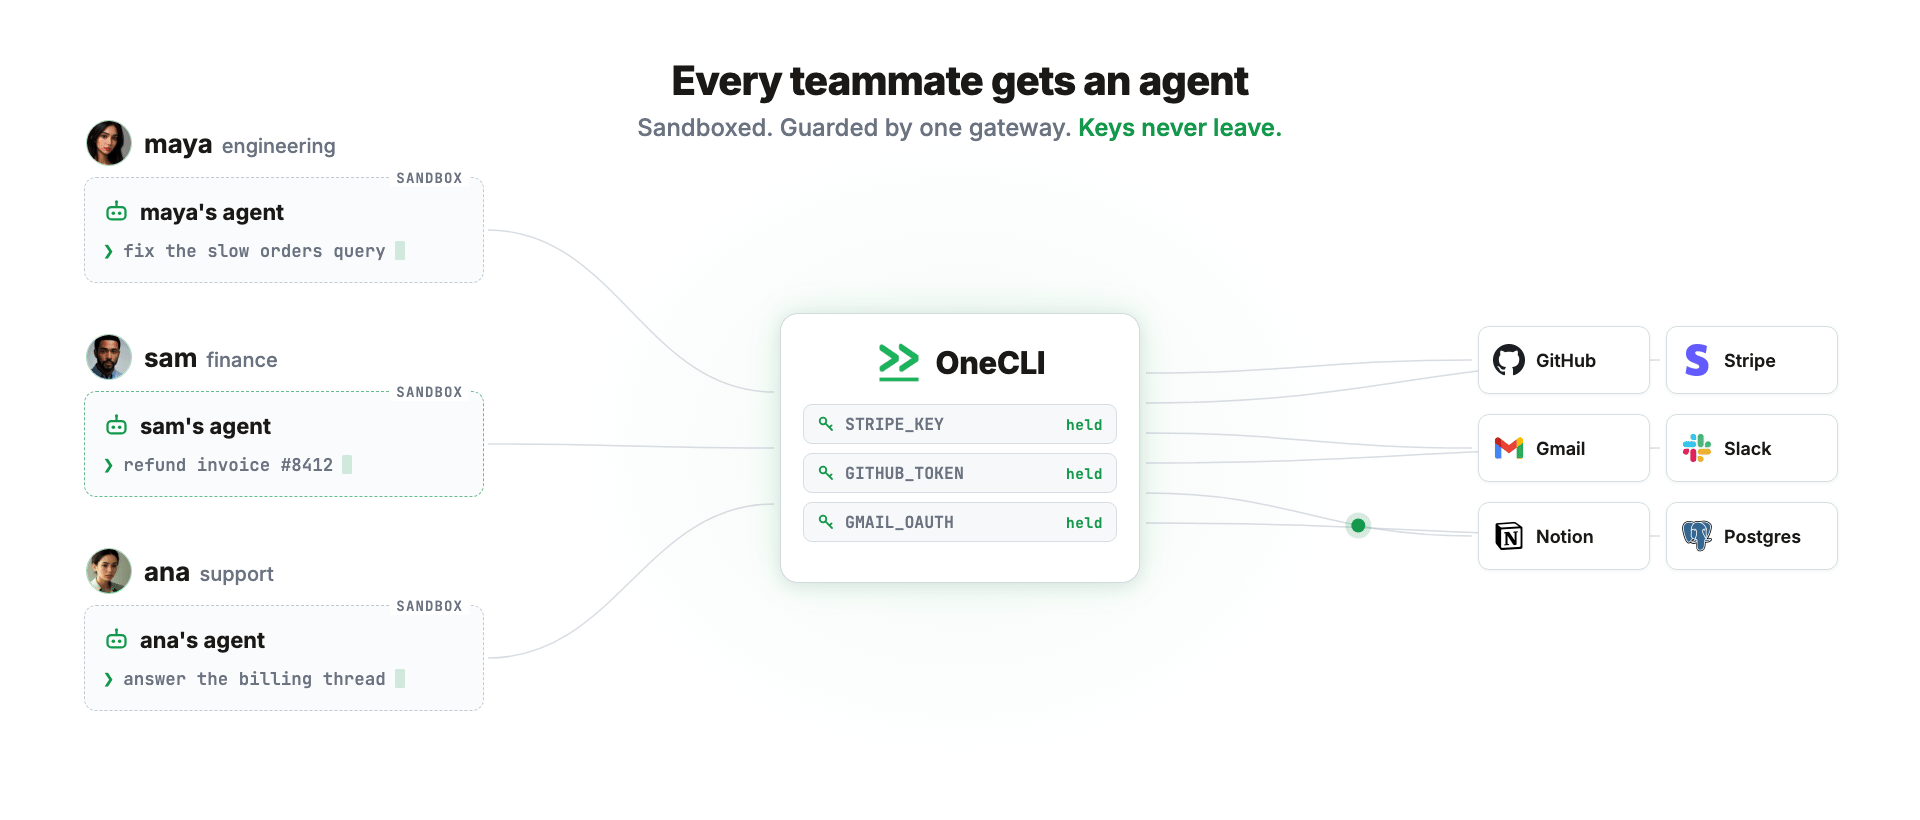
OneCLI est une plateforme open-source pour exécuter des agents IA en équipe. Vous créez un agent par personne, accordez à chaque agent l'accès dont il a besoin, et il travaille dans un bac à sable, acheminé via une passerelle qui injecte les identifiants et applique votre politique.
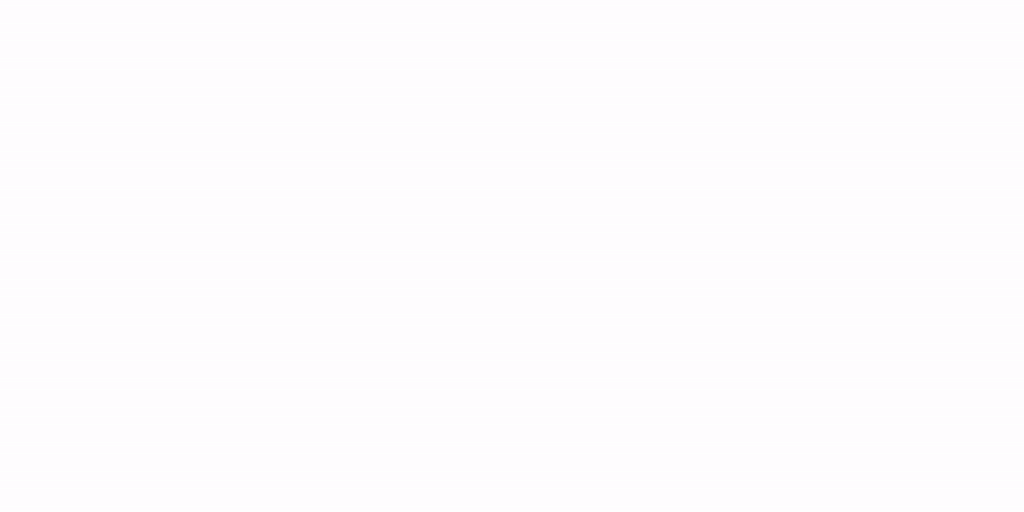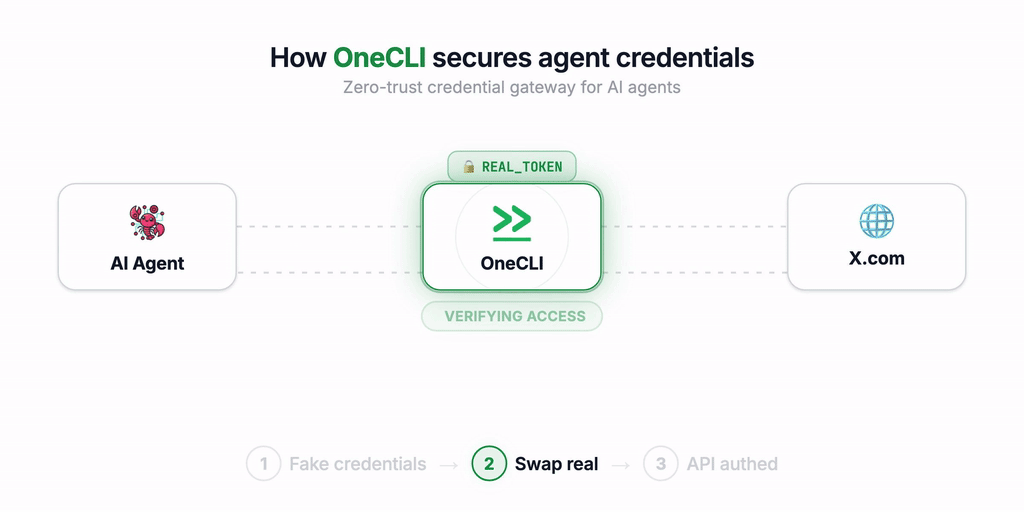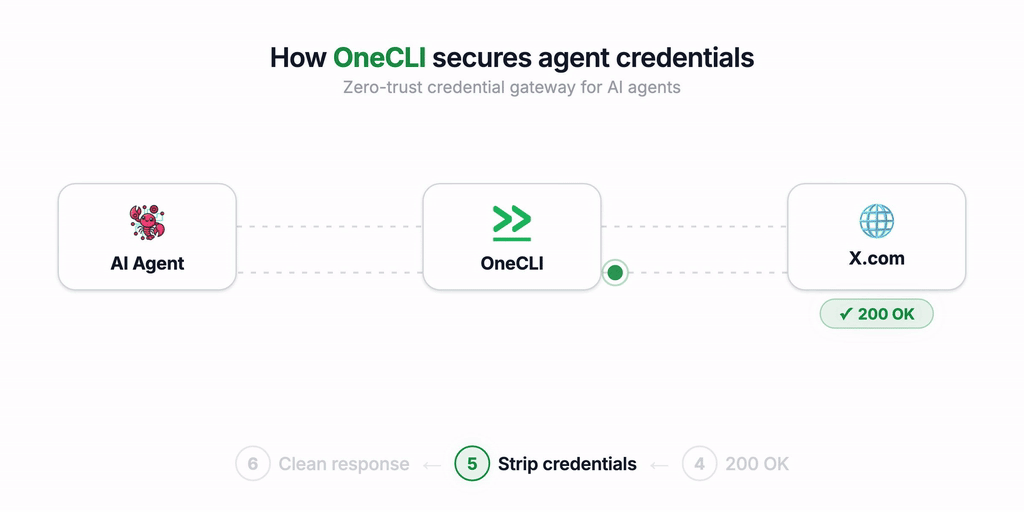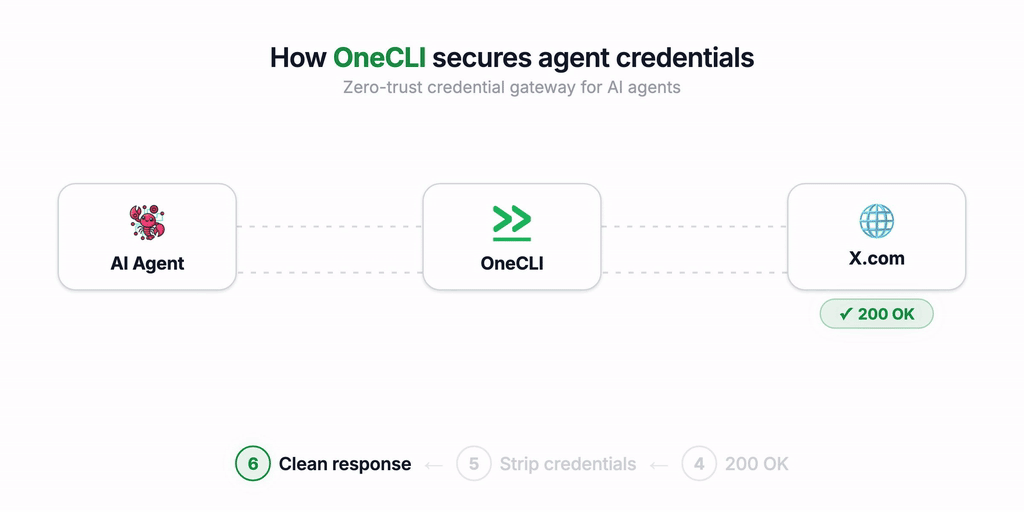
Pourquoi avons-nous créé OneCLI ?
OneCLI a commencé comme un coffre-fort d'identifiants pour agents IA, écrit en Rust. Nous avons constaté que la majeure partie de la demande provenait de particuliers et d'équipes exécutant des agents autonomes comme Hermes, OpenClaw et NanoClaw. Les gens voulaient des agents qui font un vrai travail pour la personne qui les exécute, mais deux éléments manquaient :
- la gestion des secrets et des permissions.
- et pour les équipes - la gestion multi-utilisateurs.
Chaque agent autonome existant est conçu pour une seule personne. Et pour une seule personne, ils sont excellents. Dès que vous devez reproduire cela à l'échelle d'une équipe, cela devient compliqué : instancier chaque agent, décider de ce que chacun peut ou ne peut pas faire, les héberger, garder la trace de l'agent de chacun.
Nous avons donc pivoté, et créé OneCLI v2.
Conçu pour les équipes
- Votre fournisseur d'identité, intégré : provisionnez des agents au nom de l'identité de chaque employé, directement depuis l'IdP de l'entreprise.
- Un agent par personne : chaque membre de l'espace de travail dispose de son propre agent isolé, accessible depuis le tableau de bord ou Slack.
- Une politique, appliquée partout : gérez la politique de l'équipe en un seul endroit, que tout agent des espaces de travail se verra appliquer.
- Approbations déterministes avec validation humaine : directement dans le chat, pour les actions sur lesquelles vous avez besoin d'un contrôle total, comme envoyer l'e-mail, supprimer le ticket Linear, vider un bucket S3.
- Connexions partagées : connectées une fois au niveau de l'équipe, comme les clés LLM ou les comptes de service, accordées par agent sans jamais être remises à un seul.
L'agent
Un agent est une entité durable, pas un simple prompt. Il possède :
- Un ordinateur : son propre bac à sable isolé, avec un système de fichiers et un shell. La seule voie de sortie est la passerelle, il ne peut donc atteindre que ce que vous avez accordé et rien d'autre.
- Une conversation : sa propre page dans le tableau de bord, ou Slack. Images et fichiers inclus. Un message envoyé pendant que l'agent travaille le redirige immédiatement au lieu de faire la queue derrière lui.
- Une mémoire : ce que l'agent apprend est conservé par la plateforme, il n'est donc jamais perdu. Vous pouvez le lire et le modifier à tout moment.
- Des compétences : des instructions et des assistants que vous écrivez une fois, toujours disponibles pour l'agent.
- Une planification : l'agent peut planifier un travail futur, et la plateforme le réveille au bon moment.
- Des identifiants qu'il ne voit jamais : chaque agent ne reçoit que l'accès que vous avez accordé, et la passerelle l'applique à chaque requête. Ou connectez Bitwarden ou 1Password pour une injection à la demande, sans rien stocker sur le serveur.
- Sa propre application Slack : connectez-la une fois et il répond dans les canaux et les messages privés sous son propre nom et avatar, avec fichiers et images. Supprimez l'agent et son application Slack disparaît avec lui.
Les agents s'exécutent sur votre propre infrastructure. Le runner est sortant uniquement et n'expose aucun port entrant, donc un ordinateur portable, un homelab ou un VPC derrière un NAT fonctionnent tous sans entrée ni tunnel.
Architecture
