
agentic-threat-hunting-framework v0.18.0
ATHF est un framework pour la chasse aux menaces agentique - construisant des systèmes capables de se souvenir, d'apprendre et d'agir avec une autonomie croissante.
Agentic Threat Hunting Framework (ATHF)


Démarrage rapide • Installation • Documentation • Exemples
Donnez à votre programme de threat hunting de la mémoire et de l'autonomie.
Le Agentic Threat Hunting Framework (ATHF) est la couche de mémoire et d'automatisation de votre programme de threat hunting. Il donne à vos chasses une structure, une persistance et un contexte - rendant chaque investigation passée accessible aussi bien aux humains qu'à l'IA.
ATHF fonctionne avec n'importe quelle méthodologie de chasse (PEAK, TaHiTI, ou votre propre processus). Ce n'est pas un remplacement ; c'est la couche qui rend votre processus existant prêt pour l'IA.
Qu'est-ce qu'ATHF ?
ATHF fournit une structure et une persistance pour les programmes de threat hunting. C'est un framework basé sur Markdown qui :
- Documente les chasses en utilisant le pattern LOCK (Learn → Observe → Check → Keep)
- Maintient un dépôt consultable des investigations passées
- Permet aux assistants IA de référencer votre environnement et vos travaux antérieurs
- Fonctionne avec n'importe quelle plateforme SIEM/EDR
- NOUVEAU : Inclut des agents de recherche et de génération d'hypothèses propulsés par l'IA (v0.3.0+)
Le Problème
La plupart des programmes de threat hunting perdent un contexte précieux une fois une chasse terminée. Les notes vivent dans Slack ou des tickets, les requêtes sont écrites une fois puis oubliées, et les leçons apprises n'existent que dans la tête des analystes.
Même les outils d'IA repartent de zéro à chaque fois, sans accès à votre environnement, vos données ou vos chasses passées.
ATHF change cela en donnant à vos chasses structure, persistance et contexte.
En savoir plus : docs/why-athf.md
Le Pattern LOCK
Chaque threat hunt suit la même boucle de base : Learn → Observe → Check → Keep.
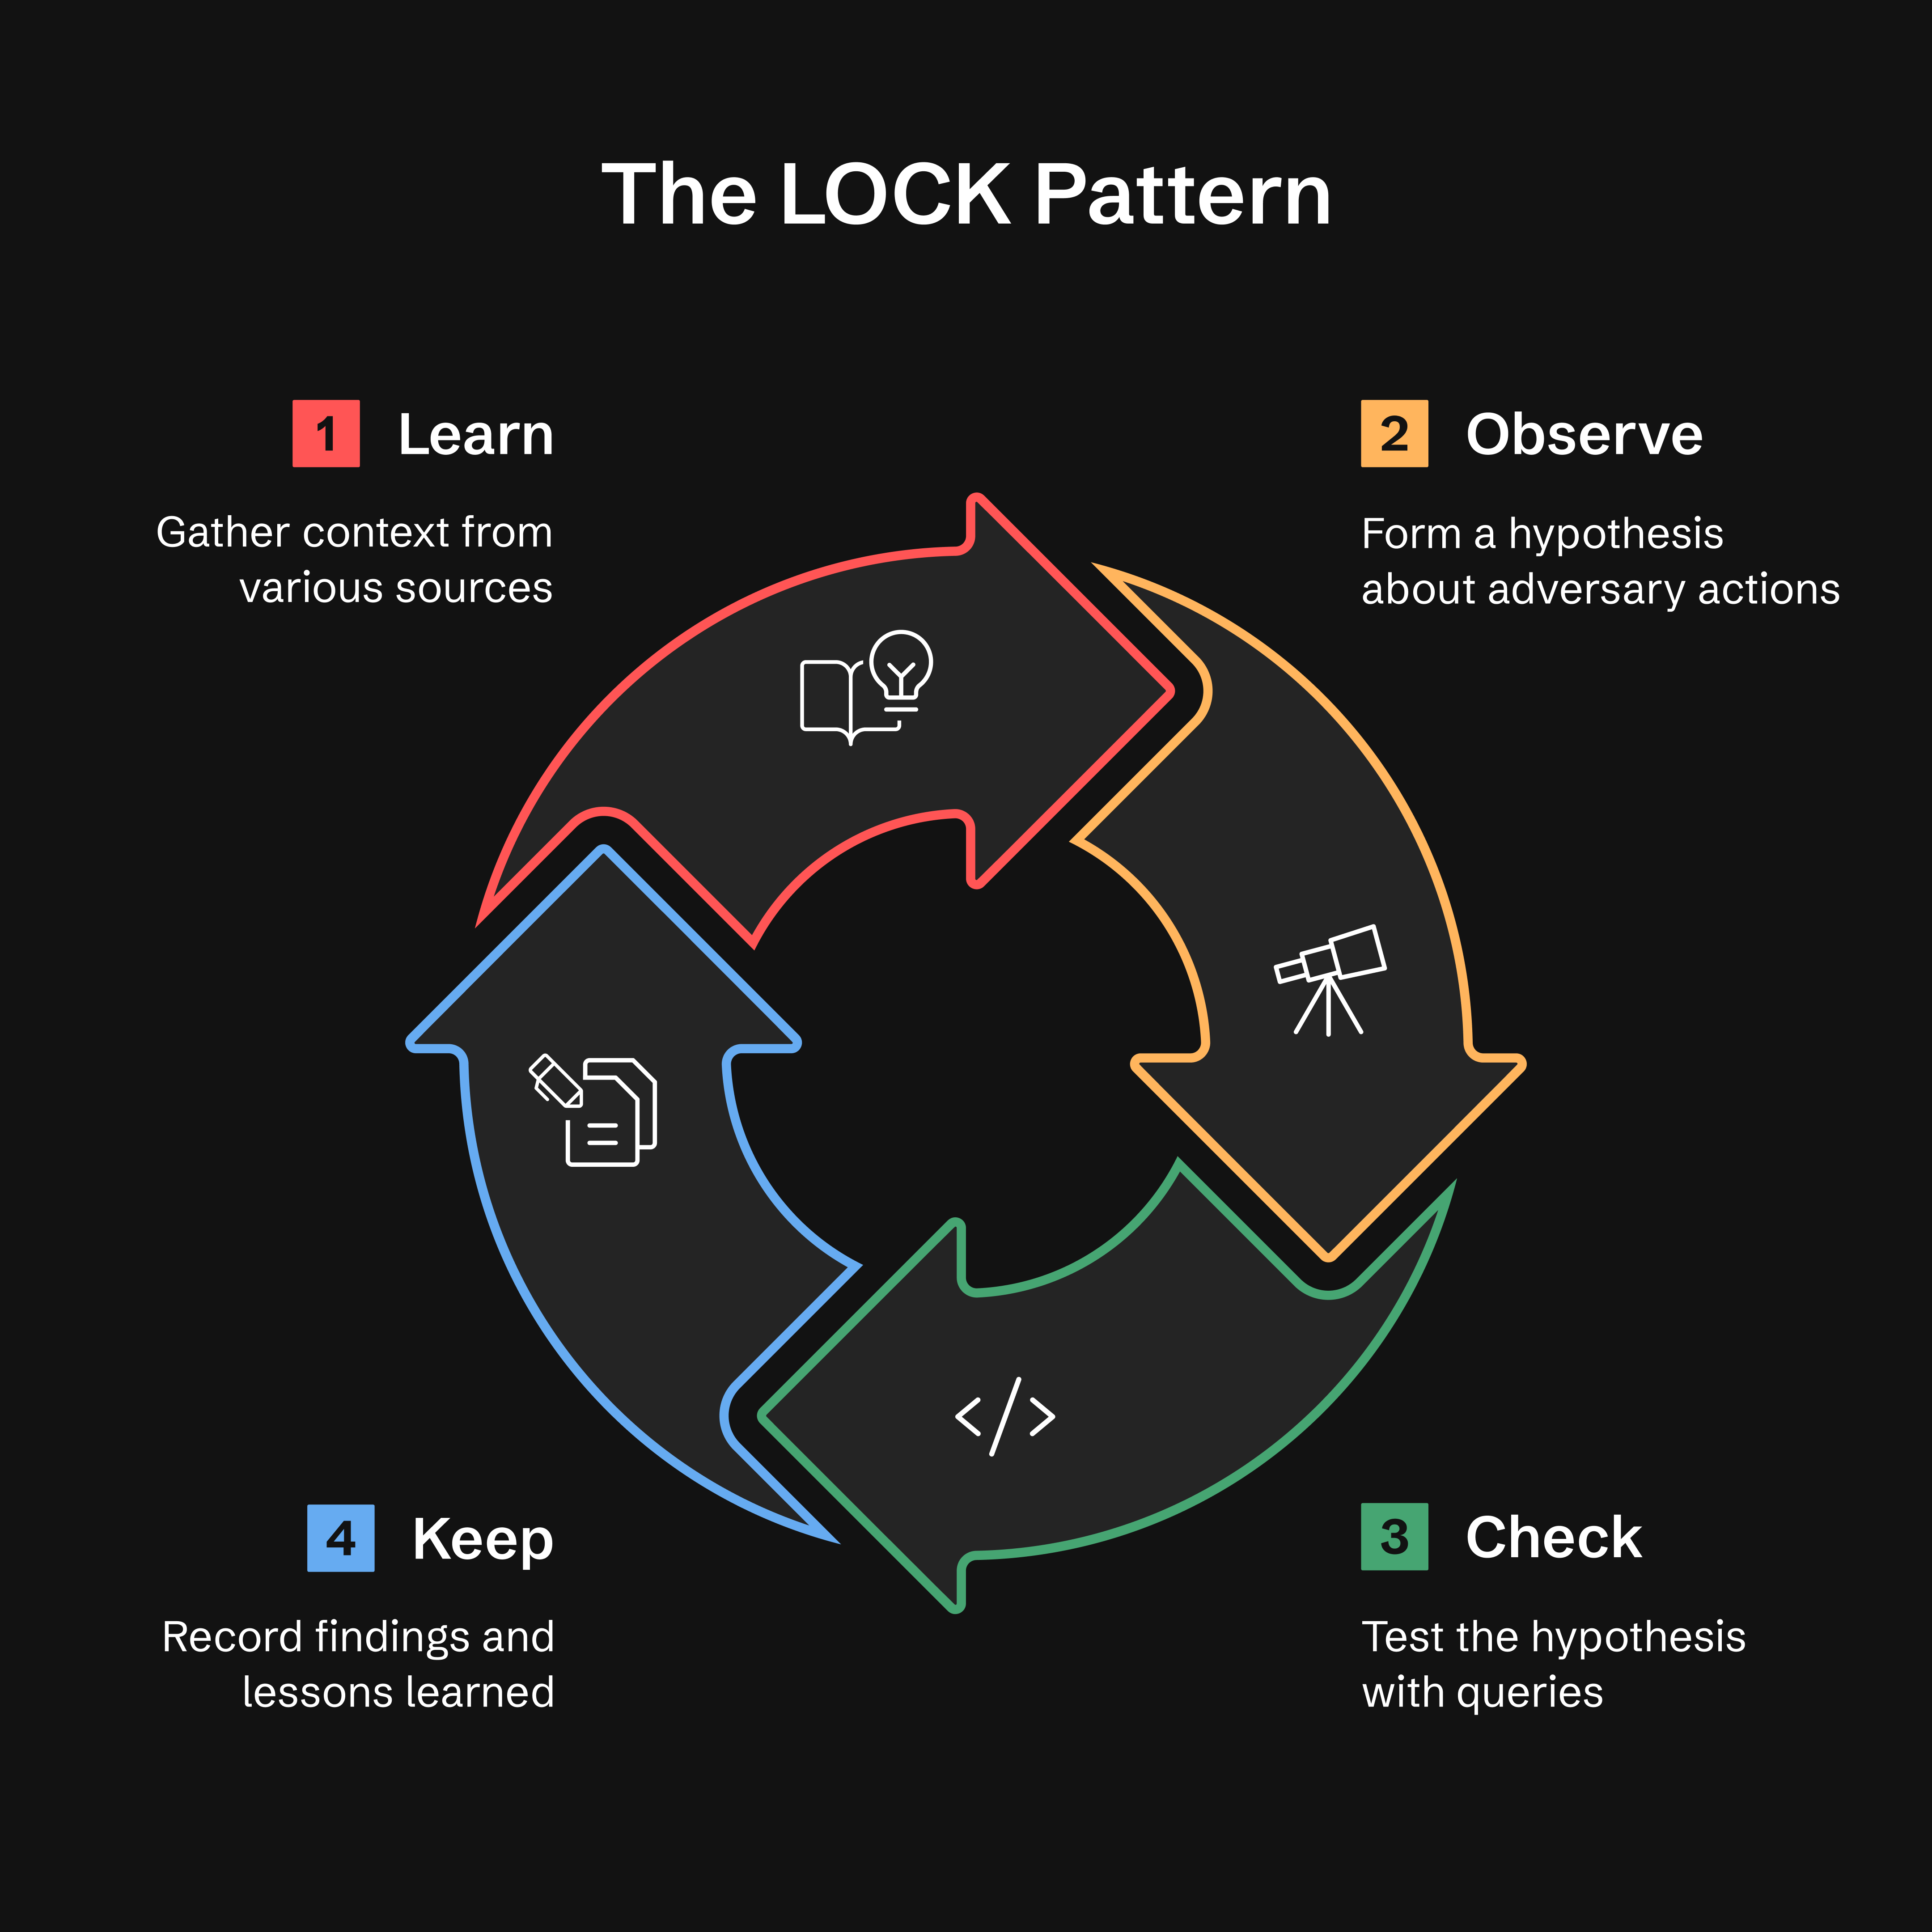
- Learn : Rassembler le contexte à partir du renseignement sur les menaces, des alertes ou des anomalies
- Observe : Formuler une hypothèse sur le comportement de l'adversaire
- Check : Tester les hypothèses avec des requêtes ciblées
- Keep : Consigner les résultats et les leçons apprises
Pourquoi LOCK ? C'est suffisamment simple à utiliser et suffisamment strict pour que les agents puissent l'interpréter. En capturant chaque chasse dans ce format, ATHF permet aux assistants IA de se rappeler des travaux antérieurs et de suggérer des requêtes affinées basées sur les résultats passés.
En savoir plus : docs/lock-pattern.md
Les Cinq Niveaux de la Chasse Agentique
ATHF définit un modèle de maturité simple. Chaque niveau s'appuie sur le précédent.
La plupart des équipes resteront aux Niveaux 1–2. Tout ce qui va au-delà est une maturité optionnelle.
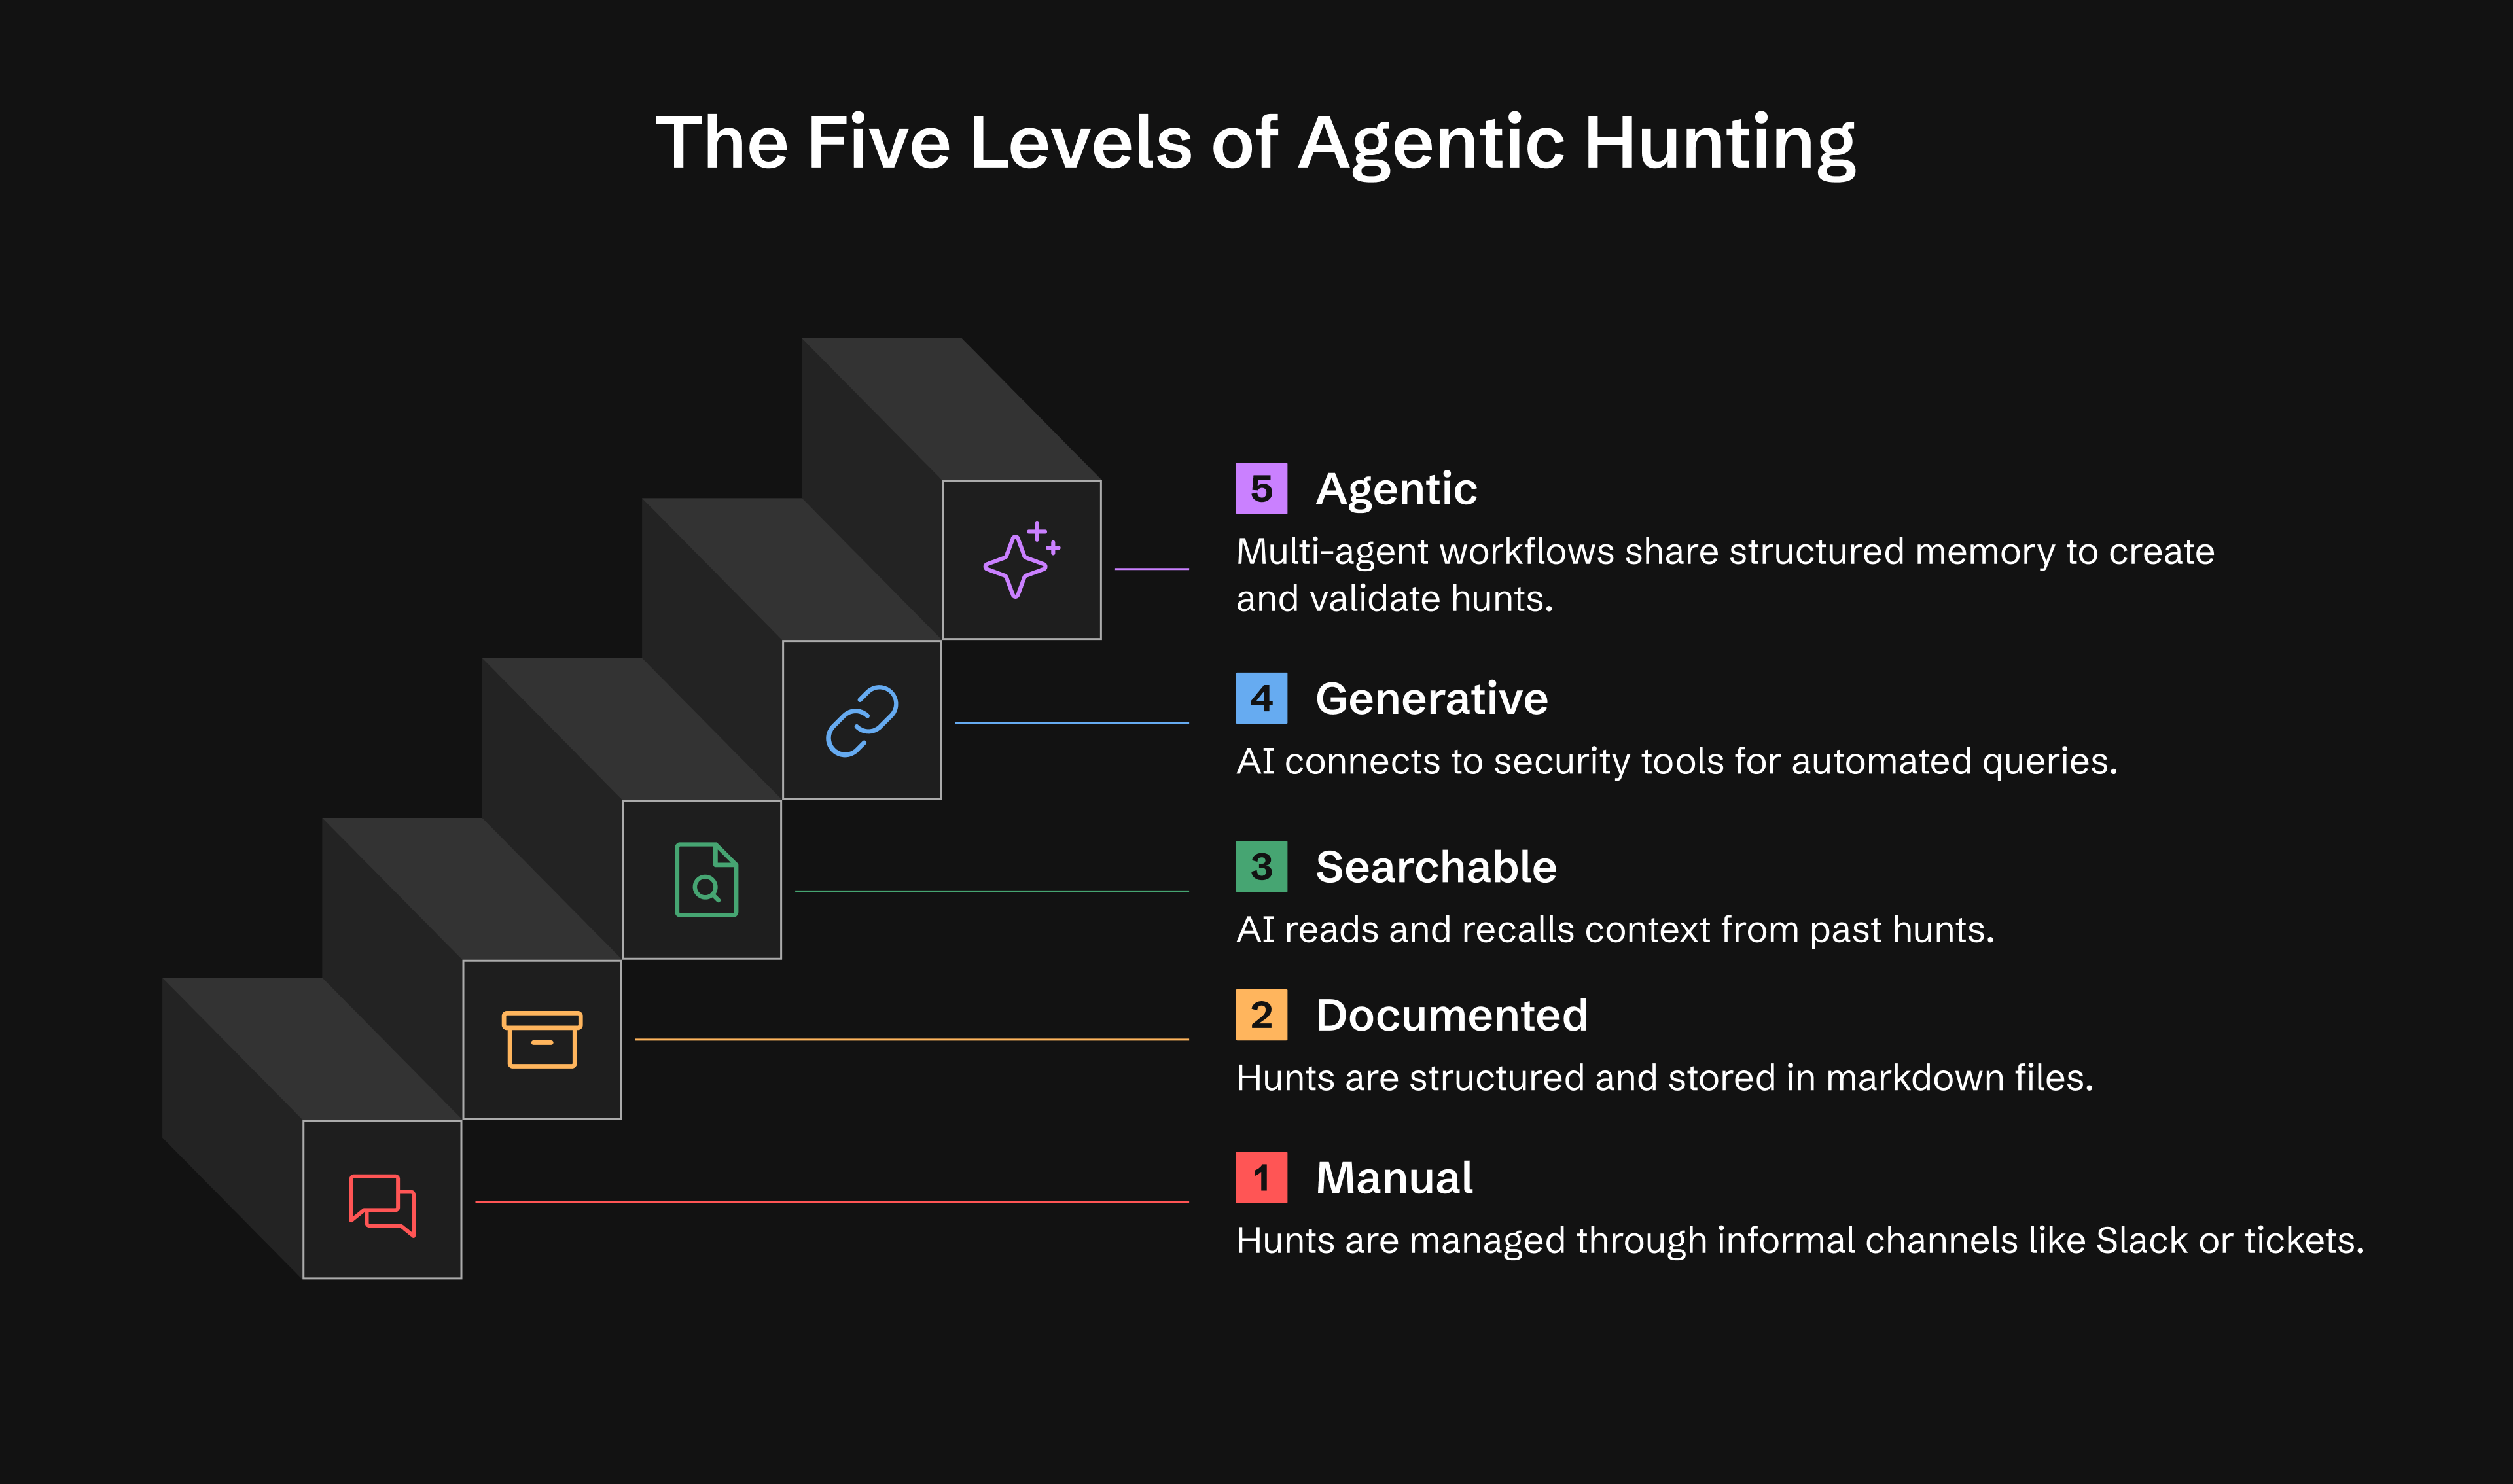
| Niveau | Capacité | Ce Que Vous Obtenez |
|---|---|---|
| 0 | Ad-hoc | Les chasses existent dans Slack, les tickets ou les notes des analystes |
| 1 | Documenté | Enregistrements de chasse persistants utilisant LOCK |
| 2 | Consultable | L'IA lit et se rappelle vos chasses |
| 3 | Génératif | L'IA exécute des requêtes via les outils MCP, mène des recherches |
| 4 | Agentique | Des agents autonomes surveillent et agissent, génèrent des hypothèses |
Niveau 1 : Opérationnel en une journée Niveau 2 : Opérationnel en une semaine Niveau 3 : 2-4 semaines (optionnel) Niveau 4 : 1-3 mois (optionnel)
En savoir plus : docs/maturity-model.md
🚀 Démarrage Rapide
Option 1 : Installer depuis PyPI (Recommandé)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
Option 2 : Installer depuis les Sources (Développement)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
Option 3 : Markdown Pur (Sans Installation)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
Choisissez votre assistant IA : Claude Code, GitHub Copilot, ou Cursor - tout outil capable de lire les fichiers de votre dépôt.
Guide complet : docs/getting-started.md
🔧 Commandes CLI
ATHF inclut une CLI complète pour gérer vos chasses. Voici une référence rapide :
Initialiser l'Espace de Travail
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
Recherche & Génération d'Hypothèses (NOUVEAU dans v0.3.0)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
Créer des Chasses
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted