

kubescape v4.0.12
Plateforme de sécurité Kubernetes open-source qui analyse les clusters, les manifests et les images à la recherche de mauvaises configurations, de vulnérabilités et de conformité par rapport aux référentiels NSA, MITRE et CIS tout au long du cycle de développement complet.



Kubescape
Sécurité Kubernetes complète, du développement à l'exécution
Kubescape est une plateforme de sécurité Kubernetes open source qui offre une couverture de sécurité complète, de bout en bout sur l'ensemble du cycle de vie de développement et de déploiement. Elle propose des capacités de durcissement, de gestion de la posture et de sécurité à l'exécution afin de garantir une protection robuste des environnements Kubernetes.
Kubescape a été créé par ARMO et est un projet en incubation de la Cloud Native Computing Foundation (CNCF).
Veuillez mettre une étoile ⭐ au dépôt si vous souhaitez que nous continuions à développer et à améliorer Kubescape !
📑 Table des matières
- Fonctionnalités
- Démo
- Démarrage rapide
- Installation
- Commandes CLI
- Exemples d'utilisation
- Architecture
- Opérateur in-cluster
- Intégrations
- Communauté
- Journal des modifications
- Licence
✨ Fonctionnalités
| Fonctionnalité | Description |
|---|---|
| 🔍 Analyse des mauvaises configurations | Analysez les clusters, les fichiers YAML et les charts Helm par rapport aux référentiels NSA-CISA, MITRE ATT&CK® et CIS Benchmarks |
| 🐳 Analyse des vulnérabilités des images | Détectez les CVE dans les images de conteneurs à l'aide de Grype |
| 🩹 Correctif des images | Corrigez automatiquement les images vulnérables à l'aide de Copacetic |
| 🔧 Remédiation automatique | Corrigez automatiquement les mauvaises configurations dans les manifestes Kubernetes |
| 🛡️ Contrôle d'admission | Appliquez les politiques de sécurité avec les politiques d'admission de validation (VAP) |
| 📊 Sécurité d'exécution | Surveillance d'exécution basée sur eBPF via Inspektor Gadget |
| 🤖 Intégration de l'IA | Serveur MCP pour l'intégration d'un assistant IA |
🎬 Démo
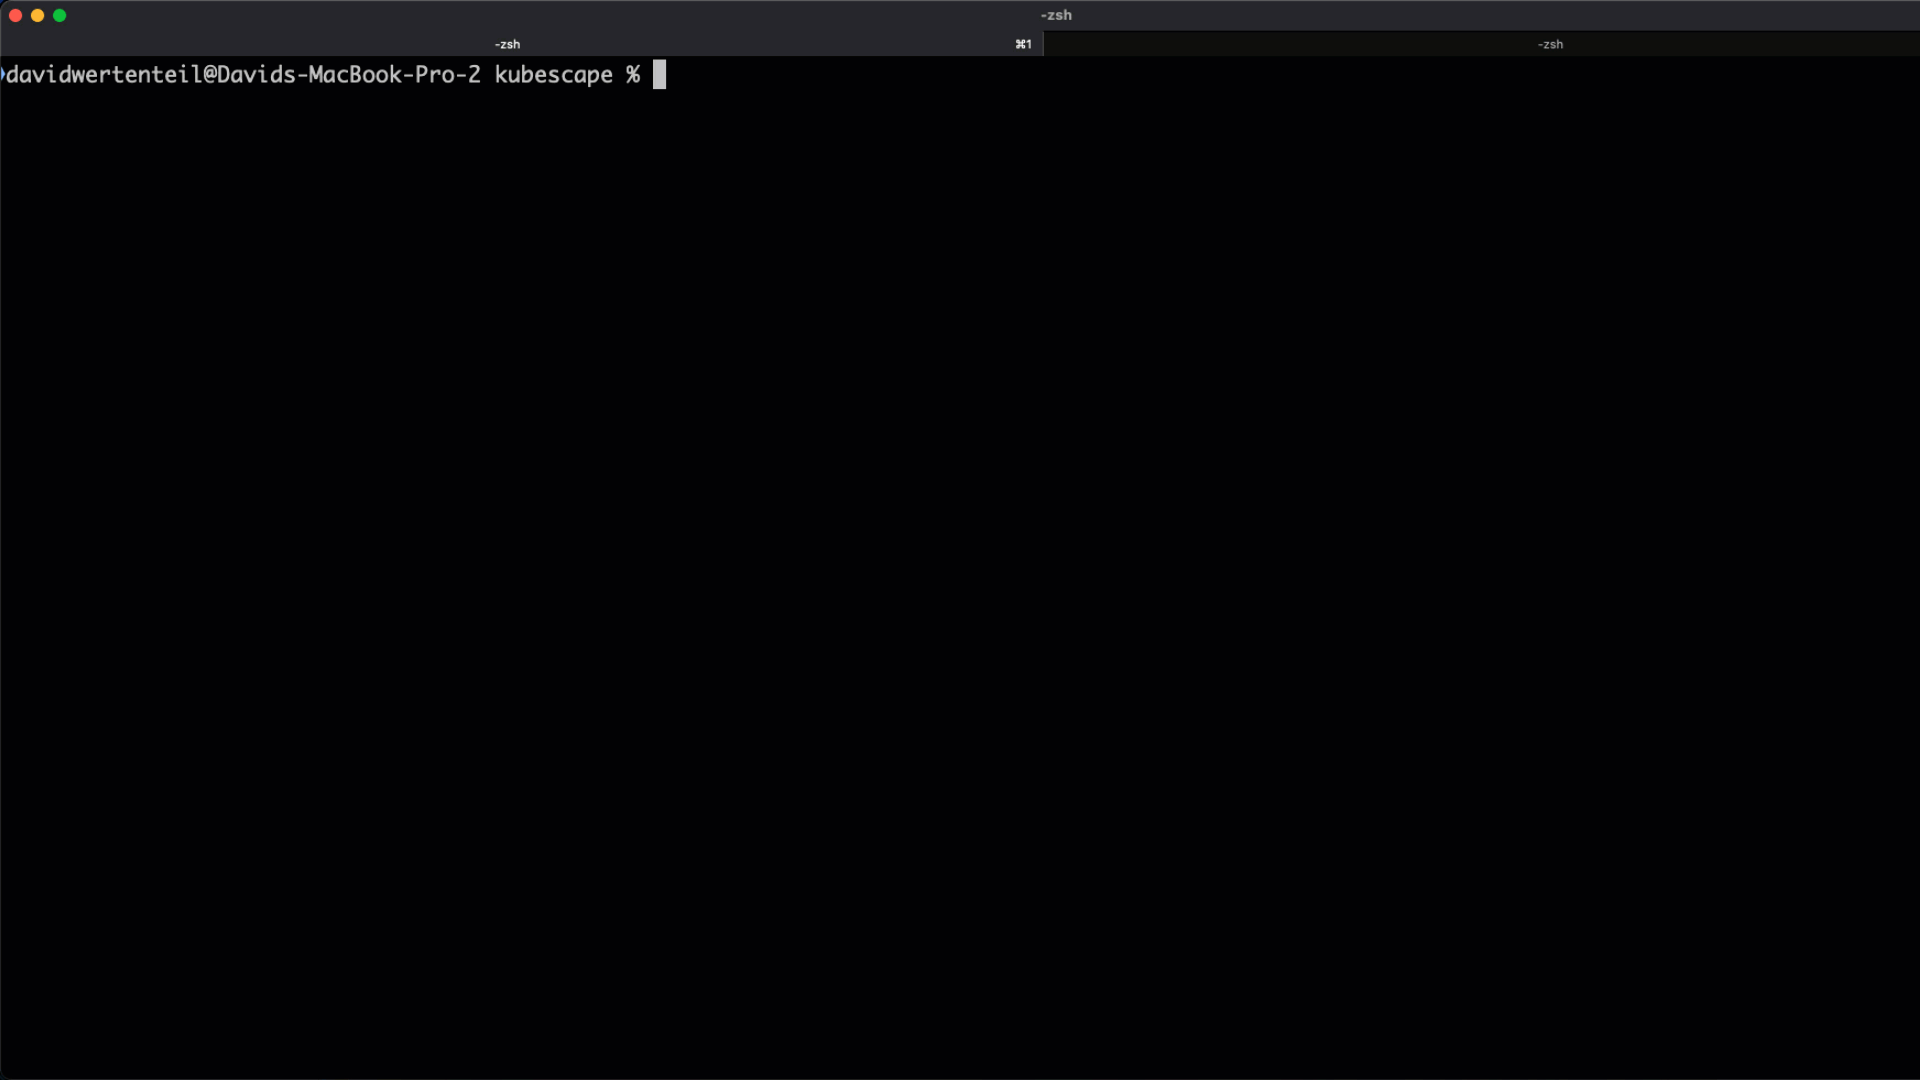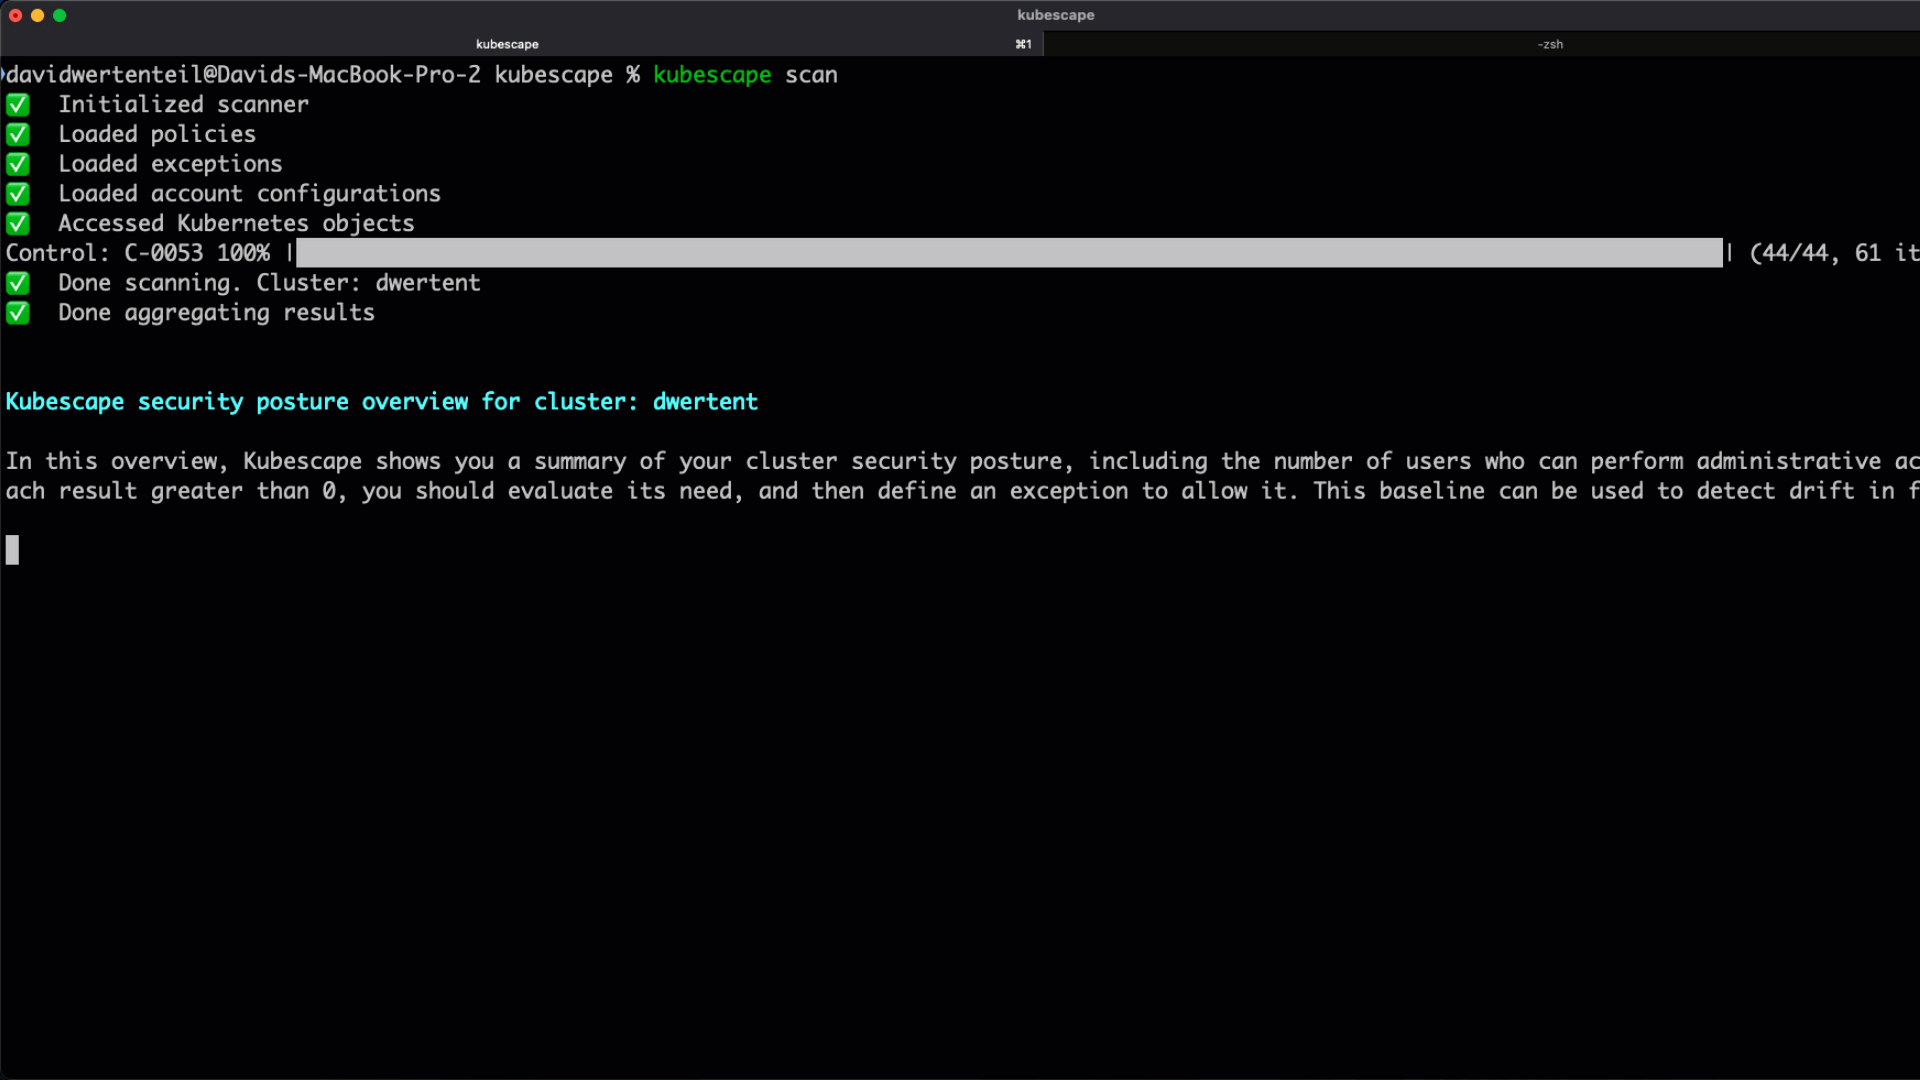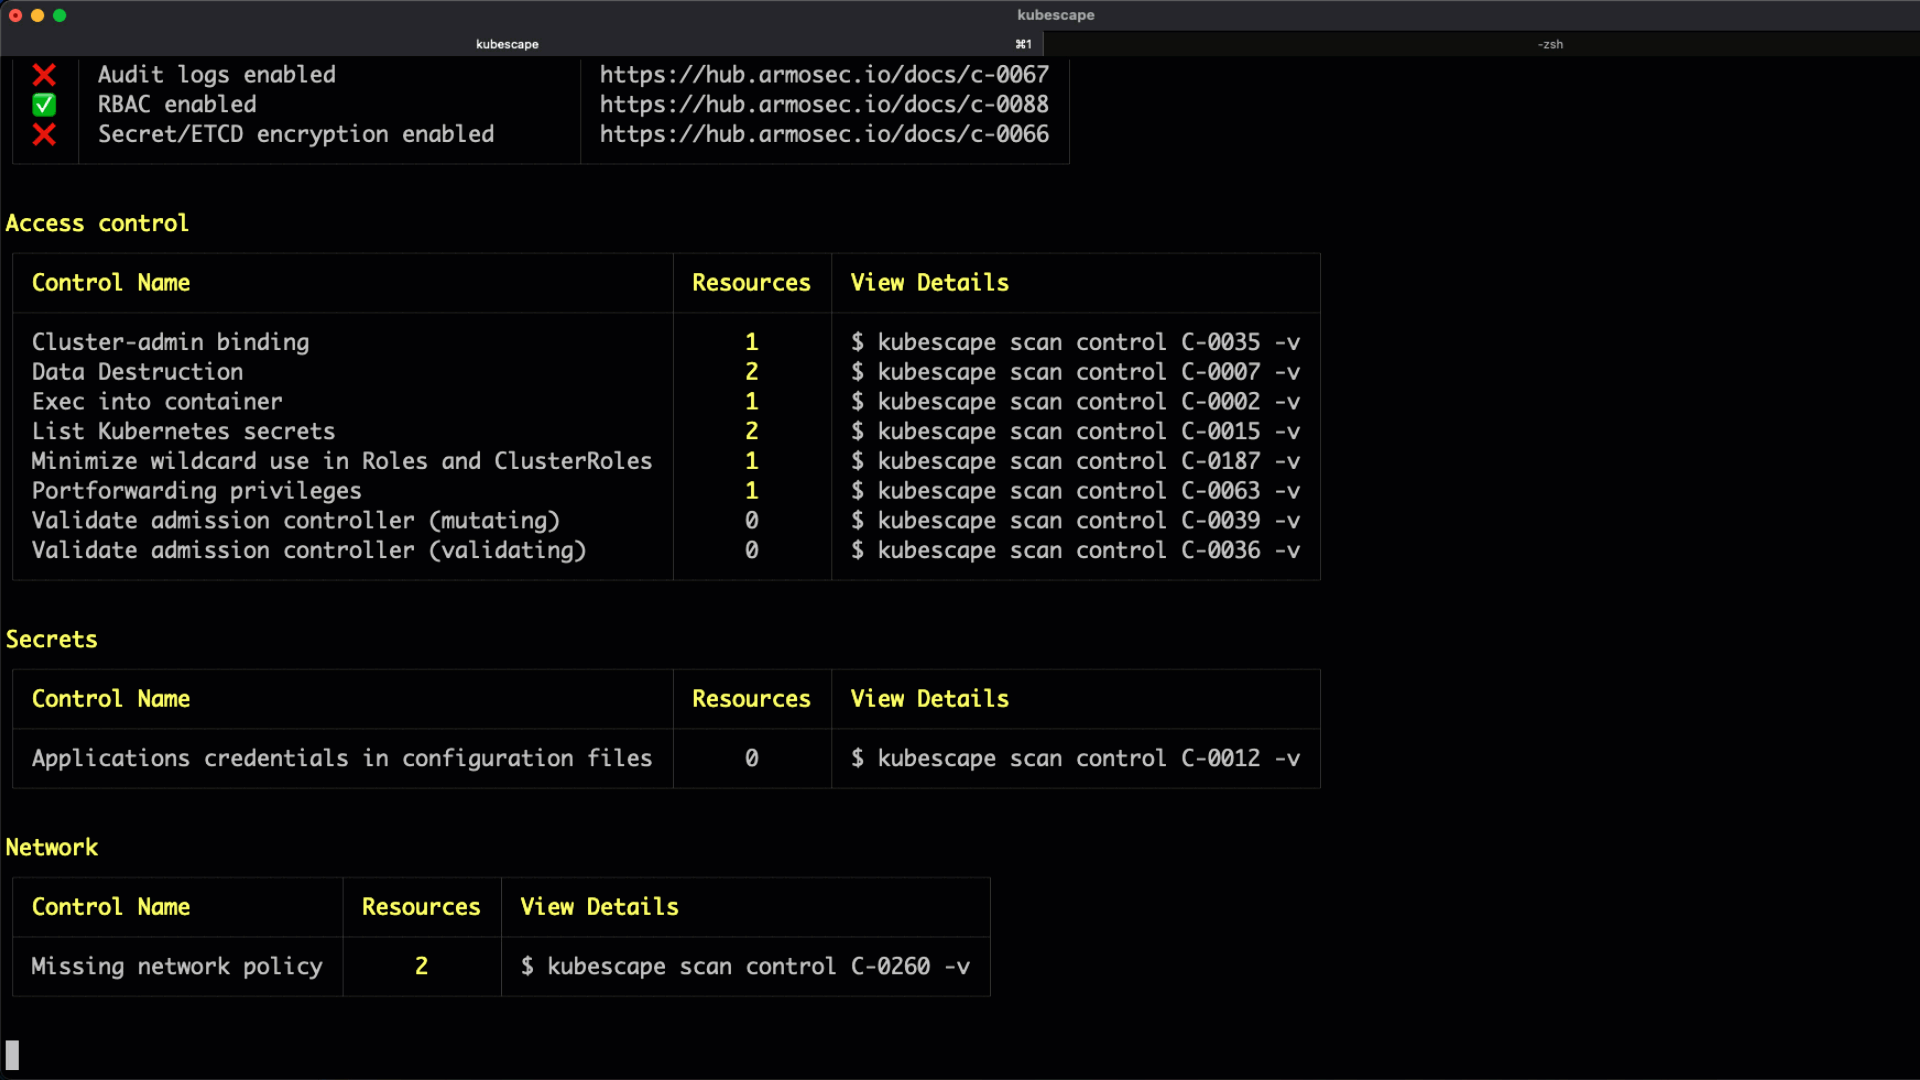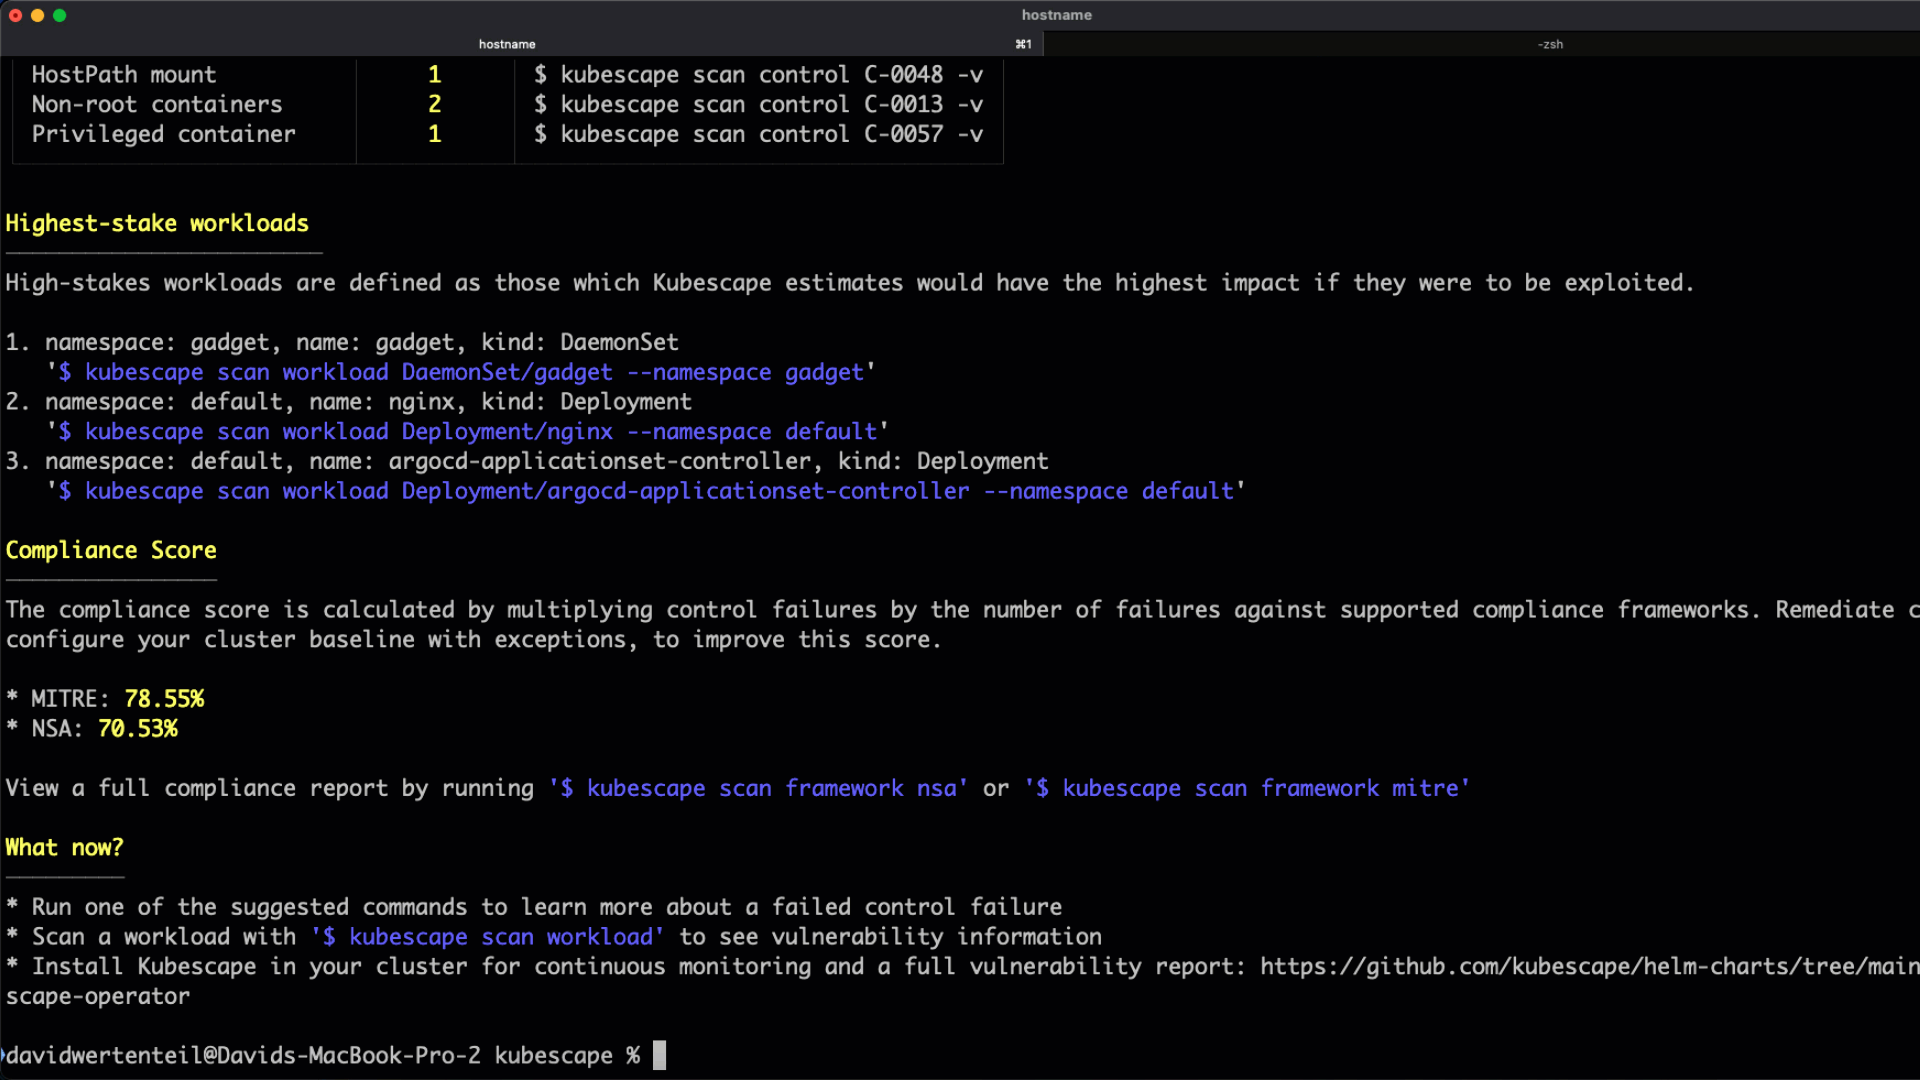
🚀 Démarrage rapide
1. Installer Kubescape
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 Voir Installation pour plus d'options (Homebrew, Krew, Windows, etc.)
2. Lancer votre premier scan
# Scan your current cluster
kubescape scan

# Scan a specific YAML file or directory
kubescape scan /path/to/manifests/

# Scan a container image for vulnerabilities
kubescape scan image nginx:latest
3. Explorer les résultats
Kubescape fournit un aperçu détaillé de la posture de sécurité, notamment :
- État de sécurité du plan de contrôle
- Risques liés au contrôle d'accès
- Mauvaises configurations des charges de travail
- Lacunes dans les politiques réseau
- Scores de conformité (MITRE, NSA)
📦 Installation
Installation en une ligne (Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
Gestionnaires de paquets
| Plateforme | Commande |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
📖 Guide d'installation complet →
🛠️ Commandes CLI
Kubescape fournit une CLI complète avec les commandes suivantes :