
KubeArmor v1.7.5-rc1
Système d'application de la sécurité en temps réel. Renforcement/isolation des charges de travail et mise en œuvre de politiques de moindre privilège facilitées grâce aux LSMs (LSM-BPF, AppArmor).





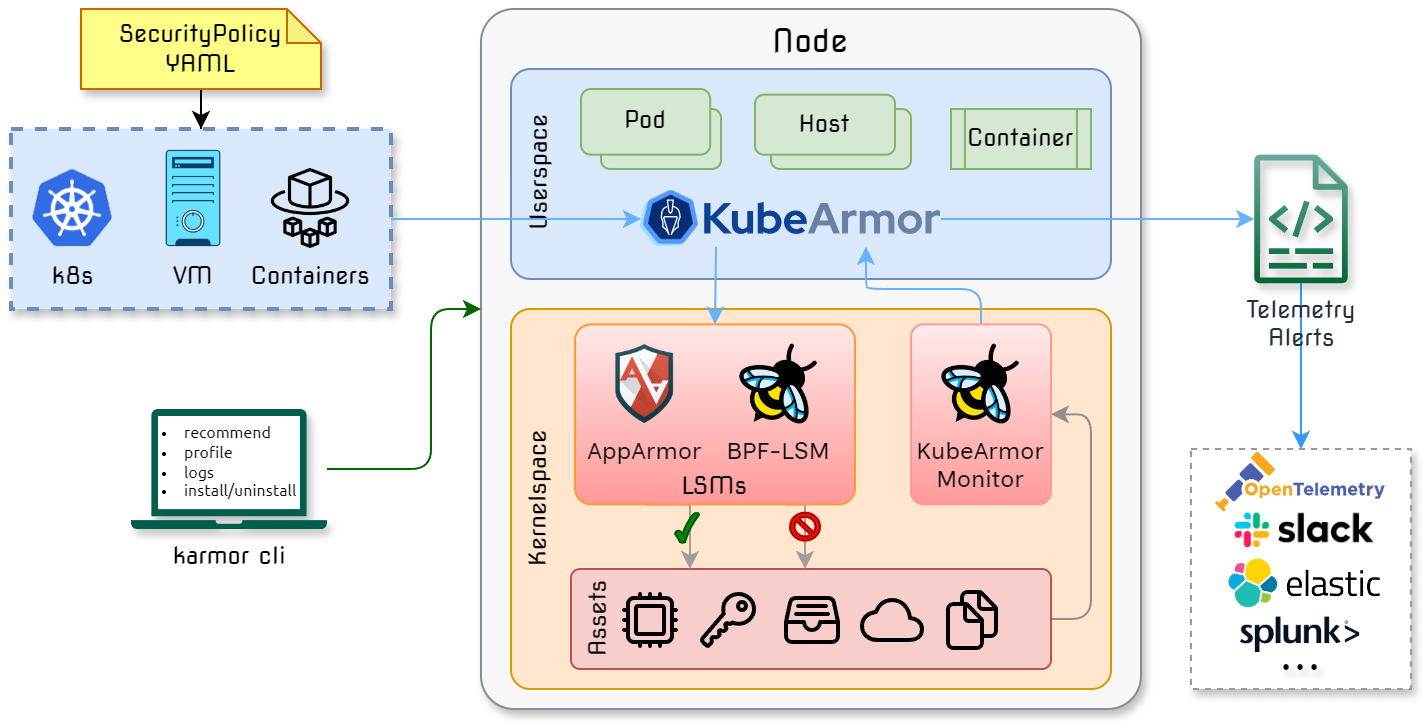
KubeArmor est un système de renforcement de la sécurité d'exécution natif cloud qui restreint le comportement (tel que l'exécution de processus, l'accès aux fichiers et les opérations réseau) des pods, des conteneurs et des nœuds (VM) au niveau du système.
KubeArmor exploite les modules de sécurité Linux (LSMs) tels que AppArmor, SELinux ou BPF-LSM pour appliquer les politiques spécifiées par l'utilisateur. KubeArmor génère des alertes/événements de télémétrie riches avec les identités de conteneur/pod/namespace en exploitant eBPF.
| 💪 Renforcer l'infrastructure ⛓️ Protéger les chemins critiques tels que les bundles de certificats 📋 Règles basées sur MITRE, STIGs, CIS 🛅 Restreindre l'accès aux tables de base de données brutes | 💍 Accès le moins permissif 🚥 Liste blanche de processus 🚥 Liste blanche réseau 🎛️ Contrôler l'accès aux actifs sensibles |
| 🔭 Comportement des applications 🧬 Exécutions de processus, accès au système de fichiers 🧭 Liaisons de services, connexions entrantes, sortantes 🔬 Profilage des appels système sensibles | ❄️ Modèles de déploiement ☸️ Déploiement Kubernetes 🐋 Déploiement conteneurisé 💻 Déploiement VM/Bare-Metal |
Aperçu de l'architecture
Documentation 📓
- 👉 Pour commencer
- 🎯 Cas d'utilisation
- ✔️ Matrice de support KubeArmor
- ♟️ En quoi KubeArmor est-il différent ?
- 📜 Politique de sécurité pour les pods/conteneurs [Spécification] [Exemples]
- 📜 Politique de sécurité au niveau du cluster pour les pods/conteneurs [Spécification] [Exemples]
- 📜 Politique de sécurité pour les hôtes/nœuds [Spécification] [Exemples]
- 📜 Politique de sécurité réseau pour les hôtes/nœuds [Spécification] [Exemples]
... documentation détaillée
Contributeurs 👥
- 📘 Guide de contribution
- 🧑💻 Guide de développement, Guide de test
- ✋ Rejoindre le Slack KubeArmor
- ❓ FAQ
Réunion bimensuelle
- 🗣️ Lien Zoom
- 📄 Procès-verbal : Document
- 📆 Invitation au calendrier : Google Calendar, Fichier ICS
Communauté et gouvernance
KubeArmor est un projet gouverné par la communauté. Les documents suivants décrivent comment le projet est géré :