shannon v2.3.0
Shannon est un pentester IA autonome en boîte blanche pour les applications web et les API. Il analyse votre code source, identifie les vecteurs d'attaque et exécute de véritables exploits pour prouver les vulnérabilités avant qu'elles n'atteignent la production.
[!NOTE] Shannon 3.0 est disponible : analyse plus approfondie du code de sécurité, résultats plus rigoureusement vérifiés, CLI reconstruite, CI/CD natif, rapports PDF professionnels et SARIF.
Shannon est un pentester autonome basé sur l'IA pour les applications web et les API.
Il analyse votre code source, identifie les chemins d'attaque et exécute de véritables exploits pour prouver les vulnérabilités avant qu'elles n'atteignent la production. Pas d'exploit, pas de rapport.
Ce dépôt est Shannon Open Source : l'agent complet, exécuté localement depuis votre ligne de commande.
Lancer Shannon
```bash npx @keygraph/shannon@latest ``` Le lanceur interactif vous guidera à travers la configuration et votre premier pentest.
[!TIP] Agents IA et LLM : commencez par llms.txt pour une carte concise de ce dépôt, ou utilisez llms-full.txt pour le README et la documentation combinés en un seul fichier.
Table des matières
- Table des matières
- Qu'est-ce que Shannon ?
- Shannon en action
- Démarrage rapide
- Capacités clés
- Intégrations CI/CD
- Éditions
- Architecture
- Documentation
- Sécurité, périmètre et limitations
- Licence
- Remerciements
- À propos de Keygraph
- Communauté et support
- Questions fréquentes
- Puis-je auto-héberger Shannon ?
- Shannon prend-il en charge l'apport de sa propre clé (BYOK) ?
- Shannon produit-il du SARIF ?
- Quels fournisseurs d'IA Shannon prend-il en charge ?
- Puis-je exécuter Shannon sur un modèle local ou auto-hébergé ?
- Shannon exploite-t-il réellement les vulnérabilités, ou se contente-t-il de scanner ?
Qu'est-ce que Shannon ?
Shannon est un pentester IA autonome développé par Keygraph. Il réalise des tests de sécurité d'applications web et de leurs API sous-jacentes en combinant l'analyse du code source avec l'exploitation en direct.
Shannon analyse le code source de votre application web pour identifier les vecteurs d'attaque potentiels, puis utilise l'automatisation du navigateur et des outils en ligne de commande pour exécuter de véritables exploits contre l'application en cours d'exécution et ses API. Seules les vulnérabilités disposant d'une preuve de concept fonctionnelle sont incluses dans le rapport final.
Shannon est l'agent. Ce dépôt est Shannon Open Source, le pentester autonome que vous exécutez vous-même. Le même Shannon alimente également la plateforme Keygraph, le produit commercial de pentesting de Keygraph. Voir Éditions pour une comparaison des deux.
Pourquoi Shannon existe
Grâce à des outils comme Claude Code et Cursor, votre équipe livre du code sans arrêt. Mais votre test d'intrusion ? Il n'a lieu qu'une fois par an. Cela crée un écart de sécurité massif. Pendant les 364 autres jours, vous pourriez livrer en production des vulnérabilités sans le savoir.
Shannon comble cet écart en fournissant des tests d'intrusion automatisés à la demande, qui peuvent s'exécuter à chaque build ou release.
Pourquoi « Shannon » ?
Il porte le nom de Claude Shannon, le père de la théorie de l'information. Au fond, le pentesting est un problème d'information : chaque sonde réduit l'incertitude sur l'état d'un système. Les meilleurs outils maximisent le signal obtenu à chaque requête, transformant ces bribes de connaissance en un chemin d'exploitation.
De plus, nous voulions que vous puissiez dire : « Hey Claude, lance Shannon » pour trouver toutes les failles de sécurité dans votre application codée à la vibe.
Pas un remplacement pour les pentesters humains
Shannon est conçu pour travailler aux côtés de pentesters experts et de red teamers, pas pour les remplacer. Les grands pentesters comprennent le métier, enchaînent les attaques de manière que personne n'avait anticipée et apportent des années de jugement que les modèles actuels ne peuvent égaler.
Shannon résout un problème différent : il y a bien plus de logiciels à tester que les équipes de sécurité n'ont de temps pour le faire. Les systèmes critiques font l'objet d'évaluations périodiques par des experts, tandis que la longue traîne des applications internes, des API et des services à évolution rapide n'est que rarement testée.
Shannon décale le pentesting vers la gauche dans le cycle de vie du développement logiciel (SDLC). Utilisez-le pour exécuter des tests appuyés par l'exploitation contre les environnements de staging et les releases au rythme auquel ils sont réellement livrés, et réservez le temps des experts humains aux risques qui nécessitent quelqu'un qui connaît l'organisation.
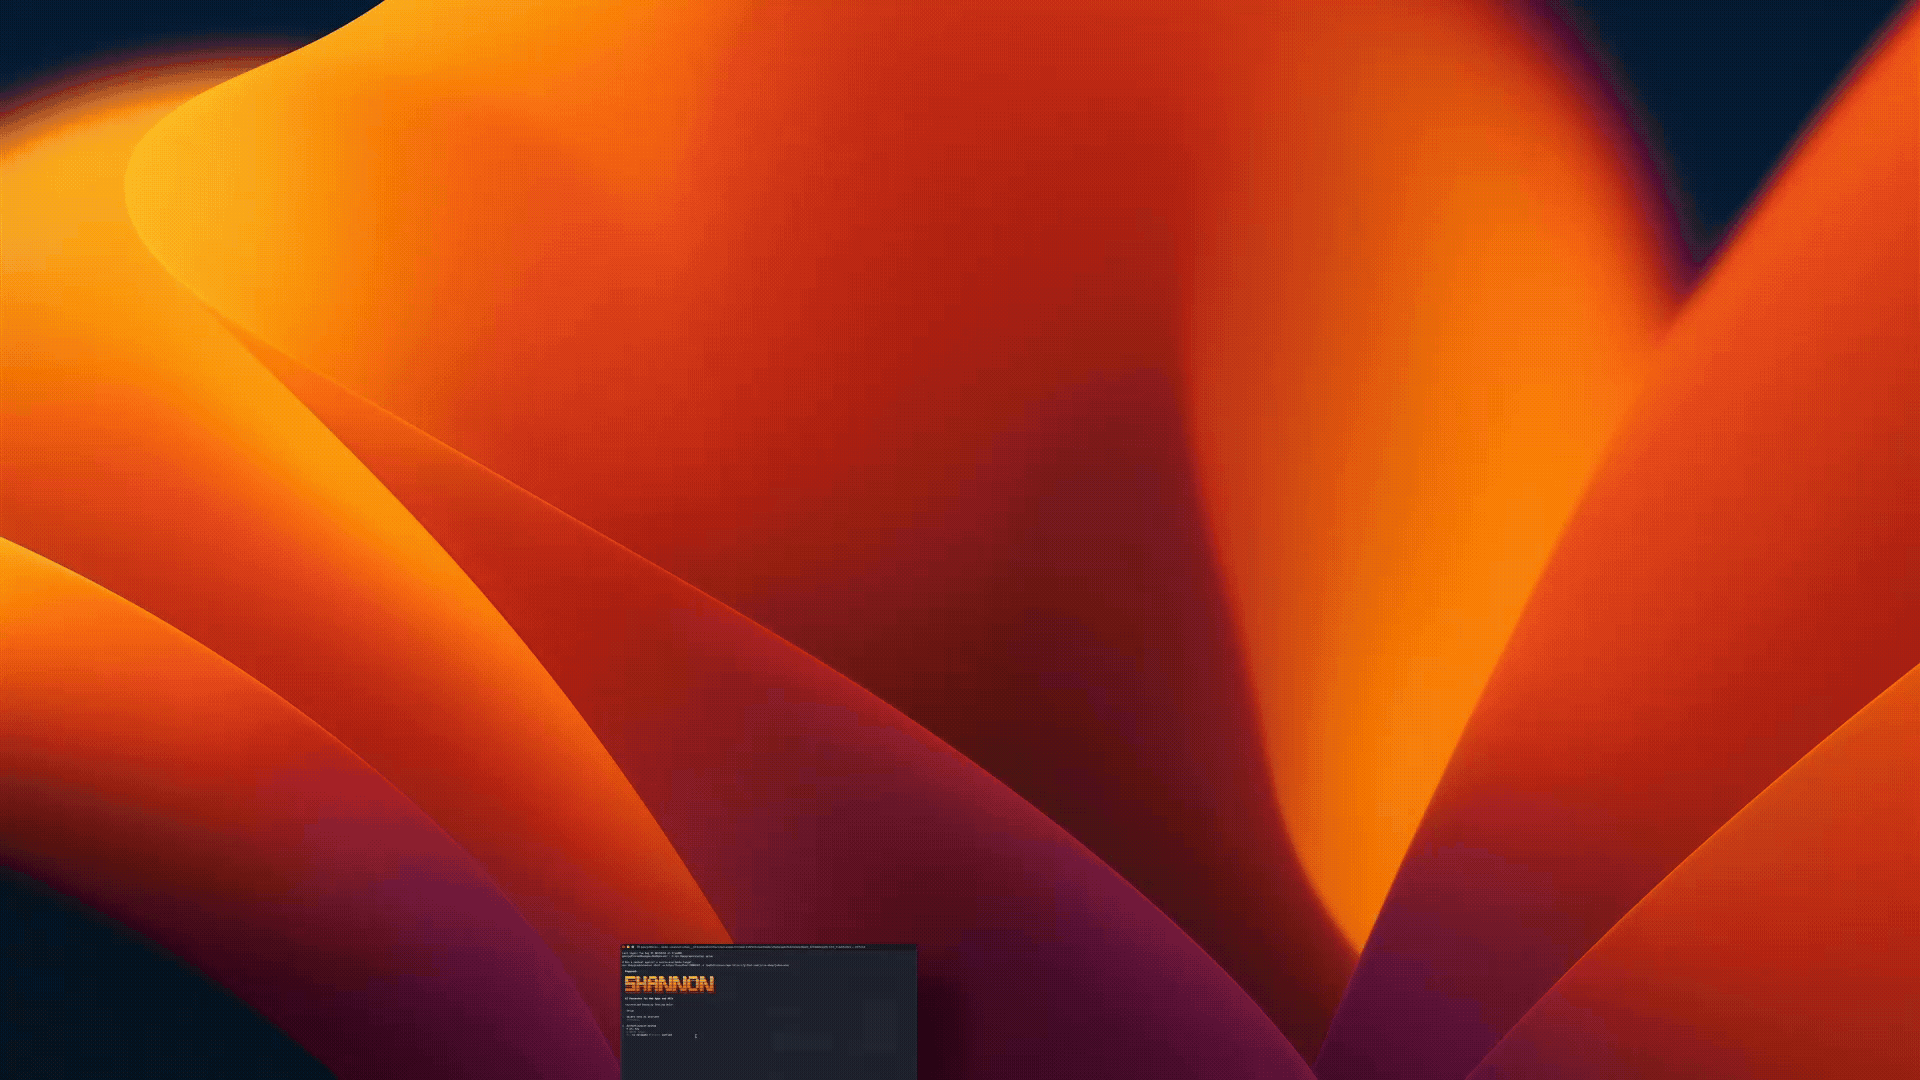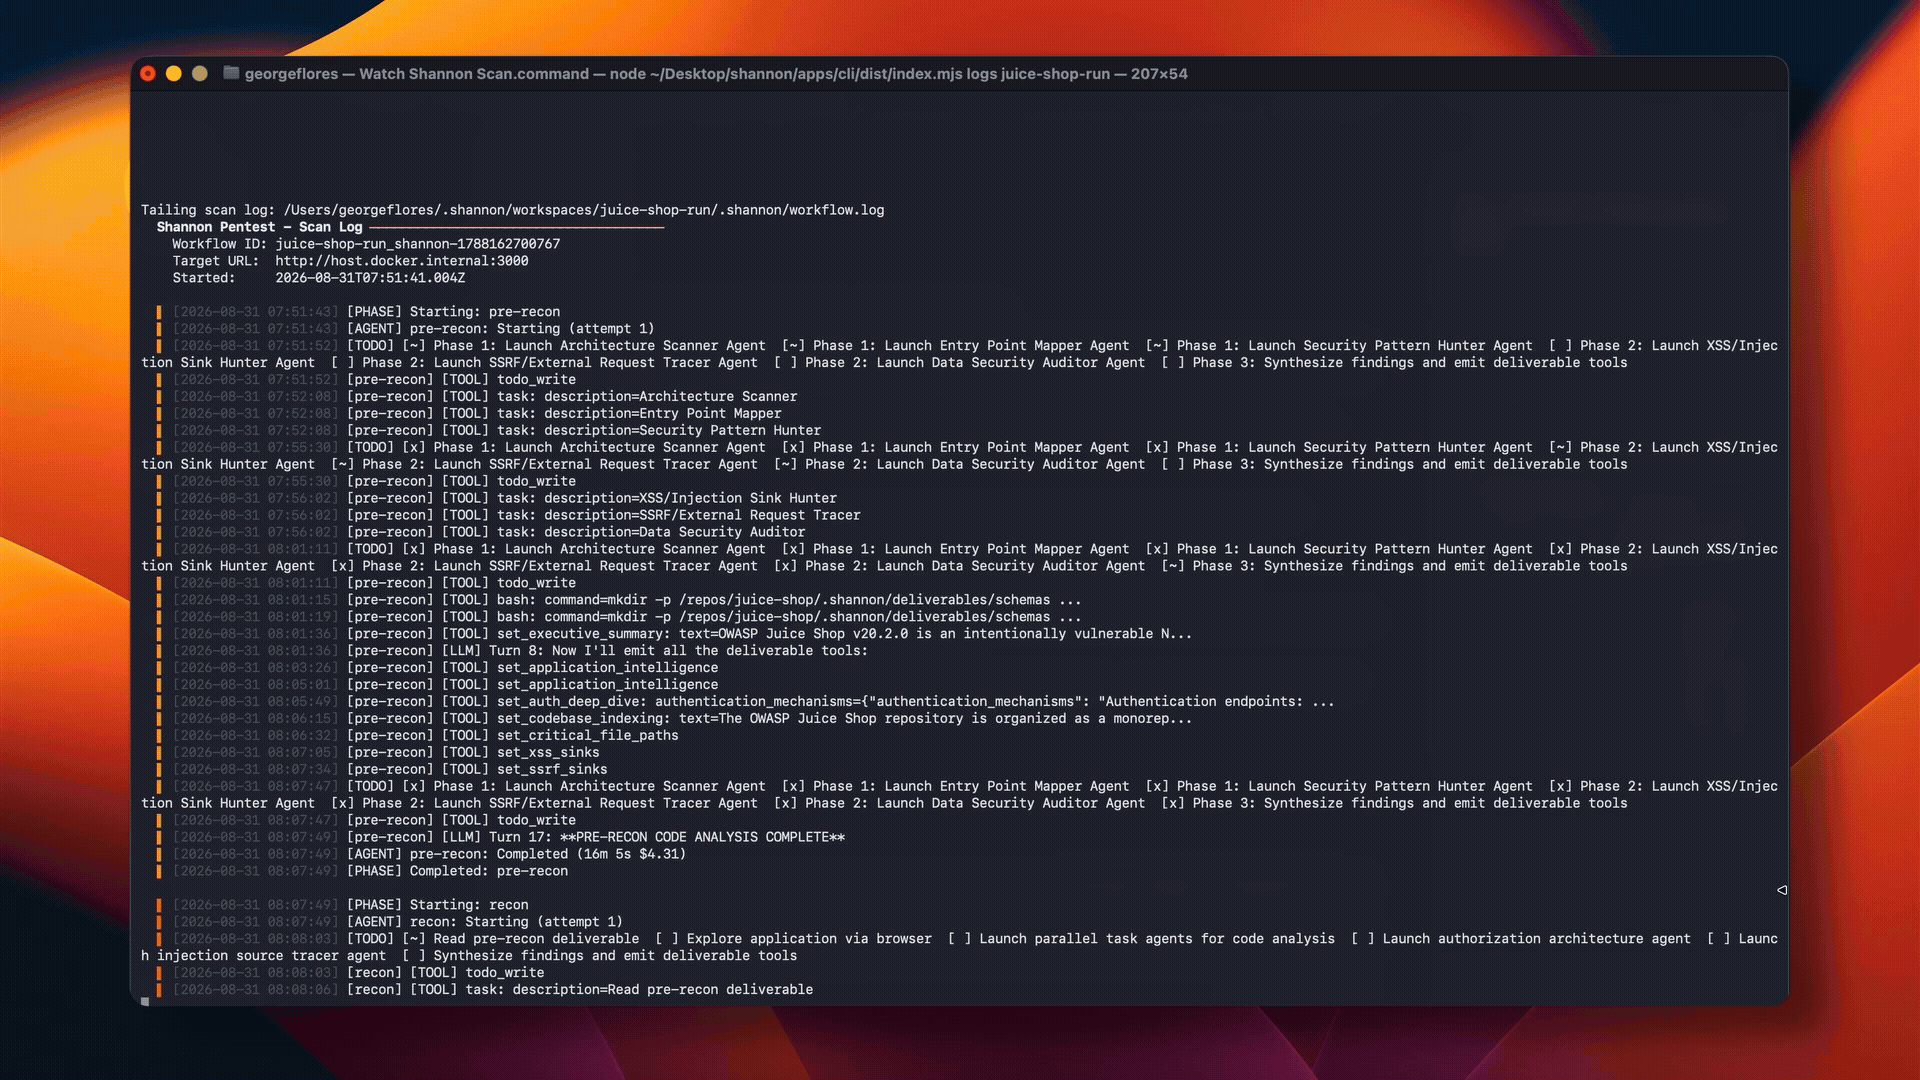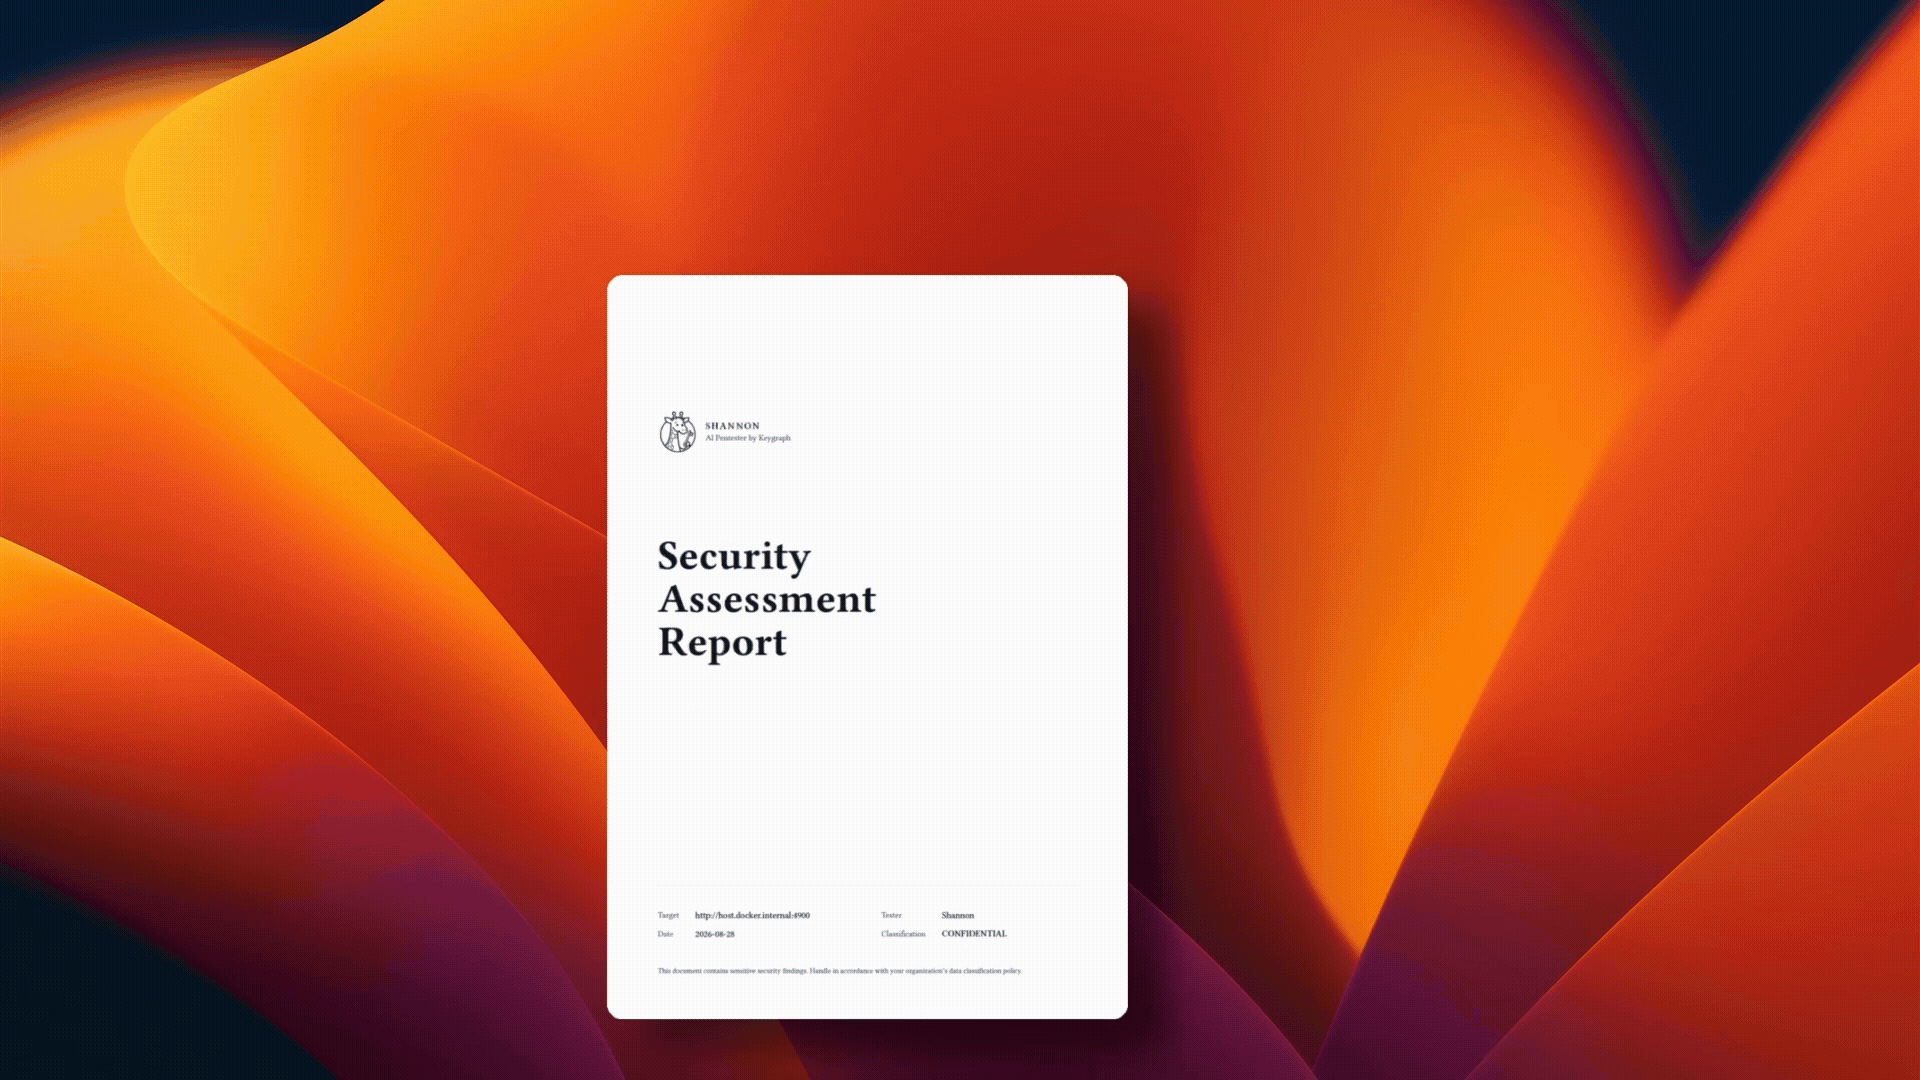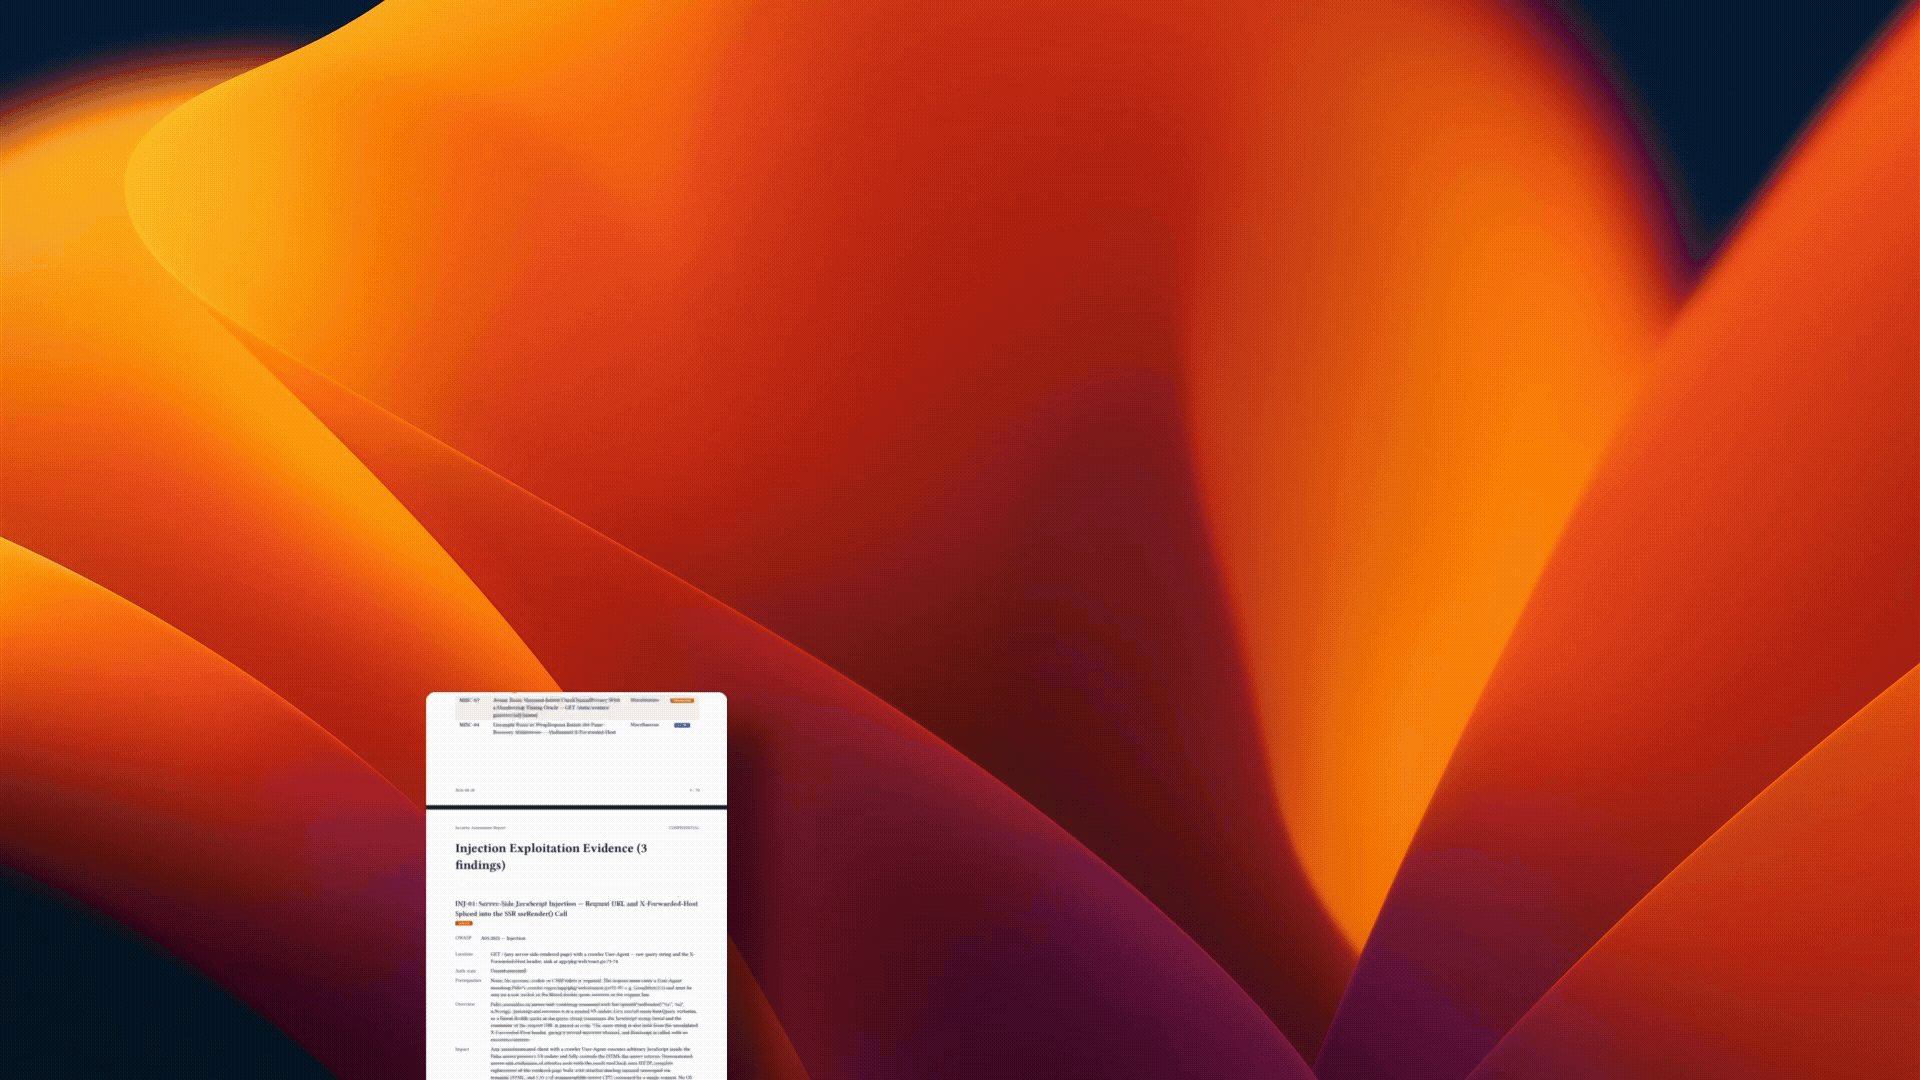
Shannon en action