
infisical v0.162.21
Infisical est la plateforme open source pour la gestion des secrets, des certificats et des accès privilégiés.
La plateforme open source d'infrastructure de sécurité : gérez les secrets, certificats, clés, accès privilégiés et accès des agents IA sur une seule plateforme.
Communauté | Infisical Cloud | Auto-hébergement | Documentation | Site web | X | Recrutement (Télétravail/SF)


Introduction
Infisical est la plateforme open source d'infrastructure de sécurité utilisée par les équipes pour les secrets, les certificats, la gestion des accès privilégiés et l'accès des agents IA.
Notre mission est de rendre les outils de sécurité plus accessibles à tous, et pas seulement aux équipes de sécurité, ce qui implique de repenser entièrement l'expérience développeur.
Fonctionnalités
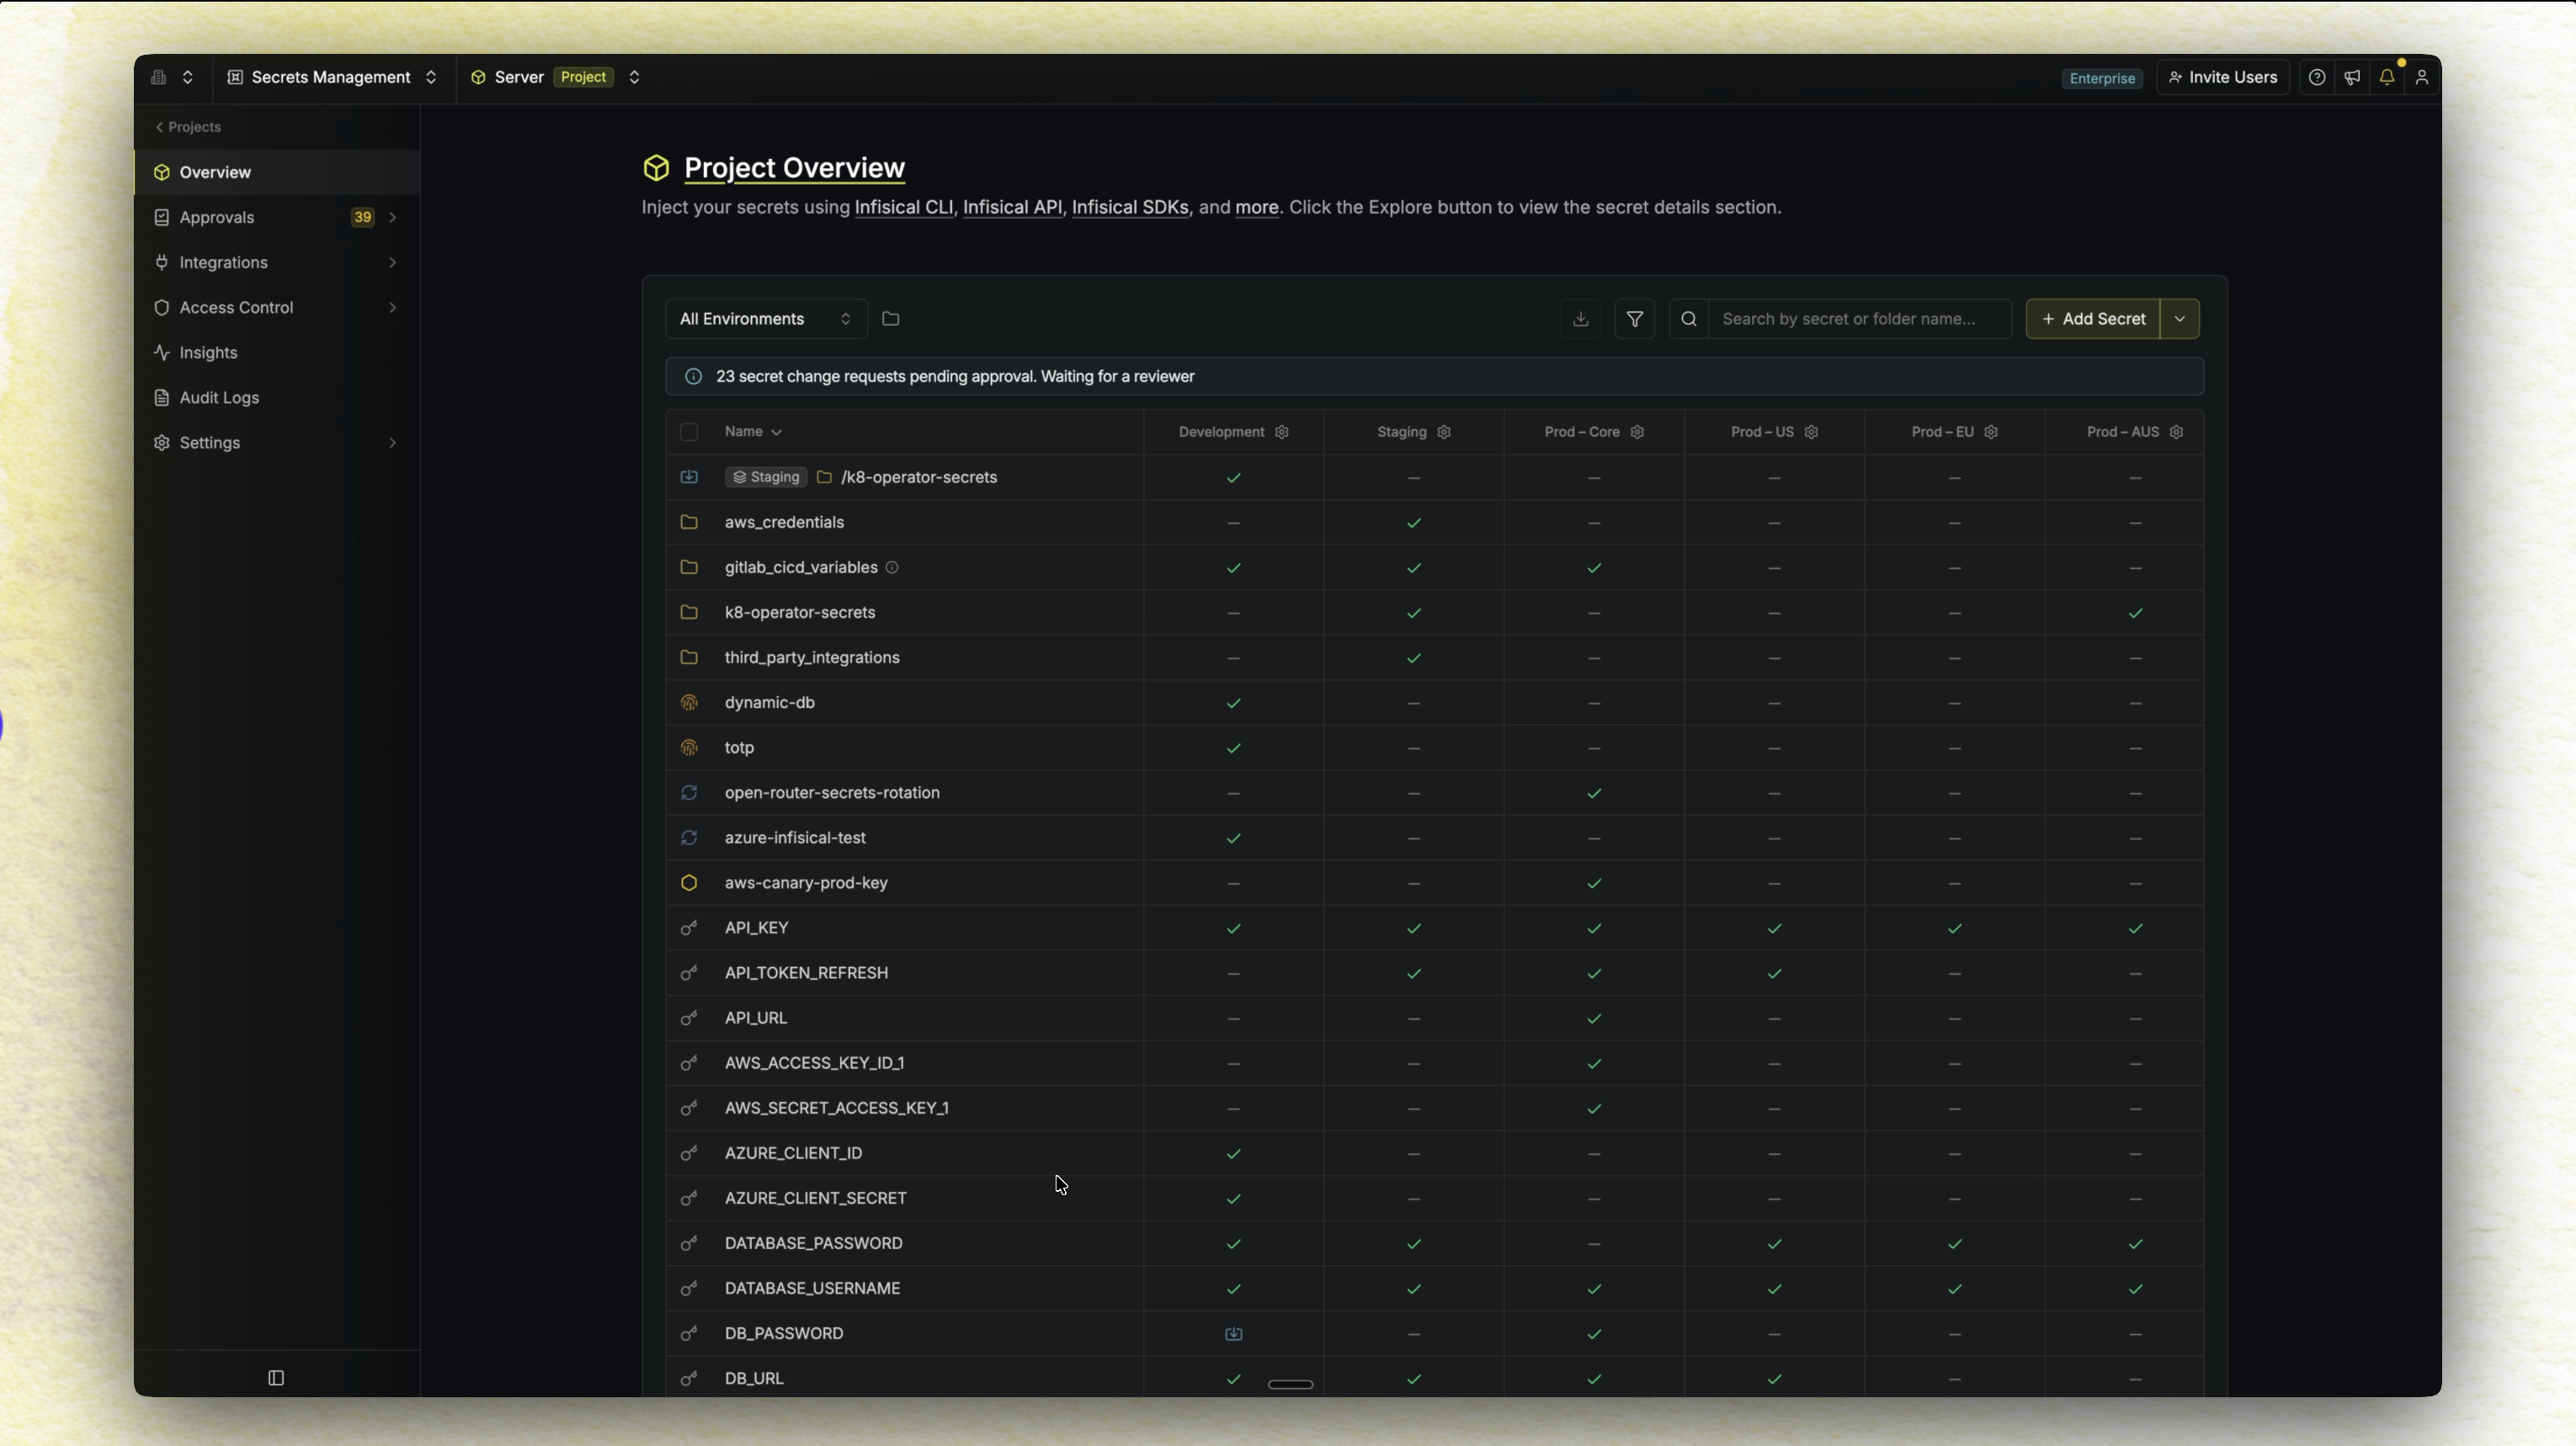
Gestion des secrets
Centralisez les secrets et la configuration de vos applications sur chaque environnement, avec versionnement, rotation et prévention des fuites intégrés.
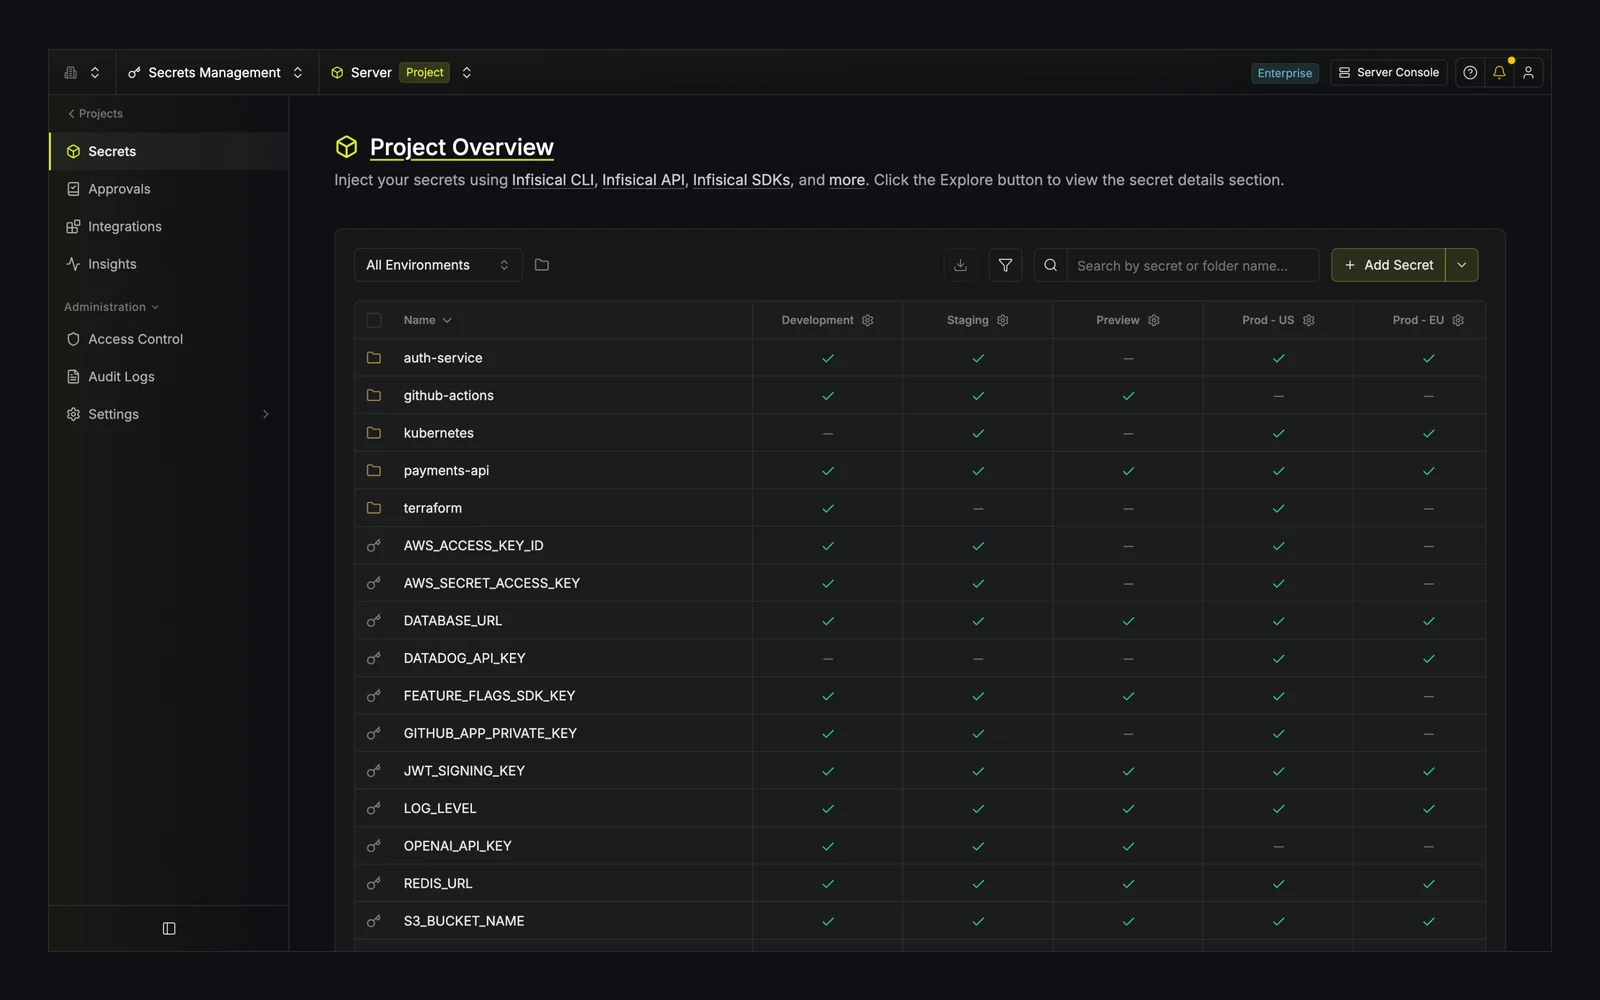
- Dashboard : Gérez les secrets à travers les projets et les environnements (par exemple développement, production, etc.) via une interface conviviale.
- Secret Syncs : Synchronisez les secrets vers des plateformes comme GitHub, Vercel, AWS, et utilisez des outils comme Terraform, Ansible, et plus encore.
- Secret versioning et Point-in-Time Recovery : Suivez chaque secret et l'état de chaque projet ; revenez en arrière lorsque nécessaire.
- Secret Rotation : Renouvelez les secrets à intervalles réguliers pour des services comme PostgreSQL, MySQL, AWS IAM, et plus encore.
- Dynamic Secrets : Générez des secrets éphémères à la demande pour des services comme PostgreSQL, MySQL, RabbitMQ, et plus encore.
- Secret Sharing : Partagez un secret avec n'importe qui via un lien qui expire après une durée ou un nombre de consultations défini.
- Infisical Kubernetes Operator : Fournissez des secrets à vos charges de travail Kubernetes et rechargez automatiquement les déploiements.
- Infisical Agent : Injectez des secrets dans les applications sans modifier la logique du code.
- Honey Tokens : Placez des identifiants leurres à côté de vos vrais secrets et recevez une alerte dès que quelqu'un tente de les utiliser.
Secret Scanning
Trouvez les secrets qui ont été commités dans votre code et bloquez les commits qui en ajoutent de nouveaux.
- Repository Scanning : Analysez l'historique complet de vos dépôts GitHub, GitLab et Bitbucket ainsi que chaque nouveau push, puis examinez les résultats dans Infisical.
- Local Scanning : Analysez des fichiers, des répertoires et l'historique git depuis la CLI, et installez un pre-commit hook qui bloque tout commit contenant un secret.
Certificate Management
Émettez, suivez et renouvelez des certificats X.509 à partir d'autorités de certification internes ou externes, et signez des artefacts logiciels.