
IAGA-Sentinel v2.0.1
Couche de preuve cryptographiquement signée et vérifiable par rejeu pour les agents d'IA. Gouverne les actions dans la boucle, produit des reçus signés Ed25519 liés dans un journal d'ajout à chaîne de hachage, et prend en charge la tenue de registres de l'article 12 de l'AI Act de l'UE et la documentation de l'annexe IV.
IAGA Sentinel
La couche de preuve de conformité à l'AI Act européen pour les agents IA.
Des preuves signées cryptographiquement et vérifiables par rejeu de chaque action qu'un agent achemine à travers elle, structurées pour prendre en charge la tenue de registres de l'article 12 de l'AI Act et la documentation de l'annexe IV.


Documentation · Configuration en une seule invite · Démarrage rapide · Configuration d'agent autonome · Communauté vs Entreprise · Qui sommes-nous · Licence
Conçu dans l'UE par trois fondateurs (français, allemand, italien) et validé par la recherche, pas par le marketing : évalué par les pairs à AISEC 2026, Marrakech.
Configuration en une seule invite
Collez ceci à votre agent de codage. Il lit AGENTS.md et fait le reste — compile le binaire, dérive vos règles, vous demande de les approuver, démarre le serveur, se connecte lui-même via MCP, et effectue deux appels en direct que vous regardez atterrir dans le tableau de bord.
```text copy the repo here https://github.com/IAGA-TEAM/IAGA-Sentinel and follow the AGENTS.MD STEP BY STEP ```Il s'arrête et vous attend deux fois : une fois pour approuver les règles qu'il appliquera, une fois pour confirmer que vous pouvez voir les appels.
…et on en sort en une seule commande
En sortir est aussi simple que d'y entrer, et il vous montre ce qu'il fera avant de le faire.
```powershell .\scripts\uninstall.ps1 # dry run: lists exactly what it would remove .\scripts\uninstall.ps1 -Yes # remove the install ```
Le jumeau .sh accepte --yes. Il refuse de s'exécuter tant qu'un processus gouverné
est encore actif, et il conserve votre clé de signature sauf si vous demandez explicitement le contraire —
supprimez-la et chaque reçu que vous avez jamais exporté devient définitivement invérifiable.
Il n'y a aucun compte à clôturer, aucun démon laissé derrière, et aucune télémétrie : l'installation complète est
une base de données, un fichier de politique et une clé qui vous appartient.
Ce qu'est IAGA Sentinel
Les agents IA touchent au shell, au système de fichiers, aux bases de données, aux API tierces et aux secrets. Lorsqu'un régulateur, un auditeur ou votre propre DPO vous demande de prouver ce qu'un agent a fait, et de prouver que l'enregistrement n'a pas été modifié après coup, la plupart des équipes n'ont rien à montrer. IAGA Sentinel produit cette preuve : il se place à côté de votre pile d'agents (sidecar HTTP, proxy MCP ou iaga run) et transforme chaque verdict de gouvernance en un reçu signé Ed25519 lié dans un journal d'ajouts chaîné par hachage, vérifiable hors ligne, avec des verdicts reproductibles (déterministes sous des pondérations de risque fixes) et une détection de dérive par relecture. L'enregistrement est structuré pour prendre en charge la tenue de registres de l'article 12 de la loi européenne sur l'IA et pour aider à produire la documentation technique de l'annexe IV dont un système à haut risque a besoin.
[!IMPORTANT] IAGA Sentinel gouverne dans la boucle et scelle fermement. Les verdicts sont calculés avant qu'une action ne procède ; avec
iaga run, un processus bloqué ne démarre jamais et un processus autorisé est confiné directement — les secrets sont purgés de son environnement, pas de core dumps, pas d'escalade de privilèges, récolté avec son parent. Les preuves signées et la relecture hors ligne sont réelles et vérifiables dès maintenant, à partir d'un checkout propre. Le confinement au niveau du noyau (médiation des appels système et du réseau eBPF/LSM) relève du niveau Enterprise et n'est pas inclus dans cette version open source :iaga kernel statusrapporte honnêtement la posture, et chaque reçu porteis_authoritative: false. Nous ne commercialisons pas une application que nous ne fournissons pas.
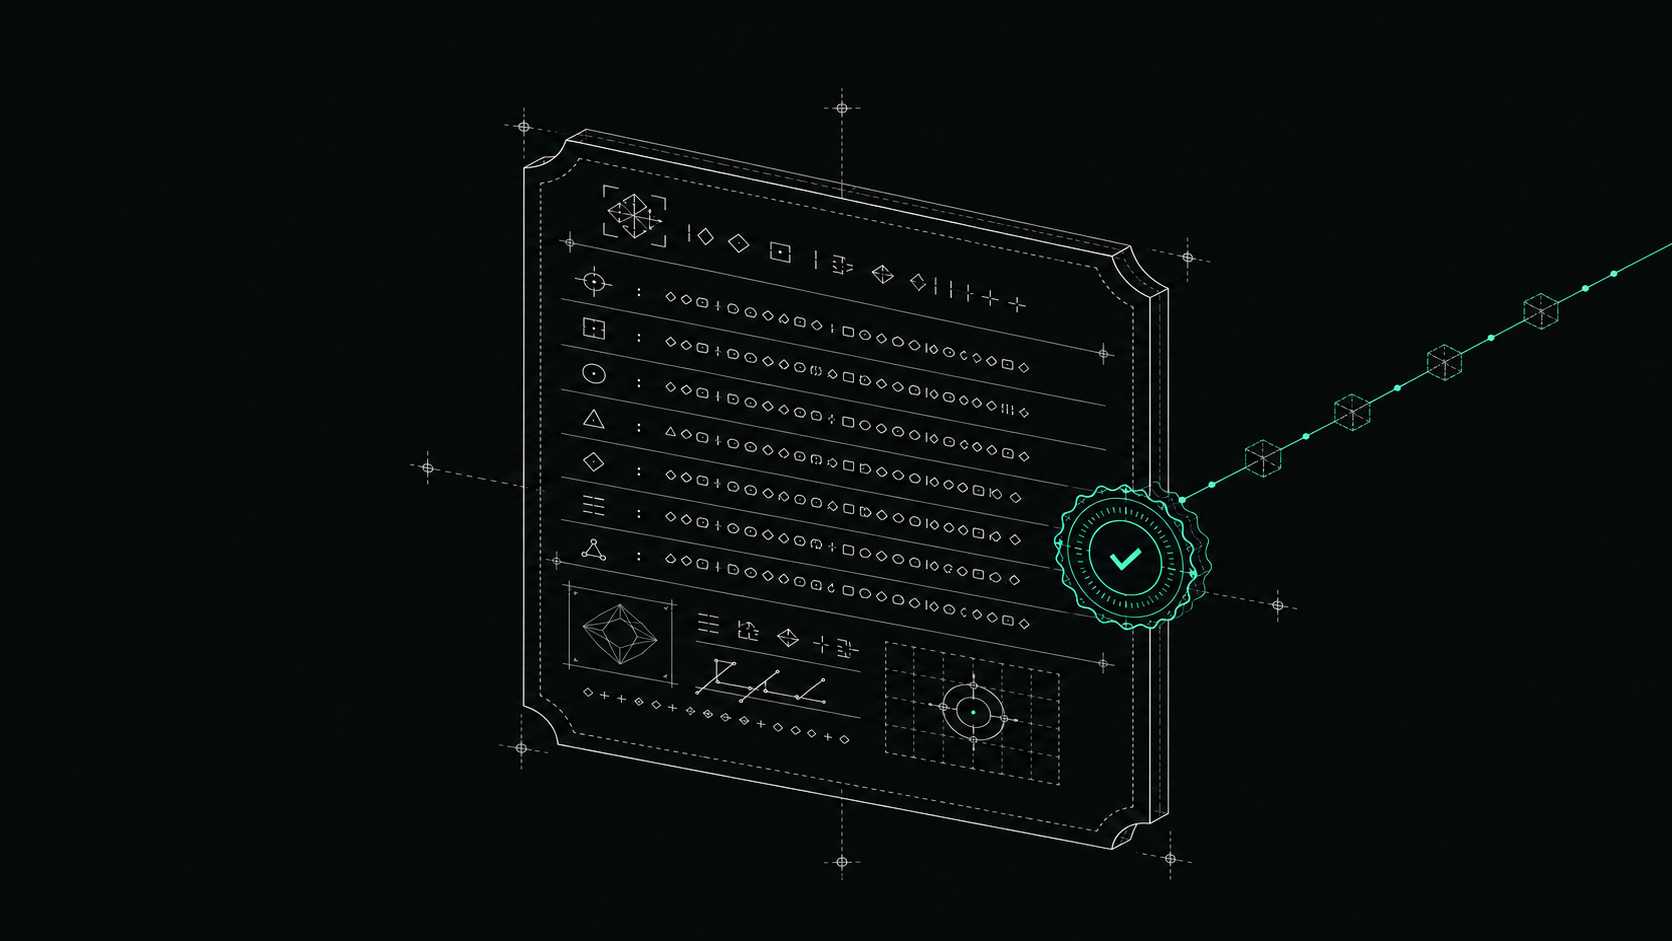
Chaque verdict de gouvernance devient un reçu signé, scellé avec Ed25519 et lié dans le journal chaîné par hachage.
Ce qui le distingue :
- Une preuve, pas un témoignage. Des reçus Ed25519 + chaînés par hachage, vérifiables hors ligne avec le binaire autonome
iaga-verify: aucun serveur, aucun réseau, aucune confiance en IAGA requise. - Une posture honnête. La posture d'application est enregistrée dans la preuve signée elle-même (
is_authoritative: false), pas enfouie dans une note de bas de page. - Auto-hébergé, aucun fournisseur dans la boucle. Fonctionne entièrement en auto-hébergement ou en air-gap ; BUSL-1.1 se convertit automatiquement en Apache-2.0 ; aucun service opéré par IAGA ne détient une copie de vos preuves.
- Conforme à la loi européenne sur l'IA. Les reçus s'alignent sur la journalisation de l'article 12 ; les politiques Dictum typées documentent vos contrôles de risque.