
nebula v2.0.0
Assistant de test d'intrusion basé sur l'IA pour automatiser la reconnaissance, la prise de notes et l'analyse des vulnérabilités.
Nebula
Pentesting assisté par IA
L'espace de travail Zero Layer
Remerciements
Tout d'abord, je tiens à remercier Dieu Tout-Puissant, qui est la source de toute connaissance. Sans Lui, cela n'aurait pas été possible.
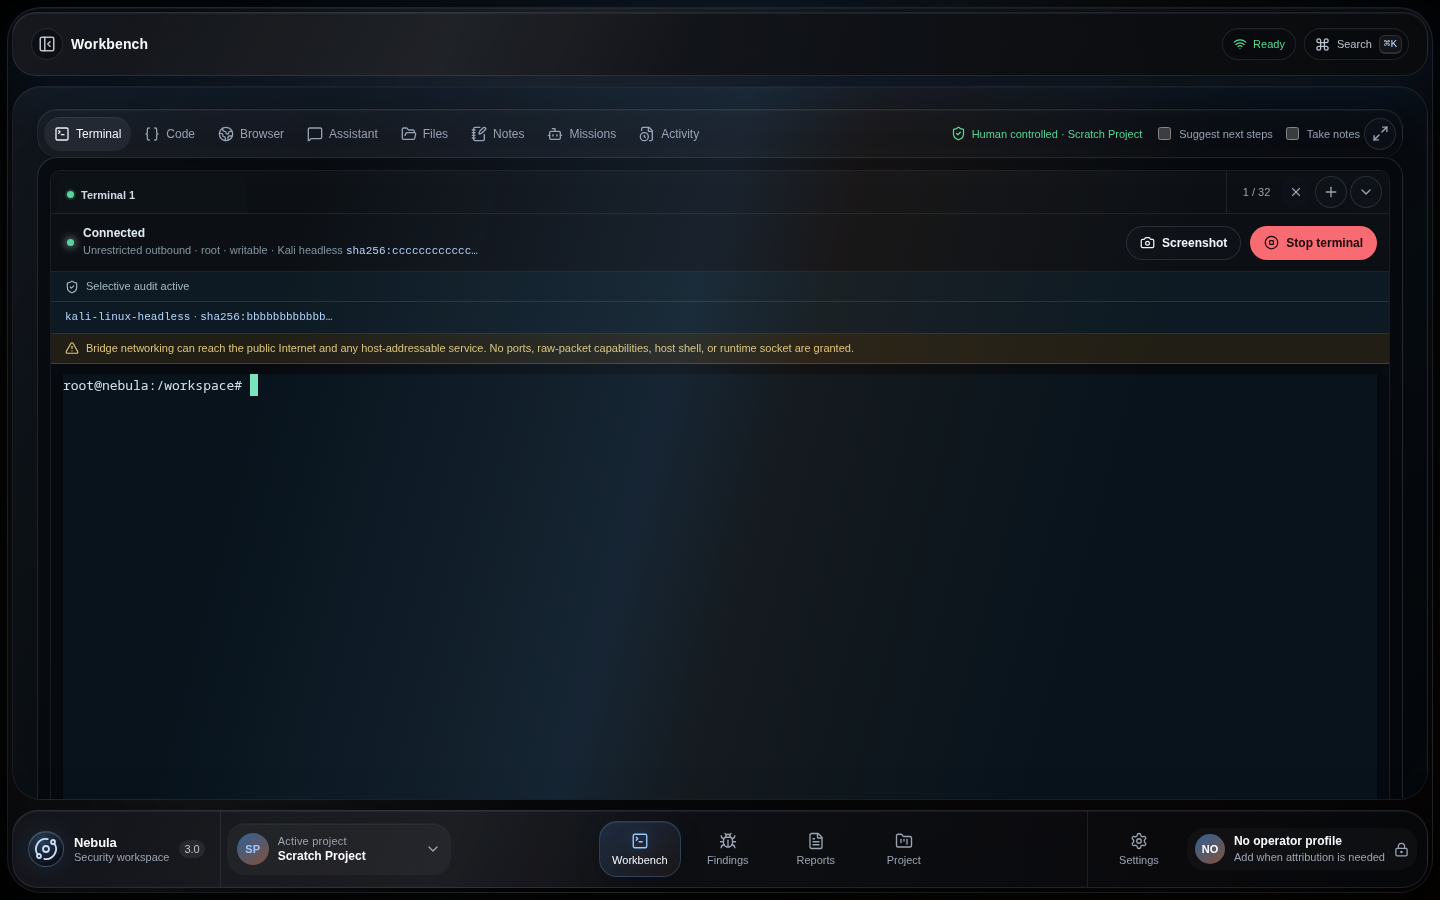
Nebula réunit les éléments de travail d'un engagement de sécurité sur une seule surface de bureau : terminal, code, navigateur, assistant, fichiers, notes, missions, constats et rapports.
L'IA peut enquêter, organiser et rédiger. L'opérateur définit le périmètre, accorde l'autorité et décide de ce qui s'exécute.
Conçu autour de l'opérateur
Travaillez en un seul endroit. Passez de la recherche à un terminal contenu, conservez les sorties utiles comme preuves et intégrez-les aux constats et aux rapports sans perdre le contexte.
Gardez l'autorité explicite. L'application du périmètre, les pauses d'approbation, les budgets stricts et l'exécution OCI isolée se situent entre l'assistance de l'IA et les systèmes testés.
Laissez une trace durable. Les artefacts adressés par contenu, les événements en ajout seul, la provenance d'exécution et les exports à manifeste d'intégrité préservent la manière dont une conclusion a été atteinte.
intent → assistance → approval → execution → evidence
Nebula prend en charge les environnements d'exécution de modèles hébergés, locaux et compatibles OpenAI. Un fournisseur de modèle est facultatif ; le terminal humain, le flux de travail des preuves, les notes, les constats et les rapports restent disponibles sans lui.
N'utilisez Nebula que sur des systèmes et réseaux que vous possédez ou que vous êtes explicitement autorisé à tester.
Installer la préversion
Les builds de préversion de Nebula 3 pour Linux x86_64 apparaissent sous forme de préversions nebula-v3.* sur GitHub Releases. Choisissez une version avec des artefacts natifs et lisez ses notes publiées avant d'installer ; les notes de version versionnées peuvent également décrire des candidats non publiés. Docker ou Podman est requis pour le terminal conteneurisé et l'automatisation en mode Docker. Les fonctionnalités d'une copie source peuvent être en avance sur la préversion publiée.
La méthode d'installation privilégiée est le dépôt APT Nebula signé. Son empreinte de clé d'archive est :
1D90 1EB3 4C8C 1065 F118 680D 1C5C 924C B4B5 823D
Vérifiez cette empreinte, ajoutez le canal de préversion actuel et installez :
sudo apt update
sudo apt install -y ca-certificates curl gnupg
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  gpg --show-keys --fingerprint
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  sudo gpg --dearmor --batch --yes -o /usr/share/keyrings/nebula-archive-keyring.gpg
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/nebula-archive-keyring.gpg] https://berylliumsec.github.io/nebula-apt prerelease main" |
  sudo tee /etc/apt/sources.list.d/nebula.list >/dev/null
sudo apt update
sudo apt install nebula
nebula
Le canal prerelease est intentionnel tant que Nebula 3 est en préversion. Le DEB
prend en charge Debian, Ubuntu, Kali et les systèmes compatibles. Les mises à jour
futures restent sous le contrôle de l'administrateur via le flux de travail APT
normal.
Installer manuellement un DEB téléchargé à la place
Téléchargez le DEB et SHA256SUMS-linux-x64.txt depuis GitHub Releases, puis vérifiez et installez (remplacez <version> par la version publiée) :
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
sudo apt install ./Nebula-<version>-linux-x86_64.deb
Utiliser plutôt l'AppImage portable
Téléchargez l'AppImage et le fichier de somme de contrôle depuis la même version, puis exécutez :
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
chmod +x Nebula-<version>-linux-x86_64.AppImage
./Nebula-<version>-linux-x86_64.AppImage
L'AppImage ne nécessite aucune installation à l'échelle du système et utilise le canal de mise à jour directe signé de Nebula.
Après le lancement, inspectez la frontière entre le Core intégré et l'environnement d'exécution local :
nebula-core doctor --json
Premier lancement : Nebula peut avoir besoin de télécharger, préparer et vérifier l'image Kali officielle avant que les fonctionnalités de terminal et d'automatisation soient prêtes. Cela peut prendre plusieurs minutes selon votre connexion et votre environnement d'exécution de conteneurs.
À propos des builds de préversion
Un build n'existe que lorsqu'une entrée
nebula-v3.*et ses artefacts natifs apparaissent sur GitHub Releases. Sauvegardez les données d'engagement et consultez les notes de version et les sommes de contrôle avant utilisation. N'utilisez paspip install nebula-aipour installer Nebula 3.
Les installateurs macOS, Windows et Linux arm64 ne font pas partie de la matrice de versions actuelle.
Exécuter depuis les sources
Installez Python 3.11–3.13, Poetry 2.1.3, Node.js 20 avec npm, la chaîne d'outils Rust stable et les prérequis Tauri pour votre système d'exploitation.
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
npm --prefix ui run dev:desktop
Le navigateur Playwright affiche les sources de connaissances d'URL pilotées par JavaScript. Les installateurs Linux signés incluent l'environnement d'exécution Chromium headless verrouillé utilisé par le bureau packagé. Les copies source nécessitent l'étape d'installation explicite ci-dessus ; Nebula peut également utiliser un navigateur Chrome ou Chromium système existant. La commande finale construit le sidecar Nebula Core local, démarre le serveur de développement de l'interface et ouvre le bureau natif directement depuis la copie source.
Développement uniquement dans le navigateur et vérifications ciblées
Construisez l'espace de travail et laissez Core choisir un port de bouclage disponible :
npm --prefix ui run build
poetry run nebula-core ui
Vérifiez les métadonnées de version et le build de l'interface. Sélectionnez et collectez les tests pour le parcours modifié en utilisant la politique de tests ciblés ; une modification de routine n'exécute pas les suites complètes du backend ou de l'interface.
python scripts/nebula3_version.py check
npm --prefix ui run build
Migrer depuis Nebula 2
Quittez Nebula 2, conservez une sauvegarde du répertoire d'engagement et importez-le sans modifier la source :
nebula-core import-2x "/path/to/nebula-2-engagement"
Vérifiez le projet importé et ses preuves avant de supprimer les données d'origine. Consultez Migrer depuis Nebula 2 pour la procédure complète d'intégrité et de récupération.