
 #1
Outils pour l'audit, le test et la sécurisation des systèmes Wi-Fi, Bluetooth et RFID.
Recommandé par Kitploit

 diegovargasj/cve-2025-32407
Preuve de concept d'exploit pour CVE-2025-32407 : contournement de la validation de certificat TLS dans Samsung Internet pour Galaxy Watch,…
 yash-chandna/cve-2024-34463
Preuve de concept d'exploitation pour CVE-2024-34463 ciblant une sécurité Bluetooth insuffisante dans la balance de pesage intelligente BPL…
 d4rks1d33/c-poc-for-cve-2024-21306
Preuve de concept d'exploitation pour CVE-2024-21306 ciblant les piles Bluetooth. Démontre l'exploitation de la vulnérabilité via la manipulation de…
 v3ilsm1th/cve-2025-27840-wip
Preuve de concept en cours de développement pour CVE-2025-27840, une vulnérabilité Bluetooth ESP32 impliquant des commandes HCI non documentées…
 amirasaiyad/ble-tpms
CVE-2024-39081. Manipulation des données TPMS BLE via communication Bluetooth.
 lukejenkins/cve-2021-34767
Vulnérabilité de déni de service IPv6 du logiciel Cisco IOS XE pour les contrôleurs sans fil de la série Catalyst 9800
 abhijithaj/dorset_smartlock_vulnerability
Ce dépôt concerne Dorset_SmartLock_vulnerability. CVE-2025-25650 est suggéré par MITRE, qui ne l’a pas encore confirmé.
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 dybrkr/wifi_leak
Exploit de preuve de concept pour CVE-2018-4084, une vulnérabilité de fuite d'informations d'identification WiFi dans macOS High Sierra, démontrant…

 lixiang957/cve-2021-36630
Exploit de preuve de concept pour CVE-2021-36630 ciblant les contrôleurs sans fil Ruckus SmartZone via une injection de commande UDP sur le port 9001.
 alwentiu/cve-2020-14292
Détails de CVE-2020-14292
 adminempire/meshdeck
Portage de MeshDeck pour Arch Linux ARM - Wilson
 yashodhanvivek/firebolt-wristphone-vulnerability
Ce dépôt concerne la vulnérabilité Firebolt wristphone pour le CVE ID CVE-2024-30656 suggérée par MITRE. MITRE n'a pas encore confirmé l'identifiant.
 ov3rwatch/detection-and-mitigation-for-cve-2022-1679
Script shell pour détecter et atténuer CVE-2022-1679, une vulnérabilité use-after-free dans le pilote sans fil ath9k du noyau Linux qui permet une…
 ekamsinghwalia/-detection-and-mitigation-for-cve-2022-1679
Script shell pour détecter et atténuer CVE-2022-1679, une vulnérabilité use-after-free dans le pilote sans fil ath9k du noyau Linux qui permet une…
 saruman9/ble_connect_rust
Norton Core Secure WiFi PoC (CVE-2018-5234) en Rust.
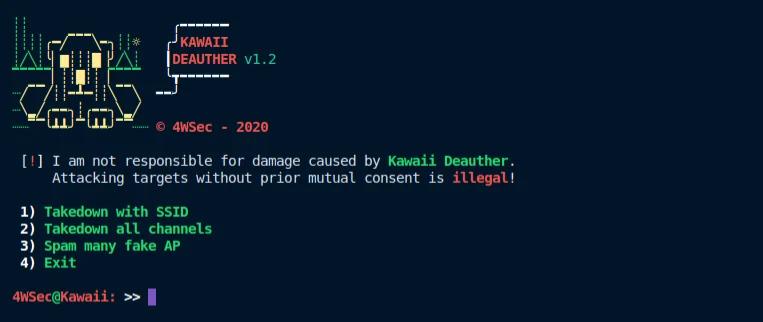 drau6/kawaiideauther
Boîte à outils de pentest WiFi basée sur le shell qui désauthentifie les clients et les routeurs et inonde de faux points d'accès à l'aide de mdk3 et…








