
 #1
Outils pour l'audit, le test et la sécurisation des systèmes Wi-Fi, Bluetooth et RFID.
Recommandé par Kitploit
 brannondorsey/mitm-router
☠ Point d'accès sans fil homme-du-milieu dans un conteneur Docker 🐳
 bastilleresearch/mousejack
Outils de recherche pour les vulnérabilités MouseJack dans les dispositifs sans fil nRF24L01, incluant la découverte d'appareils, la capture de…
 elevenpaths/dirtytooth-raspberrypi
Exploitez le hack pour IOS 11.1.2 et versions antérieures afin de collecter des informations divulguées.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 elevenpaths/devicepairedtool
Outil pour tester et auditer la sécurité de l'appairage des appareils Bluetooth, identifier les vulnérabilités des protocoles d'appairage sans fil et…
 rtlsdrblog/tempestsdr
Espionnage vidéo à distance à l'aide d'une plateforme radio logicielle
 samyk/skyjack
Un drone conçu pour rechercher, pirater et prendre le contrôle total sans fil de tout autre drone Parrot ou 3DR à portée sans fil ou de vol, créant…
 olav-st/cve-2017-1000250-poc
Script d'exploitation de preuve de concept pour CVE-2017-1000250. Écrit lors de la recherche pour l'essai dans TTM4137 Sécurité sans fil.
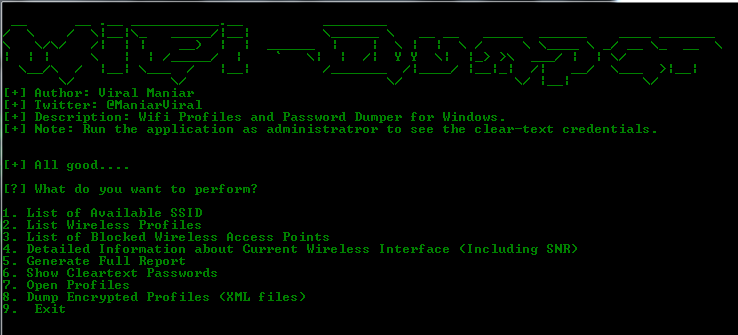 viralmaniar/wifi-dumper
Cet outil open source permet d'extraire les profils wifi et les mots de passe en clair des points d'accès connectés sur la machine Windows. Cet outil…
 xswxm/nrf24-injection
Un ensemble d'outils pour renifler des appareils et lancer des attaques avec Crazyradio
 wiire-a/cve-2017-9476
AP caché avec des identifiants déterministes
 infobyte/wardriving
Wardriving ekoparty
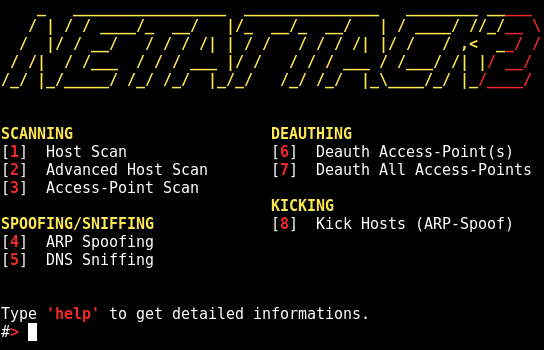 chrizator/netattack2
Un script avancé de scan réseau et d'attaque basé sur GUI. 2e version de netattack sans GUI.
 own2pwn/blueborne-cve-2017-1000251-poc
Preuve de concept d'exploitation pour la vulnérabilité BlueBorne CVE-2017-1000251 ciblant la pile Bluetooth. Démontre la possibilité d'exécution de…
 tlatkdgus1/blueborne-cve-2017-1000251
clone
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 aymankhalfatni/cve-2017-0785
CVE-2017-0785 : BlueBorne PoC
 mailinneberg/broadpwn
Bug Broadpwn (CVE-2017-9417)








