
 #1
Outils pour tester, exploiter et sécuriser les applications web et les API.
Recommandé par Kitploit
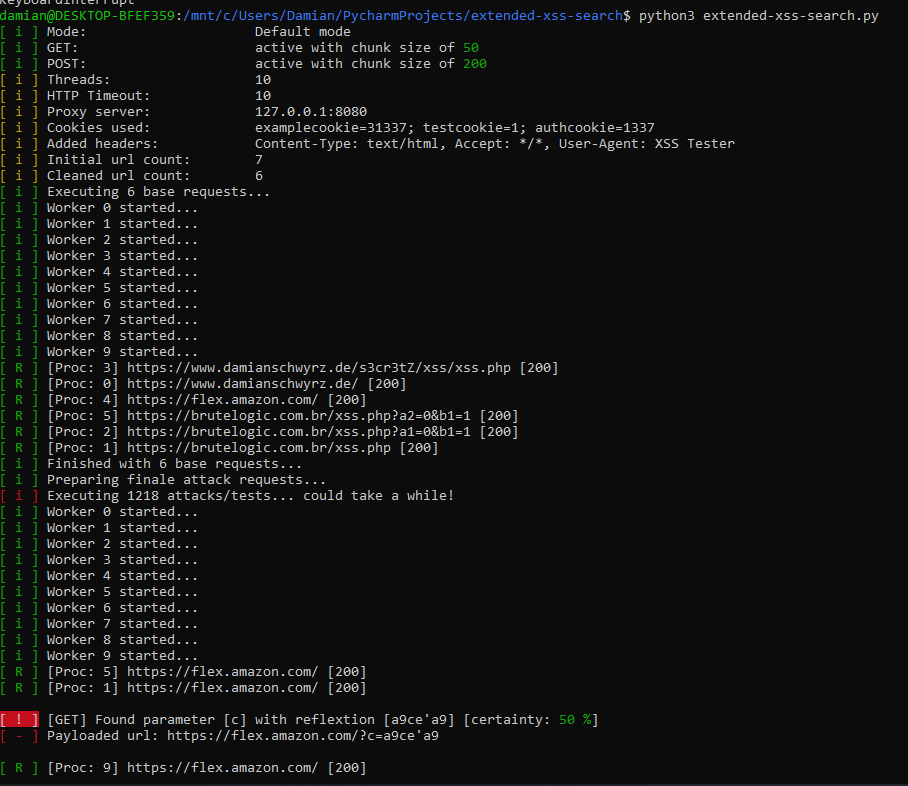
 damian89/extended-xss-search
Une meilleure version de mon outil xssfinder - analyse différents types de xss sur une liste d'URLs.
 saelo/jscpwn
Exploit PoC pour CVE-2016-4622
 polakow/cve-2022-21907
Un véritable exploit DoS pour CVE-2022-21907
 mrmtwoj/apache-vulnerability-testing
Outil de test de vulnérabilité du serveur HTTP Apache | PoC pour CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 ,…
 z-bool/venom-jwt
Outil de vérification de vulnérabilité et de brute-force de clés développé pour les tests d'intrusion JWT. Génère des résultats pour le FUZZ ciblant…
 efchatz/http3-attacks
Scripts d'exploitation éducatifs pour les attaques HTTP/3 (CVE-2022-30592) incluant HTTP3-loris, HTTP3-stream et HTTP3-flooding, testés contre des…
 nytrorst/xssfuzzer
XSS Fuzzer est un outil qui génère des payloads XSS basées sur des vecteurs définis par l'utilisateur et des listes de fuzzing.
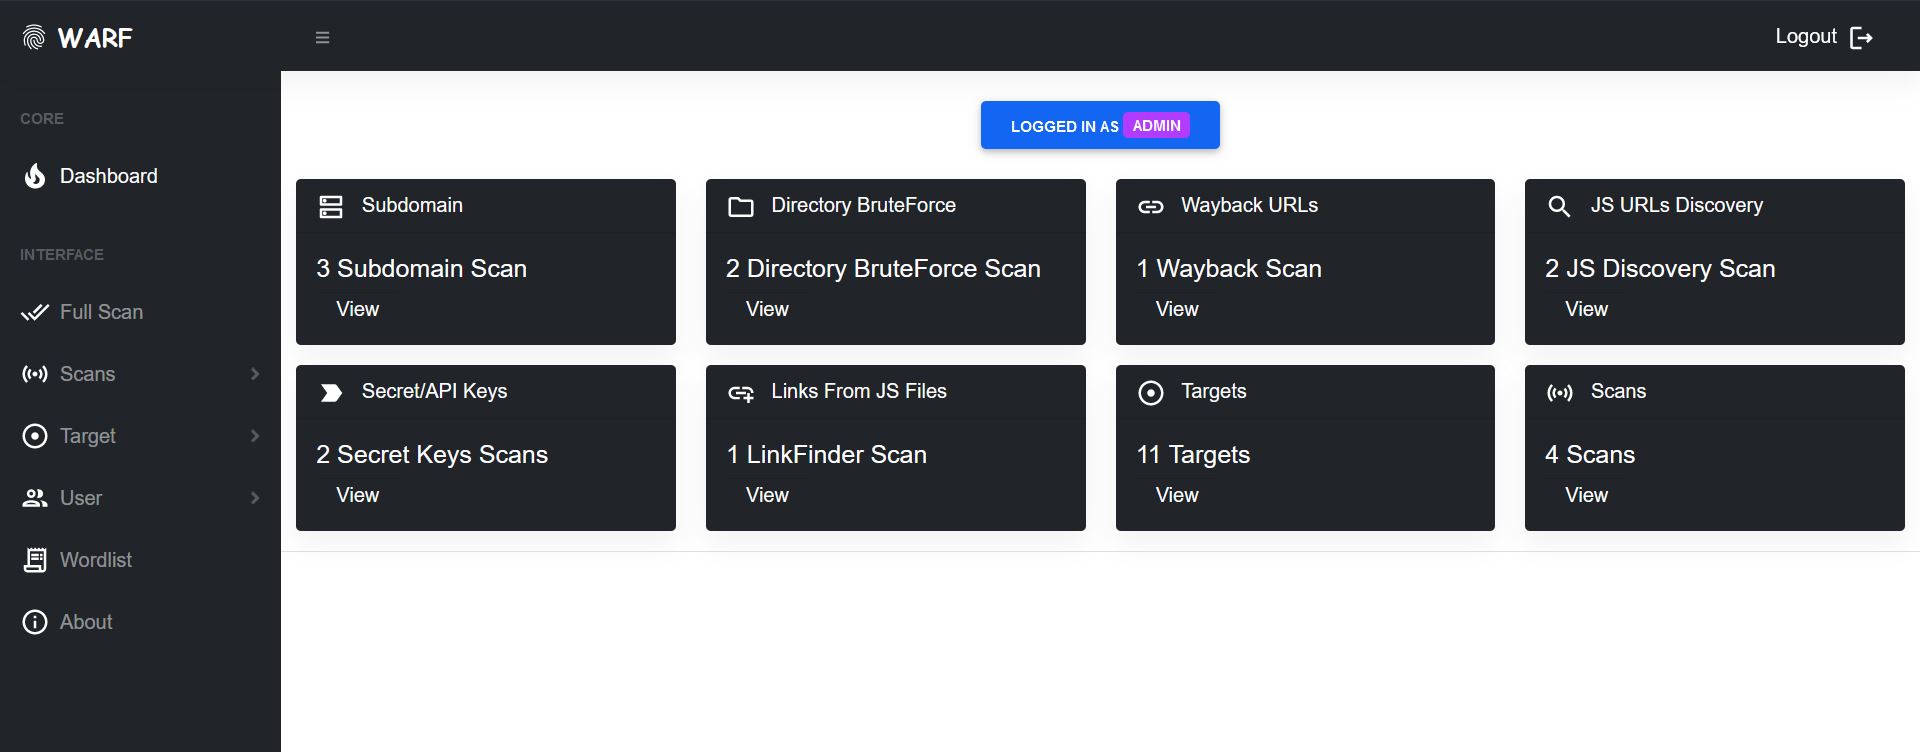 iamnihal/warf
Cadre modulaire de reconnaissance d'applications web pour l'énumération automatisée de sous-domaines, le brute-force de répertoires, et l'extraction…
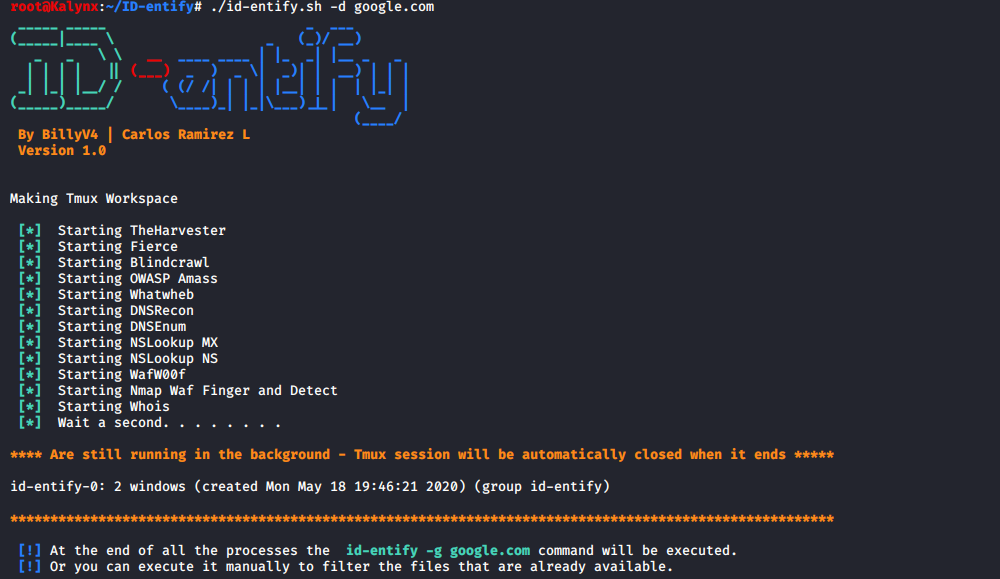 billyv4/id-entify
Rechercher des informations liées au domaine : Emails - Adresses IP - Sous-domaines - Informations sur la technologie WEB - Type de pare-feu -…
 alexbakker/log4shell-tools
Outil qui exécute un test pour vérifier si l'une de vos applications est affectée par les récentes vulnérabilités dans log4j : CVE-2021-44228 et…
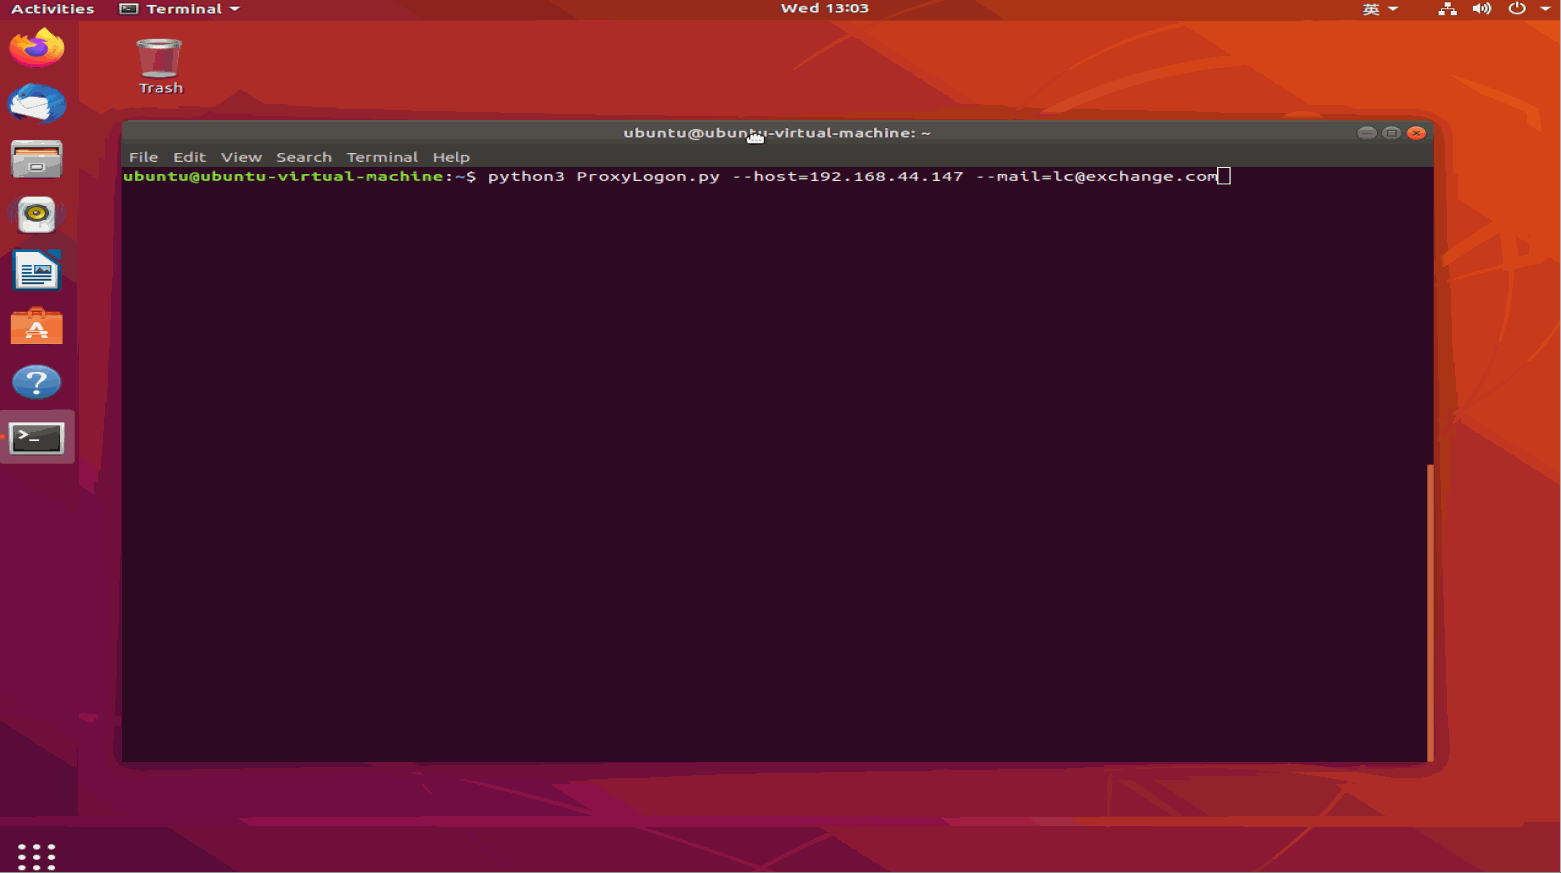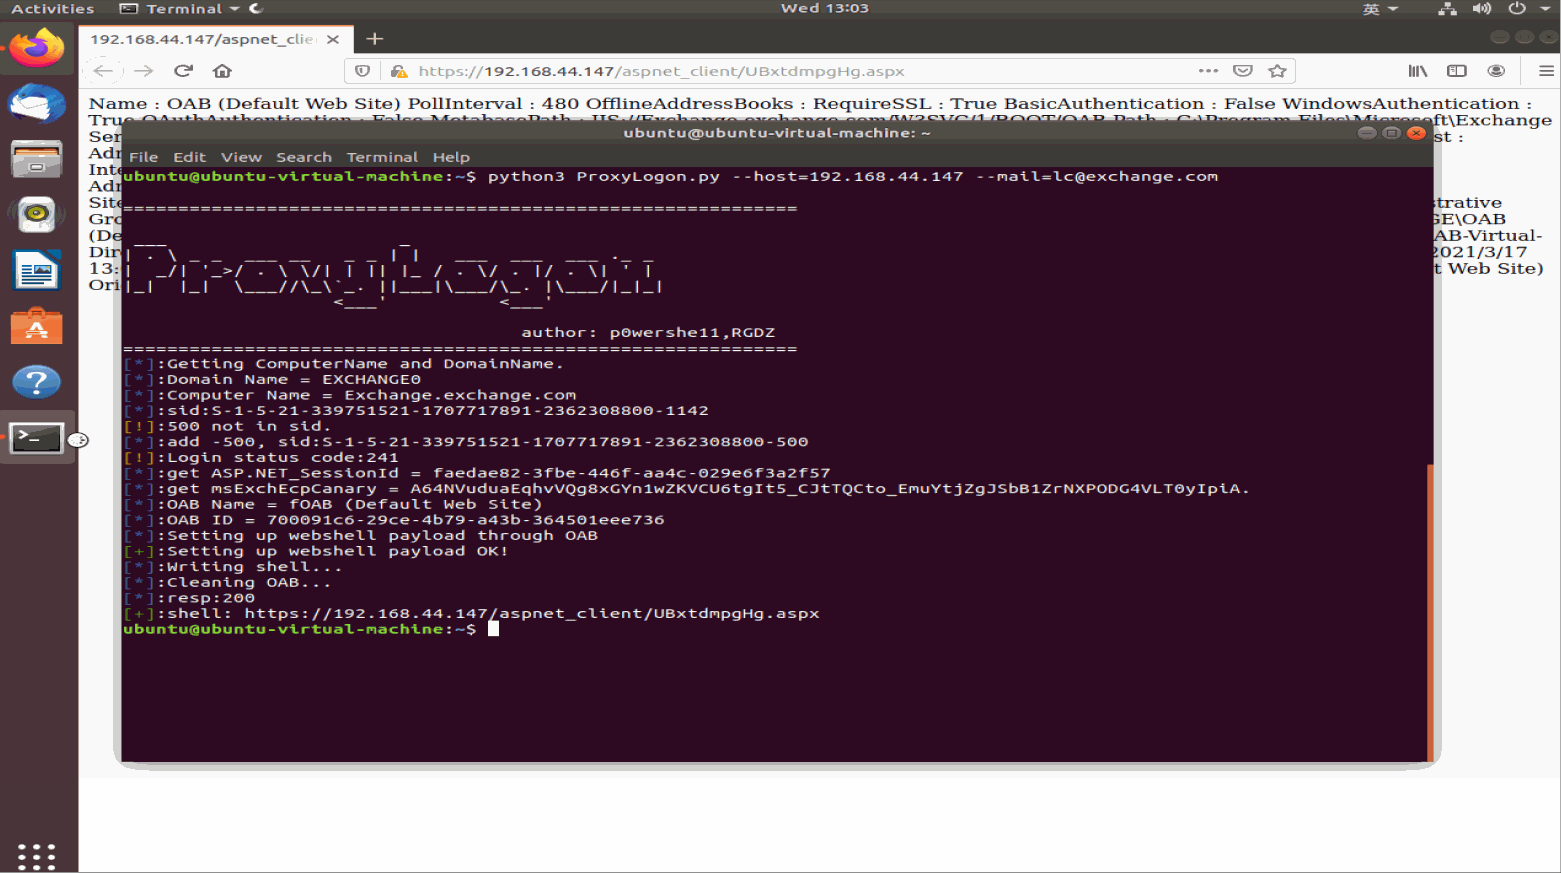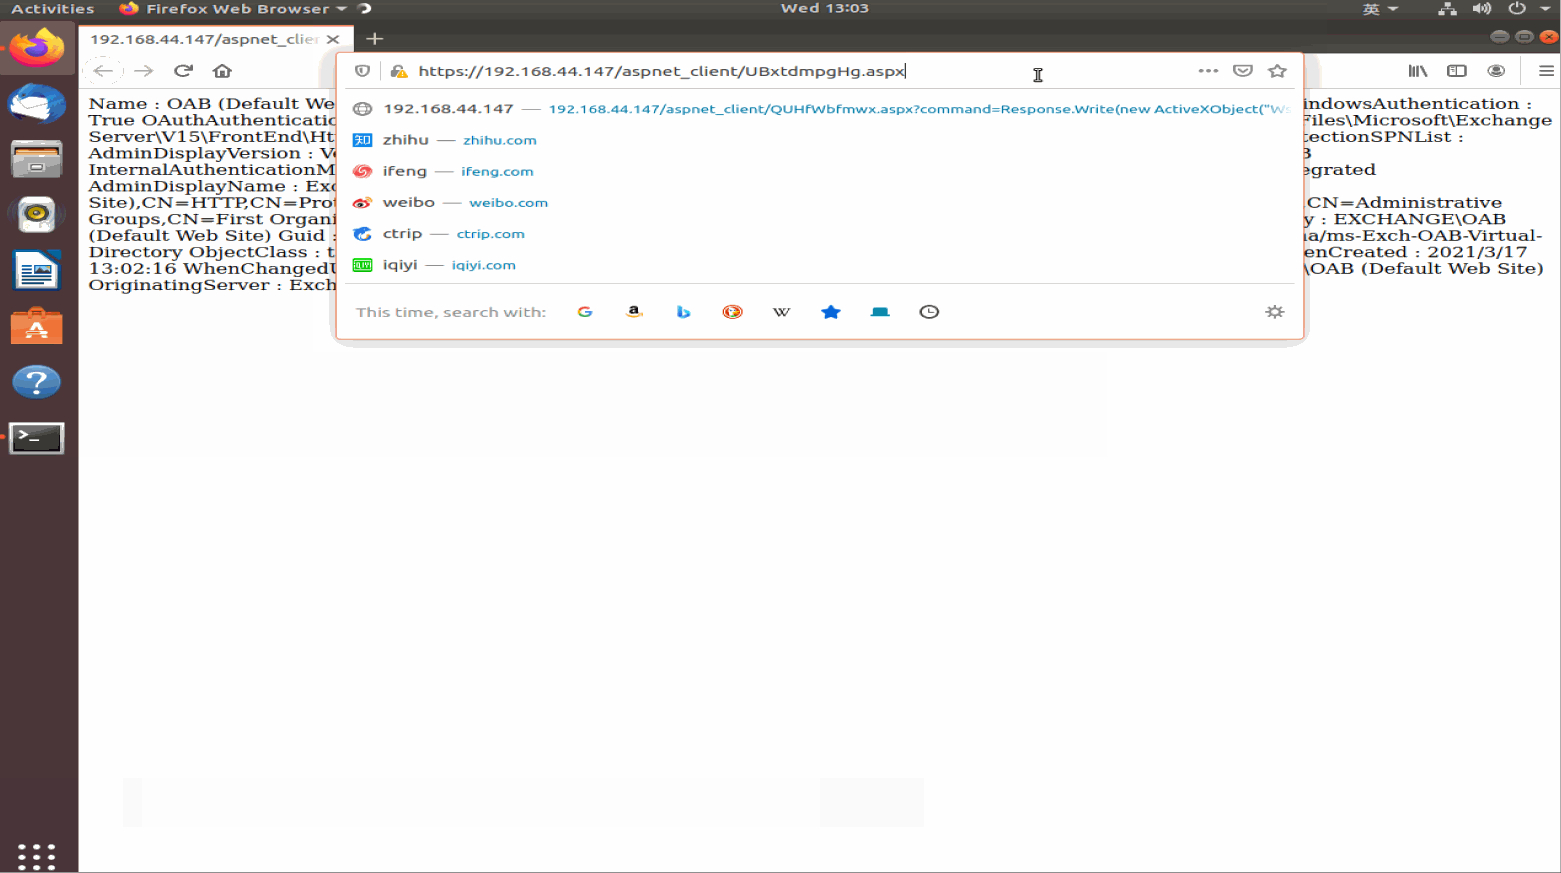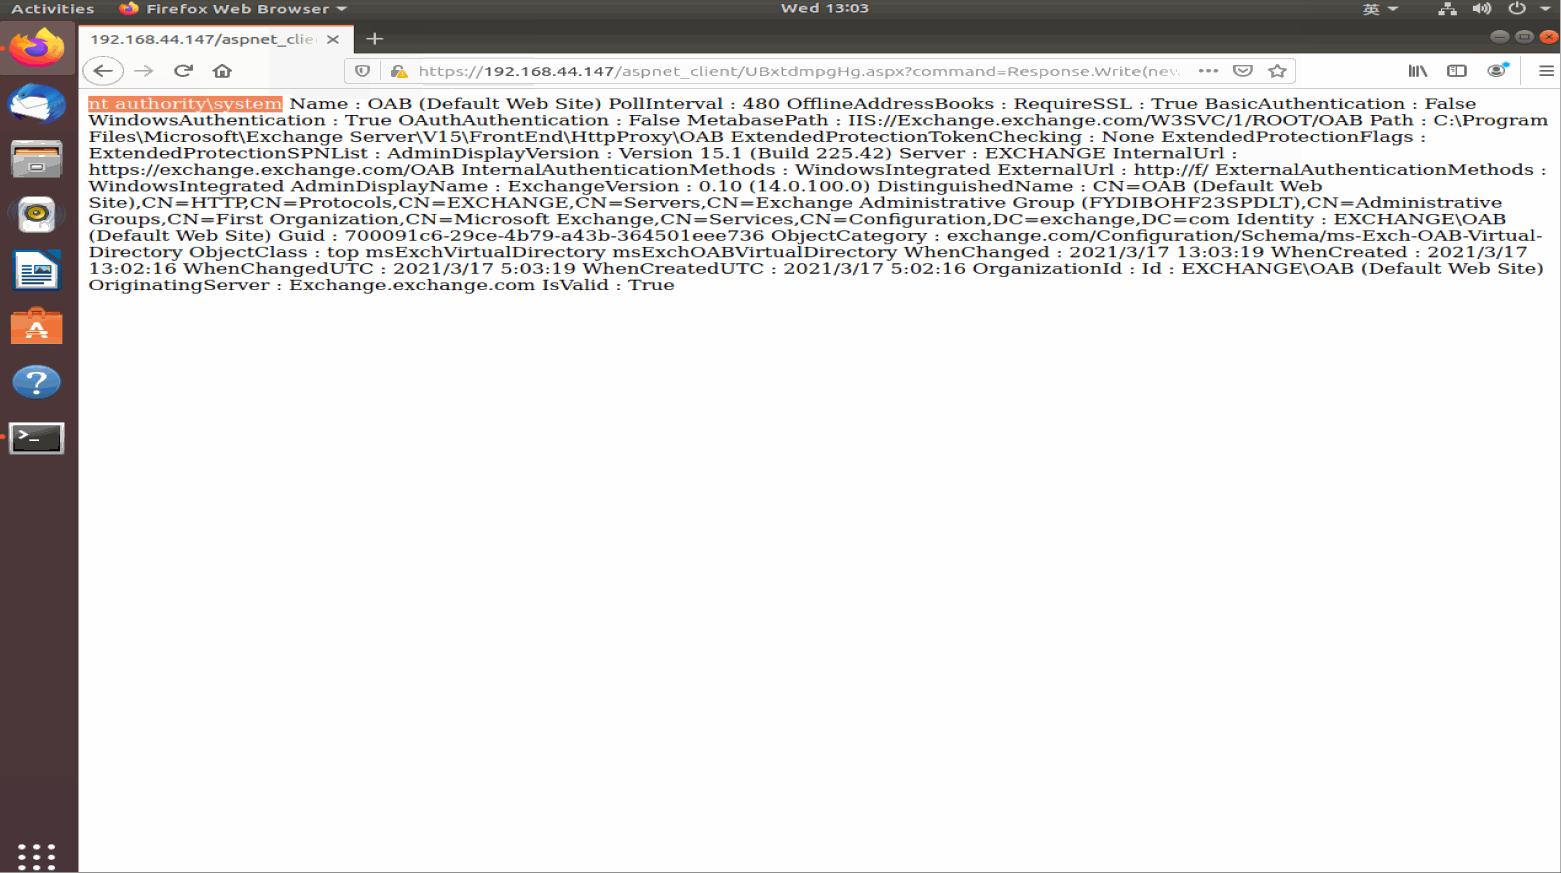 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 gabrielg/cve-2014-1266-poc
Preuve de concept d'exploitation de la vulnérabilité de vérification SSL/TLS d'Apple (CVE-2014-1266) dans iOS et OS X, démontrant l'interception…
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
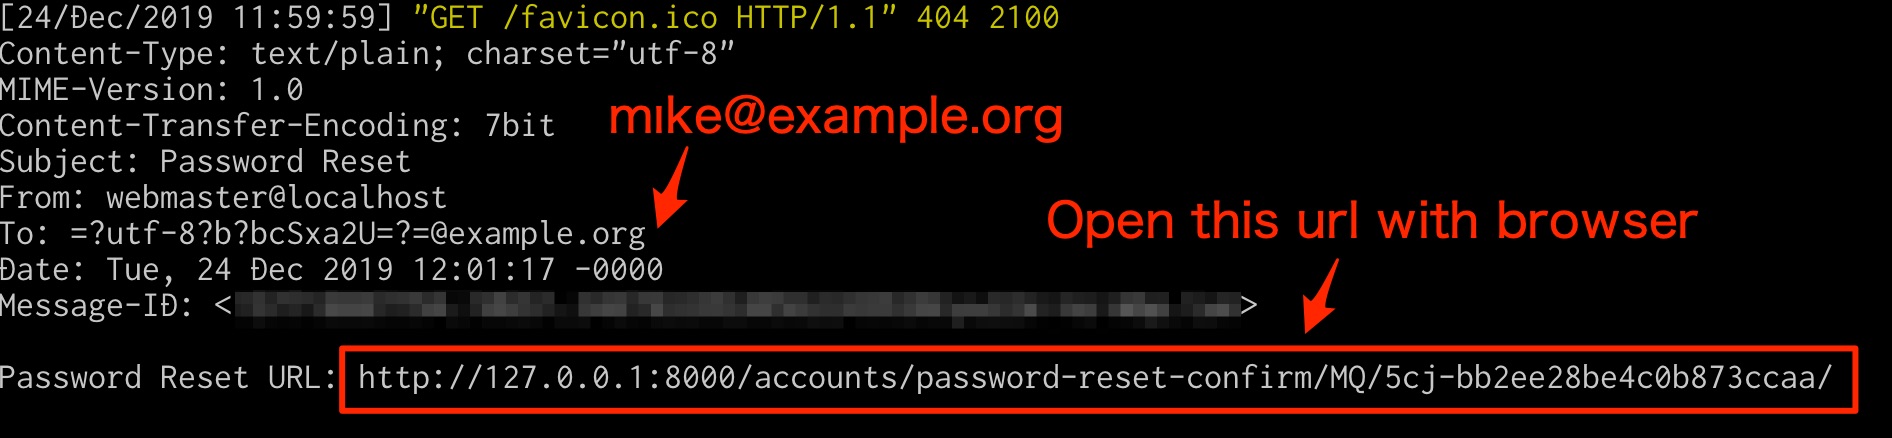 ryu22e/django_cve_2019_19844_poc
PoC pour CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
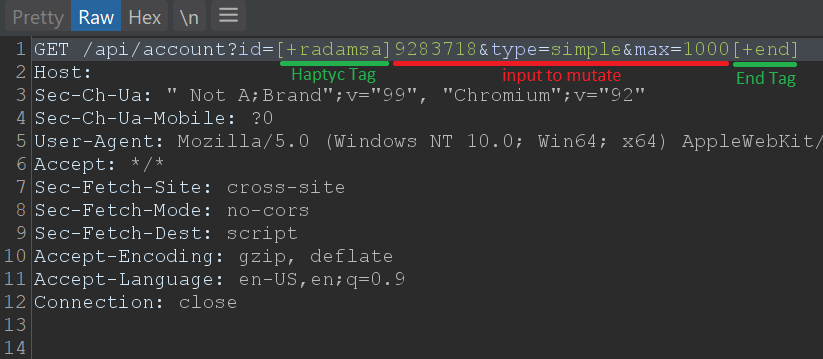 defparam/haptyc
Bibliothèque Python pour Turbo Intruder qui ajoute la prise en charge des positions de charge utile et les types d'attaque…
 jas502n/kibana-rce
kibana < 6.6.0 exécution de commande à distance non autorisée (Nécessite Timelion et Canvas), CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE post-authentification
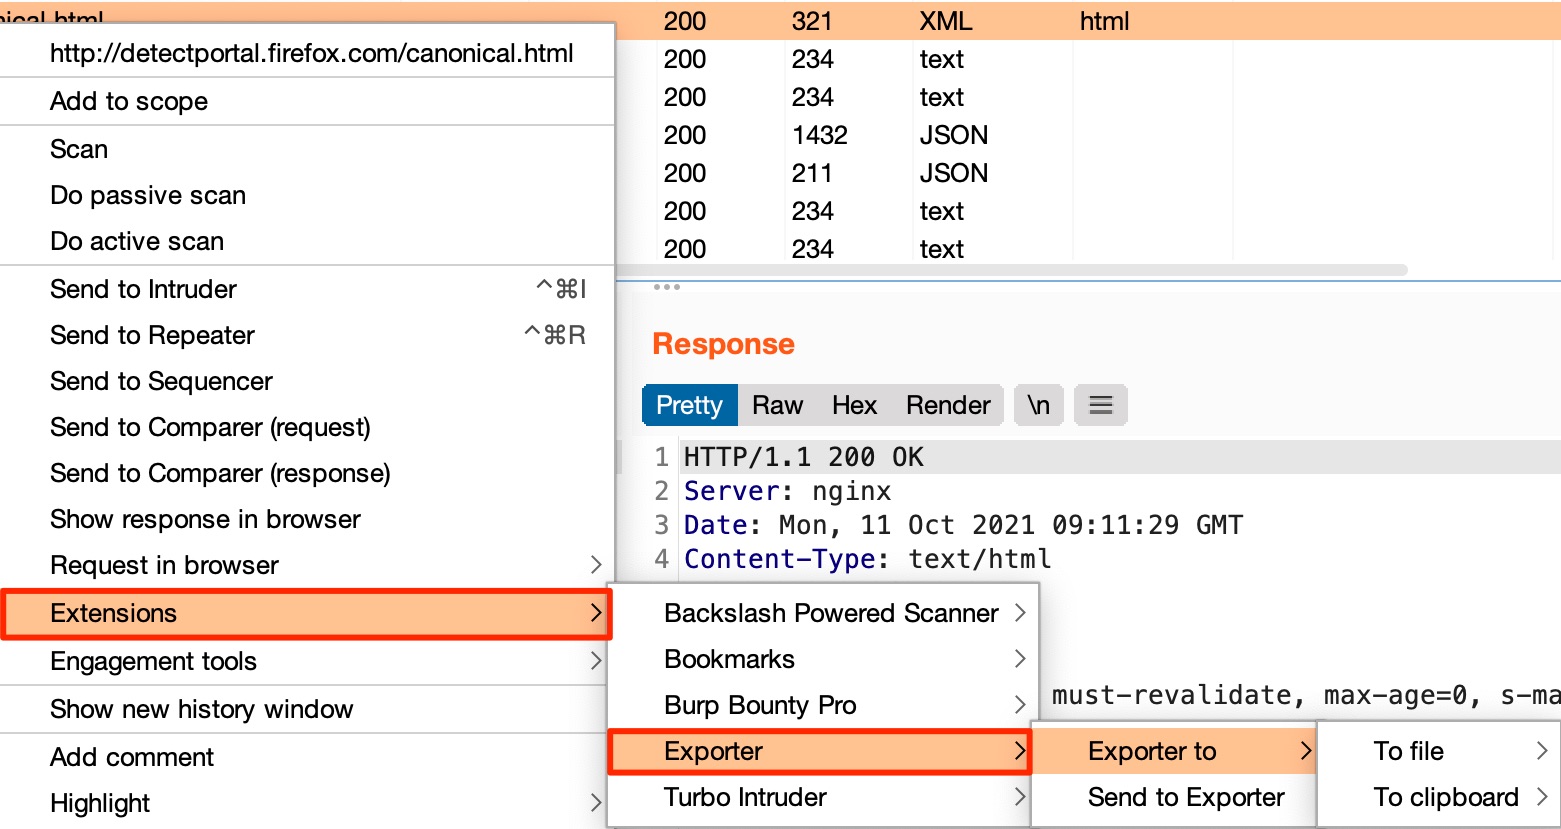 artssec/burp-exporter
Exporter est une extension Burp Suite permettant de copier une requête vers un fichier ou le presse-papiers sous forme de fonctions dans plusieurs…








