
 #1
Outils pour tester, exploiter et sécuriser les applications web et les API.
Recommandé par Kitploit
 tarihub/blackjump
Exploitation non autorisée des vulnérabilités combinées de JumpServer bastion, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 codingo/minesweeper
Un plugin Burpsuite (BApp) pour faciliter la détection de scripts chargés depuis plus de 23000 domaines malveillants de minage de cryptomonnaies…
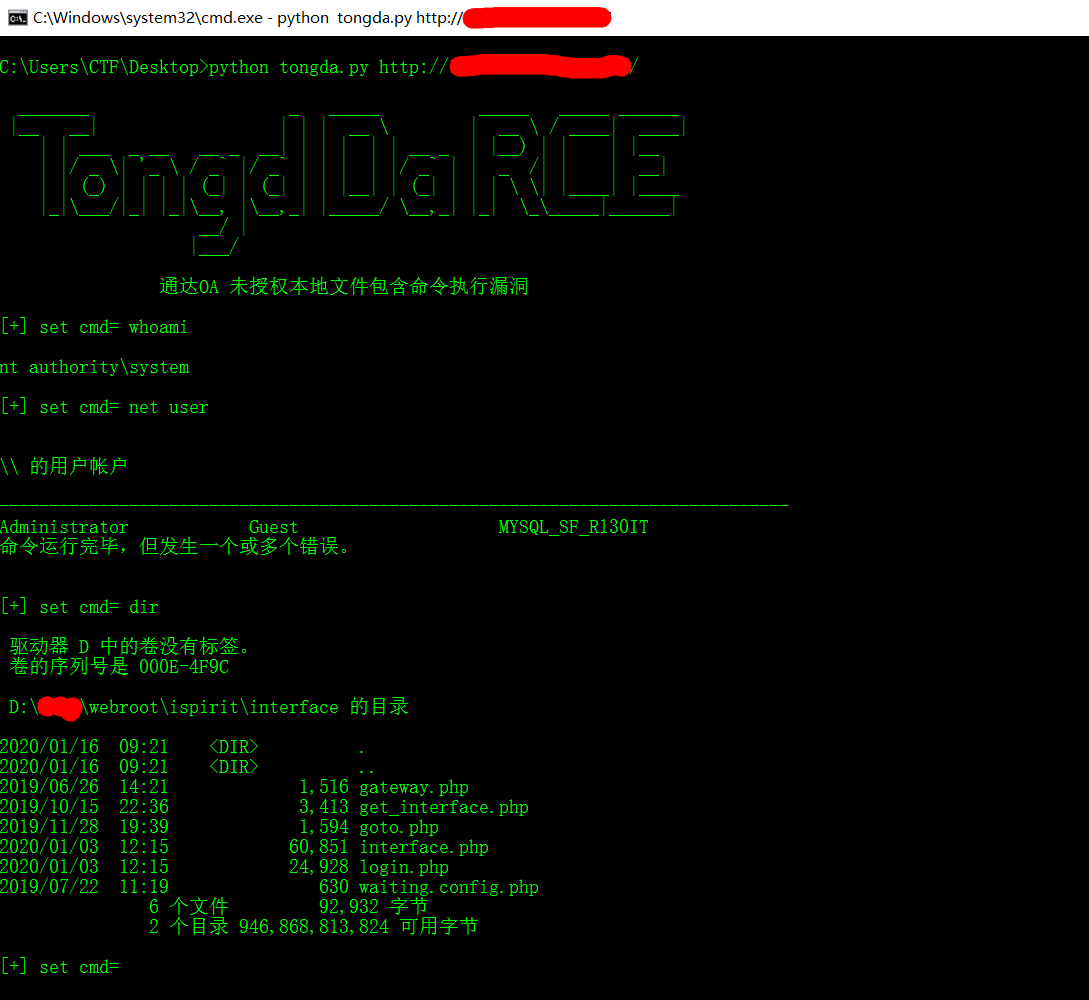 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
 jehadalqurashi/blackdir-framework
Scanner de vulnérabilités d'applications web
 spiderlabs/airachnid-burp-extension
Une extension Burp pour tester la vulnérabilité des applications à l'attaque Web Cache Deception
 forefy/reburp
Une extension Burp Suite qui expose l'intégralité de l'API Montoya sous forme d'API REST locale, avec Swagger UI
 wh1te4ever/webkit-bug-256172
Safari 1day RCE Exploit
 dxask88ma/weblogic-cve-2023-21839
Exploit basé sur Java pour CVE-2023-21839 ciblant Oracle WebLogic Server versions 12.2.1.3.0 et 12.2.1.4.0 via injection LDAP pour exécution de code…
 g0rx/cve-2018-7600-drupal-rce
Collection d'exploits PoC pour CVE-2018-7600 Drupal RCE avec plusieurs scripts ciblant Drupal 7 et 8, y compris des variantes d'exploitation massive.
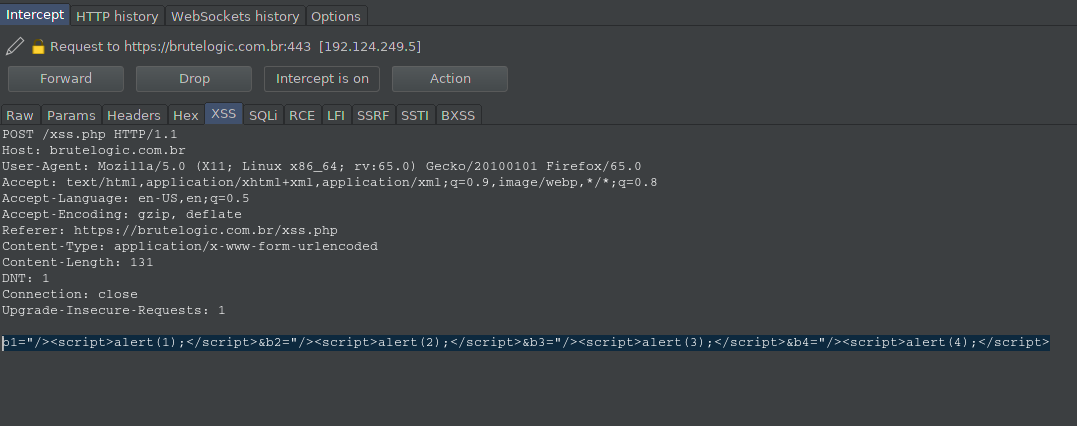 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…
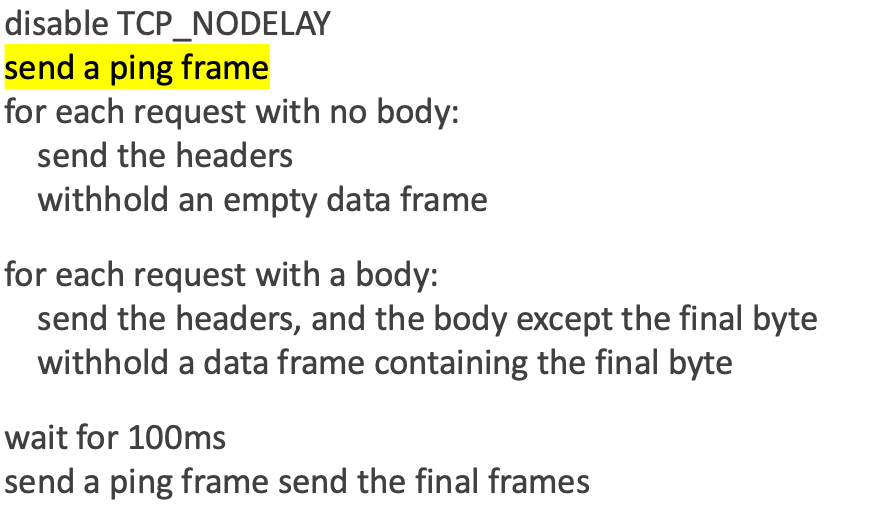 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 cuerz/cve-2021-36260
Outil de détection et d'exploitation par lots des vulnérabilités RCE Hikvision
 jas502n/cve-2019-11581
Vulnérabilité d'injection de template dans Atlassian JIRA menant à une exécution de code à distance (RCE)
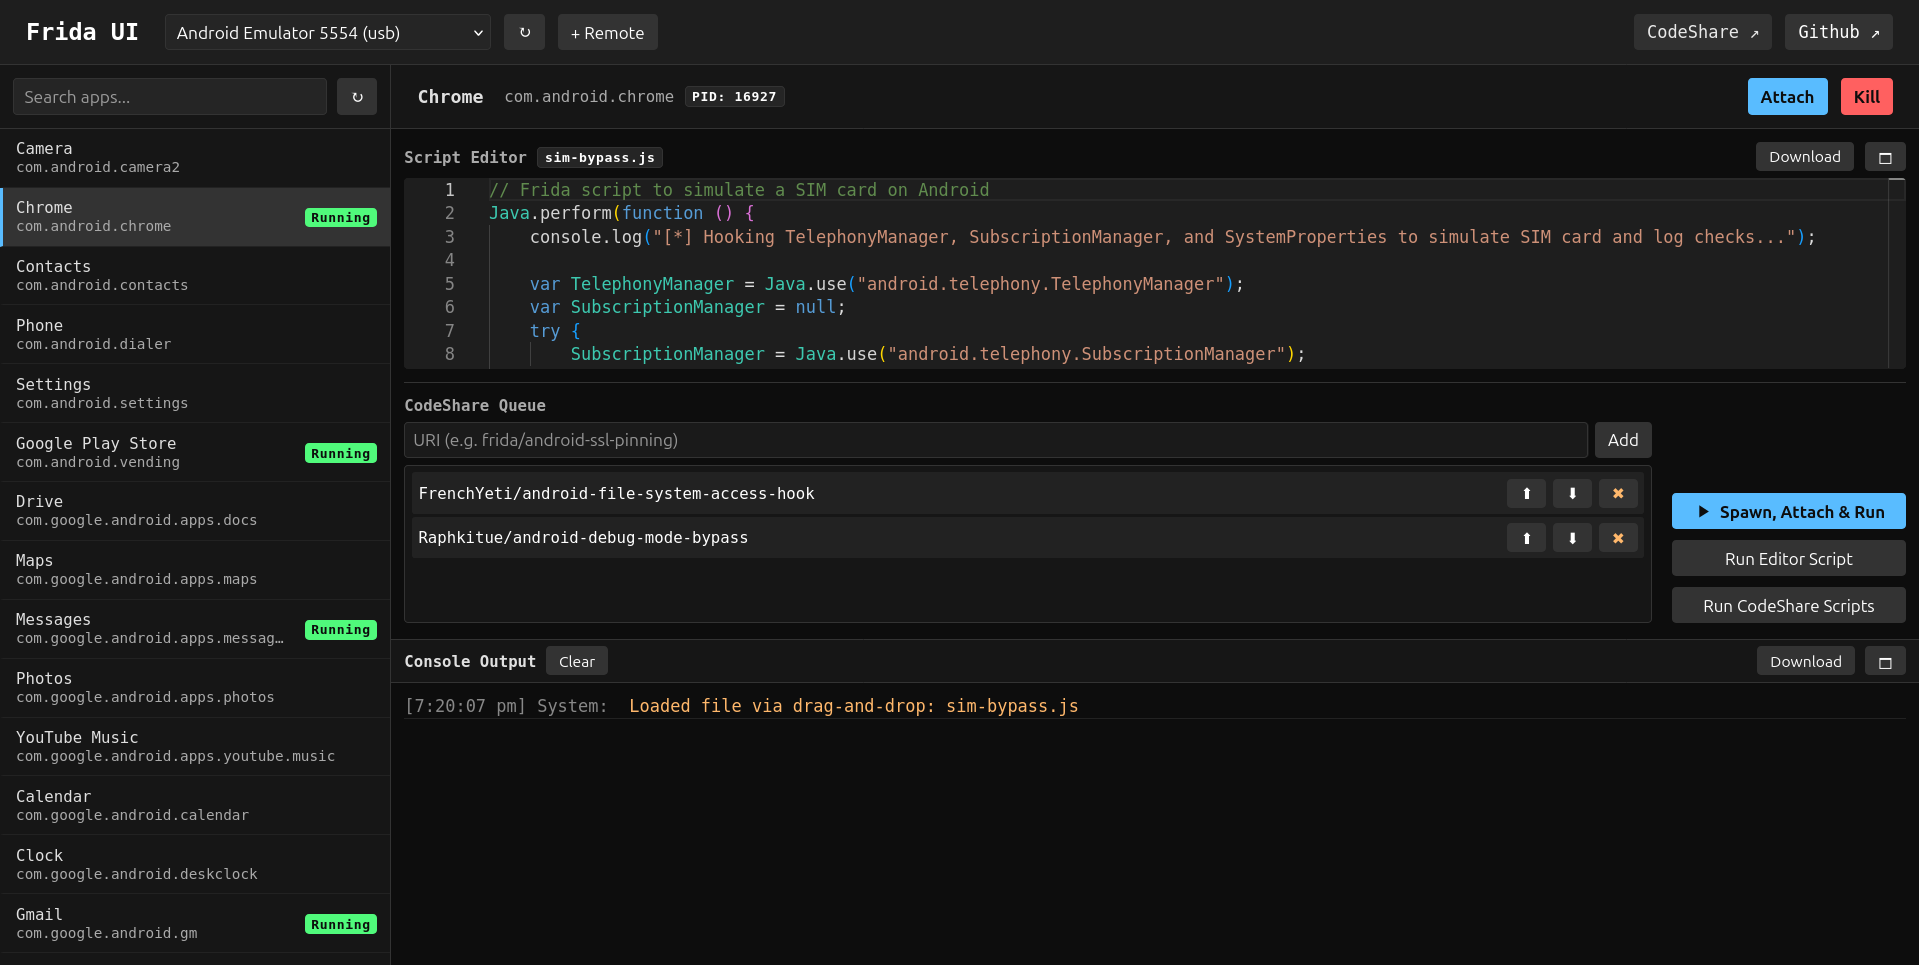 adityatelange/frida-ui
Interagissez avec les appareils, processus et scripts Frida directement depuis votre navigateur.
 dhmosfunk/7-zip-cve-2025-0411-poc
Ce dépôt contient des scénarios POC dans le cadre de CVE-2025-0411 MotW bypass.
 hktalent/cve-2020-2551
comment détecter le poc exploit python CVE-2020-2551 Weblogic RCE avec IIOP
 jimywork/cromos
Cromos est un outil pour télécharger des extensions légitimes du Chrome Web Store et injecter du code en arrière-plan de l'application.








