
 #1
Outils pour tester, exploiter et sécuriser les applications web et les API.
Recommandé par Kitploit

 vavkamil/awesome-bugbounty-tools
Répertoire organisé d'outils de bug bounty classés par catégorie : reconnaissance, énumération de sous-domaines, scan de ports, découverte de…
 infoslack/awesome-web-hacking
Liste organisée de ressources de sécurité des applications web, comprenant des livres, des outils, des antisèches, des laboratoires et des cours pour…
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver Selenium personnalisé | Zéro configuration | Passe tous les systèmes anti-bots (comme Distil / Imperva/ Datadadome / CloudFlare IUAM)
 apsdehal/awesome-ctf
Une liste organisée de frameworks, bibliothèques, ressources et logiciels pour le CTF
 owasp/wstg
Le Web Security Testing Guide est un guide Open Source complet pour tester la sécurité des applications Web et des services Web.
 wifiphisher/wifiphisher
Cadre de point d'accès malveillant pour les engagements d'équipe rouge et les tests de sécurité Wi-Fi. Effectue des attaques Evil Twin, KARMA et…
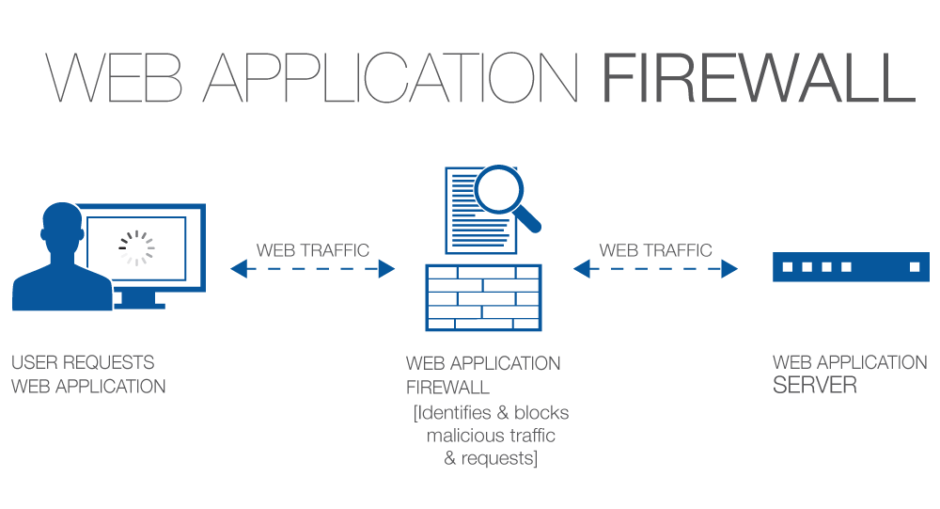 0xinfection/awesome-waf
Tout sur les pare-feu d'applications Web (WAF) d'un point de vue sécurité ! 🔥
 kgretzky/evilginx2
Framework d'attaque de type homme-du-milieu autonome utilisé pour le hameçonnage des identifiants de connexion ainsi que des cookies de session,…
 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 rofl0r/proxychains-ng
proxychains ng (nouvelle génération) — un préchargeur qui intercepte les appels aux sockets dans les programmes liés dynamiquement et les redirige à…
 testssl/testssl.sh
Test du chiffrement TLS/SSL n'importe où sur n'importe quel port
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 wpscanteam/wpscan
Scanner de sécurité WordPress qui détecte les vulnérabilités, énumère les plugins/thèmes/utilisateurs et vérifie les mots de passe faibles. S'intègre…
 mishakorzik/allhackingtools
Boîte à outils de hacking tout-en-un pour les hackers ! Et plus d'outils de hacking ! Pour Termux.
 elder-plinius/t3mp3st
plateforme de red teaming autonome ; méta-harnais de sécurité offensive multi-agents
 fuzzdb-project/fuzzdb
Dictionnaire de modèles d'attaque et de primitives pour l'injection de défauts dans les applications boîte noire et la découverte de ressources.
 bunkerity/bunkerweb
🛡️ Pare-feu d'application Web (WAF) open source et natif du cloud







