
 #1
Outils pour tester, exploiter et sécuriser les applications web et les API.
Recommandé par Kitploit
 rootdirective-sec/cve-2026-39987-lab
# Laboratoire Docker local reproduisant CVE-2026-39987, une RCE sans authentification dans le WebSocket du terminal de marimo. Compare les versions…
 prot0tw/keycloak_cve-2026-18963_poc
Ce dépôt est une preuve de concept (PoC) pour CVE-2026-18963. Veuillez l'utiliser uniquement sur des produits légaux (laboratoire, environnement…
 tam-k592/cve-2025-55752
Détecte et exploite la traversée de répertoire CVE-2025-55752 d'Apache Tomcat via Rewrite Valve, permettant le téléversement de JSP basé sur PUT et…
 wattocyber/bug-bounty-library
Bibliothèque de méthodologie bug-bounty soigneusement sélectionnée, avec runbooks, playbooks de recon/fuzz, checklists et utilitaires CLI pour le…
 tennc/webshell
Ceci est un projet open source de webshell
 opnsense/core
Interface graphique OPNsense, API et backend système
 helloexp/0day
EXP et POC de vulnérabilités pour divers CMS, diverses plateformes, divers systèmes et divers logiciels, ce projet sera mis à jour en continu.
 megadose/onionsearch
OnionSearch est un script qui extrait les URLs sur différents moteurs de recherche .onion.
 woj-ciech/leaklooker
Trouver des bases de données ouvertes - Propulsé par Binaryedge.io
 infobyte/evilgrade
Evilgrade est un framework modulaire qui permet à l'utilisateur de tirer parti de mauvaises implémentations de mises à jour en injectant de fausses…
 umputun/reproxy
Serveur HTTP(S) de périphérie léger et proxy inverse avec SSL automatique, découverte Docker/Consul, authentification par route, limitation de débit,…
 nixawk/labs
Laboratoires de vulnérabilité pour l'analyse de sécurité
 uphiago/recon-skills
Validé sur le terrain, pack de compétences en sécurité offensive avec 169 techniques pour la reconnaissance et les tests d'intrusion. Couvre CORS,…
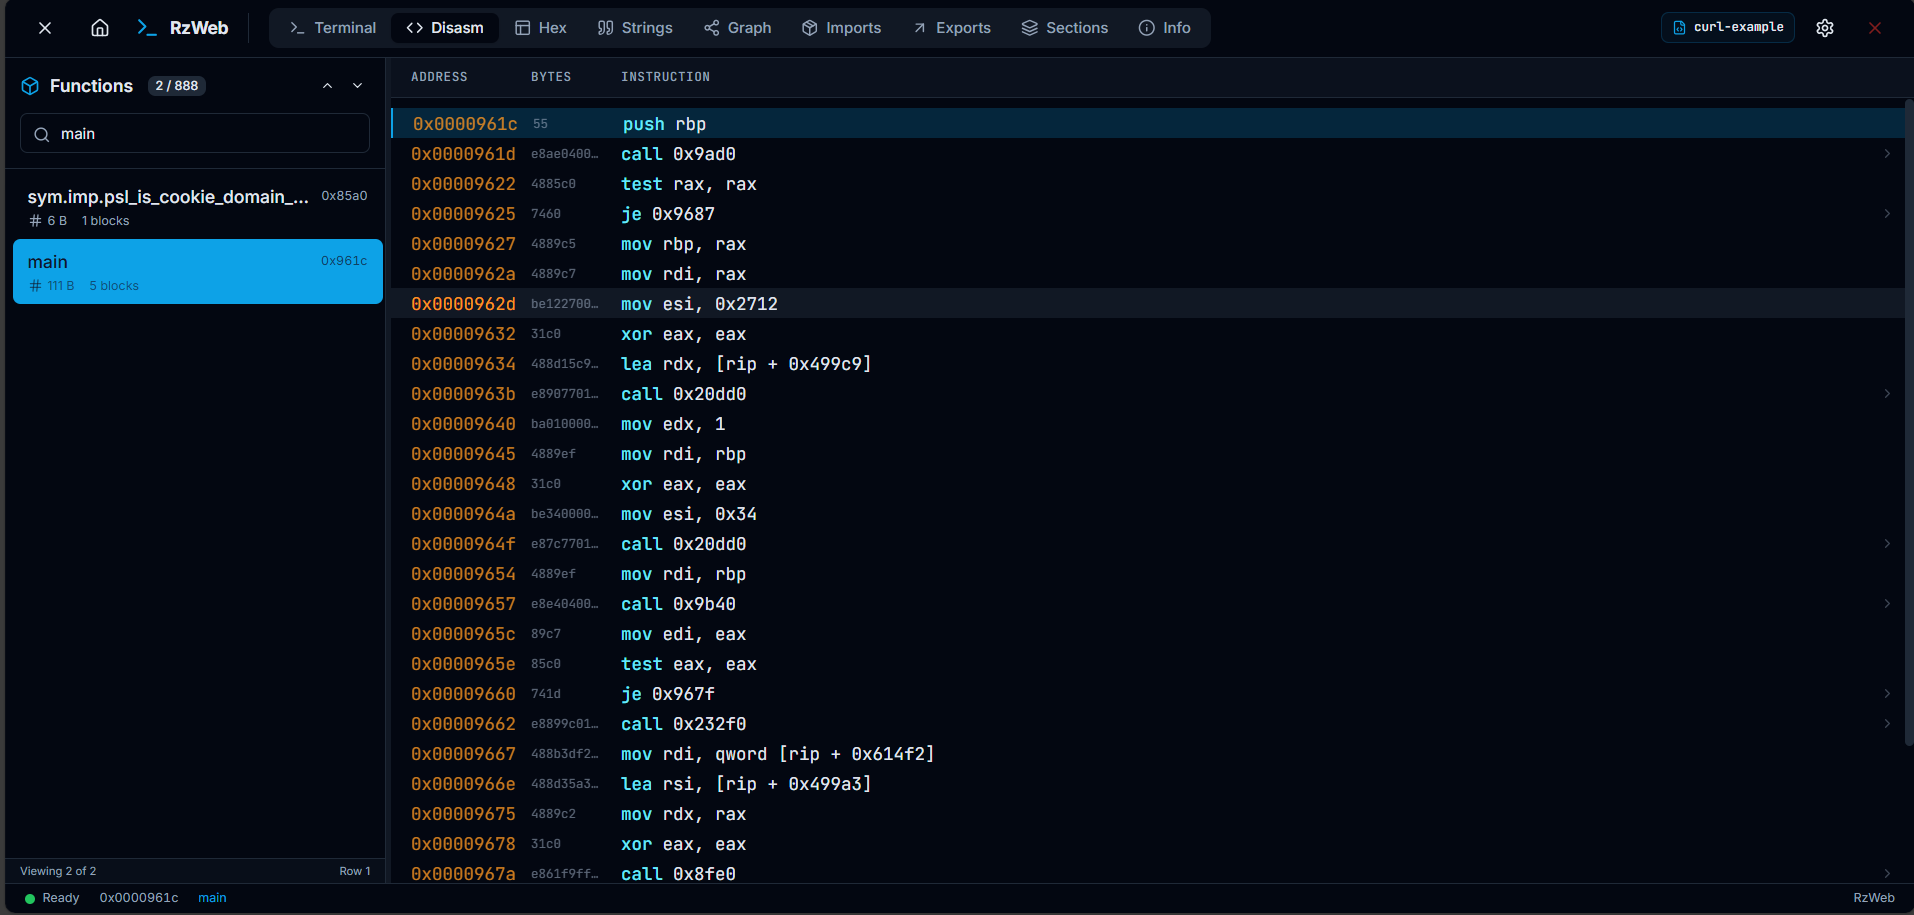 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 owasp/vulnerable-web-application
OWASP Vulnerable Web Application Project https://github.com/hummingbirdscyber
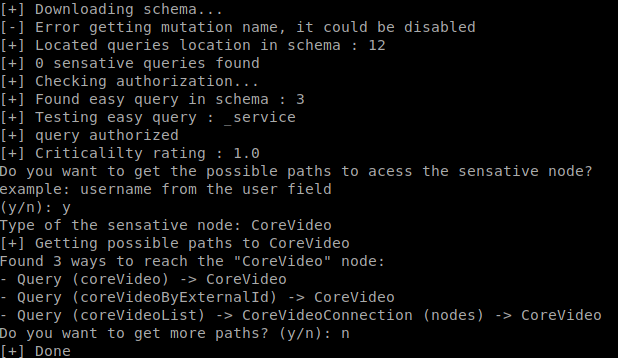 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité
 lyehe/porterminal
Tunneling terminal web/mcp rapide et sale entre votre téléphone & votre pc
 convisolabs/cve-2024-43044-jenkins
Exploit pour la vulnérabilité CVE-2024-43044 dans Jenkins








