
 #1
Outils à usage général, frameworks et environnements supportant divers flux de travail et tâches de cybersécurité.
Recommandé par Kitploit

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
Un Beacon Object File (BOF) pour Cobalt Strike qui utilise des appels système directs pour activer la mise en cache des informations d'identification…
 jakehildreth/locksmith2
Une boîte à outils AD CS pour les administrateurs AD, les professionnels de la sécurité défensive et les red teamers mal intentionnés
 prime-radiant-inc/superpowers-evals
Laboratoire d'évaluation comportementale (Quorum) pour le projet superpowers qui pilote des CLI d'agents de codage réels (Claude, Codex, Gemini, Kimi…
 snovvcrash/divideandscan
Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.
 penberg/chimera
Isoler du code non fiable avec un accès sûr à l'hôte.
 trustedsec/the_shelf
Capacités retirées de TrustedSec
 joshuakasa/van-gonography
Cachez 🕵️♂️ vos fichiers de tout type dans une image de votre choix en utilisant la stéganographie.
 jack-new-project/zeebsploit
Framework d'exploitation modulaire pour tests de pénétration, avec génération automatisée de charges utiles, modules de reconnaissance et capacités…
 hpfeeds/hpfeeds
Protocole générique authentifié de flux de données du projet Honeynet
 besser82/libxcrypt
Bibliothèque crypt étendue pour descrypt, md5crypt, bcrypt et autres
 ch0pin/rdx
Décompilateur APK et DEX natif écrit en Rust
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 usbarmory/gotee
Environnement d'exécution de confiance (TEE) en Go
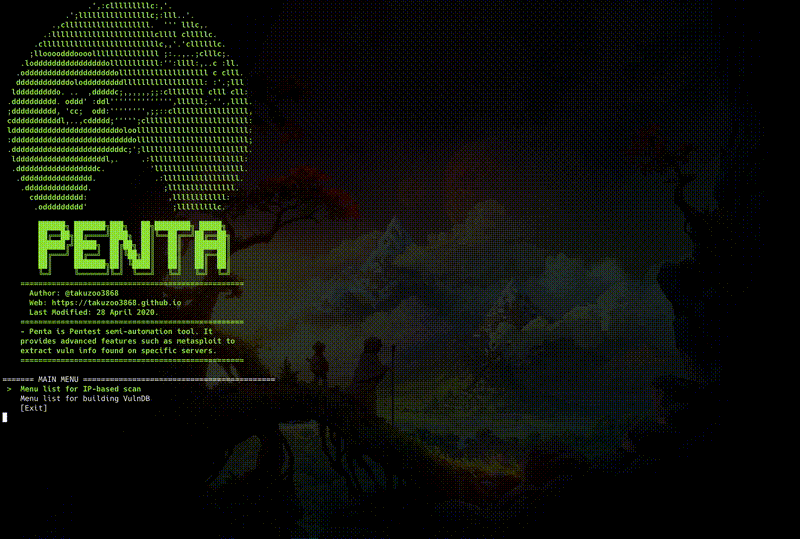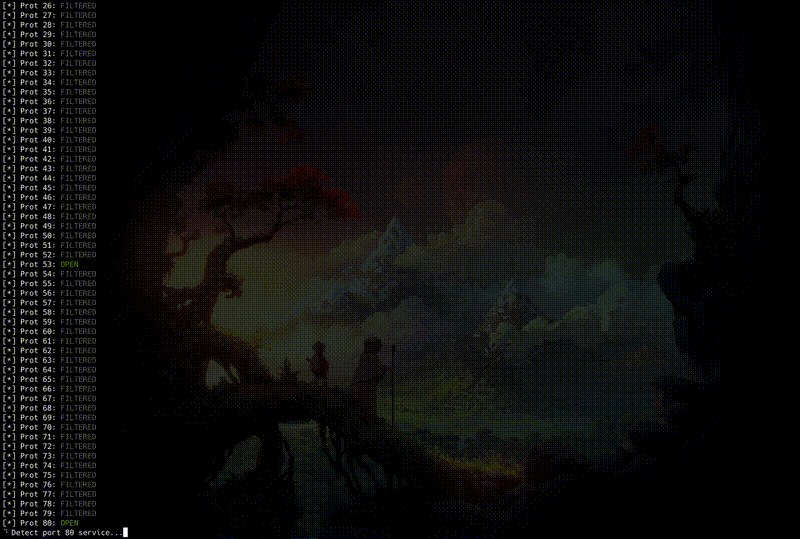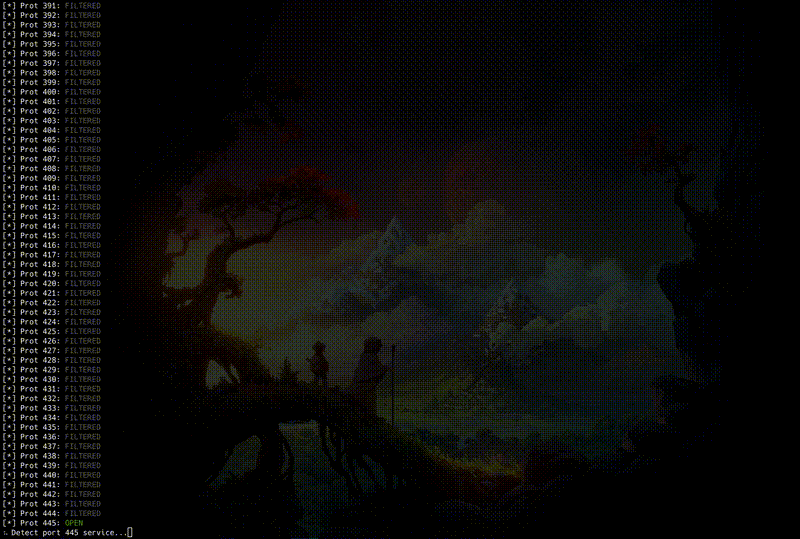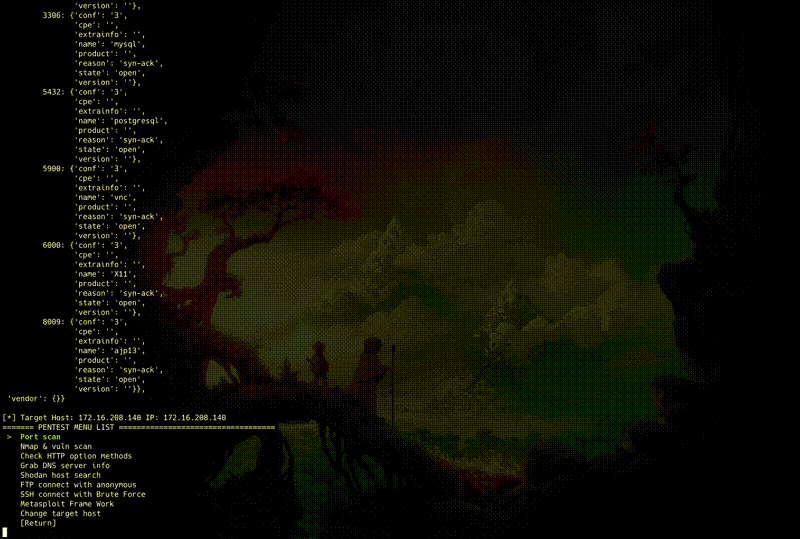 takuzoo3868/penta
Outil CLI tout-en-un open source pour semi-automatiser les tests de pénétration.
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…

 justmao945/mallory
Proxy HTTP/HTTPS via SSH








