
 #1

 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Ensemble d'outils de capture et d'analyse de Twitter
 tnich/honssh
HonSSH est conçu pour journaliser toutes les communications SSH entre un client et un serveur.
 cyb3rward0g/invoke-attackapi
Un script PowerShell pour interagir avec le framework MITRE ATT&CK via sa propre API
 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 captaingeech42/ransomwatch
Surveillance des sites de fuite de ransomwares
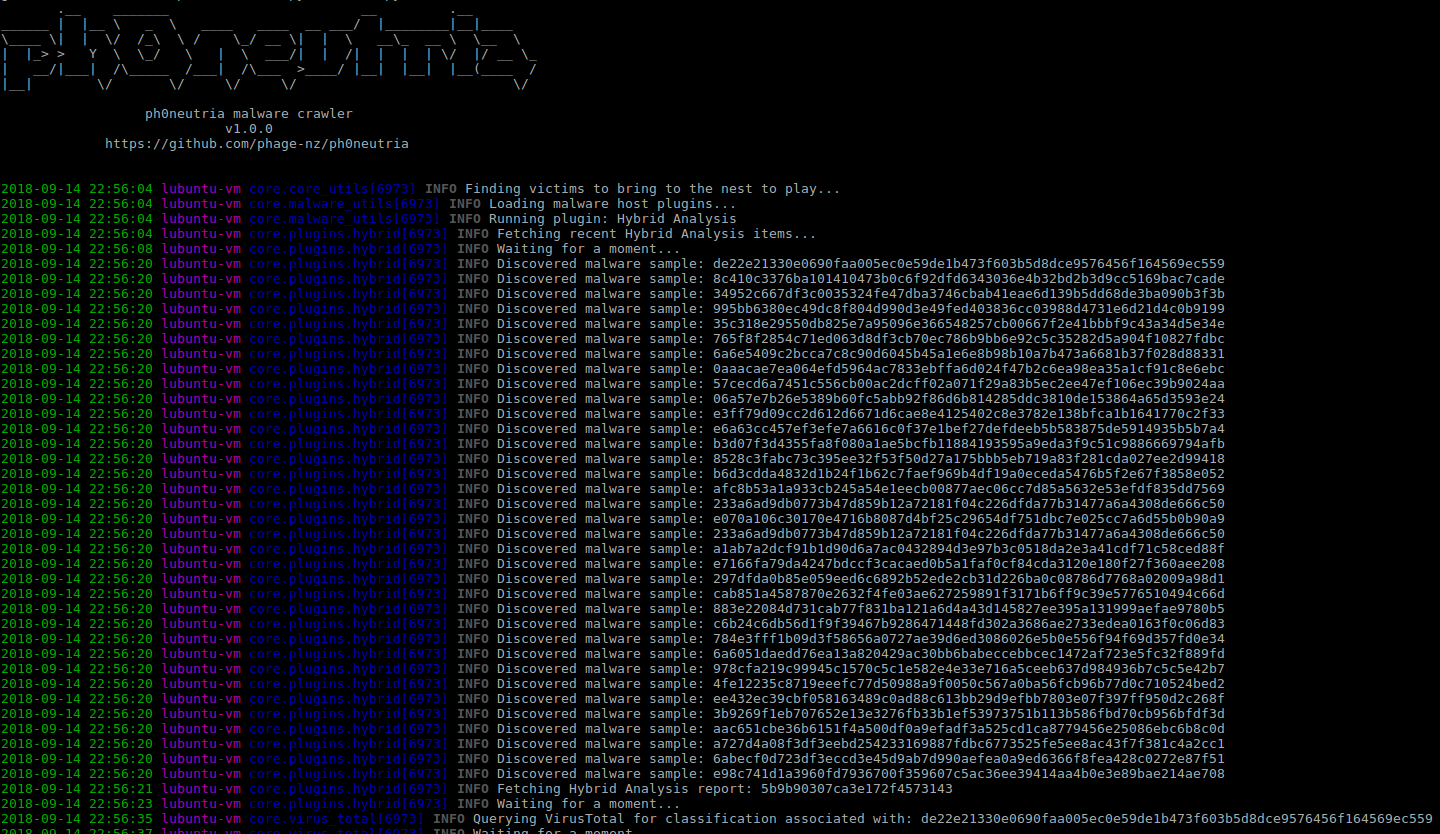 phage-nz/ph0neutria
ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…
 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD
 splunk/melting-cobalt
Un scanner Cobalt Strike qui récupère les balises Team Server détectées dans un objet JSON
 mitrecnd/whodat
WhoIs inversé pivotable / Fusion PDNS avec suivi et alertes des titulaires, plus API pour requêtes automatisées (JSON/CSV/TXT)
 utkusen/jeopardize
un outil de renseignement et de réponse aux menaces à faible coût (voire nul) contre les domaines de phishing
 nict-csl/exist
EXIST est une application Web pour agréger et analyser le renseignement sur les cybermenaces.











