
 #1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit

 cisagov/vulnrichment
Un dépôt pour réaliser l'enrichissement des vulnérabilités.
 bushidouk/ransomware-tool-matrix
Une ressource contenant tous les outils utilisés par chaque gang de ransomware
 owasp/www-project-top-10-for-large-language-model-applications
OWASP Top 10 pour les applications de grands modèles de langage (Faisant partie du projet GenAI Security)
 tirrenotechnologies/tirreno
Framework de sécurité open-source pour le suivi d'événements en temps réel, la détection de menaces et l'évaluation des risques. Surveille le…
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 wddadk/offensive-osint-tools
Liste organisée d'outils OSINT pour la sécurité offensive, couvrant la collecte d'adresses e-mail, l'énumération de sous-domaines, le renseignement…
 te-k/harpoon
Outil CLI pour l'open source et le renseignement sur les menaces
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
 sophoslabs/iocs
Indicateurs de compromission d'origine Sophos issus de rapports publiés.
 bhavsec/reconspider
🔎 Le framework d'OSINT open source le plus avancé pour scanner les adresses IP, les e-mails, les sites Web et les organisations.
 virustotal/yara-x
Une réécriture de YARA en Rust.
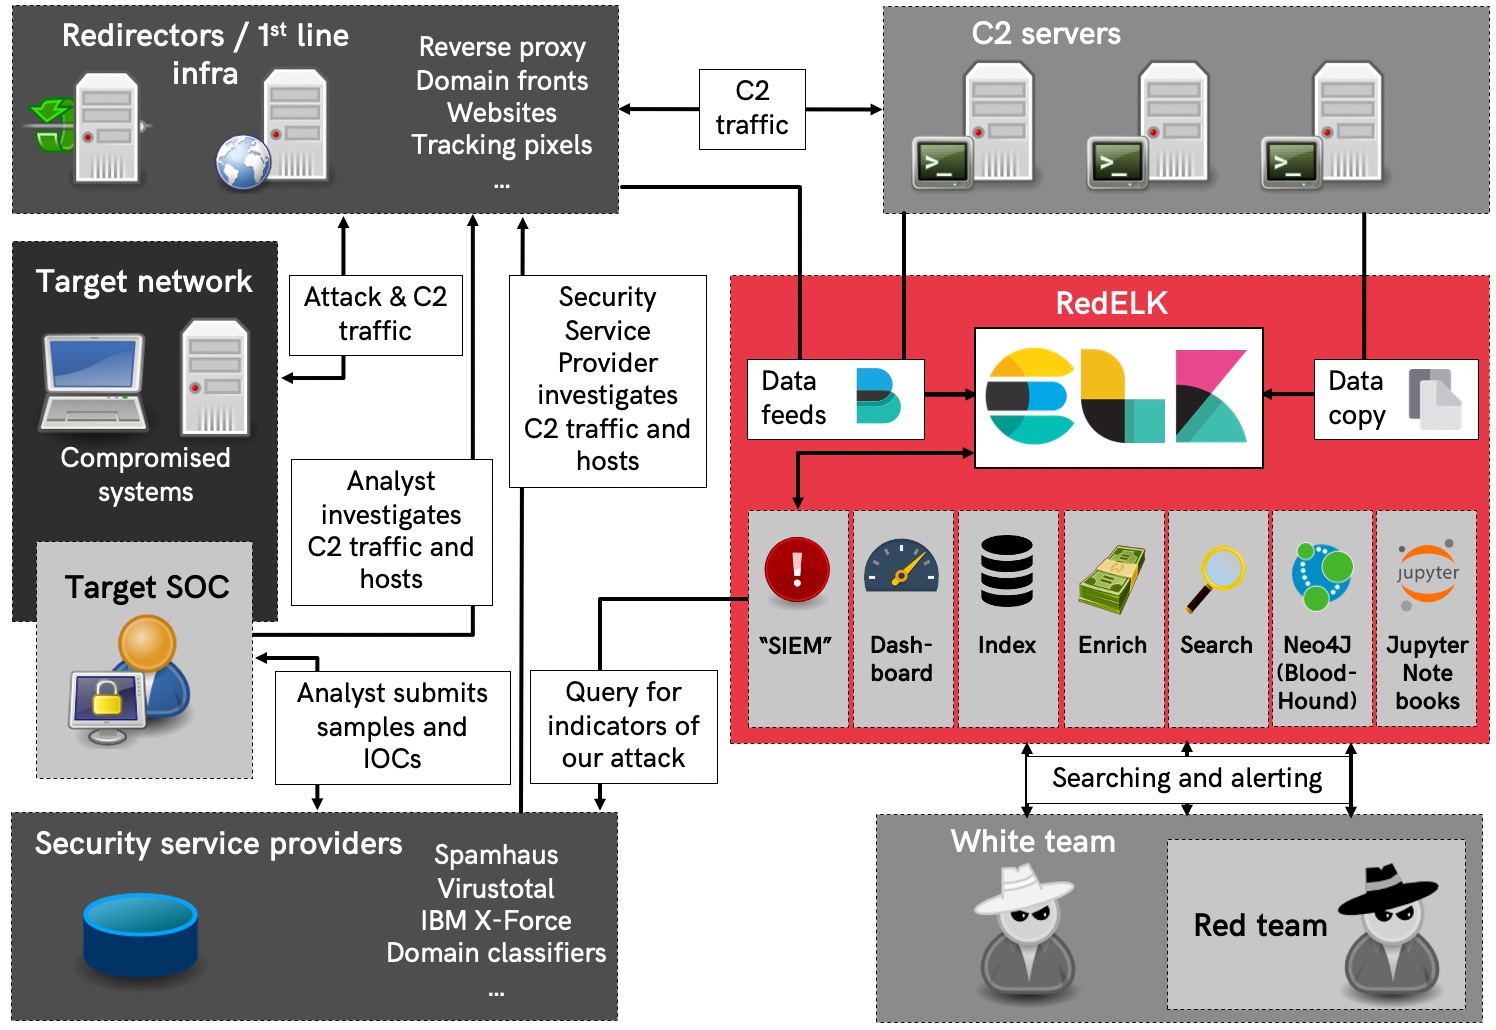 outflanknl/redelk
SIEM de l'équipe rouge - outil pour les équipes rouges utilisé pour le suivi et l'alerte sur les activités de l'équipe bleue ainsi qu'une meilleure…
 amnestytech/investigations
Indicateurs de compromission issus des enquêtes cyber d'Amnesty International
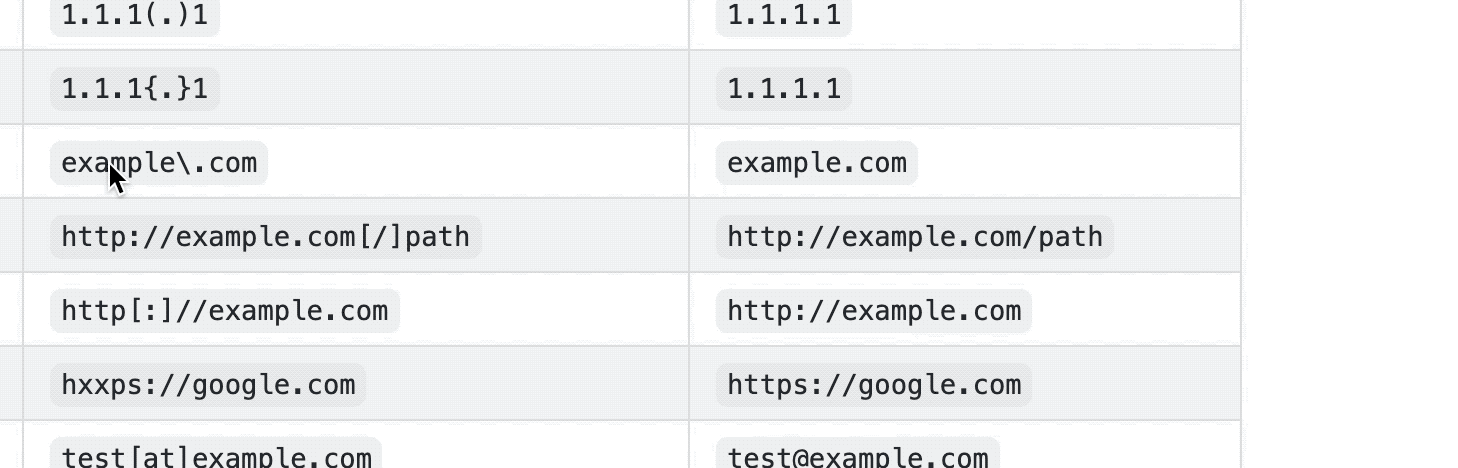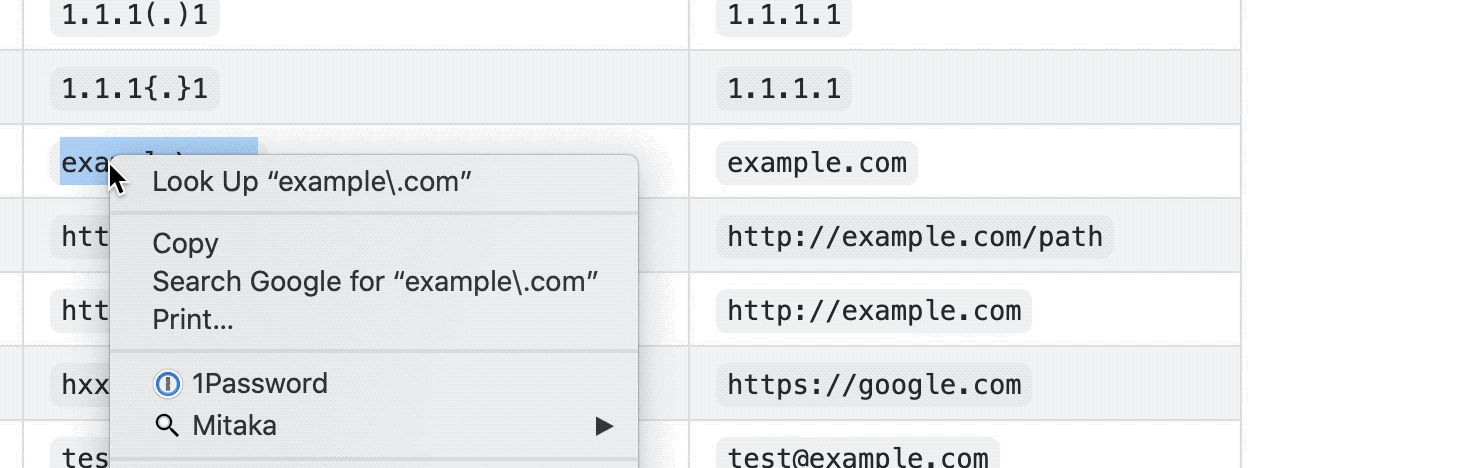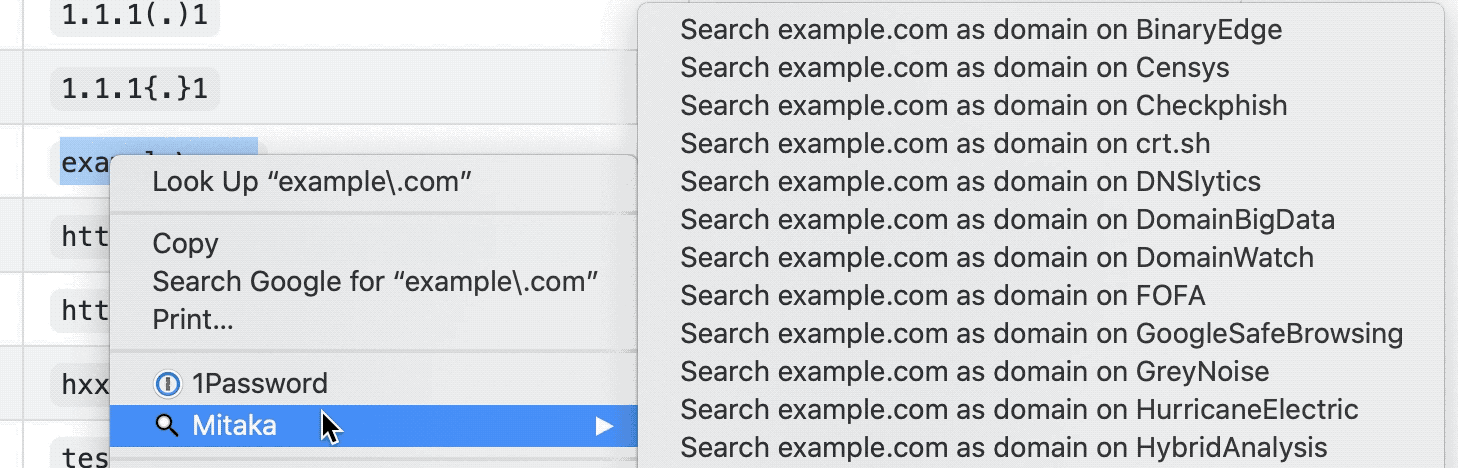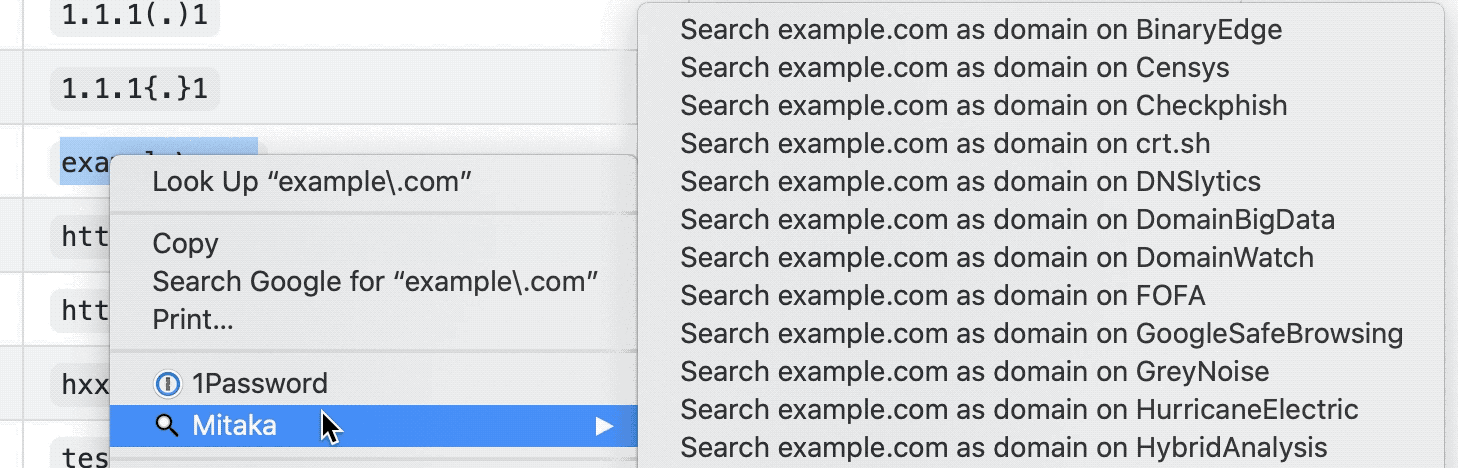 ninoseki/mitaka
Extension de navigateur pour la recherche OSINT et l'analyse des IoC. Détecte automatiquement et refang les indicateurs de compromission, puis…
 googleprojectzero/0days-in-the-wild
Dépôt d'informations sur les 0-days exploités dans la nature.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
 xaitax/sploitscan
Agrège les détails des CVE, les bases de données d'exploits et les scores EPSS avec une évaluation des risques par IA et l'import de scanners de…
 opencti-platform/connectors
Collection de connecteurs OpenCTI qui ingèrent et synchronisent le renseignement sur les menaces, les IOC et les données CTI provenant de sources…








