
 #1
Outils pour la collecte, l'analyse et l'opérationnalisation des flux de menaces, des indicateurs de compromission (IOC) et des tendances d'attaque.
Recommandé par Kitploit
 hnsecurity/vulns
Advisories de HN Security.
 imthecopilotnow/cve-2025-492026
Avis de sécurité détaillant CVE-2025-492026 : une vulnérabilité d'injection de lien hypertexte dans Copilot AI provoquant une navigation non…
 vulncheck-oss/jupyter-notebooks
Exemples de notebooks Jupyter qui interrogent les API VulnCheck pour tracer les chronologies d'exploitation, les vulnérabilités exploitées connues et…
 corelight/detect-ransomware-filenames
Script Zeek qui surveille le trafic SMB et alerte sur les noms de fichiers ransomware connus à l'aide de la liste Anti-Ransomware File System…
 trustedsec/artillery
Outil blue team open source qui protège les systèmes Linux et Windows à l'aide de multiples méthodes de défense et de détection sur l'hôte et le…
 vulncheck-oss/cisco-ios-xe-implant-scanner
Scanner basé sur Go qui détecte les systèmes Cisco IOS XE implantés en envoyant des requêtes HTTP forgées pour identifier les appareils compromis et…
 jeremyngalloway/mod_plaintext.py
Copie archivée du payload du ver IoT « Internet Chemotherapy » mod_plaintext.py, conservée avec des références d'archivage pour la recherche sur les…
 strangerealintel/orion
Un dépôt de règles YARA mis à jour en continu pour surveiller les menaces anciennes et nouvelles issues d'articles, de réponses aux incidents...
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
 horizon-software-development/cve-2024-3094
Dépôt d’avis et d’analyse pour CVE-2024-3094, détaillant une porte dérobée critique dans la bibliothèque SSH de Linux avec des étapes d’atténuation…
 chaitanyagarware/cve-2026-50131
Page d’accueil organisée pour CVE-2026-50131 détaillant un contournement incomplet de l’atténuation SSRF dans validatePublicUrl() de Fedify avec un…
 suominen/diagspill
Suivi de l'état des correctifs pour le débordement de tas SCTP sock_diag du noyau Linux (CVE-2026-74469), enregistrant quelles distributions ont…
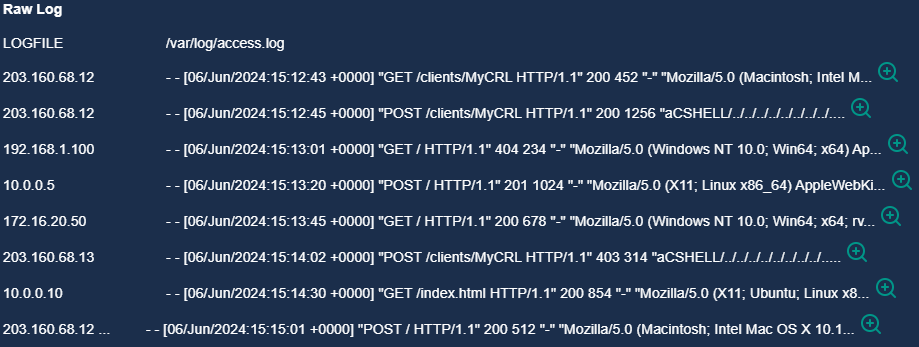 luismateo1/arbitrary-file-read-cve-2024-24919
Parcours de détection, d'investigation et de réponse à une attaque par traversée de chemin CVE-2024-24919, incluant l'analyse des journaux, les…
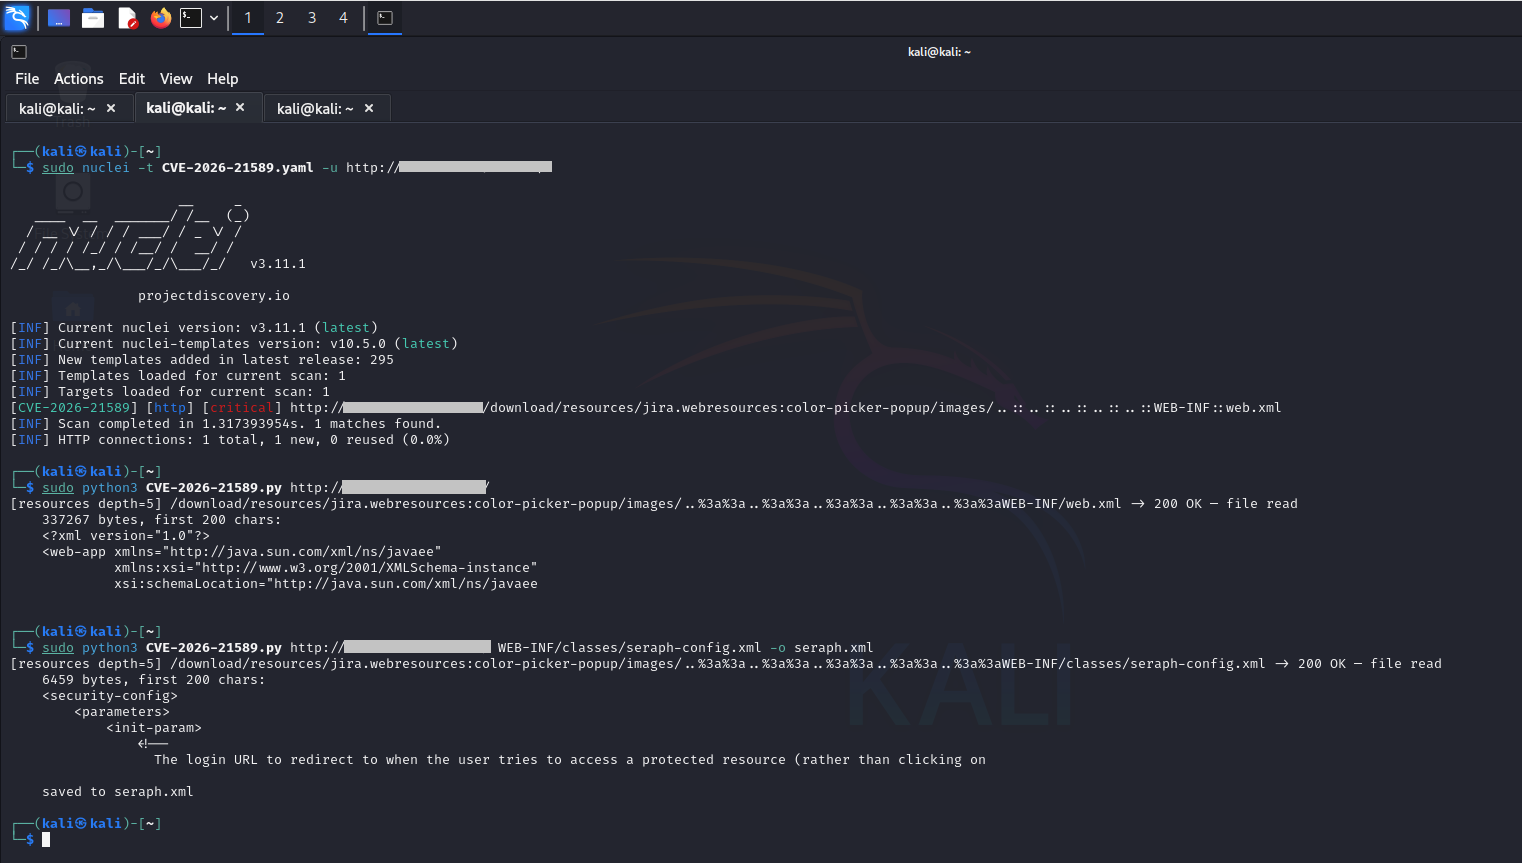 0xblackash/cve-2026-21589
Analyse technique et conseils de détection pour CVE-2026-21589, une vulnérabilité de traversée de chemin pré-authentification permettant un accès…
 ncsc-nl/php2shell
Référentiel d'avis opérationnels suivant les failles RCE PHP CVE-2026-109618 et CVE-2026-109619, avec des recommandations de détection et…
 cohesity/secadvisory
Référentiel d'avis de sécurité des fournisseurs documentant les vulnérabilités des produits Cohesity, notamment la faille de validation du certificat…
 jomjosh17/log4shell-cve-2021-44228-
Analyse SOC complète de Log4Shell (CVE-2021-44228) incluant la décomposition technique, les indicateurs de détection, les stratégies de remédiation…
 deathbydata/php2shell-exposurehunt
Dépôt pour la recherche d'exposition PHP2Shell et les analyses associées








