
 #1
Outils pour la création et la gestion d'environnements isolés (VM, conteneurs) pour les tests de sécurité et l'analyse des malwares.
Recommandé par Kitploit

 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — CUPS <= 2.4.16 Élévation de privilèges locale
 abraxas/cve-2026-96512
Disclosure pack and PoC for CVE-2026-96512, a sudo NOTBEFORE/NOTAFTER TZ time-window bypass enabling local privilege escalation, with lab…
 aramosf/cve-2026-61500
PoC Python et lab Docker pour CVE-2026-61500 : récupère l'état du PRNG de Rejetto HFS V8 pour forger un cookie de session administrateur et obtenir…
 mrunalp/block-copyfail
BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4
 yym8538/cve-2026-21858
Environnement PoC basé sur Docker et script d'exploit pour CVE-2026-21858, une faille de lecture arbitraire de fichiers et de RCE dans n8n 1.120.4,…
 yym8538/cve-2026-40897
Proof-of-concept d'exploit pour CVE-2026-40897, un contournement du bac à sable de l'analyseur d'expressions Math.js permettant l'exécution de code à…
 yym8538/cve-2026-34220
Preuve de concept et laboratoire Docker reproduisant CVE-2026-43220, une injection SQL dans MikroORM via des propriétés __raw non validées dans des…
 pauldechassey/cve-2026-21636
Preuve de concept démontrant un contournement du modèle de permissions de Node.js (CVE-2026-21636) qui permet un accès réseau via undici/fetch vers…
 opposum0112/decretum
Compilateur LinkML de contrats pour un chercheur en sécurité
 phalanx-ccs/copy-fail
Outil de diagnostic passif qui vérifie si un système Linux est vulnérable à CVE-2026-31431 en testant l'accessibilité des sockets AF_ALG, fournissant…
 fevar54/cve-2026-76461-detection-kit-
Kit de détection défensive pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway, avec des règles Sigma et YARA, des IOC et…
 linux-zs/cve-2026-31431-mitigation
Mitigation basée sur Seccomp pour CVE-2026-31431, une LPE du noyau Linux. Bloque la socket AF_ALG via un module PAM et un wrapper autonome, avec…
 siyad01/agentbox
Runtime sandboxé open-source pour agents IA — isolation gVisor/Docker, coffre-fort d’identifiants, journal d’audit immuable. Conçu après…
 vatson112/deny-af-alg-bpf
eBPF LSM program that blocks AF_ALG socket creation to mitigate CVE-2026-31431, with userspace daemon logging denied attempts via ring buffer.
 dylan-chainguard/cve-2026-22732-poc
Preuve de concept démontrant CVE-2026-22732, une faille de Spring Security où setIntHeader("Content-Length") supprime tous les en-têtes de sécurité,…
 db-ol/cuaharm
Benchmark pour évaluer les risques de sécurité des agents utilisant un ordinateur, avec 104 scénarios réalistes d’utilisation abusive répartis dans…
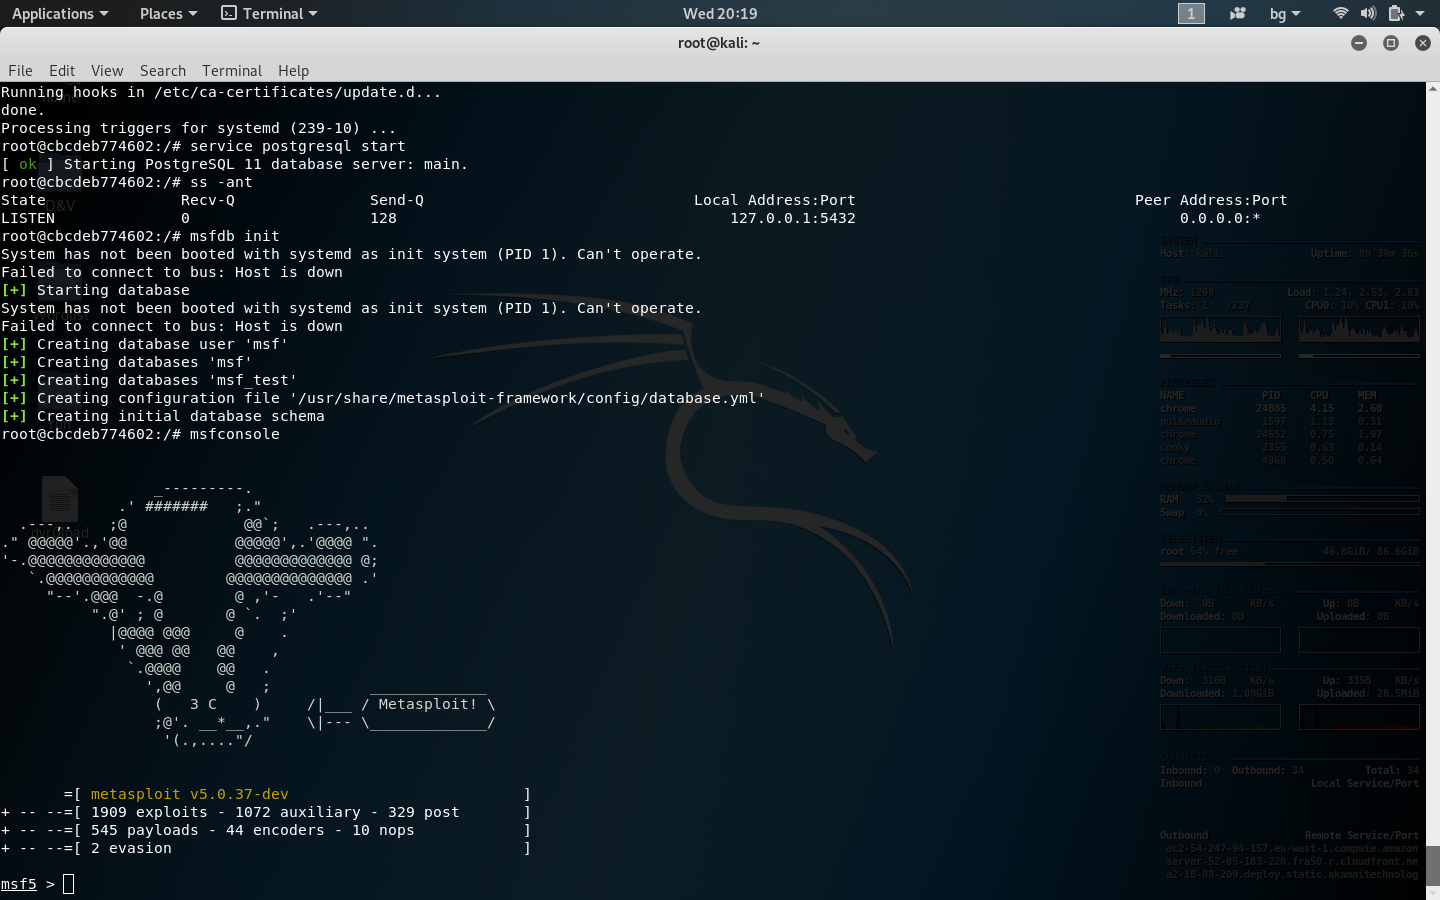 nu11secur1ty/kali-linux-docker
kali-linux-docker








